
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
rails-cve-2017-17917 — Demonstração educacional de injeção SQL CVE-2017-17917 no Rails, com replicação passo a passo e mitigação de codificação segura usando consultas parametrizadas. | Kitploit
Ferramentas/GitHubGitHub/matiasarenhard/rails-cve-2017-17917
Análise de VulnerabilidadesAnálise de CódigoExploração de Aplicações WebAprendizado e EducaçãoSegurança de Banco de DadosLabs e Prática
GitHubmatiasarenhard/rails-cve-2017-17917

rails-cve-2017-17917

Demonstração educacional de injeção SQL CVE-2017-17917 no Rails, com replicação passo a passo e mitigação de codificação segura usando consultas parametrizadas.

Ver Repositório
139há 2 anosAinda não revisado
Compartilhar

rails-cve-2017-17917

O projeto demonstra a replicação de uma vulnerabilidade de injeção de SQL no parâmetro id e, em seguida, fornece insights sobre como mitigar e resolver esse problema de segurança. https://www.cvedetails.com/cve/CVE-2017-17917/?q=CVE-2017-17917

Stack:

  Ruby: 3.2.2
  Rails: 7.0.8
  Docker 24.0.5
  Docker-Compose 1.29.2
  PostgreSQL

CVE-2017-17917

image

Selecionamos este CVE para destacar a ocorrência persistente desse problema nas versões mais recentes do Rails, reafirmando sua relevância para as boas práticas de desenvolvimento.

Esquema do ambiente para replicar a vulnerabilidade

Diagrama sem nome drawio(1)

Instruções para replicar esta vulnerabilidade.

Requisitos:

  docker
  docker-compose

Passos para construir um projeto:

  sudo docker-compose build
image

  sudo docker-compose run web bundle install
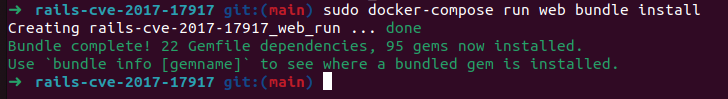
image

  sudo docker-compose run web rails db:create db:migrate db:seed

image

  sudo docker-compose up

image

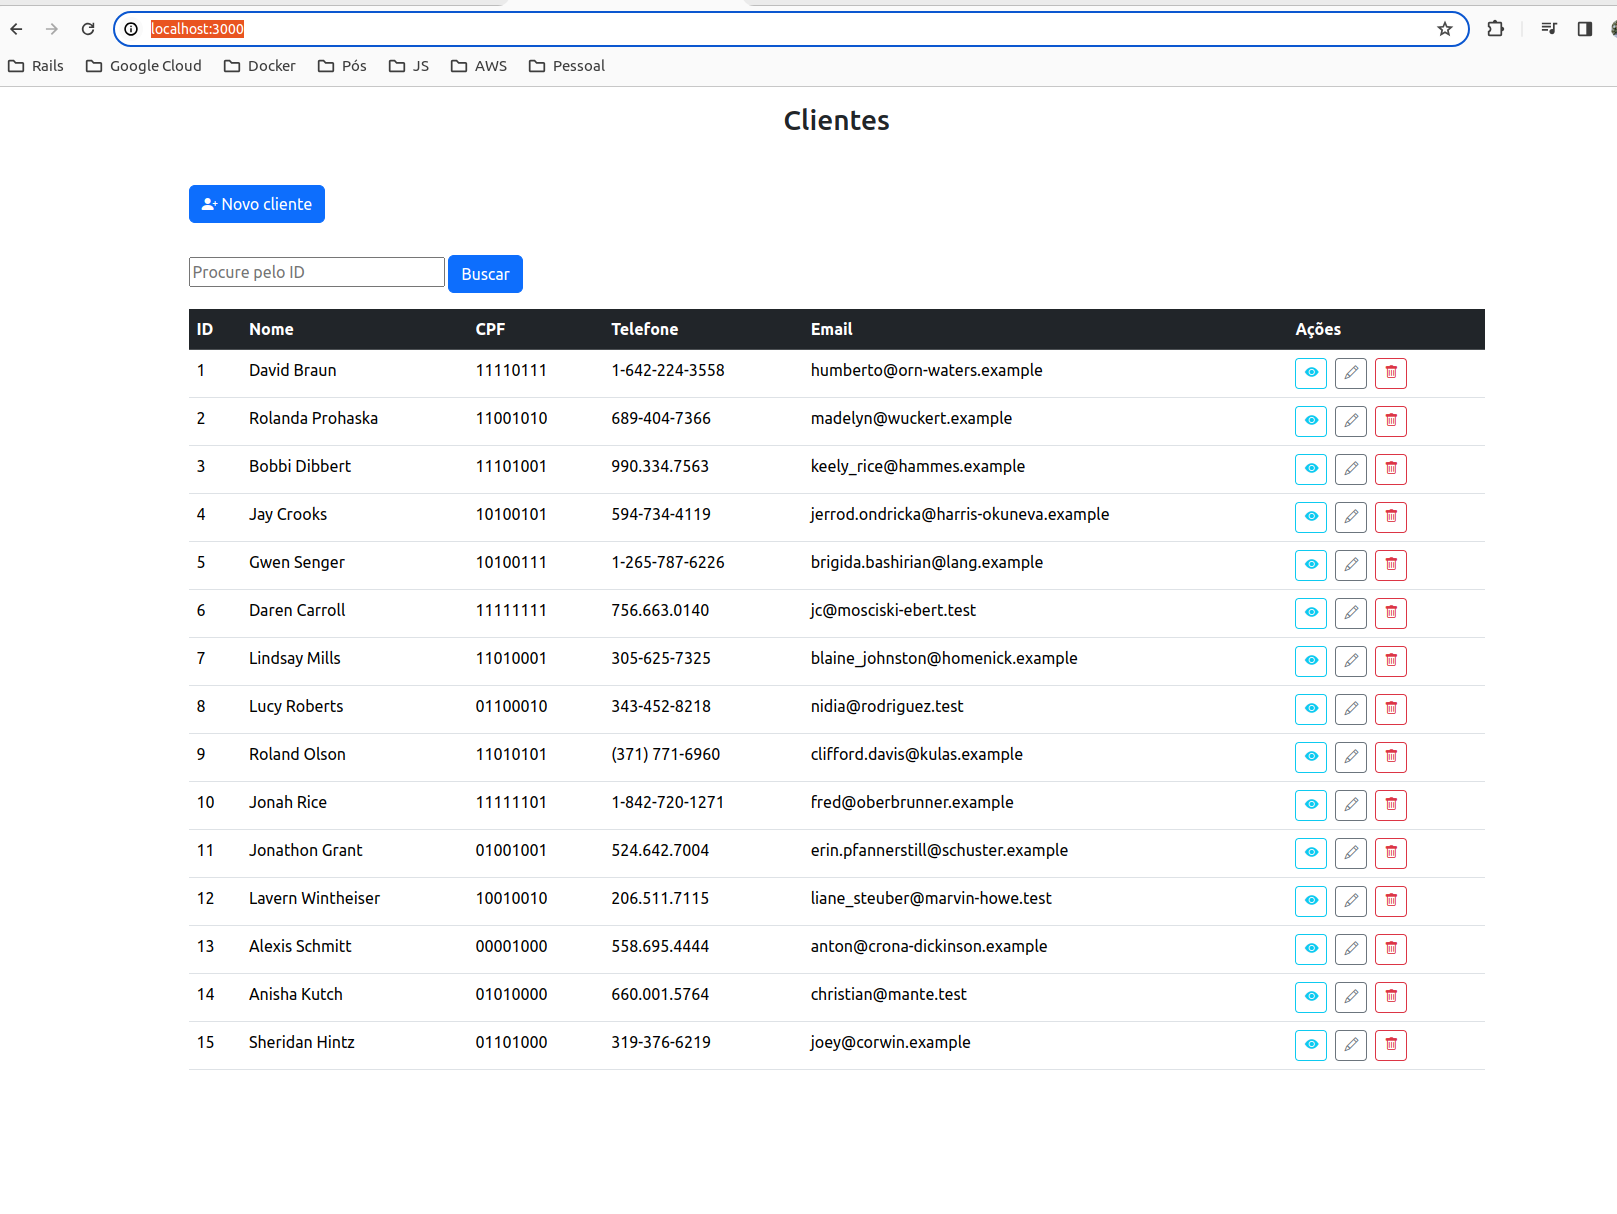
Acesse http://localhost:3000/

image

image

Parâmetro de injeção de SQL 1 OR id > 1

image

Avaliando os riscos da vulnerabilidade em um ambiente de produção.

Com essa injeção de SQL, um atacante pode recuperar dados de usuários aos quais normalmente não teria acesso para visualizar.
grau de dificuldade de execução: fácil

Conclusão

O problema está no método do controller, especificamente ao invocar uma cláusula where da seguinte forma:
@clients = Client.where("id = #{params[:id_search]}")
Link para o código

O problema é resolvido usando a seguinte abordagem:
@clients = Client.where(id: "#{params[:id_search]}")
Link para o código

Testes

  sudo docker-compose run web rspec

image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →