
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
uDork — uDork é um script escrito em Bash Scripting que utiliza técnicas avançadas de pesquisa do Google para obter informações sensíveis em arquivos ou diretórios, encontrar dispositivos IoT, detectar versões de aplicações web, e assim por diante. | Kitploit
Ferramentas/GitHubGitHub/m3n0sd0n4ld/udork
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesSegurança Web
GitHubm3n0sd0n4ld/udork

uDork

uDork é um script escrito em Bash Scripting que utiliza técnicas avançadas de pesquisa do Google para obter informações sensíveis em arquivos ou diretórios, encontrar dispositivos IoT, detectar versões de aplicações web, e assim por diante.

Ver Repositório
85416665há 4 anosRevisado pelo Kitploit
Compartilhar

uDork - Ferramenta de Google Hacking

Autor: M3n0sD0n4ld
Twitter: @David_Uton

Novidades

11/06/2022

Tenho más notícias para dar, na semana passada o Facebook retirou o serviço pelo qual a ferramenta fazia as requisições, infelizmente a ferramenta não funciona mais.

Desculpe, muito obrigado a todos os usuários que têm usado, reportado bugs e contribuído com novas ideias.

Nota: Estou trabalhando em outra ferramenta, diga olá ao GooFuzz!

23/02/2022

  • Adaptando o uDork às mudanças de programação do Facebook para o Meta.
  • Removida a biblioteca Perl "libany-uri-escape-perl".
  • A velocidade foi melhorada, ganhando 2 segundos entre as requisições.

Descrição:

uDork é um script escrito em Bash Scripting que usa técnicas avançadas de pesquisa do Google para obter informações sensíveis em arquivos ou diretórios, encontrar dispositivos IoT, detectar versões de aplicações web, e assim por diante.

uDork NÃO realiza ataques contra nenhum servidor, ele apenas usa dorks predefinidos e/ou listas oficiais do exploit-db.com (Google Hacking Database: https://www.exploit-db.com/google-hacking-database).

Download e instalação:

$ git clone https://github.com/m3n0sd0n4ld/uDork
$ cd uDork
$ chmod +x uDork.sh
- Abra o arquivo "uDork.sh" e escreva dentro desta linha:

Screenshot

$ ./uDork.sh -h

Passos para obter o cookie e configurar o cookie

  1. Faça login no facebook.com
  2. Agora vamos acessar www.messenger.com (É o aplicativo de mensagens do Facebook) e clicar no botão "Continuar como...". Screenshot
  3. Uma vez dentro, tudo o que precisamos fazer é obter os dois cookies necessários para fazer o uDork funcionar.

3.1 - Com firefox:

-- Botão direito do mouse e clique em "Inspecionar".
Screenshot
-- Clique na aba "Rede" e selecione qualquer linha que esteja no domínio "www.messenger.com".
-- Agora clique na aba "Cookies", copie e cole os cookies "c_user" e "xs" no arquivo "uDork.sh".
Screenshot
Assim: cookies="c_user=XXXXXX; xs=XXXXXX;"

Screenshot

3.2 - Com Google Chrome

-- Botão direito do mouse e clique em "Inspecionar".
Screenshot
-- Clique na aba "Aplicação", na coluna da esquerda, procure pela seção "Cookies", copie e cole os cookies "c_user" e "xs" com seus valores no arquivo "uDork.sh".
Screenshot
Assim: cookies="c_user=XXXXXX; xs=XXXXXX;"
Screenshot

Versão Docker:

Agradecimento

Twitter: @interh4ck GitHub:(https://github.com/interhack86)

$ git clone https://github.com/m3n0sd0n4ld/uDork
$ cd uDork
$ docker build -t udork .
$ docker run --rm -it -e c_user=XXXXXXXXX -e xs=XXXXXXXXX udork -h

Uso:

Menu

Screenshot

Exemplo de busca por arquivos pdf

Screenshot

Exemplo de busca por uma lista de extensões padrão.

Screenshot Screenshot

Exemplo de busca por rotas com a palavra "password"

Screenshot

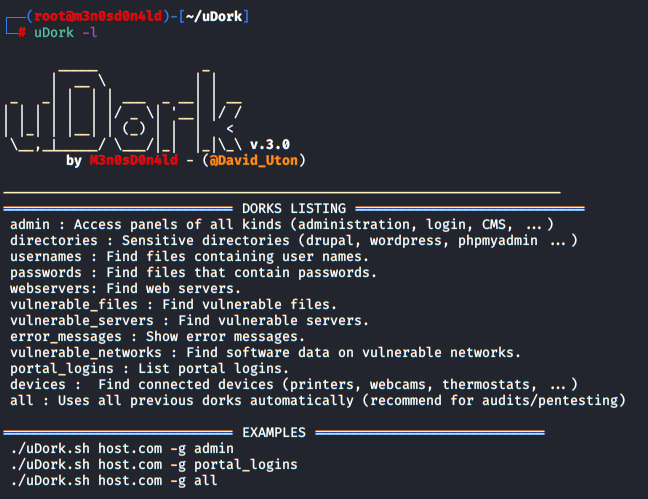
Listagem de dorks

Screenshot

Exemplo de uso Dorks Massive

Screenshot

Exemplo de uso All Dorks Massive (Recomendado para pentest/auditoria)

Screenshot Screenshot

Aviso Legal

Esta ferramenta requer cookies de sessão de uma conta do Facebook para funcionar. NÃO sou responsável por quaisquer problemas com sua conta e/ou computador.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




