Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
GooFuzz — Ferramenta de fuzzing baseada em Bash que utiliza Google Dorking para enumeração furtiva de diretórios, arquivos, subdomínios e parâmetros sem requisições diretas ao servidor. | Kitploit
Ferramentas/GitHubGitHub/m3n0sd0n4ld/goofuzz
OSINT (Inteligência de Fontes Abertas)ReconhecimentoEnumeração de DNS e SubdomíniosColeta de InformaçõesFuzzingEnumeração de Subdomínios
GitHubm3n0sd0n4ld/goofuzz

GooFuzz

Ferramenta de fuzzing baseada em Bash que utiliza Google Dorking para enumeração furtiva de diretórios, arquivos, subdomínios e parâmetros sem requisições diretas ao servidor.

Ver Repositório
1.6k15852há 11 mesesRevisado pelo Kitploit
Compartilhar


GooFuzz - O Poder dos Google Dorks


Créditos

Autor: M3n0sD0n4ld
Twitter: @David_Uton

Descrição:

GooFuzz é um script escrito em Bash Scripting que usa técnicas avançadas de busca do Google para obter informações sensíveis em arquivos ou diretórios sem fazer requisições ao servidor web.

Novidades

Quer saber sobre as novidades na versão 2.0 e como usar a ferramenta corretamente?

Confira o seguinte artigo e aproveite ao máximo a ferramenta.

Pré-requisitos

  • Bash/Zsh: O motor principal onde o script é executado.
  • curl: Usado para fazer requisições HTTP a motores de busca.
  • jq: Necessário para processar e filtrar respostas em formato JSON.
  • sed: Ferramenta padrão de processamento de texto em sistemas Unix.
  • API do Google e criar um mecanismo de pesquisa programável: Necessário para adicionar o cxId e apikey a um arquivo. Ambos são gratuitos.

Obtenha sua chave de API

  1. Vá para o Google Cloud Console.
  2. Crie um novo projeto (dê um nome, como GooFuzz-Project).
  3. Na barra de pesquisa no topo, digite "Custom Search API" e clique no botão Ativar.
  4. Uma vez ativado, vá para a aba "Credentials" no menu lateral.
  5. Clique em "Create credentials" -> "API key".
  6. Guarde-a com segurança! Essa é sua API key.

2. Obtenha seu CX ID (Mecanismo de Pesquisa Programável)

  1. Vá para o painel do Programmable Search Engine.
  2. Clique em “Add” para criar um novo mecanismo de pesquisa.
  3. Na seção “What to search”, selecione “Search the entire Web” (isso é vital para que o GooFuzz não fique limitado a um único site).
  4. Dê um nome (ex.: GooFuzz-Search) e clique em Create.
  5. Agora vá para as configurações do mecanismo de pesquisa que você acabou de criar e procure por “Search engine ID”.
  6. Esse código alfanumérico é seu cxId.

Download e instalação:```console

git clone https://github.com/m3n0sd0n4ld/GooFuzz.git cd GooFuzz sudo apt install jq chmod +x GooFuzz ./GooFuzz -h

# Versão do Docker:```console
git clone https://github.com/m3n0sd0n4ld/GooFuzz.git
cd GooFuzz
docker build -t goofuzz .
docker run --rm -it goofuzz -h

Uso:
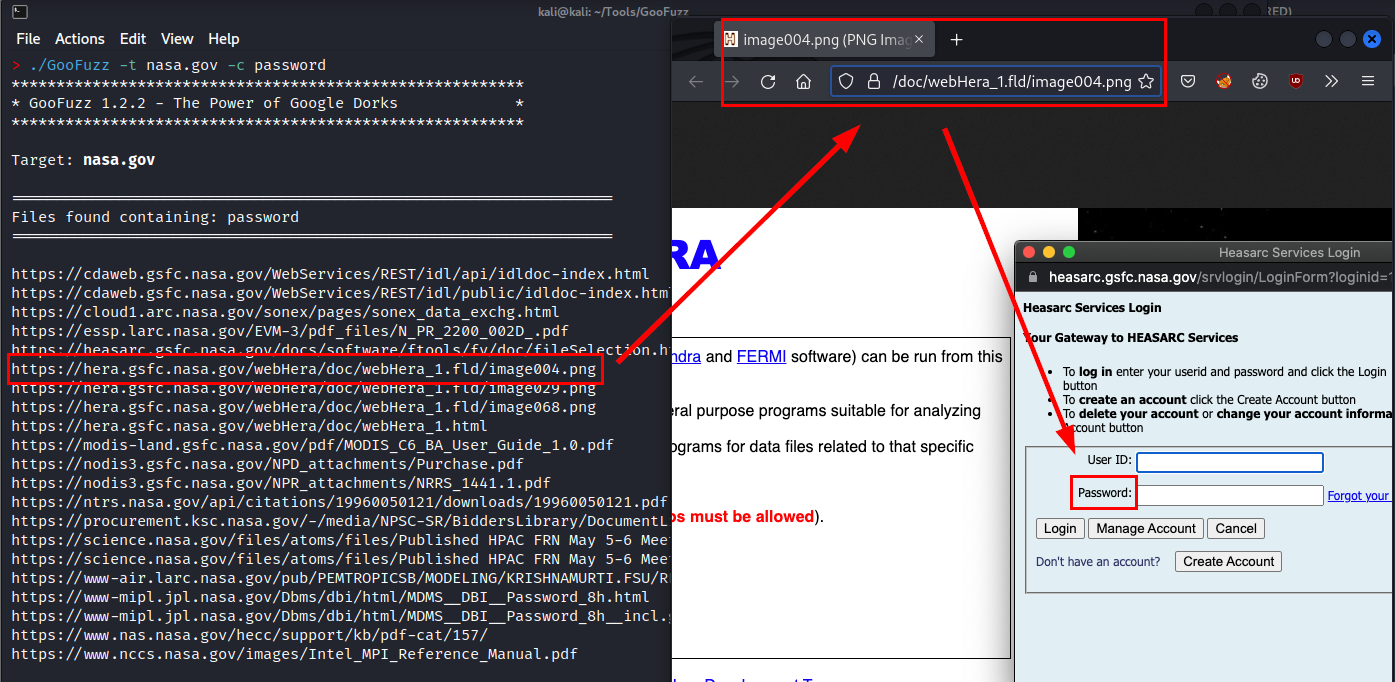
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








