Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/logpai/deep-loglizer
Aprendizado de MáquinaPapers e PesquisaAprendizado e EducaçãoDetecção de AnomaliasAnálise de LogsTop em Detecção de Anomalias nº16Top em Análise de Logs nº15Top em Aprendizado de Máquina nº15
GitHub
2706557há 5 anosRevisado pelo Kitploit
Compartilhar
logpai/deep-loglizer

deep-loglizer

Um kit de ferramentas de aprendizado profundo para detecção de anomalias baseada em logs.

Ver Repositório

Deep-loglizer

Deep-loglizer é um kit de ferramentas de análise de logs baseado em aprendizado profundo para detecção automatizada de anomalias.

Se você usar o deep-loglizer em sua pesquisa para publicação, por favor, cite o seguinte artigo:
  • Zhuangbin Chen, Jinyang Liu, Wenwei Gu, Yuxin Su e Michael R. Lyu. Experience Report: Deep Learning-based System Log Analysis for Anomaly Detection. arXiv preprint, arXiv:2107.05908 (2021).

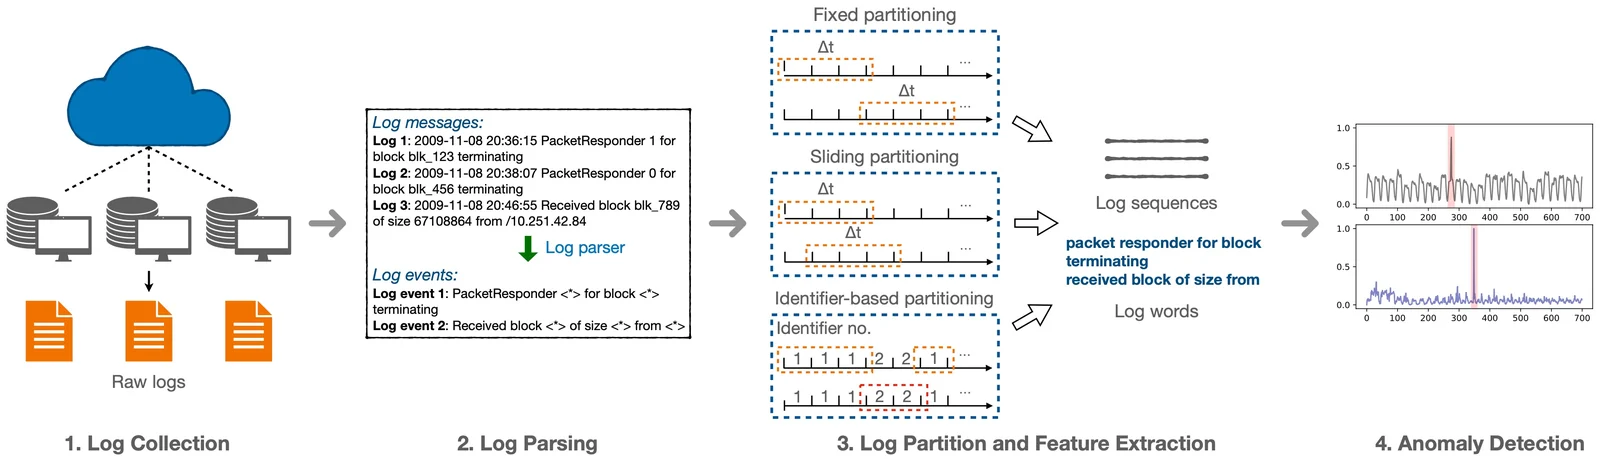
Framework

Detecção de anomalias em logs baseada em aprendizado profundo

Modelos

ModeloReferência do artigo
Modelos não supervisionados
LSTM[CCS'17] Deeplog: Anomaly detection and diagnosis from system logs through deep learning, por Min Du, Feifei Li, Guineng Zheng e Vivek Srikumar. [University of Utah]
LSTM[IJCAI'19] LogAnomaly: unsupervised detection of sequential and quantitative anomalies in unstructured logs por Weibin Meng, Ying Liu, Yichen Zhu et al. [Tsinghua University]
Transformer[ICDM'20] Self-attentive classification-based anomaly detection in unstructured logs, por Sasho Nedelkoski, Jasmin Bogatinovski, Alexander Acker, Jorge Cardoso e Odej Kao. [TU Berlin]
Autoencoder[ICT Express'20] Unsupervised log message anomaly detection, por Amir Farzad e T Aaron Gulliver. [University of Victoria]
Modelos supervisionados
Attentional BiLSTM[ESEC/FSE'19] Robust log-based anomaly detection on unstable log data por Xu Zhang, Yong Xu, Qingwei Lin et al. [MSRA]
CNN[DASC'18] Detecting anomaly in big data system logs using convolutional neural network por Siyang Lu, Xiang Wei, Yandong Li e Liqiang Wang. [University of Central Florida]

Instalação

git clone https://github.com/logpai/deep-loglizer.git
cd deep-loglizer
pip install -r requirements.txt


Contribuidores

  • Zhuangbin Chen, The Chinese University of Hong Kong
  • Jinyang Liu, The Chinese University of Hong Kong
  • Wenwei Gu, The Chinese University of Hong Kong
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







