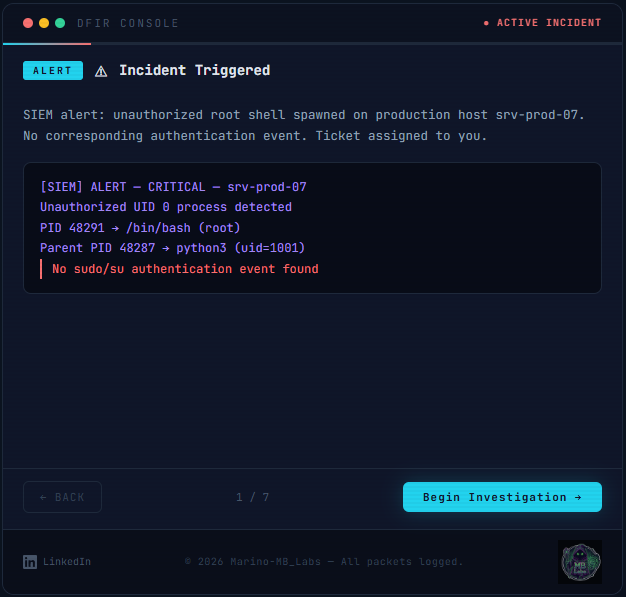
 ledlight33/copyfail-dfir
# Caminhada interativa de DFIR sobre o CVE-2026-31431 (Copy Fail) — do alerta de SIEM ao veredito confirmado. Comandos reais do Volatility 3, metodologia verificada.

Um passo a passo interativo de investigação forense para a vulnerabilidade do kernel Linux Copy Fail (CVE-2026-31431).
Percorra um cenário de resposta a incidentes, desde o alerta do SIEM até ao veredicto confirmado, com os comandos que um analista realmente executaria e notas em linguagem simples em cada passo.
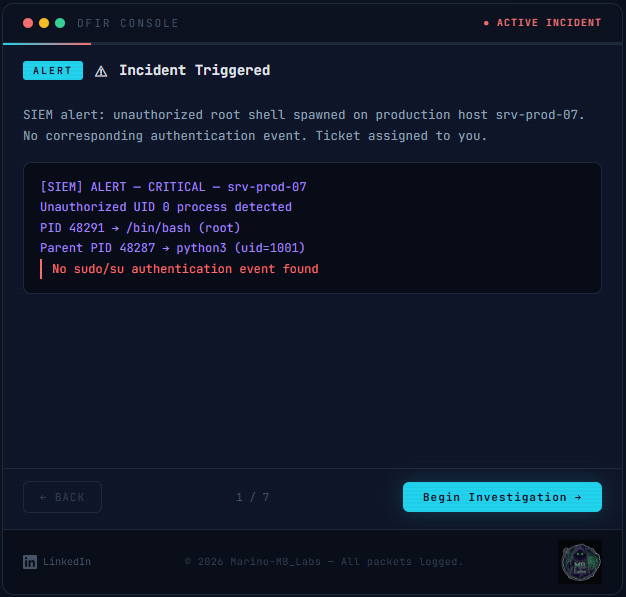
Use as teclas de seta esquerda e direita para navegar entre os passos. Cada passo pode ser ligado diretamente, por exemplo #step-5 salta para a análise da page cache.
O guia está disponível em inglês e grego. Use o botão EN | ΕΛ na barra de título, ou abra diretamente a versão grega: ledlight33.github.io/copyfail-dfir/?lang=el. A escolha é memorizada, e um navegador em grego abre em grego por predefinição.
Apenas as explicações são traduzidas (instruções, conclusões, notas, perguntas, a lista de verificação e o veredicto). Comandos, código e termos técnicos permanecem em inglês.
Ελληνική έκδοση: ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files, linux.pagecache.InodePages) usados na imagem de memóriaausearch, e vestígios do exploit recuperados com stringsToda a gente publica sobre vulnerabilidades. Muito poucos mostram como investigá-las.
Copy Fail é um ataque apenas à page cache: o ficheiro em disco nunca é modificado, por isso uma imagem de disco desligada parece limpa. A análise ao vivo e de memória mostra a adulteração. Este passo a passo mostra o que um analista DFIR procuraria, em que ordem, e porquê.
Cada passo tem um painel de notas opcional (ative-o na barra de título) com uma explicação em linguagem simples, porque é que o passo importa, um erro comum, uma pequena lista de termos, uma pergunta de "verifique você mesmo" e ligações para fontes.
O último ecrã do passo a passo tem uma lista de verificação apenas de leitura que pode executar na sua própria máquina: versão do kernel, se o módulo vulnerável está carregado, uma comparação entre cache e disco de todos os ficheiros setuid, uma verificação do gestor de pacotes em su, e alguns vestígios de registos. Diz-lhe o que significa um resultado positivo e o que fazer a seguir. Abra-o diretamente: ledlight33.github.io/copyfail-dfir/#step-8
Nunca teste executando o exploit público numa máquina que lhe importa. Um resultado limpo é um bom sinal, não uma prova, porque a página envenenada pode ser removida ou perdida ao reiniciar.
A saída da consola é ilustrativa: PIDs, hashes, endereços e timestamps são inventados, e tabelas longas são encurtadas. Os comandos, números de syscall, nomes e opções de plugins, e a mecânica do ataque foram verificados contra fontes primárias (o PoC da Theori e o artigo da Xint, NVD, CISA, o código-fonte do Volatility 3, avisos dos fornecedores). Cada passo liga as suas fontes, e o ecrã do veredicto lista-as todas.
Duas coisas que vale a pena saber:
dd iflag=direct) segue o método de duplo caminho descrito por rfxn. Não foi capturada em laboratório para este guia, e o suporte de I/O direto depende do sistema de ficheiros, por isso teste no seu.Encontrou um erro? Por favor abra um issue.
HTML de página única com React (via CDN). Sem passo de build, sem dependências: basta abrir index.html.
🧪 Tabela Periódica de DFIR: 118 ferramentas para Digital Forensics & Incident Response
Marino Bekios, MB Labs
MIT - © 2026 Marino Bekios, MB Labs
