Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
evil-mhyprot-cli — Um PoC para o driver vulnerável Mhyprot2.sys que permite leitura/escrita de memória no kernel/usuário por meio de um processo de usuário sem privilégios. | Kitploit
Ferramentas/GitHubGitHub/kkent030315/evil-mhyprot-cli
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoRed TeamingExploração de Binários
GitHubkkent030315/evil-mhyprot-cli

evil-mhyprot-cli

Um PoC para o driver vulnerável Mhyprot2.sys que permite leitura/escrita de memória no kernel/usuário por meio de um processo de usuário sem privilégios.

Compartilhar
Ver Repositório
Site
3576986há 5 anosRevisado pelo Kitploit

IMAGE IMAGE IMAGE

evil-mhyprot-cli

Uma PoC para o driver vulnerável Mhyprot2.sys que permite leitura/escrita de memória no kernel/user através de um processo de usuário sem privilégios.

  • libmhyprot
  • Wiki

Visão Geral

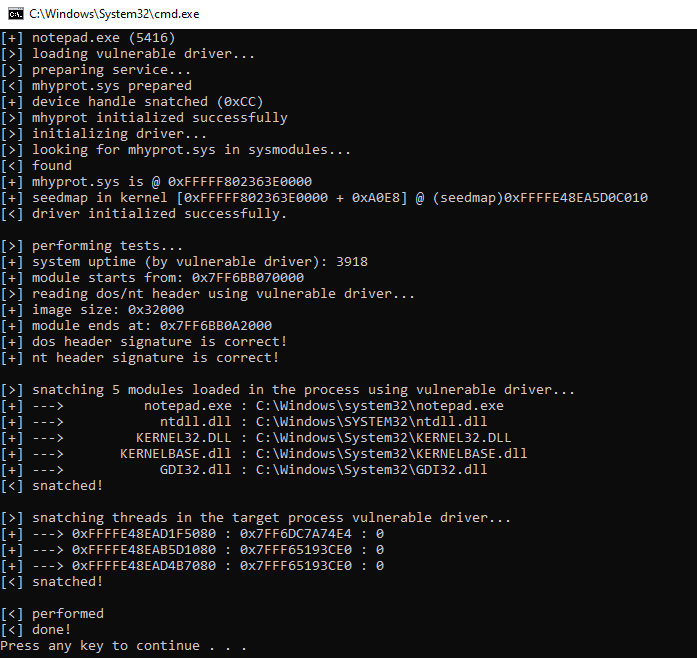
O que podemos fazer com esta CLI é o seguinte:

  • Ler/Escrever qualquer memória do kernel com privilégio de kernel a partir do modo usuário
  • Ler/Escrever qualquer memória de usuário com privilégio de kernel a partir do modo usuário
  • Enumerar um número de módulos por ID de processo específico
  • Obter o tempo de atividade do sistema
  • Enumerar threads em um processo específico, o resultado nos permite ler a estrutura PETHREAD no kernel diretamente da CLI também.
  • Encerrar um processo específico por ID de processo com ZwTerminateProcess, que é chamado no contexto do driver vulnerável (ring-0).
  • Todas as operações são executadas com privilégio de nível de kernel (ring-0) pelo driver vulnerável

Além disso:

  • Privilégio de administrador só é necessário se o serviço ainda não estiver em execução
  • Portanto, podemos executar os comandos acima como usuário normal (sem privilégio de administrador)

Requisitos

  • Qualquer versão do Windows x64 em que o driver funcione
  • Privilégio de administrador não é necessário se o serviço já estiver em execução

Testado em:

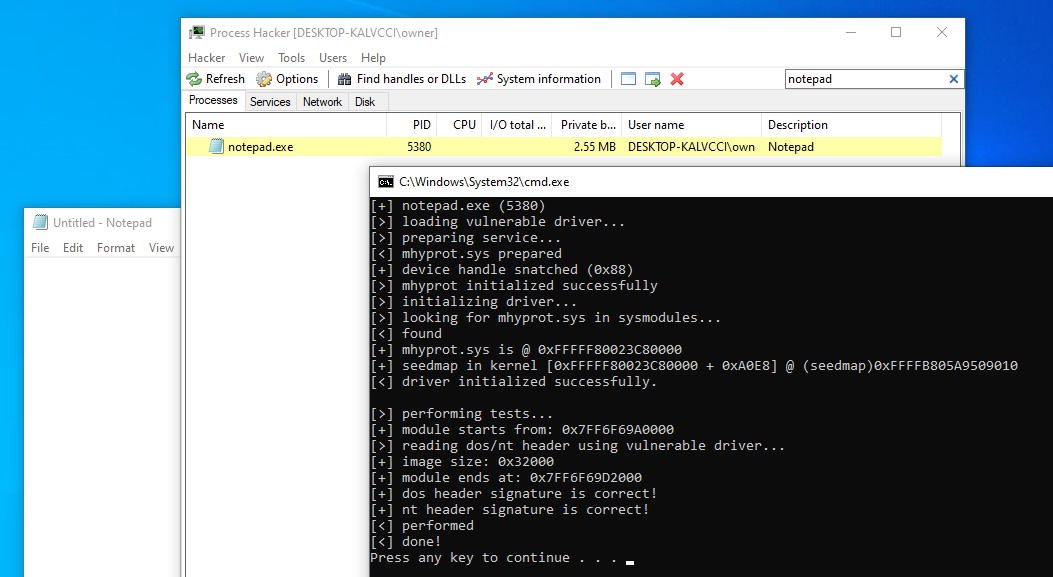
  • Windows10 x64 1903
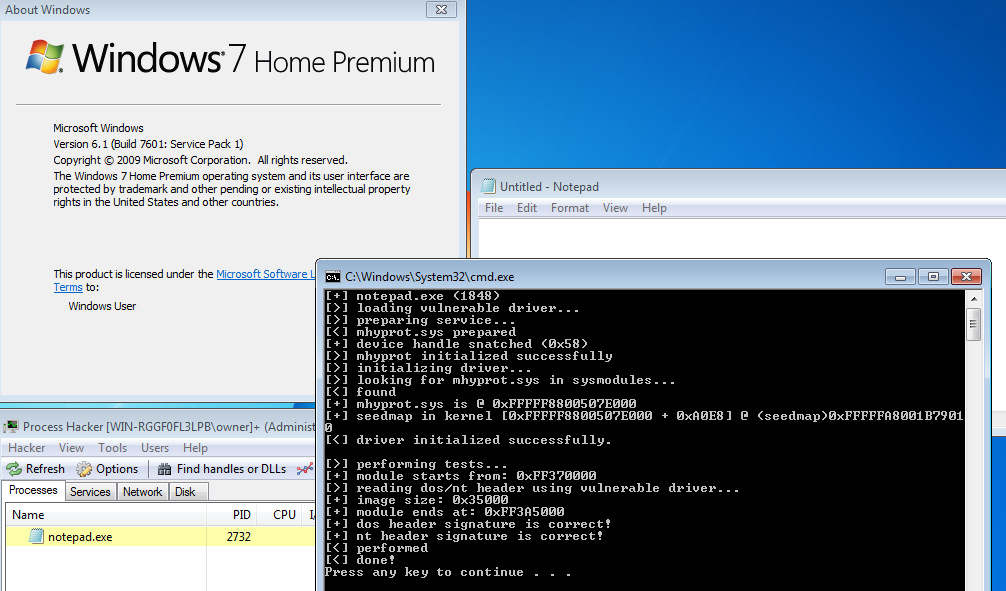
  • Windows7 x64 6.1
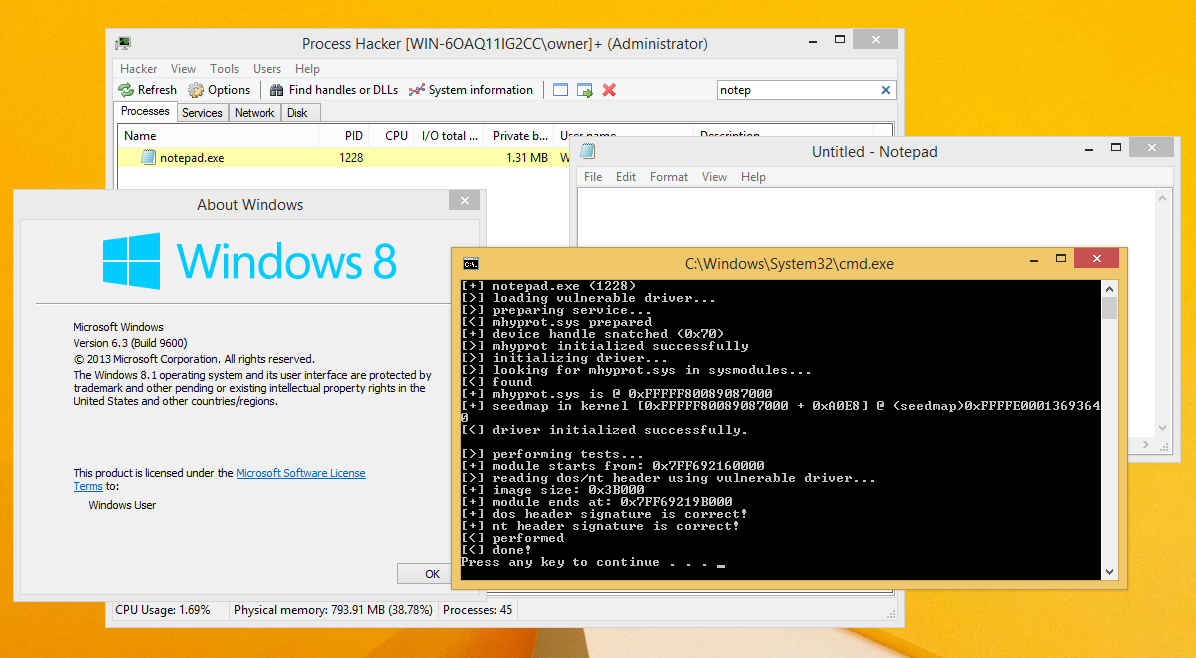
  • Windows8.1 x64 6.3

Uso

*.exe <target_process_name> -<options>

as seguintes opções estão disponíveis até o momento:

  • t
    • Executar Testes
  • d
    • Exibir informações de depuração
  • s
    • Exibir seedmap

Última Versão

IMAGE

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →