
 kiralab/text4shell-scan
Um scanner totalmente automatizado, preciso e abrangente para encontrar o text4shell RCE CVE-2022-42889

Fortemente baseado no antigo Scanner Log4j da Fullhunt de 2021 (CRÉDITO MAIOR A ELES), esta ferramenta de scanner é agora usada para descobrir e fazer fuzzing para Text4Shell RCE CVE-2022-42889. Deve ser usada por equipes de segurança para escanear sua infraestrutura em busca de Text4Shell RCE, e também para testar bypass de WAF que podem resultar na execução de código no ambiente da organização.
Ela suporta callbacks DNS OOB prontos para uso, não sendo necessário configurar um servidor de callback DNS. Nota: o interact.sh está lento, portanto não é recomendado usá-lo no momento.
https://nvd.nist.gov/vuln/detail/CVE-2022-42889
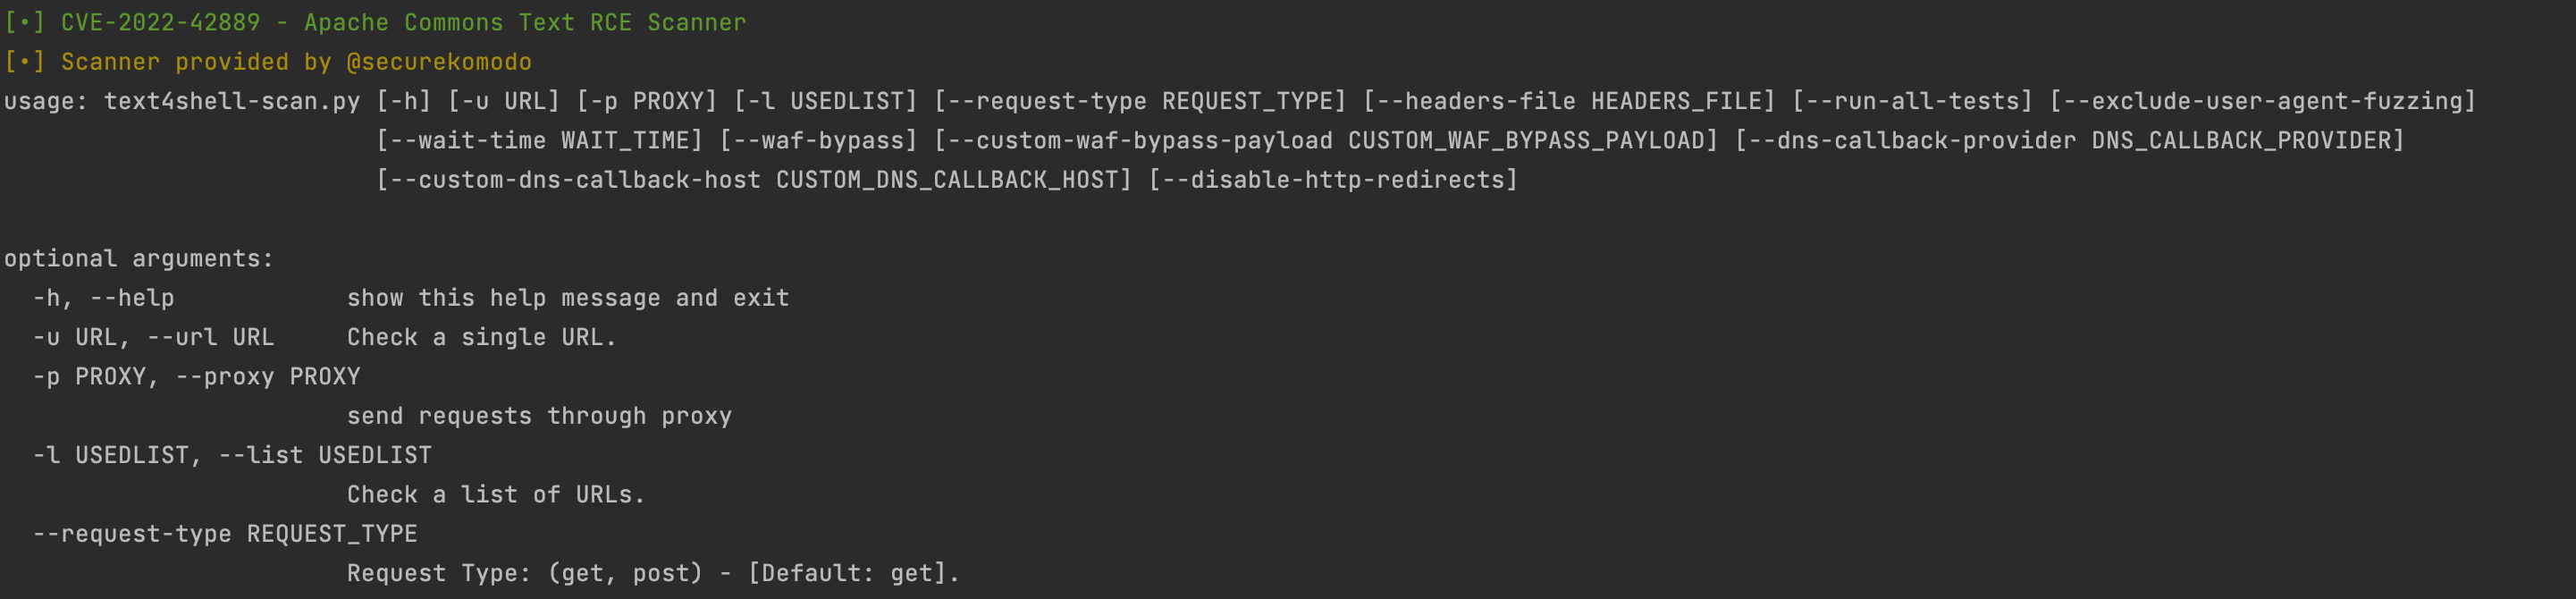
$ python3 text4shell-scan.py -h
[•] CVE-2022-42889 - Apache Commons Text RCE Scanner
[•] Scanner fornecido por @securekomodo

usage: text4shell-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD]
                     [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST] [--disable-http-redirects]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        send requests through proxy
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD
                        Test with custom WAF bypass payload.
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        DNS Callback provider (Options: dnslog.cn, interact.sh) - [Default: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Custom DNS Callback Host.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have a higher chance of reaching vulnerable systems.
$ python3 text4shell-scan.py -u https://<insira URL aqui>
$ python3 text4shell-scan.py -u https://<insira URL aqui> --run-all-tests
$ python3 text4shell-scan.py -u https://<insira URL aqui> --waf-bypass
$ python3 text4shell-scan.py -u https://<insira URL aqui> --custom-dns-callback-host <copie o host do collaborator aqui>
$ python3 text4shell-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone [https://github.com/securekomodo/text4shell-scan.git](https://github.com/securekomodo/text4shell-scan.git)
cd text4shell-scan
sudo docker build -t text4shell-scan .
sudo docker run -it --rm text4shell-scan

# Com a lista de URLs "urls.txt" no diretório atual
docker run -it --rm -v $PWD:/data text4shell-Scan -l /data/urls.txt
Este projeto é feito apenas para fins educacionais e de teste ético. O uso do text4shell-scan para atacar alvos sem consentimento mútuo prévio é ilegal. É de responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis. Os desenvolvedores não assumem nenhuma responsabilidade e não se responsabilizam por qualquer uso indevido ou dano causado por este programa.
O projeto está licenciado sob a Licença MIT.
Bryan Smith






