
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
YZMCMSxss — Vulnerabilidade XSS da última versão do YZMCMS v3.7 CVE-2018-8078 | Kitploit

Ferramentas/GitHubGitHub/jx0n0/yzmcmsxss
Análise de VulnerabilidadesExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubjx0n0/yzmcmsxss

YZMCMSxss

Vulnerabilidade XSS da última versão do YZMCMS v3.7 CVE-2018-8078

Ver Repositório
7125há 8 anosAinda não revisado
Compartilhar

YZMCMSxss CVE-2018-8078

YZMCMS v3.7最新版xss漏洞

YZMCMS V3.7 XSS armazenado

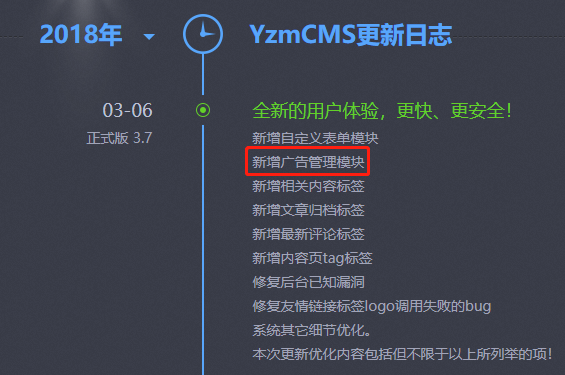
这个xss存在于v3.7新增的广告管理模块,如图所示:

Este xss existe no novo módulo de gerenciamento de anúncios do v3.7, conforme mostrado na figura:
Alt text

我们可以在YzmCMS-V3.7\application\advertisement\controller\adver.class.php第55-70行中找到广告管理编辑功能的具体代码,如图所示:

Podemos encontrar o código específico da função de edição do gerenciamento de anúncios em YzmCMS-V3.7\application\advertisement\controller\adver.class.php, linhas 55-70, conforme mostrado na figura:

Alt text

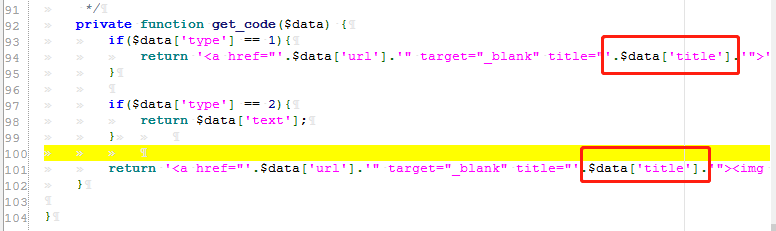
其中,在第59行调用了一个名为getcode的方法,用POST方法传递了一组参数,我们继续跟进该方法,该方法返回一个$data[‘title’]没有进行任何的过滤,直接作为参数return到$POST_[‘code’]中,如图所示:

Entre elas, um método chamado getcode é chamado na linha 59, e um conjunto de parâmetros é passado usando o método POST; continuamos a acompanhar o método. Esse método retorna um $data['title'] sem nenhuma filtragem, retornando diretamente o parâmetro para $POST_['code'], como mostrado:
Alt text

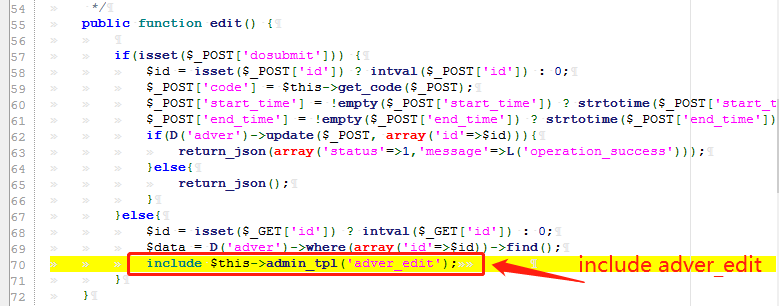
我们返回edit继续往下跟进,在edit方法中有include包含了一个名为adver_edit的文件如图所示:

Vamos voltar ao edit e continuar acompanhando. No método edit, há um include que inclui um arquivo chamado adver_edit, como mostrado na figura:
Alt text

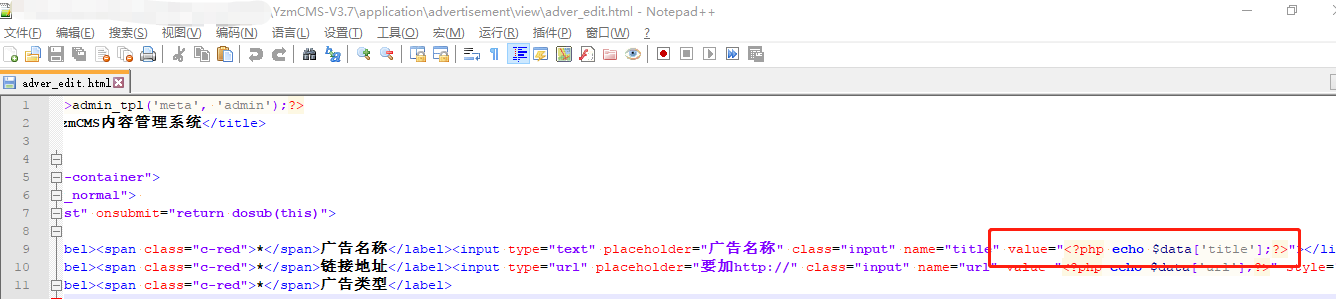
我们可以在YzmCMS-V3.7\application\advertisement\view该路径下找到该文件,可以看到至此,yzmcms并未对数据进行任何过滤,直接输出到页面中,如图所示:

Podemos encontrar o arquivo no caminho YzmCMS-V3.7\application\advertisement\view. Você pode ver que o yzmcms não filtra nenhum dado e o envia diretamente para a página, como mostrado na figura a seguir:
Alt text

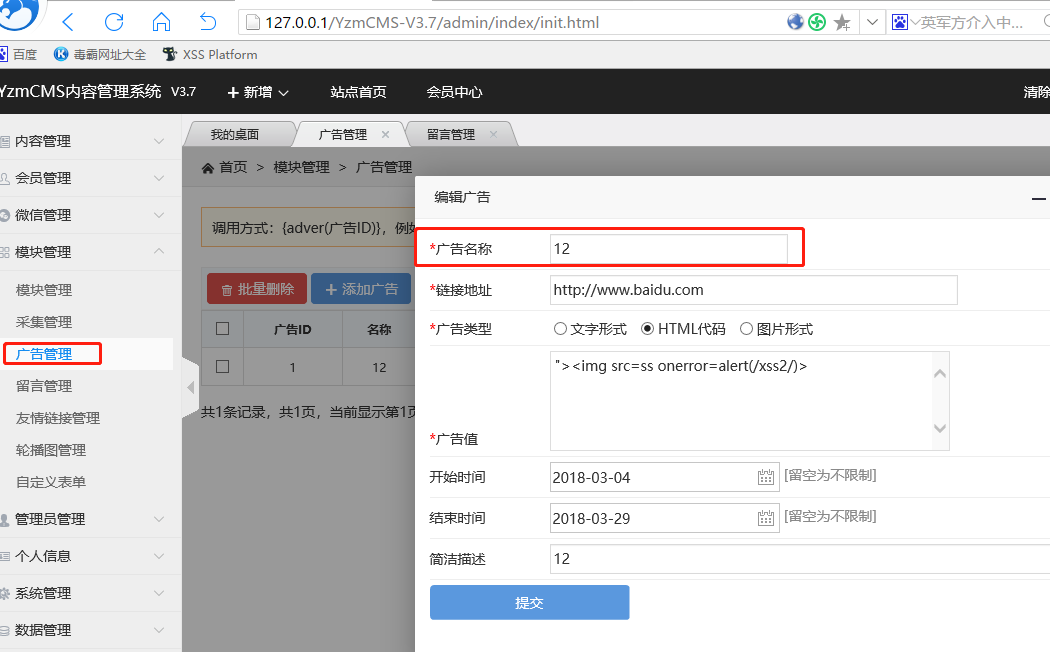
我们可以在后台管理界面找到该功能,如图所示:

Podemos encontrar essa função na interface de gerenciamento do backend, como mostrado na figura:
Alt text

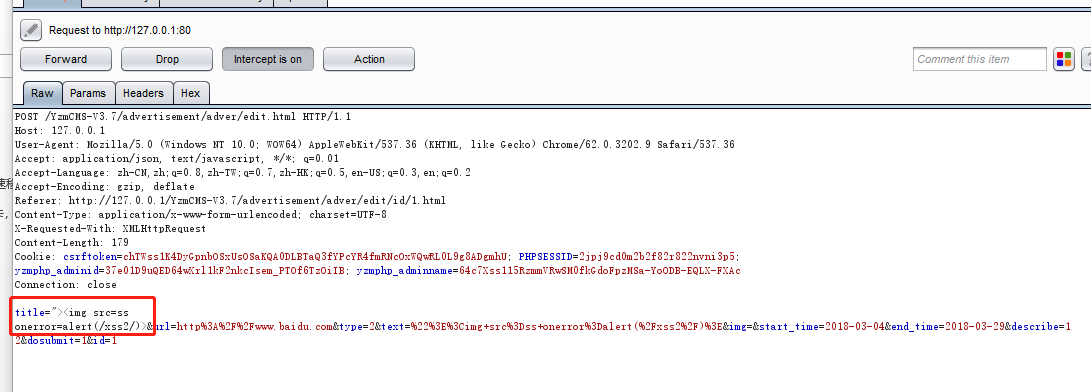
点击提交后我们可以用burp拦截该数据包,将title改为">,点击发送,如图所示:

Após o envio, podemos usar o burp para interceptar o pacote de dados e alterar o title para ">. Clique em Enviar, como mostrado:
Alt text

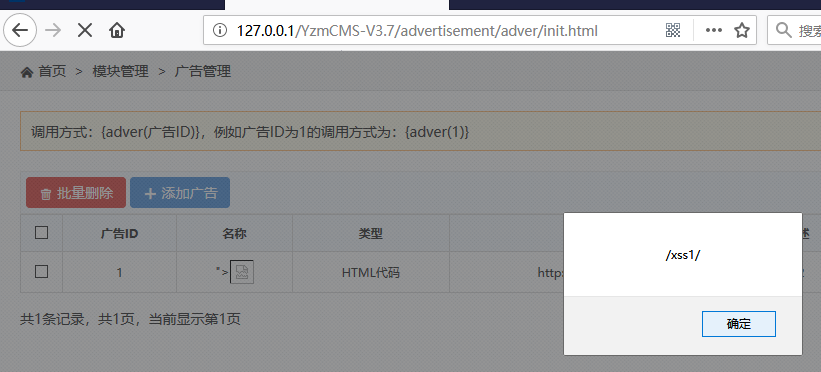
我们返回广告管理界面,刷新,此时xss弹框可见,如图所示:

Voltamos à interface de gerenciamento de anúncios, atualizamos; neste momento, o pop-up de xss fica visível, como mostrado:

Alt text

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





