
 jolovicdev/hayduk
Console gráfica de gestão de ataques para o Metasploit: a linhagem do Armitage como um único binário Go com interface de navegador. Topologia de rede em tempo real, fluxos de trabalho de campanha, Hail Mary, sessões, exportação de relatórios e modo de equipa.


Hayduk é uma GUI Metasploit gratuita e de código aberto para testes de penetração autorizados. Ele traz o fluxo de trabalho do Armitage para o seu navegador: mapeie hosts, navegue por módulos, gerencie sessões Meterpreter e shell, e exporte relatórios de campanha.
Baixe um único binário. Execute-o. Conecte-se ao Metasploit. Nenhuma instalação de Java, Go ou Node.js é necessária para executar um binário de release. A interface do navegador está incluída.
Hayduk se conecta a uma instância separada do Metasploit Framework através do msfrpcd. Ele não inclui o Metasploit.
Baixe a versão mais recente · Início rápido · Experimente o laboratório Docker · Modo equipe
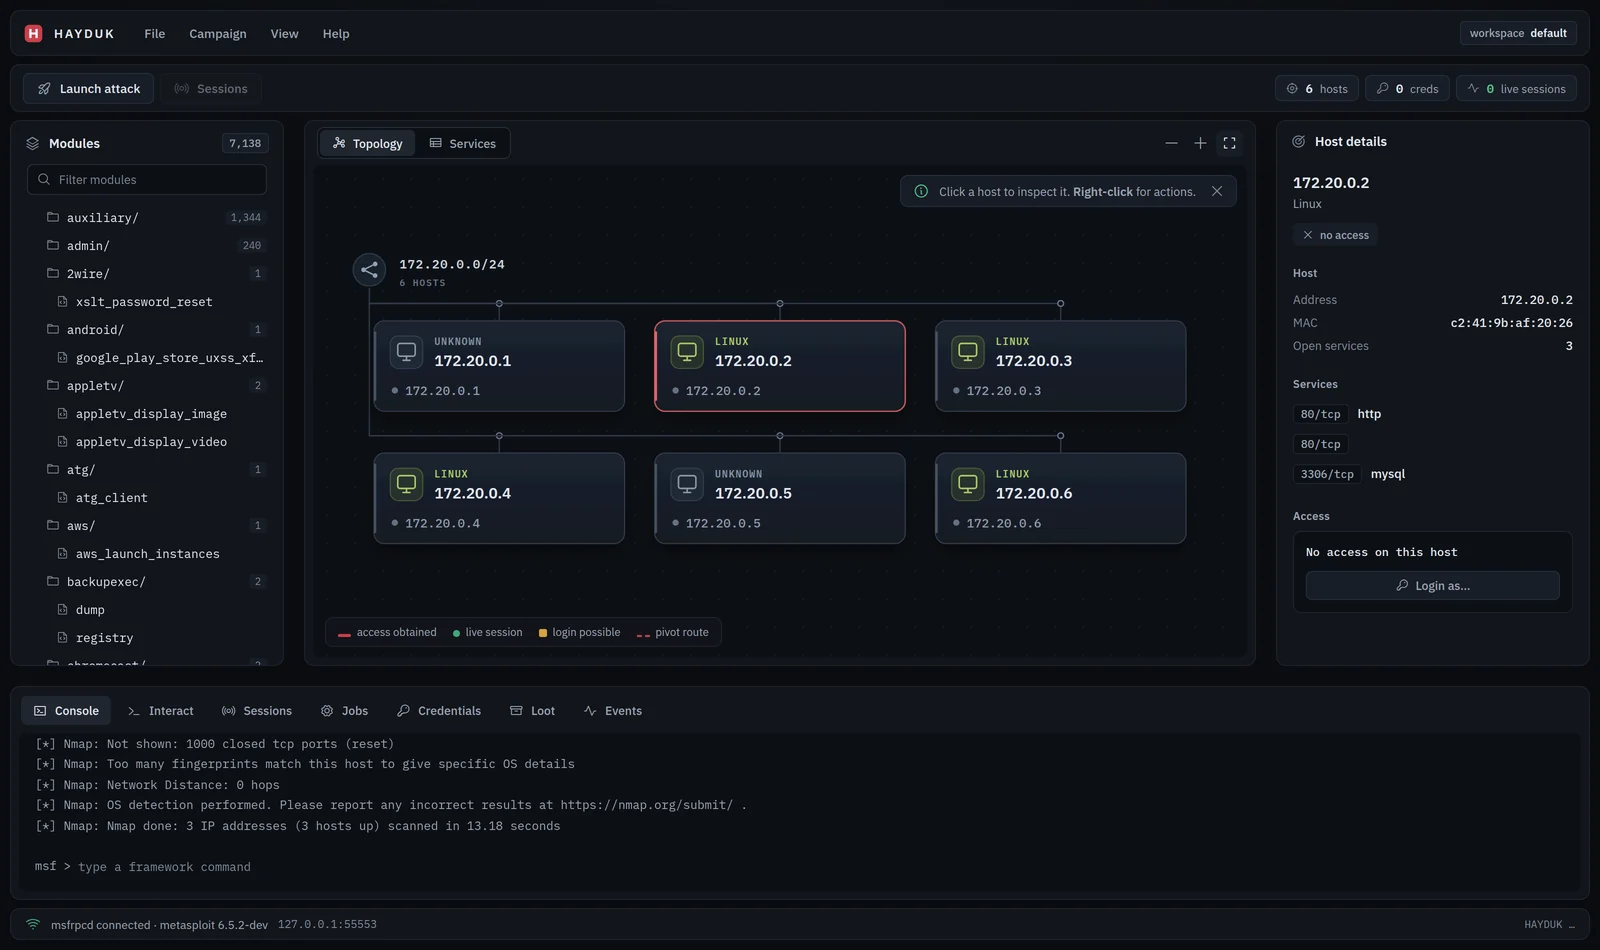
Interface exibida com dados de campanha ilustrativos.
Você precisa de um binário de release do Hayduk, um navegador e uma instância do Metasploit Framework em execução. Para recursos de workspace como hosts, serviços, credenciais e loot, o Metasploit também precisa de um banco de dados conectado.
As etapas abaixo assumem que Hayduk e Metasploit são executados na mesma máquina. Se você precisar de uma configuração pronta do Metasploit com um banco de dados e alvos descartáveis, use o laboratório Docker.
Abra a versão mais recente e escolha o arquivo correspondente ao seu sistema operacional e processador. Extraia o arquivo em uma pasta. Não há instalador do Hayduk nem configuração separada da interface.
Na máquina que executa o Metasploit, abra um terminal e execute:
msfrpcd -P 'yourpassword' -S -f -a 127.0.0.1 -p 55553
Substitua yourpassword pela sua própria senha. Mantenha este terminal aberto. Este comando vincula o RPC ao localhost na porta 55553; -S desativa o SSL para esta conexão local.
Se você já executa o msfrpcd, use as configurações de conexão existentes em vez de iniciar outra instância.
Abra outro terminal na pasta extraída.
Linux e macOS:
./hayduk
Windows PowerShell:
.\hayduk.exe
O Hayduk abre a interface no seu navegador. Se o navegador não abrir, copie a URL completa exibida no terminal, incluindo ?token=.... A porta é atribuída automaticamente.
Em Connect to msfrpcd, insira as configurações da etapa 2:
| Campo | Valor |
|---|---|
| Host | 127.0.0.1 |
| Porta | 55553 |
| Usuário | msf |
| Senha | A senha que você definiu acima |
| use SSL | Desmarcado |
Clique em Connect. Uma instância do Metasploit iniciada do zero pode levar cerca de meio minuto para responder; o progresso da conexão aparece na caixa de diálogo.
Mantenha o Hayduk em execução enquanto você usa a interface. Pressione Ctrl+C no terminal dele para interrompê-lo.
Use um sistema ou rede para o qual você tenha autorização de teste. As varreduras são executadas a partir da instância do Metasploit conectada, portanto os alvos devem ser acessíveis a partir dessa máquina.
Clique em um módulo para configurá-lo. Clique com o botão direito em hosts, sessões, linhas de tabela e módulos na árvore para abrir seus menus de ação.
Use os cartões de resumo da campanha para abrir hosts, serviços, sessões ou credenciais. Discover hosts, Scan services e Export report também estão disponíveis diretamente acima do mapa de rede.
O mapa de rede adapta as colunas de hosts à tela disponível. Escolha Focus para expandir o mapa e o inspetor de hosts. Arrange hosts substitui as posições salvas por um layout automático. Os cartões de host mostram a contagem de serviços abertos e o estado de acesso; caminhos violeta identificam rotas de pivô.
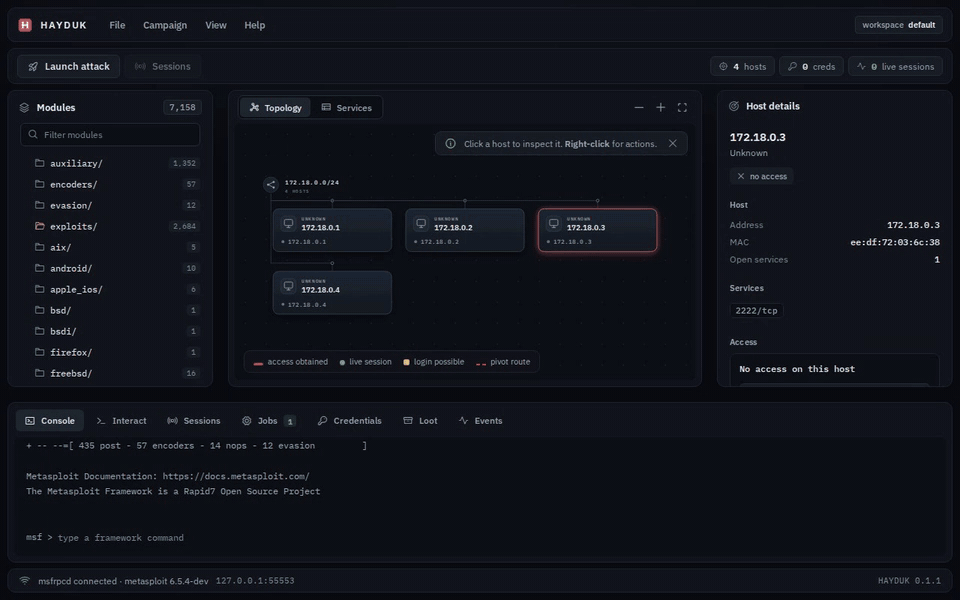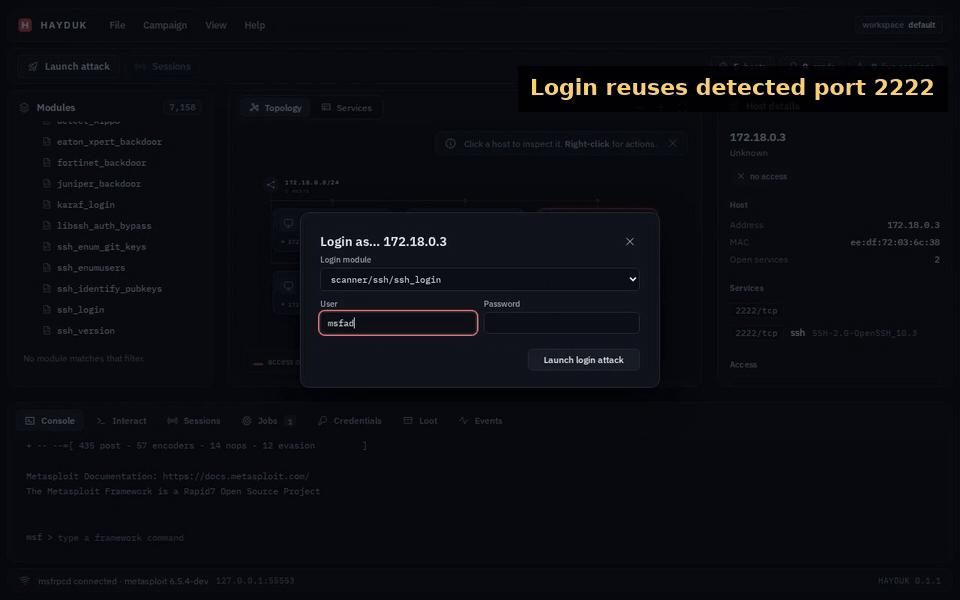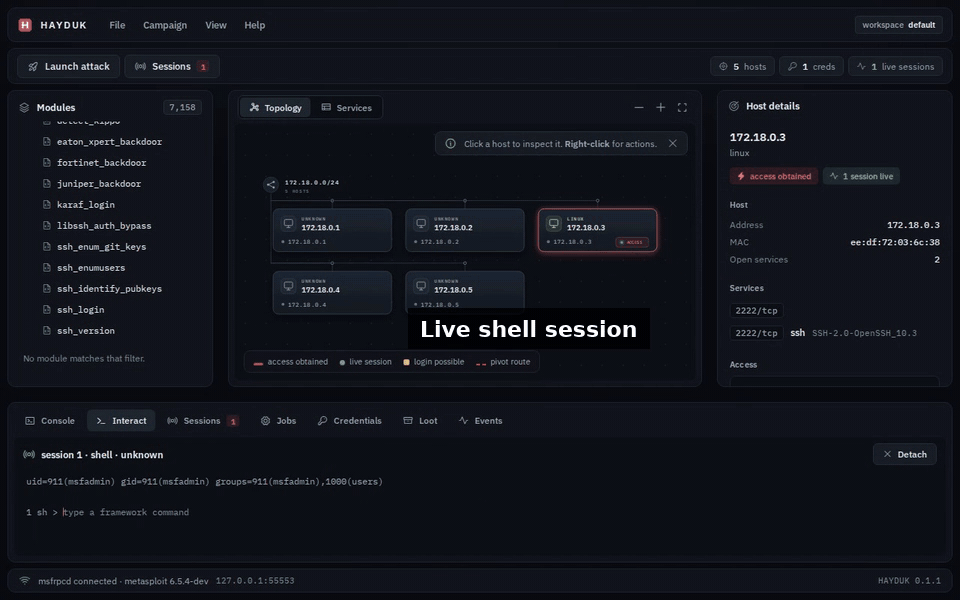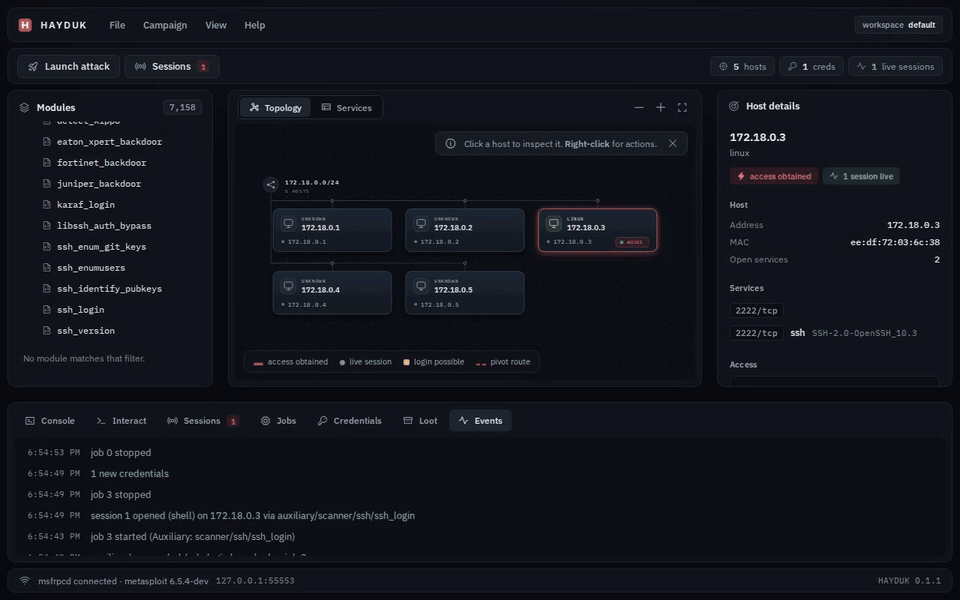
A demonstração usa dados ilustrativos de campanha.
| Capacidade | O que você pode fazer |
|---|---|
| Topologia de rede | Explore grupos de sub-redes adaptativos, contagens de serviços por host e rotas de pivô. Arraste hosts, aplique zoom ou expanda o mapa no modo Focus. |
| Módulos do Metasploit | Navegue pela árvore de módulos, inspecione classificações de confiabilidade, configure opções e selecione payloads. |
| Fluxos de trabalho de campanha | Descubra hosts, varra serviços e encontre candidatos a exploit correspondentes a serviços conhecidos. |
| Gerenciamento de sessões | Interaja com sessões Meterpreter e shell, faça upgrade de shells e encerre sessões. |
| Credenciais e loot | Revise os dados do workspace e use credenciais recuperadas em fluxos de trabalho de login. |
| Hail Mary | Inicie exploits correspondentes contra hosts selecionados, com lançamentos ritmados e um log de eventos. |
| Relatórios | Exporte um relatório HTML autocontido para revisão da campanha e entrega ao cliente. |
| Modo equipe | Compartilhe uma campanha com vários operadores em uma rede confiável. |
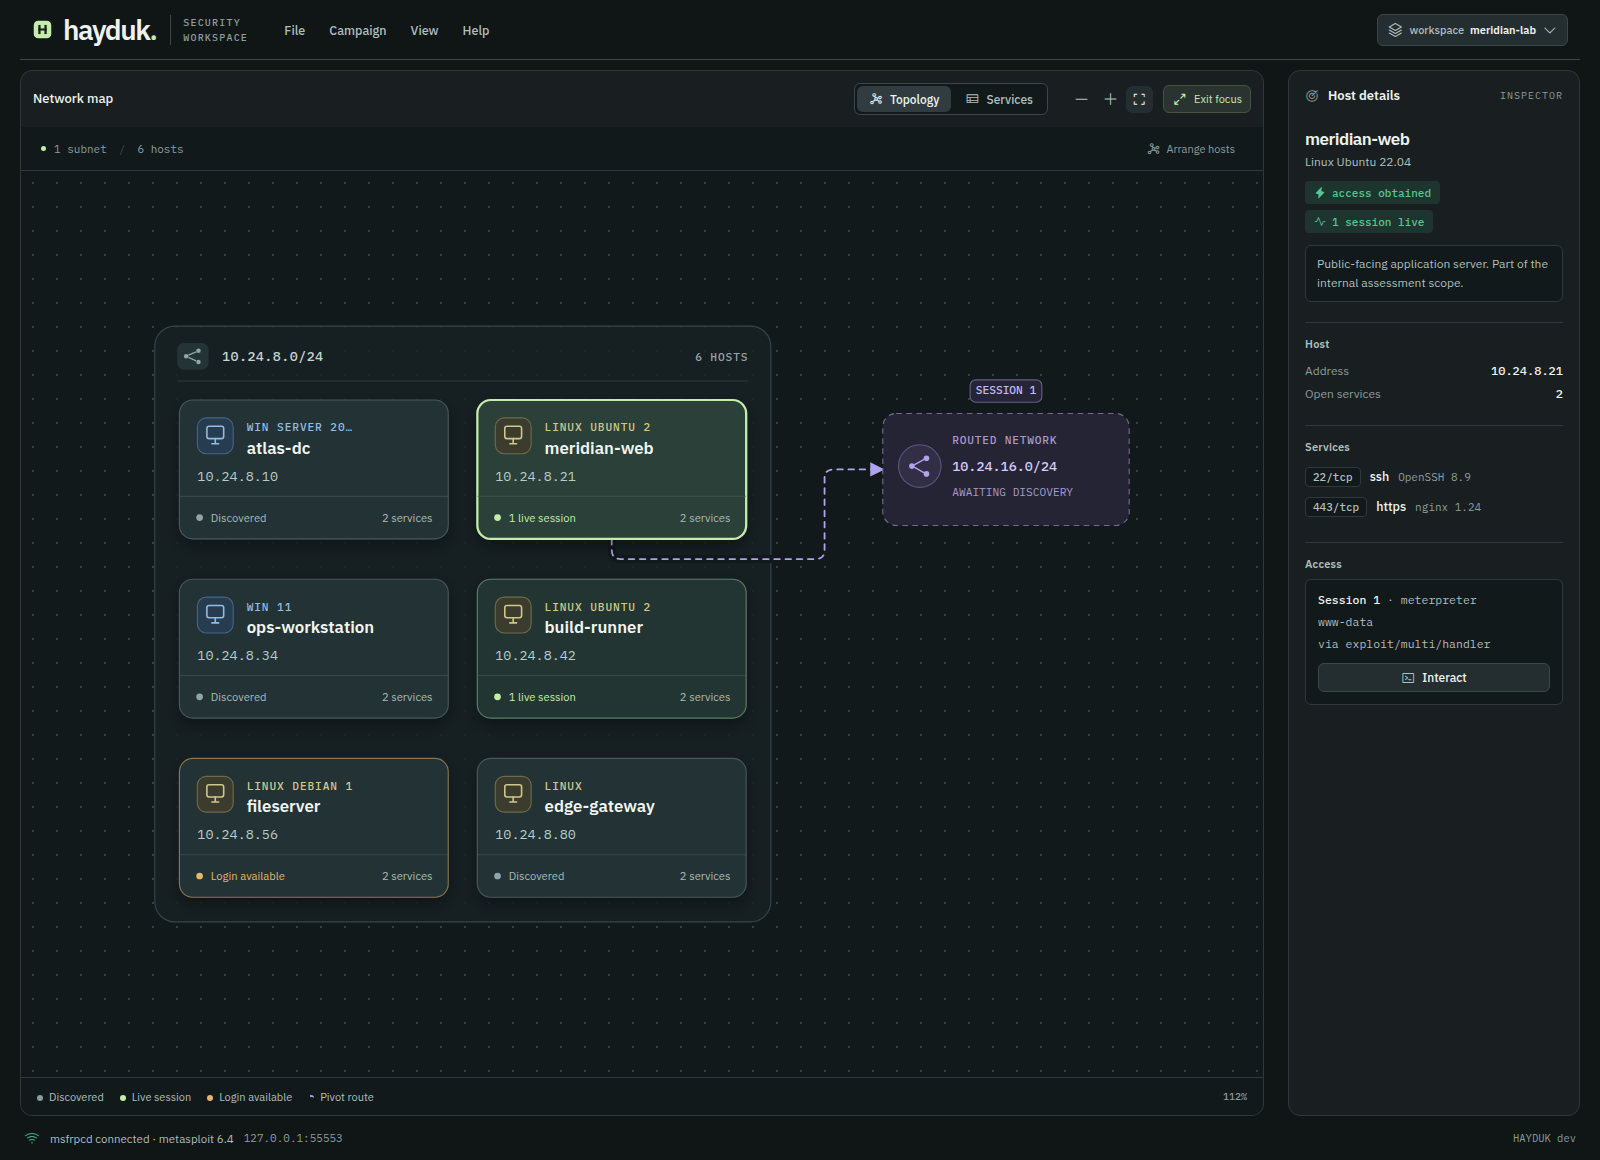
Modo de foco do gráfico com dados ilustrativos da campanha.

