
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
VirtualLockSensorLPE — Exploit de escalada de privilégios local para CVE-2025-0886. | Kitploit

Ferramentas/GitHubGitHub/jndatart/virtuallocksensorlpe
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoRed Teaming
GitHubjndatart/virtuallocksensorlpe

VirtualLockSensorLPE

Exploit de escalada de privilégios local para CVE-2025-0886.

Ver Repositório
1125há 10 mesesAinda não revisado
Compartilhar

VirtualLockSensorLPE

Descrição

Exploit PoC de escalonamento de privilégio local para CVE-2025-0886 que tem como alvo o Elliptic Virtual Lock Sensor versão 3.1.60531.2 em execução no Windows, que é instalado por padrão em certos modelos de laptops da Lenovo. Permite a execução de um payload no contexto de SYSTEM a partir de um contexto de usuário comum, alterando as permissões em uma chave de registro.

Aviso oficial da Lenovo: https://support.lenovo.com/us/en/product_security/LEN-182738

Leia as Notas antes de usar.

Como Compilar

  1. Clone o repositório com git clone --recursive.
  2. Compile a solução VirtualLockSensorLPE.

Como Usar

VirtualLockSensorLPE.exe COMMAND

Exemplo

VirtualLockSensorLPE.exe "cmd /c echo test > C:\Windows\System32\poc.txt"
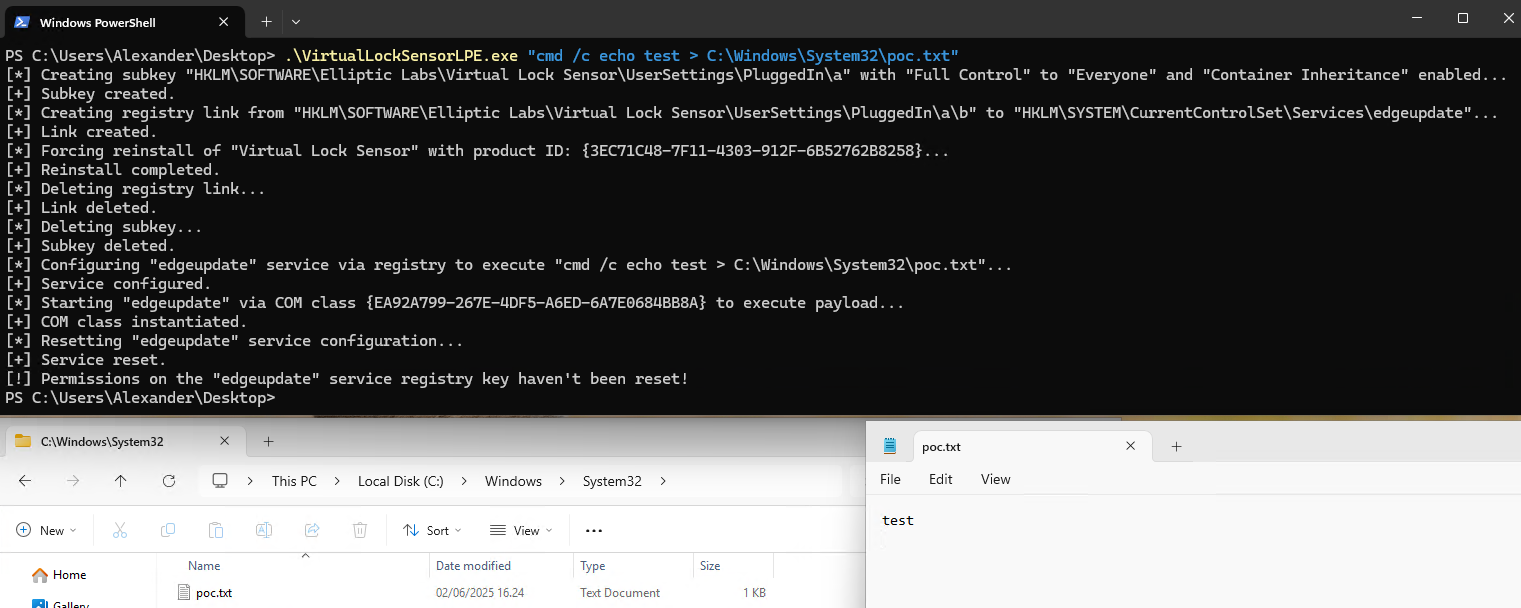
Screenshot

Detalhes Técnicos

Versões vulneráveis do Elliptic Virtual Lock Sensor usam as seguintes chaves de registro onde Everyone tem Full Control:

  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\OnBattery
  • HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn

Usuários comuns podem iniciar uma reinstalação do software. Se uma subchave com "container inherit" habilitado for criada sob uma das chaves de registro listadas acima, e um link de registro for criado em seguida sob essa nova chave, Everyone receberá Full Control no destino desse link durante a reinstalação.

O PoC explora a vulnerabilidade usando as seguintes etapas:

  1. Crie uma subchave (chamada a) sob HKLM\SOFTWARE\Elliptic Labs\Virtual Lock Sensor\UserSettings\PluggedIn onde Everyone tem Full Control com "container inherit" (flag "CI") habilitado.
  2. Crie um link de registro (chamado b) sob a subchave recém-criada (a) apontando para HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate.
  3. Force uma reinstalação do Elliptic Virtual Lock Sensor.
  4. Como Everyone agora tem Full Control na chave edgeupdate, o valor ImagePath da chave pode ser modificado para apontar para um payload.
  5. Inicie o serviço edgeupdate (Microsoft Edge Update Service) para executar o payload no contexto de SYSTEM.

Notas

  • O exploit não tenta redefinir as permissões na chave de registro HKLM\SYSTEM\CurrentControlSet\Services\edgeupdate, então você terá que fazer isso manualmente (e lembre-se de fazer isso se estiver testando em um sistema de produção).
  • Especificamente, tem como alvo a versão 3.1.60531.2. O código do exploit pode exigir algumas modificações para atingir outras versões vulneráveis (o código de produto passado para MsiReinstallProductW provavelmente terá que ser alterado para iniciar a reinstalação).
  • Existem diferentes maneiras de transformar uma escrita arbitrária em uma chave de registro em execução de código privilegiado. Este PoC consegue isso alterando a configuração de um serviço existente (edgeupdate) para apontar para um payload arbitrário. Essa técnica tem algumas limitações:
    • Se o serviço edgeupdate já estiver em execução quando o exploit for executado, o payload não será executado. Aguarde um ou dois minutos e execute o exploit novamente.
    • Se o payload não for um binário de serviço (ex.: cmd), o Windows interromperá a execução dele após um curto período.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




