Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Home-Network-Vulnerability-Assessment — Auditoria de segurança e análise de vulnerabilidades (CVE-2014-3566 e CVE-2010-2333) na infraestrutura de rede local e roteador residencial. | Kitploit
Ferramentas/GitHubGitHub/jmonge12/home-network-vulnerability-assessment
Scanners de VulnerabilidadesMapeamento de RedeEscaneamento de PortasAnálise de VulnerabilidadesSegurança de RedeAprendizado e EducaçãoLabs e Prática
GitHub
jmonge12/home-network-vulnerability-assessment

Home-Network-Vulnerability-Assessment

Auditoria de segurança e análise de vulnerabilidades (CVE-2014-3566 e CVE-2010-2333) na infraestrutura de rede local e roteador residencial.

Ver Repositório
40há 5 mesesAinda não revisado
Compartilhar

Home-Network-Vulnerability-Assessment

Auditoria de segurança e análise de vulnerabilidades (CVE-2014-3566 e CVE-2010-2333) na infraestrutura de rede local e roteador residencial.

Auditoria de Segurança e Análise de Vulnerabilidades em Roteador Residencial

Descrição do Projeto

Este projeto documenta uma auditoria de segurança perimetral realizada de forma autônoma em uma rede local residencial. O objetivo foi identificar portas abertas no roteador gateway, mapear os serviços ativos por meio de detecção de versões e avaliar a presença de vulnerabilidades críticas utilizando o motor de scripts do Nmap (NSE).

Metodologia e Ferramentas

  • Ferramenta de Escaneamento: Nmap (Network Mapper) v7.98.
  • Objetivo de Avaliação: Roteador residencial / Gateway (192.168.100.1).
  • Abordagem: Auditoria de Caixa Preta (Black Box) a partir da LAN.

Fases do Laboratório e Resultados

1. Descoberta Inicial de Serviços

Foi executado um escaneamento rápido com detecção de versões para mapear as portas de entrada expostas do dispositivo:

nmap -sV -F 192.168.100.1
Escaneamento Inicial de Portas

Através deste comando foram detectados serviços ativos nas portas 53/tcp (domain), 80/tcp (http) e um serviço de emparelhamento UPnP da Cisco-Linksys na porta 49152/tcp.


2. Detecção de Vulnerabilidade Crítica SSL POODLE (CVE-2014-3566)

Para auditar a segurança das conexões criptografadas nas portas de administração web do roteador, foi executado o script especializado na suíte criptográfica SSL:

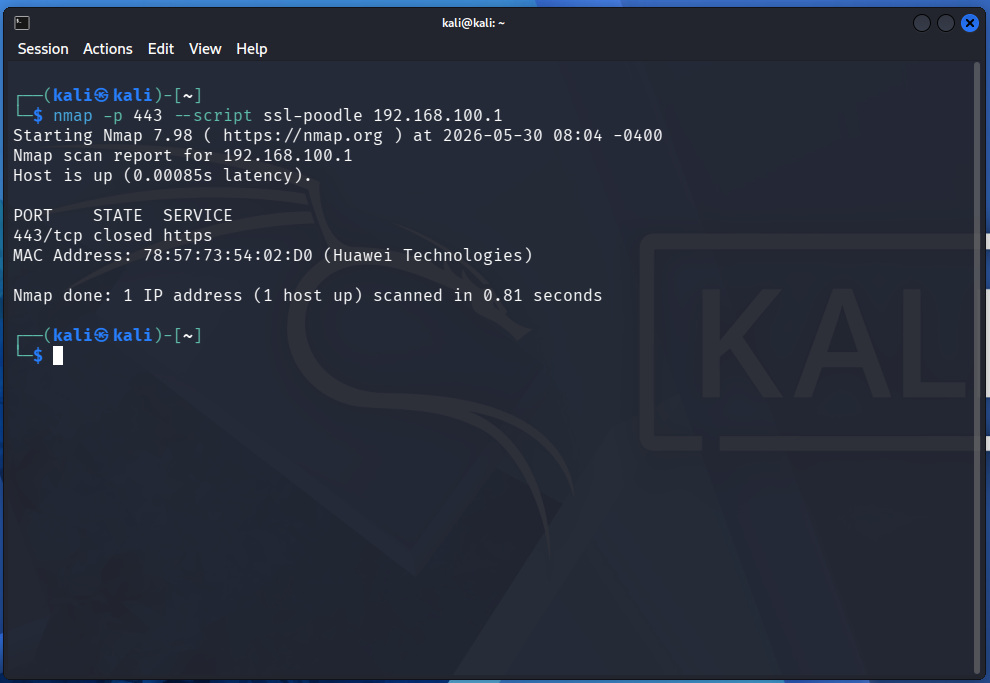
nmap -p 443 --script ssl-poodle 192.168.100.1
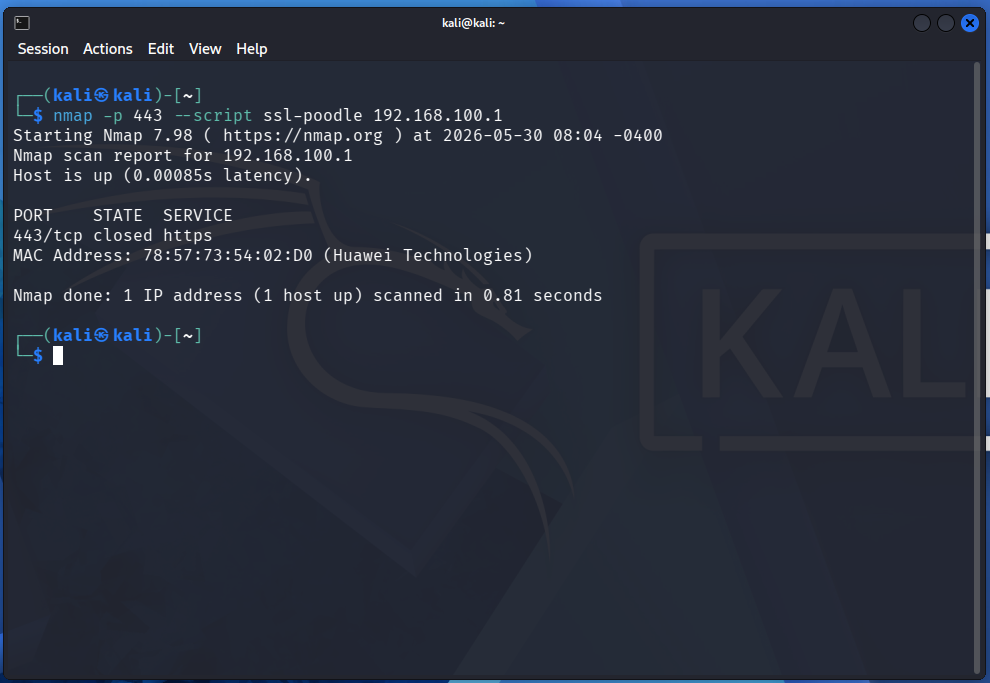
Evidência de Vulnerabilidade SSL POODLE Nmap

O motor de scripts do Nmap (NSE) determinou que o servidor web do dispositivo é VULNERÁVEL a ataques de degradação de protocolo (Downgrade Attacks) sob o identificador CVE-2014-3566 (POODLE). Esta falha ocorre porque o firmware do roteador aceita conexões utilizando o protocolo obsoleto SSLv3 configurado com cifragem de blocos em modo CBC (Cipher Block Chaining).


3. Enumeração da Superfície de Ataque Web (CVE-2019-1653 e outros)

A inspeção aprofundada por meio da categoria --script vuln continuou avaliando a interface HTTP do roteador, expondo uma lista massiva de rotas propensas a vazamento de informações, vulnerabilidades de salto de diretório (Directory Traversal) e painéis de autenticação expostos.
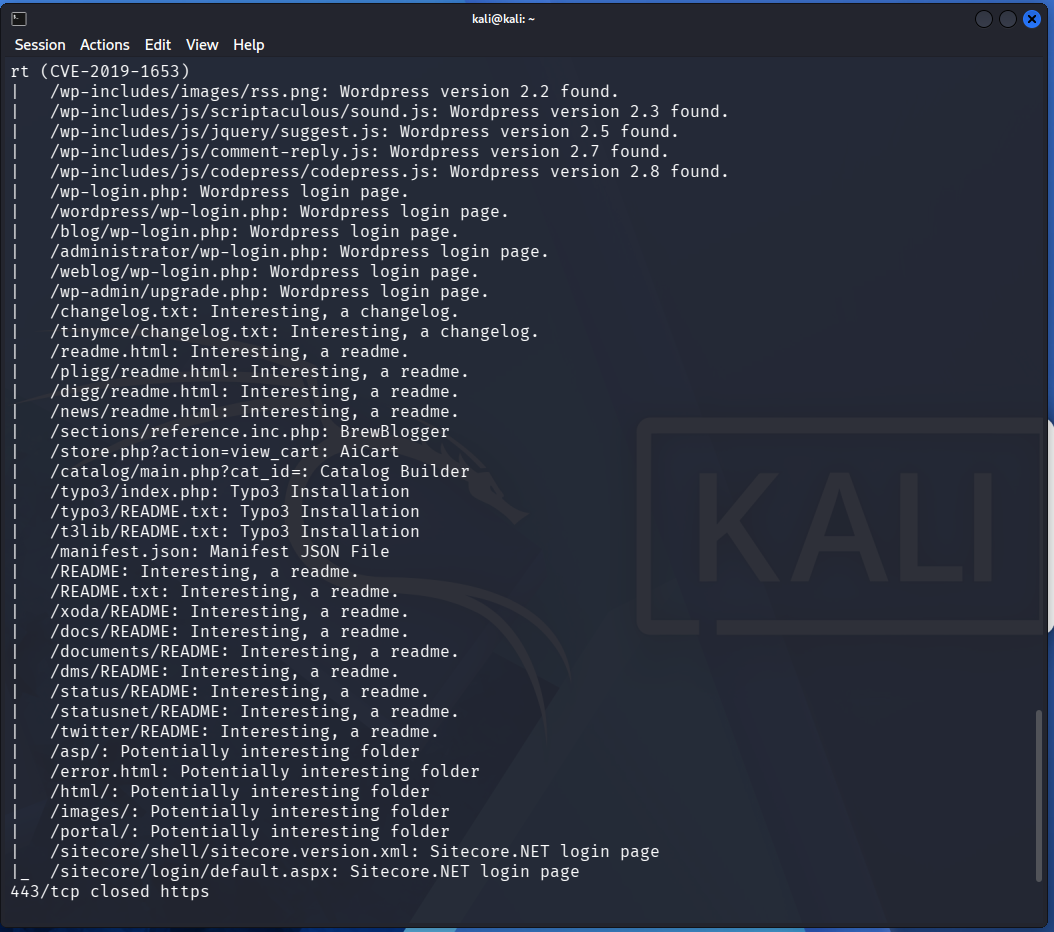
Vazamento de Informações e Enumeração Web

O motor NSE do Nmap confirmou que o dispositivo é LIKELY VULNERABLE (Altamente Vulnerável) ao ataque de canal lateral POODLE (CVE-2014-3566) devido à aceitação de conexões sob o protocolo obsoleto SSLv3 com cifragem CBC.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






