
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
jit — Encontre os segredos em texto simples no seu Mac e mova-os para trás do Touch ID, injetados just-in-time sem quebrar as ferramentas que os leem. Gratuito e local-first. | Kitploit
Ferramentas/GitHubGitHub/jitpass/jit
Autenticação e AutorizaçãoFerramentas de Criptografia/DescriptografiaAuditoria de ConfiguraçãoDevSecOpsDetecção de SegredosSegurança da Cadeia de Suprimentos
GitHubjitpass/jit

jit

Encontre os segredos em texto simples no seu Mac e mova-os para trás do Touch ID, injetados just-in-time sem quebrar as ferramentas que os leem. Gratuito e local-first.

Ver Repositório
161447há 15 diasRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Site

A marca do JitPass: um ponto verde dentro de um anel suave

JitPass

Você tem chaves de API e tokens em texto simples no seu Mac.
Use o JitPass para protegê-los.

Latest release macOS 14+ on Apple Silicon Signed and notarized by Apple License: PolyForm Perimeter 1.0.0, source-available

Baixar para Mac · brew install jitpass/tap/jitpass · Docs · jitpass.com

Gratuito para uso pessoal e interno em empresas · Código disponível · Sem conta · Sem telemetria · Nada sai do seu Mac · Pronto para o Secure Enclave · Toda alteração pode ser desfeita

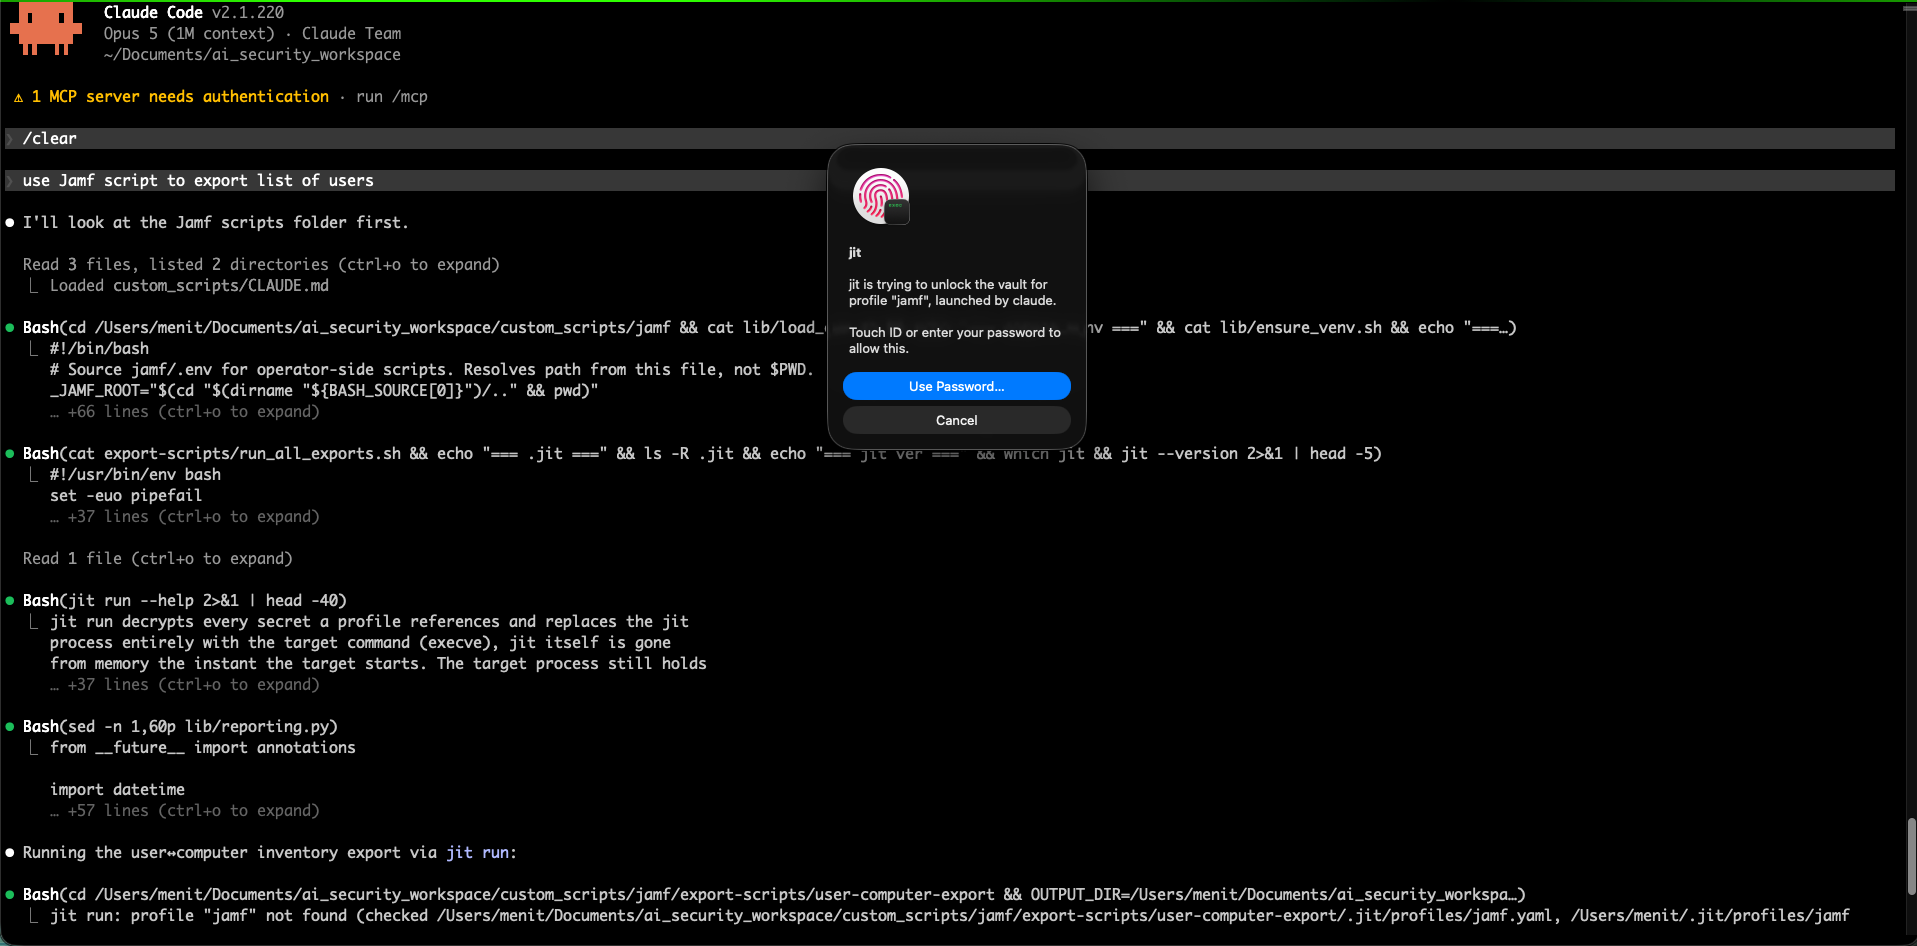
A varredura de configuração do JitPass: 23 segredos em texto simples, encontrados em ~/.aws/credentials, um .env de projeto, ~/.npmrc e ~/.zshrc, com valores mascarados e um botão Proteger 18 Segredos. Ao lado, o diálogo do Touch ID: O JitPass está tentando permitir que o aws use sua credencial aws, via claude.
Qual é o número no seu Mac? A varredura apenas lê e não altera nada até você autorizar.

Comece agora   O problema · Três passos · Instalação · A barra de menus
Proteja   Achados e iscas · Suas ferramentas continuam funcionando · Desfaça qualquer coisa
Aprove   Dois momentos de Touch ID · Concessões · A auditoria
Agentes de IA   Feito para agentes de IA · Tarefas de IA · Uma concessão ou uma tarefa de IA?
Mais   Como se compara · Como funciona · O que ele não faz · Docs

Seus segredos estão em arquivos simples. Qualquer coisa que você executa pode lê-los.

Chaves de API em .env, credenciais de nuvem em ~/.aws/credentials, tokens em .npmrc, exports em ~/.zshrc, seu histórico de shell, as configurações de MCP que seus agentes leem. Nada precisa ser hackeado para que vazem. Um pacote npm comprometido, uma extensão de IDE trojanizada ou um agente com injeção de prompt é executado como você, então pode simplesmente abrir o arquivo.

O JitPass move cada segredo para um cofre local que abre com Touch ID e deixa uma isca onde o texto simples estava.

Um terminal. cat .env imprime STRIPE_API_KEY=jit-hidden-STRIPE_API_KEY e DATABASE_URL=jit-hidden-DATABASE_URL. Em seguida, jit scan --deep relata 18 segredos no cofre, 2 arquivos que o jit ainda pode proteger e cópias que um agente manteve.

Três passos, cerca de dois minutos

A janela de Achados: 18 segredos no seu cofre, 4 ainda têm cópias em texto simples, 2 arquivos que o jit pode proteger, 9 linhas sinalizadas nas transcrições do Claude Code, cada uma com a única coisa a fazer.

1. Encontre

A configuração inicial varre seu Mac e não altera nada. Ela reconhece mais de 100 formatos de token (OpenAI, Anthropic, AWS, GitHub, Stripe e mais), além de chaves privadas e URLs de banco de dados.
Configuração concluída: 78% protegido, 18 de 23 segredos no cofre, com opções para salvar um arquivo de recuperação, abrir ao fazer login e ser notificado sobre leituras de iscas.

2. Proteja

Um clique move cada segredo para o cofre e deixa uma isca em seu lugar. Todo arquivo é copiado primeiro, e suas ferramentas continuam funcionando.
O diálogo do Touch ID do macOS: O JitPass está tentando permitir que o aws use sua credencial aws, via claude. Usar Senha ou Cancelar.

3. Aprove

Quando um programa busca uma chave real, o JitPass o nomeia e mostra o que o iniciou no diálogo do Touch ID. Toque para permitir, ou cancele.

Não é necessário terminal: abra o JitPass e a configuração inicial guia você pelos passos 1 e 2.

Prefere o terminal? Os mesmos três passos como comandos
jit scan                 # read-only: every exposed secret, file and line
jit migrate --dry-run    # preview the whole fix plan
jit migrate              # apply it: shows the plan, asks [y/N], one Touch ID
jit audit                # afterwards: every request, and what you answered

jit scan sem caminho varre sua pasta home; aponte-o para algum lugar para ir mais rápido (jit scan ~/.aws). Tudo o que o app faz é um destes comandos.

Baixar para Mac · brew install jitpass/tap/jitpass
Grátis · Sem conta · Toda alteração pode ser desfeita

O que você recebe

Baixar ferramenta