 ishannaik/agent-sweep
Localize e redija segredos em históricos de agentes de codificação de IA (Claude Code e outros).

Encontre e redija segredos no histórico local do seu agente de codificação com IA. Totalmente offline.





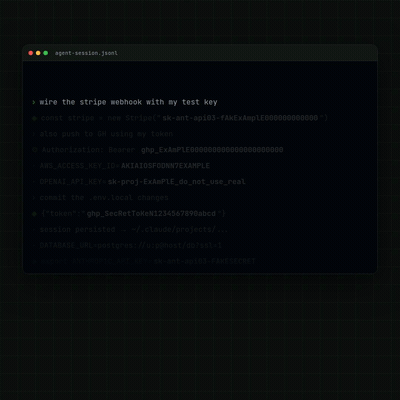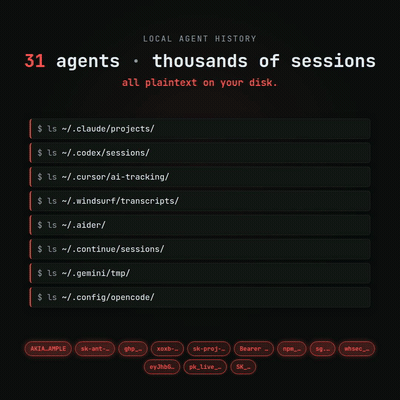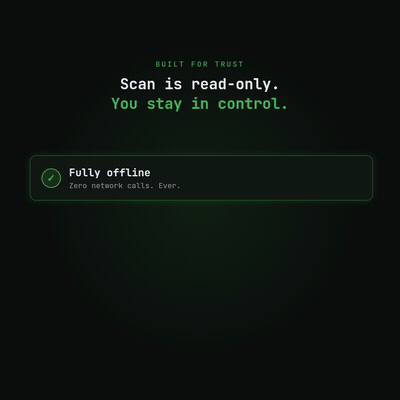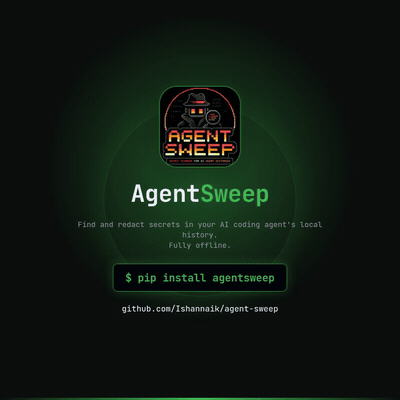
Assista ao clipe completo com som
Prevenção: Não cole chaves de API em agentes de IA com suporte a nuvem de forma alguma. A chave transita pelos servidores do provedor antes mesmo de chegar ao seu disco.
Se você já fez isso: o agentsweep remove o vetor de ataque local restante: malware de cadeia de suprimentos e pacotes comprometidos que varrem seu disco em busca de credenciais. Seus arquivos nunca saem da sua máquina.
32 agentes suportados: Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
Fontes experimentais (Warp, Crush, Kiro CLI, Zed, Codebuff, Plandex, Qwen Code, PearAI, Trae, Void, Junie, Mentat, JetBrains AI) têm caminhos/formatos de armazenamento derivados de pesquisa, mas ainda não verificados em uma instalação real. A varredura é segura: um caminho errado não encontra nada. Elas podem subnotificar até serem confirmadas. Estão marcadas como
(experimental)no seletor e exibem um aviso na varredura.Grok Build (xAI) é verificado em uma instalação real do Windows: transcrições JSONL em
~/.grok/sessions/<cwd>/<session-id>/(chat_history.jsonl,updates.jsonl,events.jsonl; substituição por$GROK_HOME). Grok CLI é superagent-ai/grok-cli, verificado com grok-dev 1.1.7: SQLite em~/.grok/grok.db, com prompts emmessages.message_json. É um produto diferente. Eles compartilham~/.grok, mas varrem arquivos diferentes;auth.jsonnunca é aberto.
207 regras regex + detecção de seed-phrase: AWS, GitHub, Stripe, OpenAI, Anthropic, Google, Slack, Discord, HuggingFace, tokens sensíveis do Supabase, JWT, chaves PEM, URLs de banco de dados, seed phrases BIP-39 e muitos mais
Alpha: cada etapa destrutiva é protegida, com backup e reversível com um único comando
O Claude Code (e todos os outros CLIs de codificação com IA) armazena todo o seu histórico de conversas como JSONL em texto simples no disco, em ~/.claude/projects/ para o Claude Code e ~/.codex/sessions/ para o OpenAI Codex. Qualquer coisa que você colar, seja uma chave AWS, um arquivo .env ou uma URL de banco de dados, permanece em texto claro indefinidamente. O histórico de um desenvolvedor típico acumula dezenas de segredos ao longo de meses, geralmente sem ser notado.
O agentsweep varre esse histórico, informa o que vazou e pode redigir os valores dos segredos no local, preservando a estrutura JSONL byte a byte. Ele também informa quais chaves rotacionar, com a URL de revogação correta para cada provedor.
Escopo da proteção: o agentsweep é totalmente local e offline. Ele lê e grava apenas arquivos na sua máquina e não faz nenhuma chamada de rede. Ele remove um vetor de ataque: segredos que ficam em arquivos de histórico locais. Ele não afeta o que seu provedor de IA já recebeu. Quando você cola uma chave no Claude Code, Cursor ou qualquer agente com suporte a nuvem, essa chave já transitou pelos servidores do provedor antes de chegar ao disco. Se isso o preocupa, considere um modelo hospedado localmente (Ollama, LM Studio, OpenCode) onde nada sai da sua máquina, o que combina bem com o agentsweep.
Ataques à cadeia de suprimentos estão acelerando. Em 2024 e 2025, uma onda de pacotes npm e PyPI maliciosos (sha256-universal, shailulid, centenas de typosquats) foi flagrada exfiltando credenciais de desenvolvedores da máquina que os instalou. Eles visam variáveis de ambiente, arquivos .env, histórico do shell, chaves SSH e agora arquivos de histórico de agentes de IA.
Assistentes de codificação com IA criaram uma nova categoria de exposição de credenciais que não existia há dois anos:
~/.claude/projects/*/conversations/*.jsonl para semprepostinstall → varre caminhos comuns → encontra seu histórico JSONL → exfiltra 50 chaves de API em uma única requisição.env com que você pediu ajuda a uma IA, cada URL de banco de dados que você compartilhou para depuração, cada token que você colou para um one-linerO histórico de agentes de IA contém contexto completo, não apenas os comandos que um histórico de shell mantém. Atacantes já o procuram. O agentsweep limpa isso antes que aconteça.
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
Não há virtualenv para ativar nem ajustes no PATH. uv tool install dá ao comando o seu próprio ambiente isolado.
agentsweep executa um pipeline fixo de 5 estágios. scan para após o estágio 3; fix continua através da redação.
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")

    style A fill:#1e3a5f,color:#fff,stroke:#2d5986
    style B fill:#1e3a5f,color:#fff,stroke:#2d5986
    style C fill:#4a3728,color:#fff,stroke:#7a5c3f
    style D fill:#1a4731,color:#fff,stroke:#2d7a52
    style E fill:#4a3a1e,color:#fff,stroke:#7a6030
    style F fill:#4a2020,color:#fff,stroke:#8b3a3a
    style G fill:#1e3a5f,color:#fff,stroke:#2d5986
    style H fill:#2d1e4a,color:#fff,stroke:#5a3a8b
