Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Static-Malware-Analysis-Follina-CVE-2022-30190 — Análise Estática de Malware do Follina (CVE-2022-30190) do Blue Team Labs Online | Kitploit
Ferramentas/GitHubGitHub/imvihanga03/static-malware-analysis-follina-cve-2022-30190
Análise EstáticaAnálise de VulnerabilidadesExploraçãoAnálise de MalwareForensia DigitalAprendizado e EducaçãoLabs e Prática
GitHub
imvihanga03/static-malware-analysis-follina-cve-2022-30190

Static-Malware-Analysis-Follina-CVE-2022-30190

Análise Estática de Malware do Follina (CVE-2022-30190) do Blue Team Labs Online

Ver Repositório
129há 7 mesesAinda não revisado
Compartilhar

Análise-Estática-de-Malware-Follina-CVE-2022-30190

Análise Estática de Malware do Follina (CVE-2022-30190) do Blue Team Labs Online


Laboratório: Blue Team Labs Online – Desafio Follina

Tipo de Análise: Análise Estática

Ferramentas Utilizadas: VirusTotal, Windows File Explorer


Introdução

Como parte da minha jornada no Blue Team, eu queria entender profundamente ataques reais baseados em documentos.
Deparei-me com um documento suspeito do Microsoft Word chamado sample.doc e decidi analisá-lo estaticamente — sem nunca executar o arquivo.

Este relatório documenta meu processo completo de análise estática, as principais descobertas e as importantes lições que aprendi sobre o famoso exploit Follina (CVE-2022-30190).
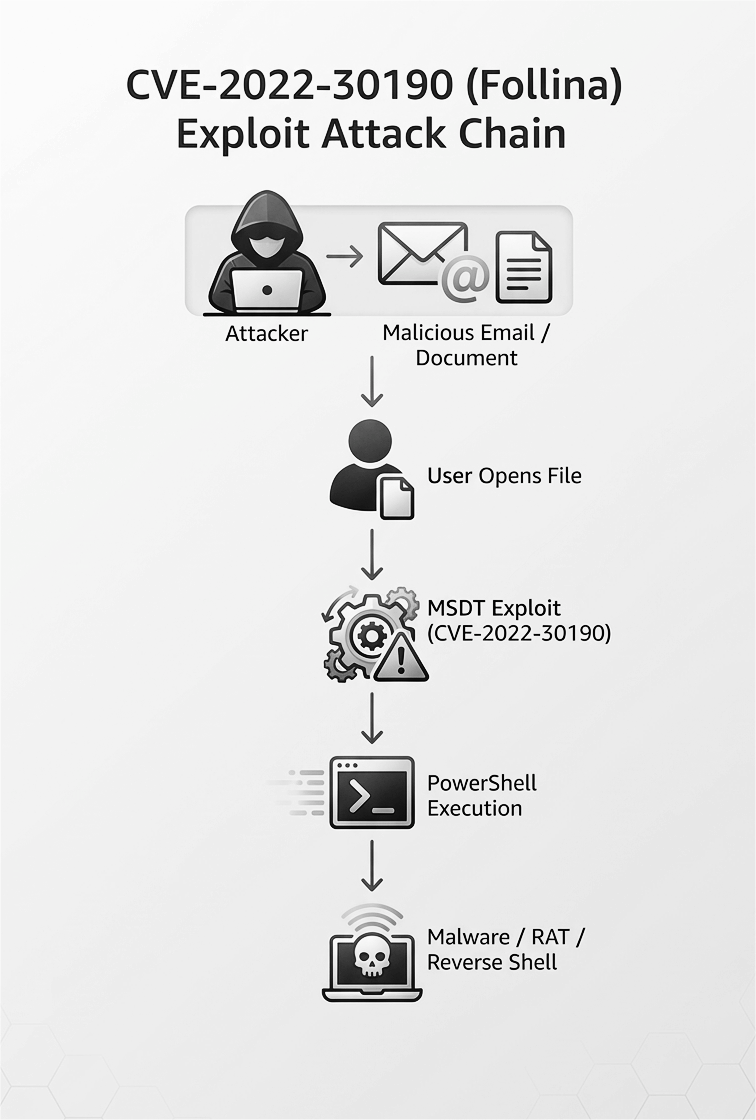
Fluxo de Ataque Follina

Passo 1: Observação Inicial do Arquivo

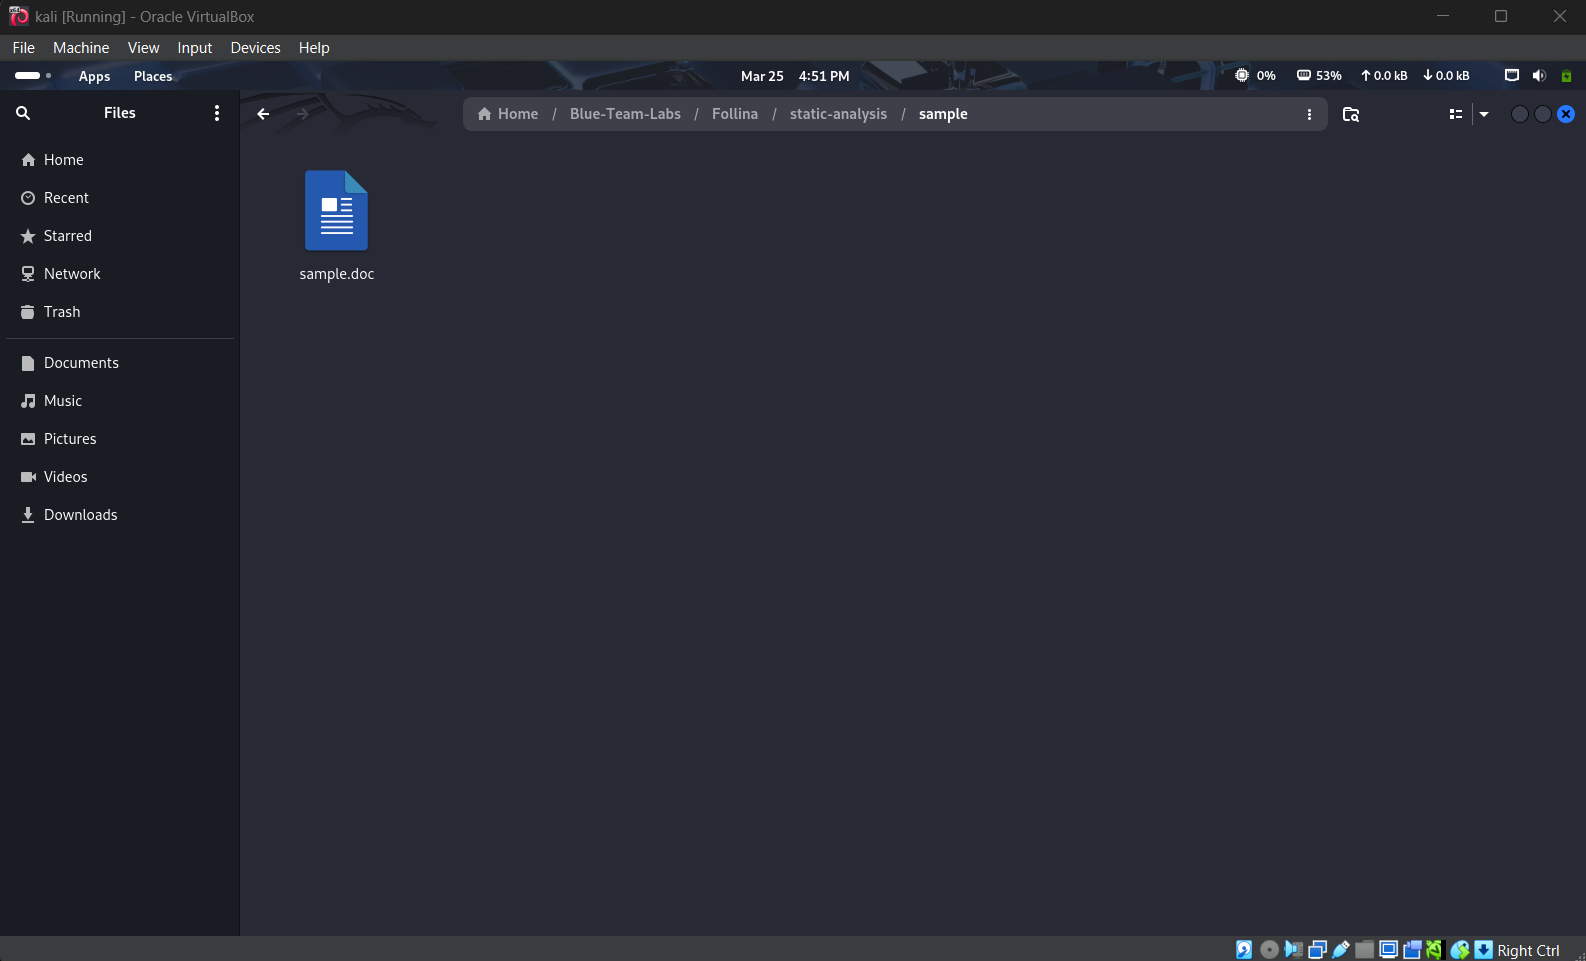
Comecei examinando o arquivo no meu explorador de arquivos.

  • Nome do Arquivo: sample.doc
  • Tamanho: Aproximadamente 10 KB
  • Aparência: Parecia um documento Word completamente normal

Arquivo de amostra no Explorador de Arquivos

Embora parecesse inofensivo, eu sabia que não deveria abri-lo. Fui direto para a verificação de inteligência de ameaças.

Passo 2: Análise no VirusTotal

Enviei o arquivo para o VirusTotal para obter uma visão imediata de sua reputação.

Principais Resultados:

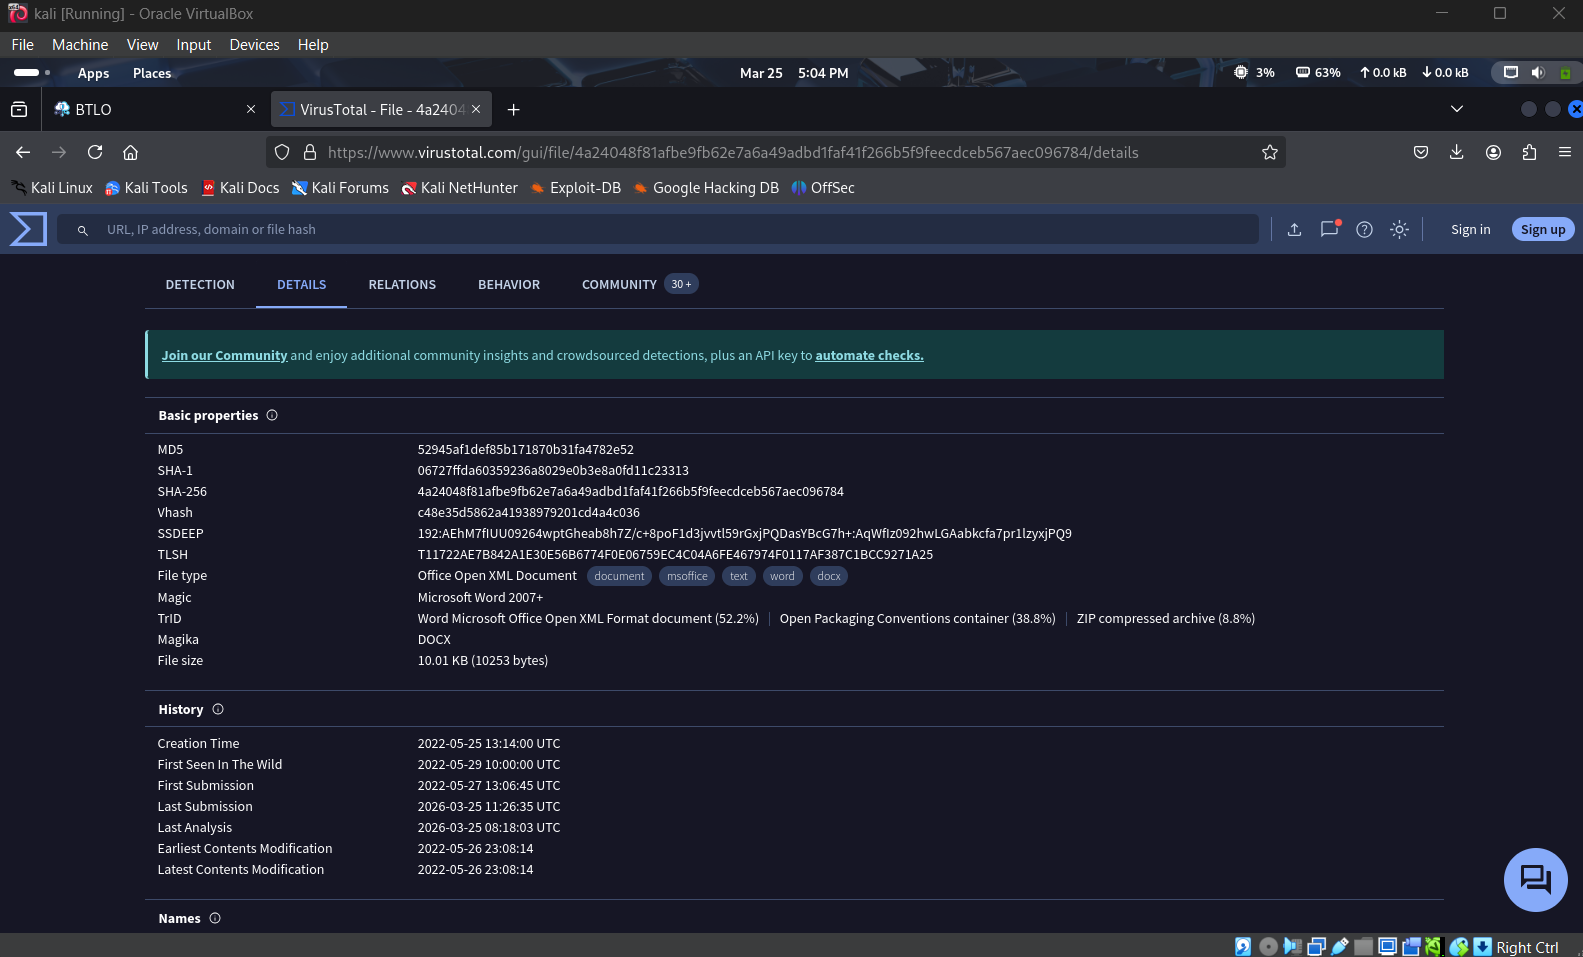
  • SHA-256: 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
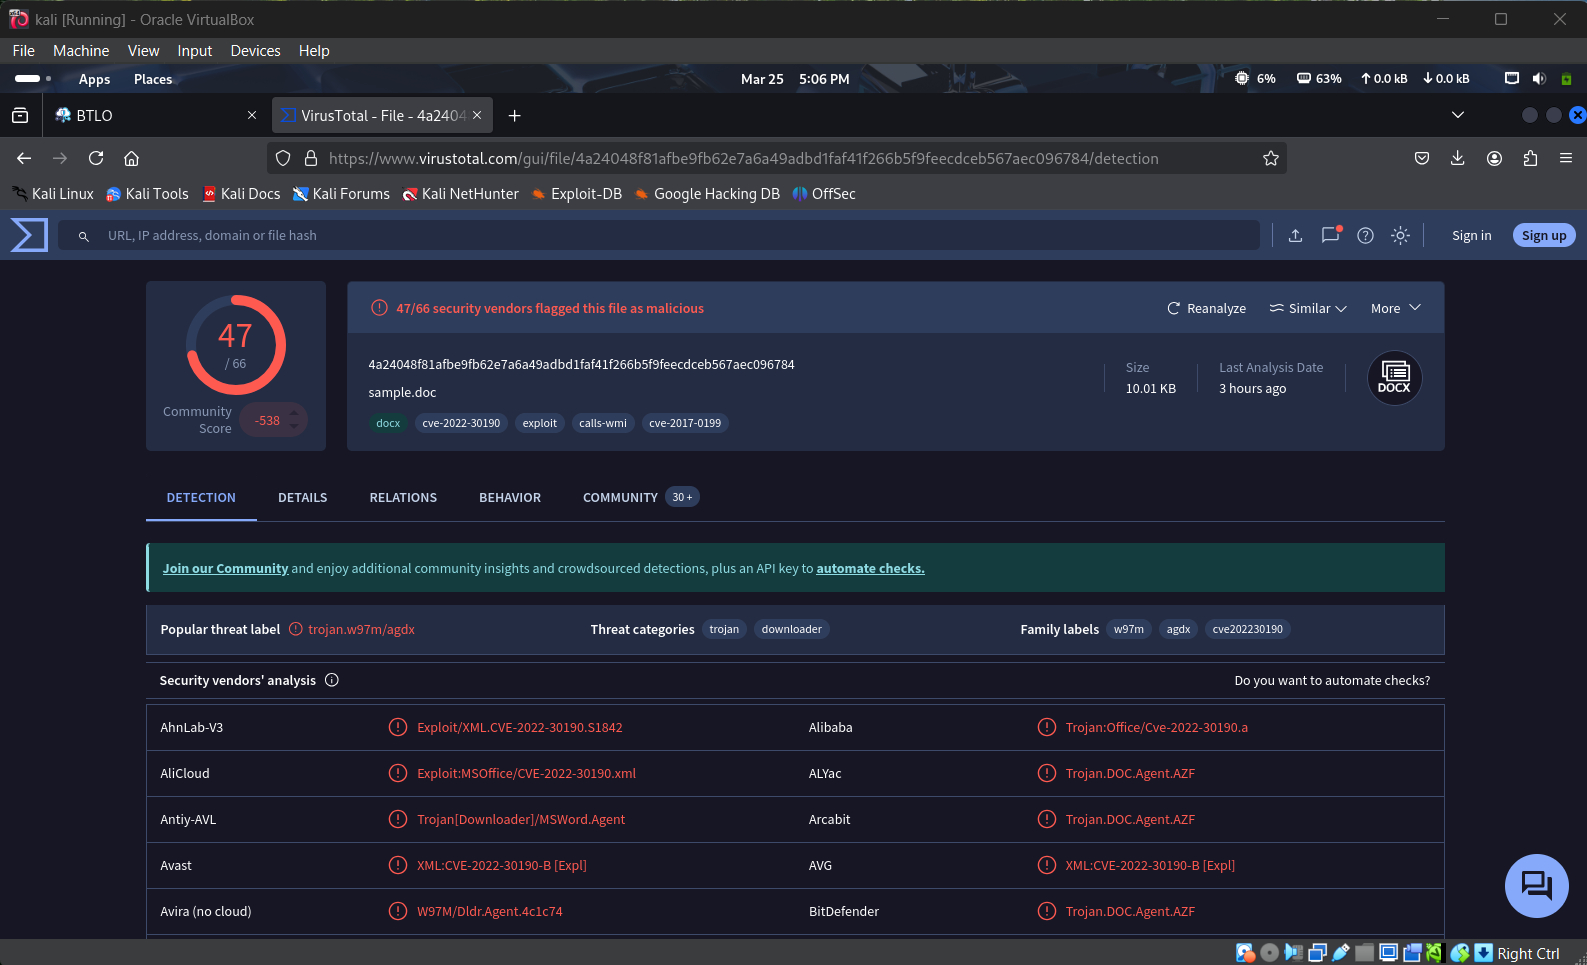
  • Taxa de Detecção: 46 de 65 fornecedores de segurança o sinalizaram como malicioso
  • Tipo de Arquivo: Office Open XML Document
  • Tags Notáveis: cve-2022-30190, exploit, calls-wmi

Visão Geral do VirusTotal - Hash e Tipo de Arquivo

Detecções do VirusTotal

A alta taxa de detecção e a tag do CVE me disseram imediatamente que isto não era um simples macro vírus.

Passo 3: Técnicas MITRE ATT&CK

Explorei a aba Comportamento para entender as técnicas que esta amostra utiliza.

Principais técnicas observadas:

  • T1203 – Exploração para Execução no Cliente
  • T1559 – Comunicação entre Processos
  • T1059 – Interpretador de Comandos e Scripts

Essas técnicas são sinais clássicos da cadeia de ataque Follina.
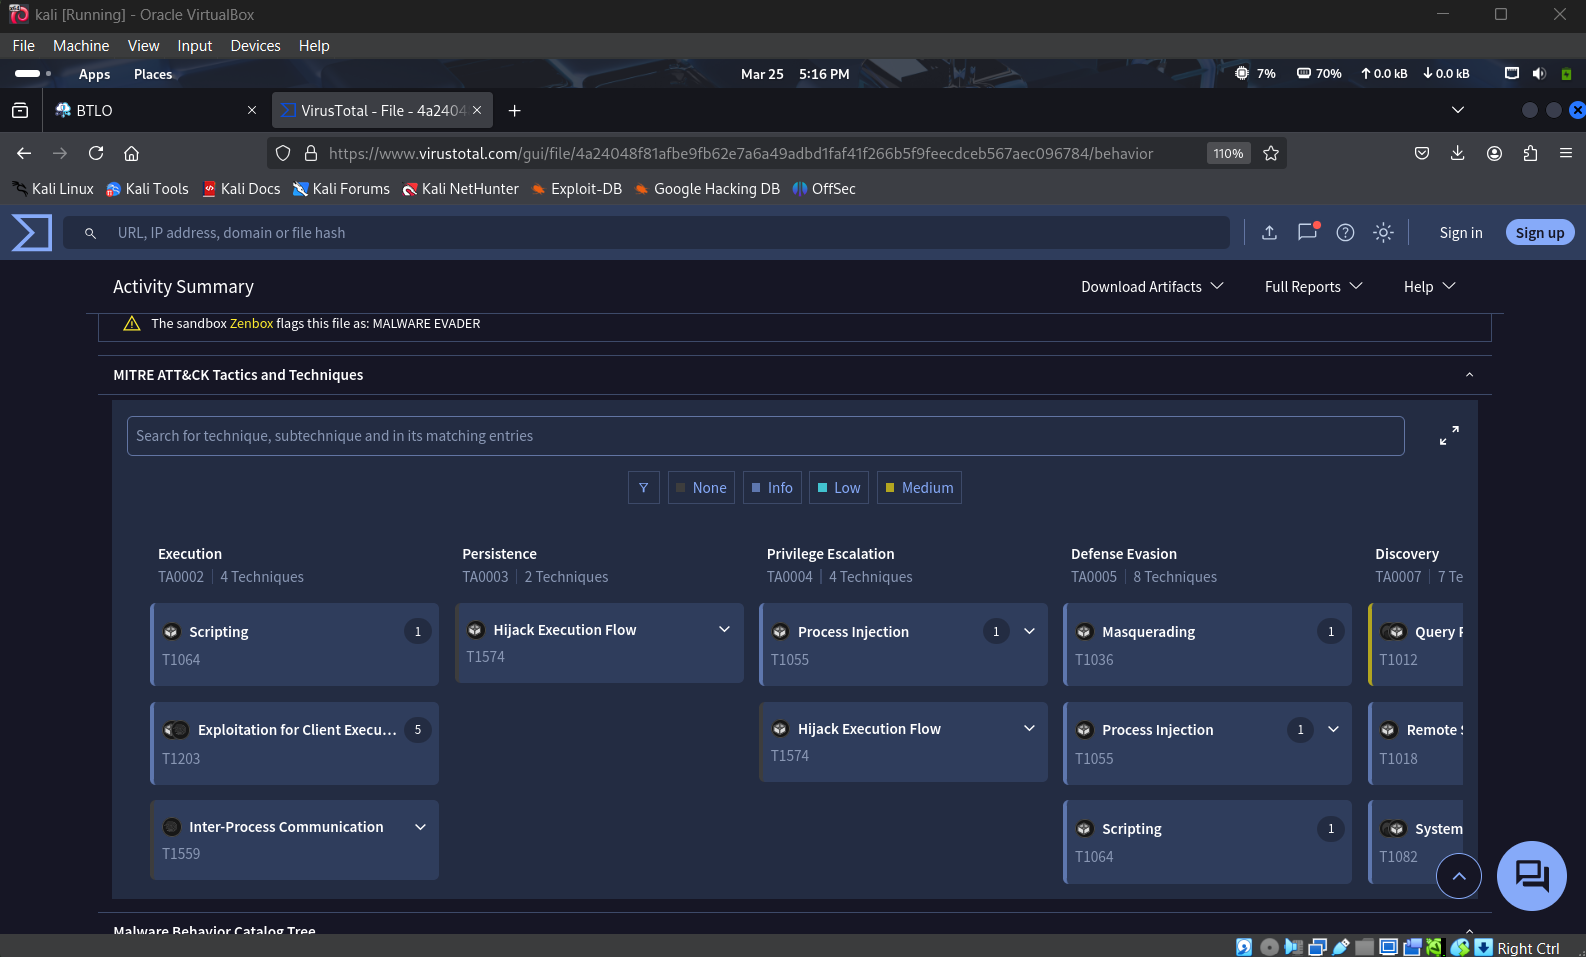
Técnicas MITRE ATT&CK

Passo 4: URLs Contactados e Relacionamentos Externos

A parte mais interessante estava na seção Relações → URLs Contactados.

O documento tenta acessar domínios suspeitos sob xmlformats.com (uma imitação clara de domínios legítimos da Microsoft) e solicita um arquivo chamado RDF842l.html.

Esta é a marca registrada do exploit Follina — usar relacionamentos XML externos para acionar o protocolo ms-msdt:.
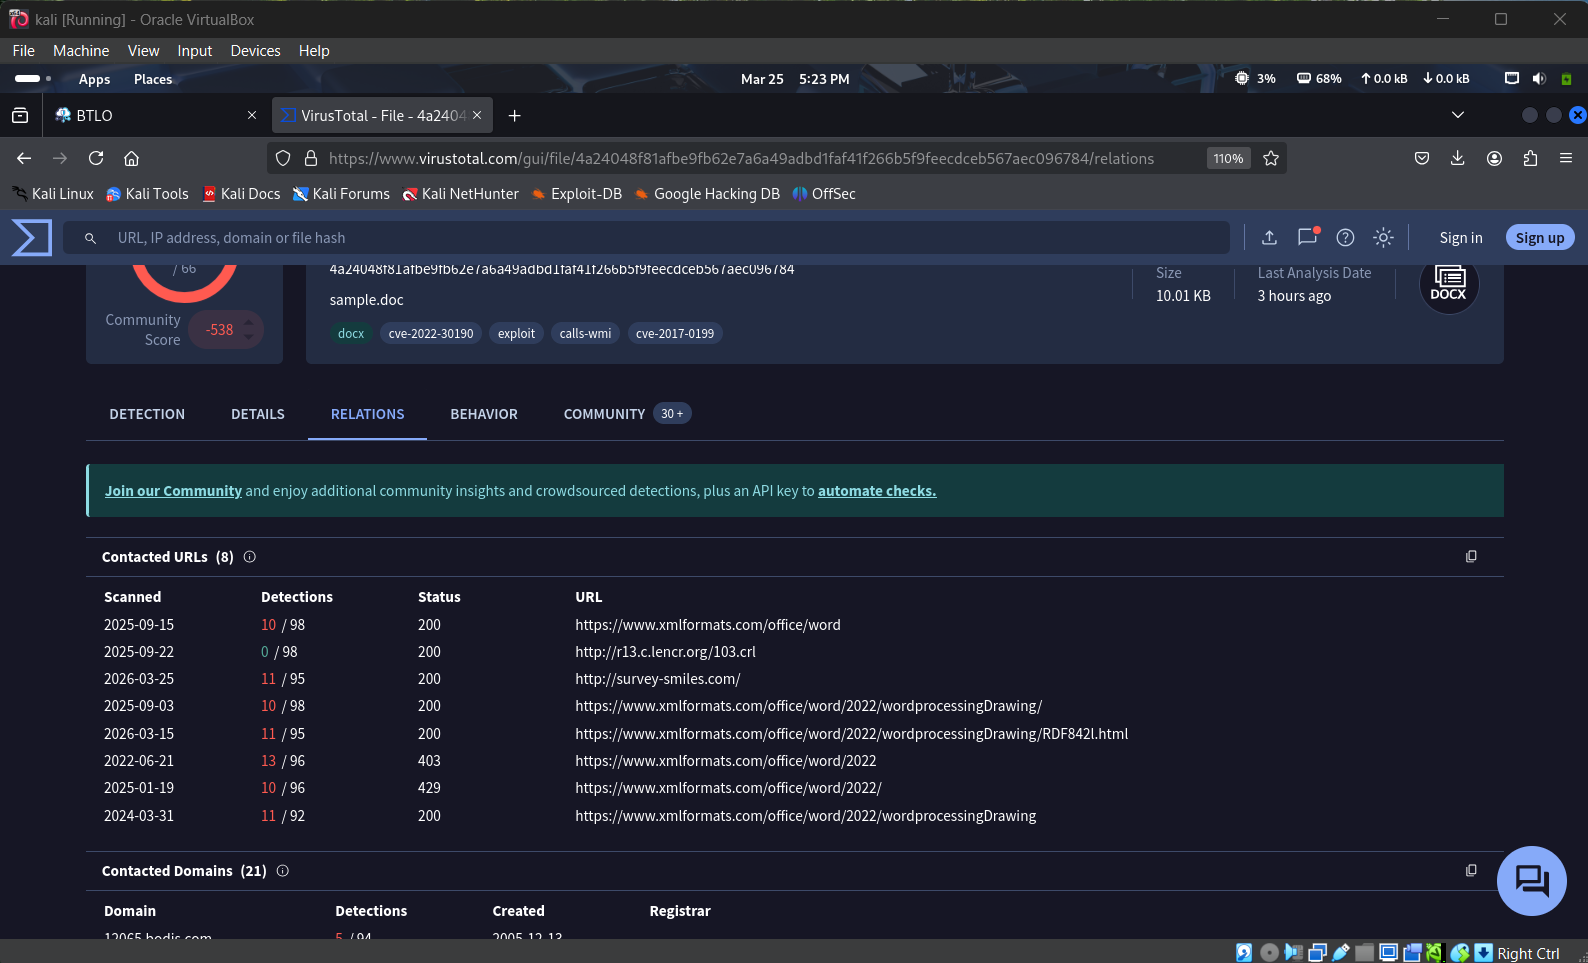
URLs Contactados

Principais Aprendizados desta Análise

  • Follina é um exploit perigoso que funciona sem macros.
  • Atacantes podem ocultar comportamento malicioso dentro de relacionamentos de documentos do Office.
  • Sempre verifique documentos suspeitos usando análise estática antes de abri-los.
  • Referências externas em arquivos .rels são um sinal de alerta que nunca deve ser ignorado.

O que Aprendi

Este foi meu primeiro laboratório real de análise de malware, e ele me ensinou o quão sofisticados os exploits modernos de documentos se tornaram.
Agora tenho uma compreensão muito melhor de como os atacantes contornam controles de segurança comuns e por que a análise estática é uma habilidade tão importante para todo membro do Blue Team.

Estou animado para continuar esta jornada e analisar amostras mais complexas no futuro.


🛡️ Vihanga | Aspirante a Membro do Blue Team

Conecte-se comigo no LinkedIn Aberto a feedbacks, sugestões e discussões!

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    309

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Baixar ferramenta