
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
imbyter-WinRAR_CVE-2023-38831 — Exploit PoC para WinRAR CVE-2023-38831 com script Python para gerar arquivos maliciosos que executam código arbitrário via extensões de arquivo falsificadas. | Kitploit
Ferramentas/GitHubGitHub/imbyter/imbyter-winrar_cve-2023-38831
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubimbyter/imbyter-winrar_cve-2023-38831

imbyter-WinRAR_CVE-2023-38831

Exploit PoC para WinRAR CVE-2023-38831 com script Python para gerar arquivos maliciosos que executam código arbitrário via extensões de arquivo falsificadas.

Ver Repositório
26há 2 anosAinda não revisado
Compartilhar

💥 Explicação da Vulnerabilidade do WinRAR (CVE-2023-38831)

Nas versões do WinRAR anteriores a 6.23, existe uma vulnerabilidade de falsificação de extensão de arquivo. Um atacante pode explorar essa vulnerabilidade criando um arquivo compactado especial que parece inofensivo, como uma imagem JPG (.jpg), um arquivo de texto (.txt) ou um documento PDF (.pdf), e então induzir a vítima a abrir diretamente esses arquivos sem descompactá-los, conseguindo executar código arbitrário na máquina da vítima.

  • ID da Vulnerabilidade: CVE-2023-38831
  • Tipo de Vulnerabilidade: Vulnerabilidade lógica
  • Nome do Software: RARLAB WinRAR
  • Nome do Módulo: WinRAR.exe
  • Vulnerabilidades Anteriores: De acordo com os resultados de busca em https://vuldb.com, não há muitas vulnerabilidades históricas, e menos ainda que possam ser exploradas de forma estável.
  • Versões Afetadas: Versão < 6.23 (testes mostram que versões 5.x não são afetadas)

🧨 Pacote de Teste POC

Arquivo: test.zip

Este é um arquivo compactado já preparado com a vulnerabilidade CVE-2023-38831. Ao abrir diretamente o arquivo 2.jpg dentro do arquivo compactado usando uma versão do WinRAR < 6.23, o script bat dentro do arquivo compactado será executado. O conteúdo do script bat é o seguinte:

echo off
mshta vbscript:msgbox("Seu computador já está sob meu controle!!!",64,"Fui hackeado")(window.close)
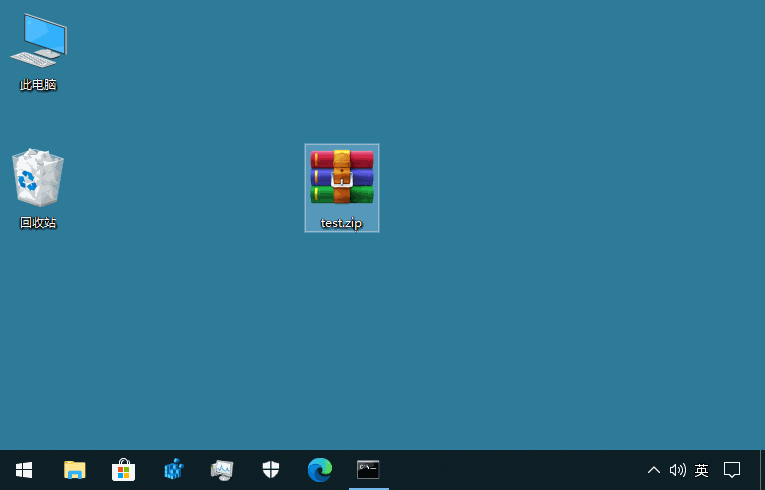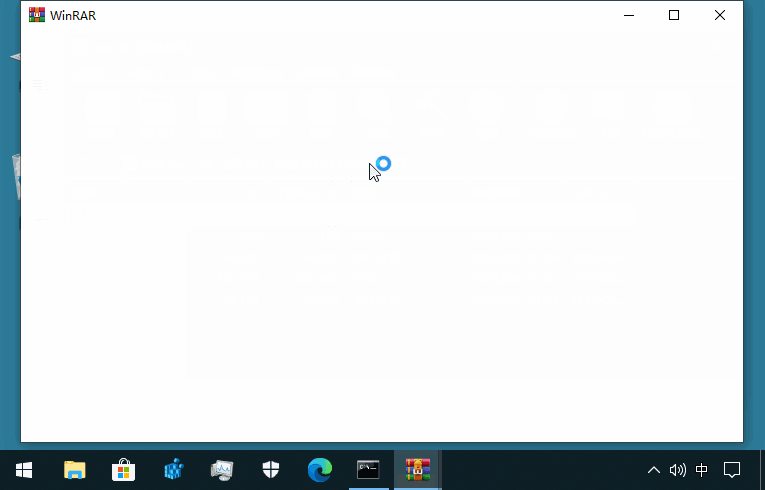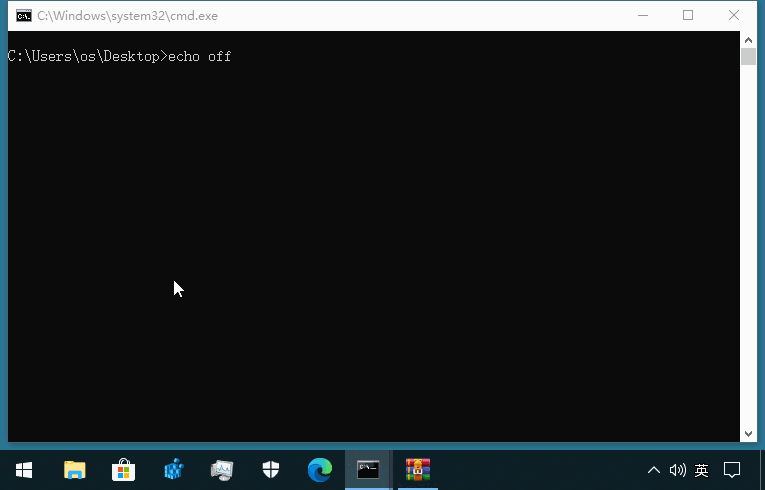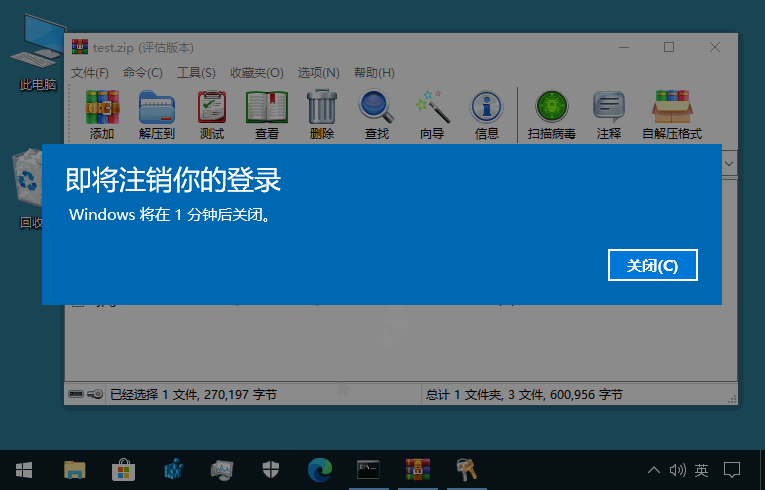
shutdown -s -t 60

Após o teste bem-sucedido, o sistema será desligado. No cmd, digite shutdown -a para cancelar o desligamento.

Imagem

🧑‍💻 Código Python

Arquivo: make-poc.py

Usado para converter automaticamente o arquivo de entrada em um arquivo compactado POC

🥝 Explicação Detalhada

Veja: https://flowus.cn/share/a3b35db0-ab5e-4abc-b8d3-5ff284e82e7b

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →