
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-3590-WordPress-Vulnerability-Scanner — Este repositório contém um script Python que verifica sites WordPress quanto à vulnerabilidade CVE-2022-3590, que explora um Server-Side Request Forgery (SSRF) cego e não autenticado no recurso de pingback do WordPress. | Kitploit
Ferramentas/GitHubGitHub/hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
Scanners de VulnerabilidadesScanners de Vulnerabilidades WebExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubhxlxmj/cve-2022-3590-wordpress-vulnerability-scanner

CVE-2022-3590-WordPress-Vulnerability-Scanner

Este repositório contém um script Python que verifica sites WordPress quanto à vulnerabilidade CVE-2022-3590, que explora um Server-Side Request Forgery (SSRF) cego e não autenticado no recurso de pingback do WordPress.

Ver Repositório
7432há 3 anosAinda não revisado
Compartilhar

CVE-2022-3590 Scanner de Vulnerabilidades WordPress

Este script Python foi projetado para verificar se um site WordPress é vulnerável à vulnerabilidade CVE-2022-3590. A vulnerabilidade explora um Server-Side Request Forgery (SSRF) cego não autenticado no recurso pingback do WordPress.

Começando

Estas instruções irão guiá-lo sobre como usar este script.
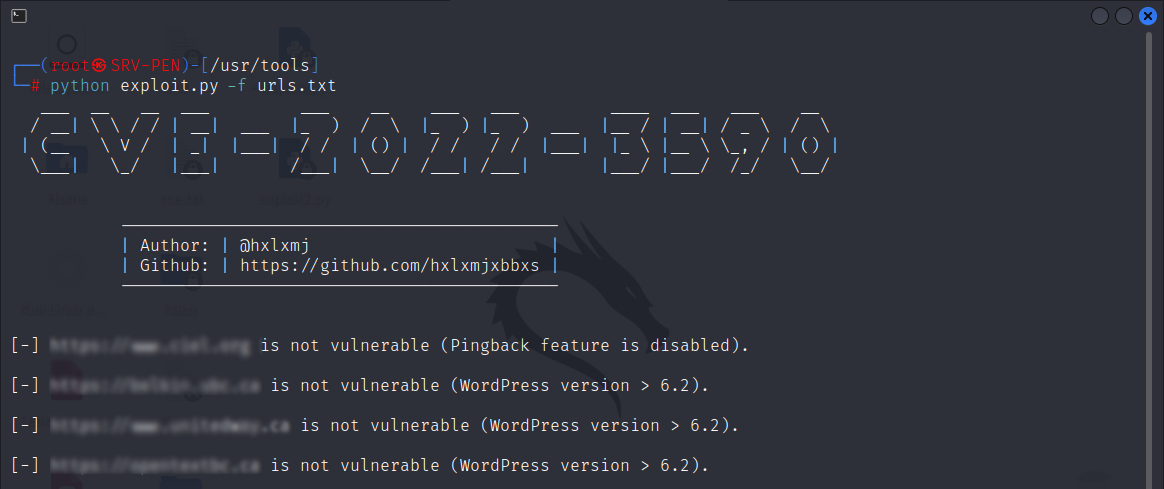
Captura de tela

Texto alternativo da imagem

Pré-requisitos

Este script requer Python 3 e a biblioteca requests. Você pode instalar os requisitos necessários usando pip:

pip install -r requirements.txt

Uso

Você pode executar o script a partir da linha de comando com a seguinte sintaxe:

python3 CVE-2022-3590.py [-u URL | -f FILE] [-d DOMAIN]

Aqui está o que cada argumento faz:

  • -u URL ou --url URL: A URL do site WordPress a ser verificado.
  • -f FILE ou --file FILE: Um arquivo contendo uma lista de URLs de sites WordPress a serem verificados.
  • -d DOMAIN ou --domain DOMAIN: O domínio controlado pelo atacante. (Você pode usar public.requestbin.com ou app.interactsh.com)

Exemplo

Para verificar um único site:

python3 CVE-2022-3590.py -u https://example.com

Para verificar vários sites a partir de um arquivo:

python3 CVE-2022-3590.py -f urls.txt

Saída

O script exibirá se cada site verificado é vulnerável à vulnerabilidade CVE-2022-3590.

Licença

Este projeto está licenciado sob a Licença MIT.

Agradecimentos

https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-2745

https://wpscan.com/vulnerability/c8814e6e-78b3-4f63-a1d3-6906a84c1f11

https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





