hidra0x/hidra
Projeto de pesquisa de jailbreak para dispositivos A12 com iOS 18.7.2, encadeando o UAF do AppleJPEGDriver (CVE-2026-20687) em direção a uma primitiva de leitura/escrita no kernel. Ainda sem build público.




A12 / iOS 18.7.2 — do UAF no AppleJPEGDriver ao r/w de kernel.
Hidra é um projeto de pesquisa de jailbreak para dispositivos A12 no iOS 18.7.2. Ele se baseia
no UAF de kernel no AppleJPEGDriver (CVE-2026-20687) e no trabalho controlado
de free/reclaim em hidgate-poc.
Ainda não existe uma build pública de jailbreak. Hidra é um projeto de pesquisa, não um jailbreak funcional. Ele não fornece leitura/escrita de kernel hoje, ainda não contorna PAC/PPL/SPTM e não instala nada. Não execute builds de pesquisa em um telefone principal.
«O pânico não é o fim. É a prova de que já estamos no núcleo.» Crash → Control → Jailbreak.
O primeiro caminho (IOHIDFamily, CVE-2026-28992) é apenas de crash no provedor
SPU alcançável: o objeto liberado fica do lado do provedor e copyEvent nunca entrega
um evento neste alvo. O segundo caminho (AppleJPEGDriver,
CVE-2026-20687) é diferente:
0x58 funciona;kIOReturnTimeout;JpegRequest liberado pode ser recuperado com uma requisição do mesmo tipo;Isso é suficiente para começar a construir uma primitiva de kernel. Ainda não é suficiente para um jailbreak.
O PoC de entrada open-source é o MOON Probe:
hidgate-poc/PoC/applejpeg.
Ele demonstra o userclient, a ABI 0x58 e o UAF adiado.
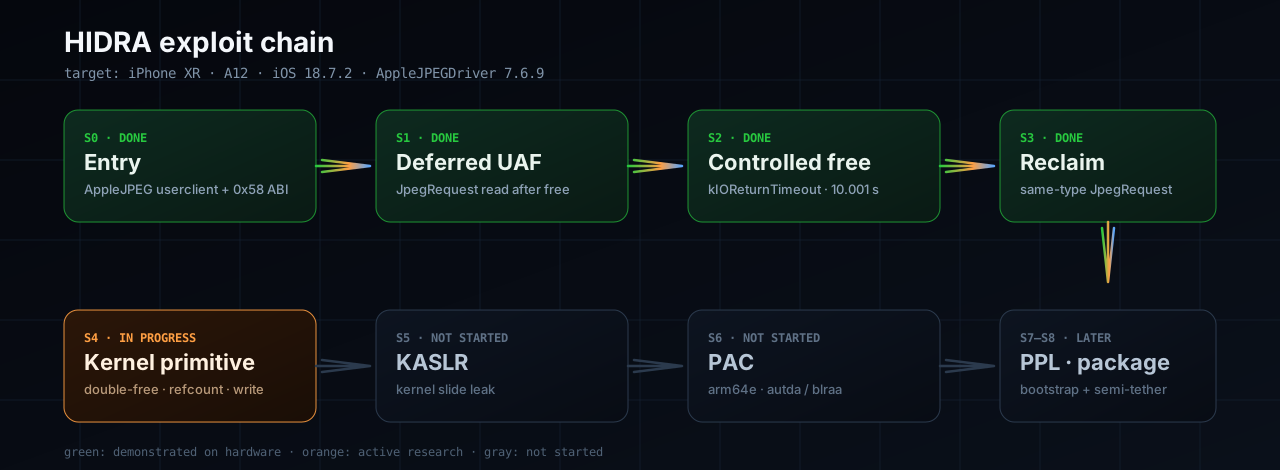
Um app sideloaded abre o AppleJPEGDriver tipo 0, envia decodificações assíncronas e
força uma decodificação síncrona até o timeout de 10 s. Isso já está funcionando no
dispositivo de teste.
O timeout libera um JpegRequest enquanto seu nó de fila embutido permanece no
vetor por codec. Uma alocação do mesmo tipo substitui o objeto liberado. O próximo
objetivo é transformar isso em um dos seguintes:
JpegRequest;IOSurface ou IOUserClient da requisição;O caminho *(*(request+0)+0x28)() do PoC público é protegido por PAC no A12
(autda + blraa), então uma vtable falsa não é o primeiro movimento.
Uma leitura de kernel ou um canal lateral deve revelar o slide do kernel e os endereços
dos objetos usados pela primitiva. As superfícies padrão proc_pidfdinfo,
mach_port_kobject e mach_vm_region estão limpas no 18.7.2.
O A12 é arm64e. O kernel usa PAC para ponteiros de função e ponteiros de dados. Hidra precisa de um gadget/oráculo de assinatura, de um caminho somente de dados que evite ponteiros autenticados, ou de um vazamento de um ponteiro assinado válido.
O texto do kernel e as tabelas de páginas são protegidos. O projeto precisa de um ataque somente de dados às tabelas de páginas, de um bypass de PPL, ou de uma primitiva de patch de kernel suportada antes de poder instalar um bootstrap.
O primeiro objetivo é um jailbreak semi-tethered: o dispositivo inicia normalmente, o usuário executa o app Hidra após uma reinicialização, e o bootstrap é reaplicado. A persistência untethered é um objetivo posterior.
O pacote será distribuído como:
O harness do lado do PC está em loader/. Ele implementa o
loop semi-tethered:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
Ele usa pymobiledevice3 para informações de dispositivos USB, inicialização de apps e syslog. O agente atual é o CandProbe, que emite HIDRA_STAGE0_DONE até HIDRA_STAGE8_DONE. HIDRA_JAILBROKEN está reservado até que uma primitiva real de kernel seja implementada.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
O loader não é um jailbreak por si só. Ele é o transporte e o loop de teste para os estágios S4-S7 ausentes.
| Estágio | Componente | Estado |
|---|---|---|
| S0 | App de entrada + userclient AppleJPEG | CONCLUÍDO |
| S1 | UAF diferido de JpegRequest | CONCLUÍDO |
| S2 | Liberação controlada de 10 s | CONCLUÍDO |
| S3 | Reclaim do mesmo tipo | CONCLUÍDO |
| S4 | Double-free / primitiva de escrita | EM ANDAMENTO |
| S5 | KASLR + PAC | NÃO INICIADO |
| S6 | PPL / SPTM + persistência | NÃO INICIADO |
| S7 | Pacote / bootstrap | NÃO INICIADO |
A escada de controle detalhada está em
hidgate-poc/docs/kernel-control.md.
Resultado mais recente: jpegclose (fechar o userclient durante um decode
síncrono) reproduz o UAF far=0x308 sem a Câmera. O reclaim pareado ainda
perde o slot (x12=0), então o S4 permanece aberto.
| Dispositivo | SoC | iOS | Estado |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | Dispositivo de teste principal |
| iPhone XS / XS Max | A12 | 18.7.x | Não testado; provável mesma família de kext |
| iPhone 11 / SE 2 | A13 | 18.7.x | Não testado; pode compartilhar o driver |
| iPhone 12 e mais recentes | A14+ | qualquer | Não suportado inicialmente |
| iOS 18.7.7+ / 26.4+ | — | — | Corrigido, não suportado |
O projeto começa com o dispositivo que podemos testar: iPhone XR no 18.7.2. O suporte para outros dispositivos A12/A13 será adicionado apenas depois que a primitiva de kernel estiver estável.
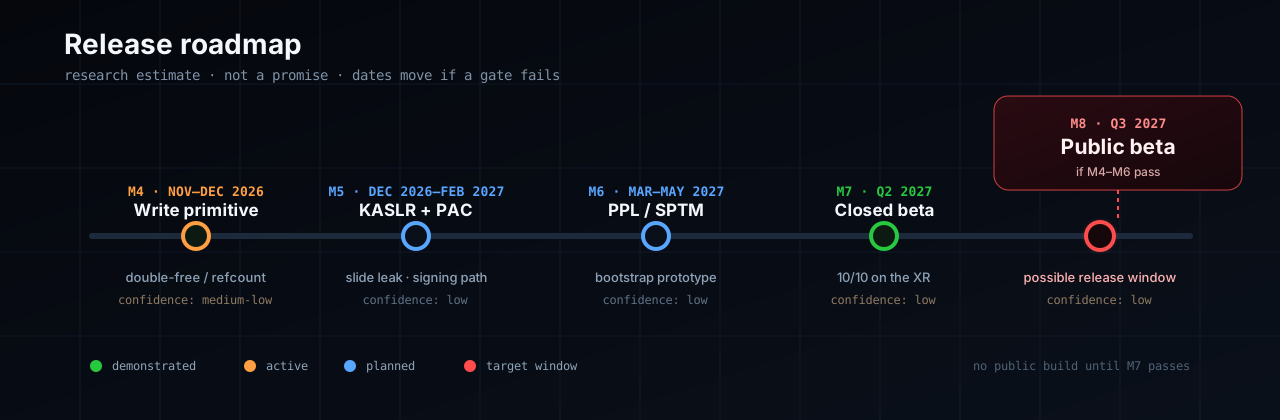
Não há data de lançamento prometida. A data abaixo é uma estimativa de pesquisa e será adiada se algum estágio falhar.
| Marco | Janela alvo | Critério de saída | Confiança |
|---|---|---|---|
| M4 | Nov–Dez 2026 | double-free reproduzível ou primitiva de escrita | média-baixa |
| M5 | Dez 2026–Fev 2027 | vazamento de KASLR + bypass de PAC ou caminho data-only | baixa |
| M6 | Mar–Mai 2027 | bypass de PPL/SPTM + protótipo de bootstrap | baixa |
| M7 | Q2 2027 | beta fechado no iPhone XR 18.7.2 | baixa |
| M8 | Q3 2027 | beta público, se M4–M6 passarem | baixa |