

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
iGPU-Leak — [CVE-2019-14615] iGPU Leak: Uma vulnerabilidade de vazamento de informações na GPU Integrada da Intel | Kitploit
Ferramentas/GitHubGitHub/he-wenjian/igpu-leak
Análise de VulnerabilidadesExploraçãoColeta de InformaçõesCriptografiaSegurança de HardwarePapers e Pesquisa
GitHubhe-wenjian/igpu-leak

iGPU-Leak

[CVE-2019-14615] iGPU Leak: Uma vulnerabilidade de vazamento de informações na GPU Integrada da Intel

Ver Repositório
541064há 6 anosRevisado pelo Kitploit
Compartilhar

CVE-2019-14615: A vulnerabilidade iGPU-Leak

Wenjian He, Wei Zhang, Sharad Sinha e Sanjeev Das. iGPU Leak: An Information Leakage Vulnerability on Intel Integrated GPU. In Proceedings of the 25th Asia and South Pacific Design Automation Conference (ASP-DAC'20).

Ver PDF

Ver slides

O que aconteceu?

Foi encontrado um problema de segurança nas GPUs integradas (iGPUs) da Intel. Ele permite que atacantes vazem dados privados de uma iGPU. Além de jogos, hoje em dia uma grande variedade de softwares utiliza aceleração por GPU, por exemplo navegadores web e blockchains. Todos esses aplicativos estão em risco. O problema é causado pelo gerenciamento defeituoso de GPU por parte do driver gráfico. Quando um aplicativo usa a GPU, alguns dados privados inevitavelmente ficam armazenados na GPU. Descobrimos que o driver gráfico não os apaga depois que o aplicativo termina, então os dados permanecem na GPU. Portanto, um atacante pode executar um spyware de GPU para roubar esses dados privados.

Para detalhes, veja Explicação técnica.

Produtos afetados

Hardware afetado: A maioria dos processadores Intel Core de 3ª a 10ª geração e muitas outras famílias de processadores Intel são afetados.

SOs afetadosPatch
WinIntel Graphics DCH driver >= 26.20.100.7209
LinuxConsulte o fornecedor do seu SO. Saiba mais
MacmacOS Catalina 10.15.4. Saiba mais

Recomendamos que você atualize o driver de gráficos da Intel assim que ele estiver disponível. Consulte o boletim de segurança da Intel INTEL-SA-00314 para obter a lista completa de produtos e sistemas operacionais afetados.

Exploits conhecidos

Não temos conhecimento de nenhuma exploração em ambientes reais. No entanto, acreditamos que seja fácil desenvolver ataques com essa vulnerabilidade. De acordo com nossos experimentos, os 2 ataques a seguir são possíveis.

1. Espionagem da atividade do navegador

Ao monitorar a iGPU da Intel, um atacante pode descobrir qual site o usuário está visitando.
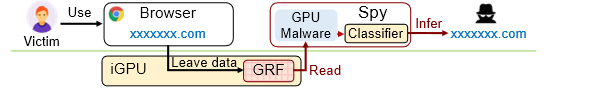
Espionagem do navegador

2. Ataque de recuperação de chave contra cifras aceleradas por iGPU

Se você estiver usando uma iGPU para tarefas criptográficas, o texto simples ou até mesmo a chave podem ser vazados devido à vulnerabilidade iGPU-Leak.

Explicação técnica

Esta é uma vulnerabilidade de dados não inicializados causada pelo driver de gráficos da Intel, resultando em vazamento de informações pelo hardware da GPU. Em essência, o estado da GPU não é redefinido durante uma troca de contexto da GPU. Identificamos dois componentes nas iGPUs da Intel que vazam informações devido a essa vulnerabilidade:
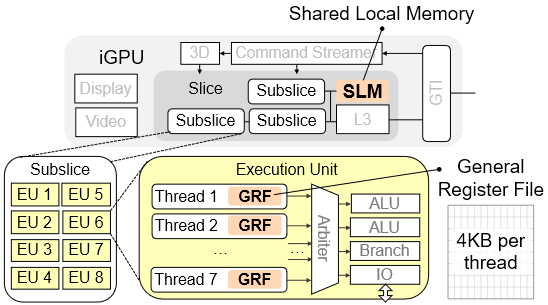
  1. memória local compartilhada e
  2. o arquivo de registradores gerais em cada unidade de execução (UE).

SLM e GRF na arquitetura da iGPU da Intel

Vídeos de demonstração

  • Vídeo de demonstração do vazamento de memória local compartilhada (SLM): https://youtu.be/xHihb2SwXyo
  • Vídeo de demonstração do vazamento do arquivo de registradores gerais (GRF): https://youtu.be/AouEeCF4cj0

Código PoC

  • ./demo contém o código-fonte do ataque de prova de conceito. Consulte o ./demo/README.md para obter instruções sobre como executar a demo.

Status do patch no Linux

Intel GraphicsCPU uArchPatchStatus
Gen 9Skylake, Kaba Lake, Coffee LakeLinkMesclado na mainline no Linux 5.5-rc7, com backport.
Gen 8BroadwellImune
Gen 7Haswell, Ivy BridgeLinkEm desenvolvimento.

Divulgação coordenada

Agradecemos à Intel pelo tratamento profissional do nosso relatório.

  • Setembro de 2019: reportamos nossas descobertas à Intel.
  • 14 de outubro de 2019: a Intel confirmou a vulnerabilidade.
  • 14 de janeiro de 2020: a Intel divulgou o INTEL-SA-00314.

Créditos

  • Wenjian He, [email protected], Hong Kong Univ. of Science and Technology
  • Wei Zhang, wei.zhang [at] ust.hk, Hong Kong Univ. of Science and Technology
  • Sharad Sinha, sharad [at] iitgoa.ac.in, Indian Institute of Technology, Goa
  • Sanjeev Das, sdas [at] cs.unc.edu, Univ. of North Carolina at Chapel Hill, USA
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





