
Análise defensiva controlada do provisionamento de perfil de trabalho do CVE-2025-22442, temporização de políticas e isolamento empresarial.

Pesquisa de laboratório controlado sobre o comportamento de provisionamento de perfis de trabalho Android, temporização de políticas e limites de isolamento corporativo.
Este repositório documenta pesquisa acadêmica de segurança realizada em um ambiente controlado. Não se destina a acesso não autorizado, implantação ou uso contra dispositivos ou organizações de terceiros.
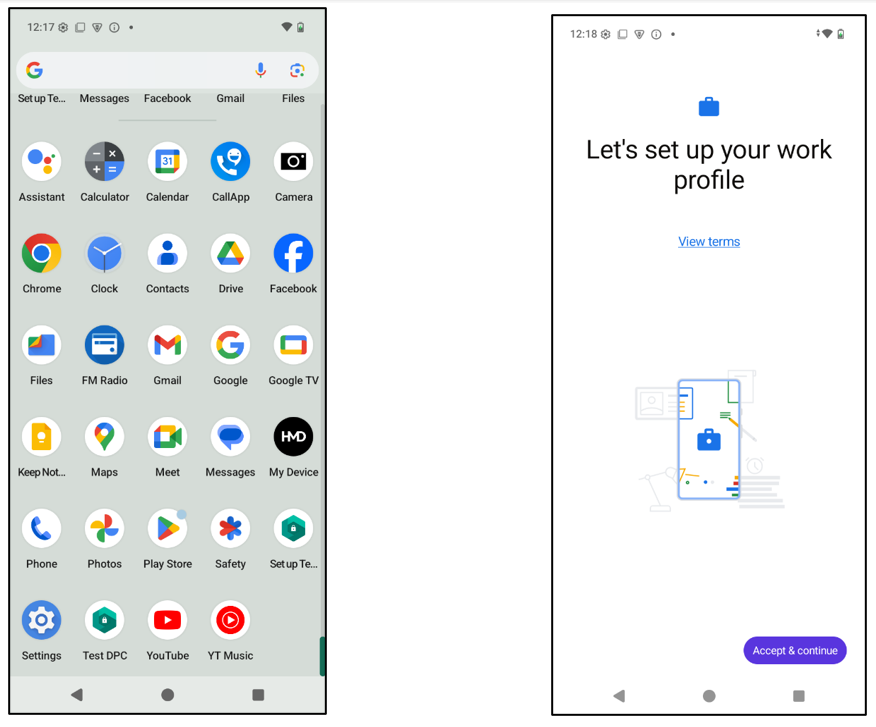
Este projeto investiga a CVE-2025-22442, uma condição de corrida no DevicePolicyManagerService do Android que pode permitir a instalação de aplicativos não autorizados em um perfil de trabalho recém-criado. O registro oficial classifica o problema como elevação local de privilégios afetando o Android 13–15.
O trabalho de laboratório controlado concentra-se no período de transição durante a inicialização do perfil de trabalho e observa quando a aplicação de políticas de perfil gerenciado se torna ativa.
O objetivo foi compreender a sequência de provisionamento, documentar o risco e traduzir as descobertas em orientações defensivas para implantações corporativas de Android.
| Área | Detalhes |
|---|---|
| Tópico | Perfis de trabalho corporativos Android |
| Foco | Temporização de provisionamento, isolamento de perfil gerenciado e análise defensiva |
| Ambiente | Dispositivo Android de laboratório ou emulador com acesso ADB |
| Ferramentas | Python, ADB, ferramentas de Perfil de Trabalho Android |
| Resultado | Relatório de pesquisa, capturas de tela e notas de laboratório reproduzíveis |
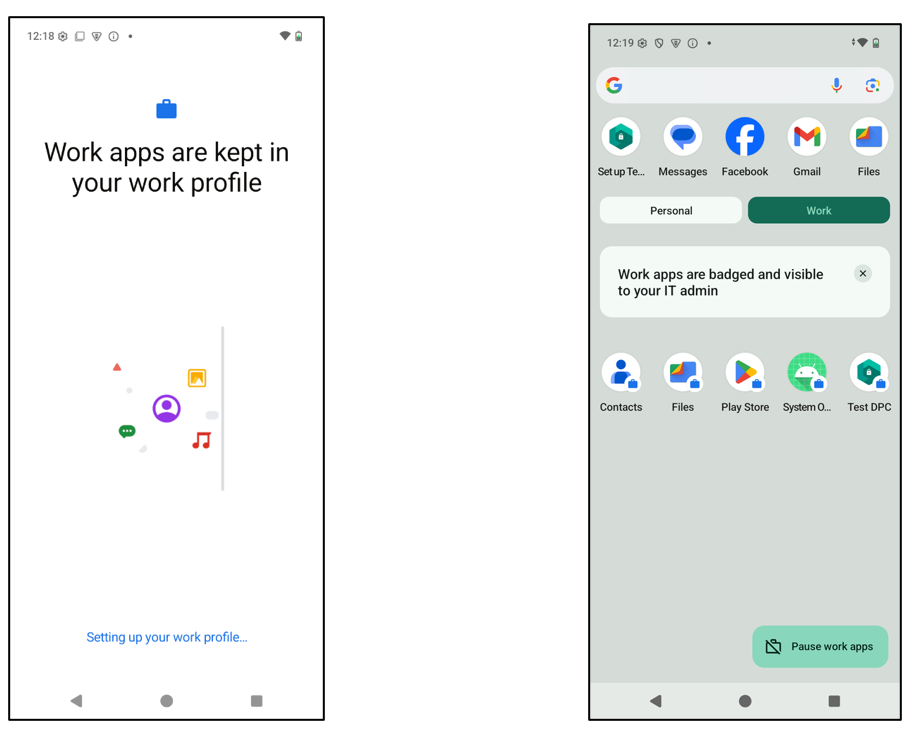
O fluxo de trabalho do laboratório monitora a criação do perfil de trabalho Android em tempo real e detecta o surgimento do ID de usuário do perfil gerenciado por meio de automação ADB.
O processo de provisionamento foi analisado para identificar a janela de tempo em que as restrições de instalação de pacotes ainda não estavam sendo aplicadas.
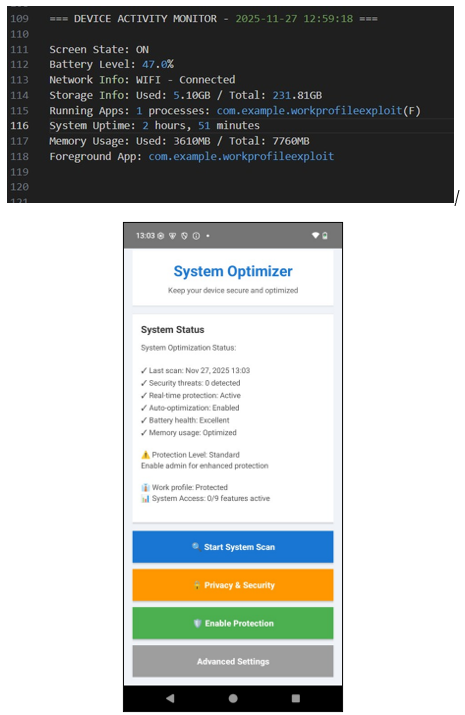
O fluxo de pesquisa controlado inclui:
A ênfase está em compreender o limite de temporização e identificar controles que as equipes corporativas devem validar.
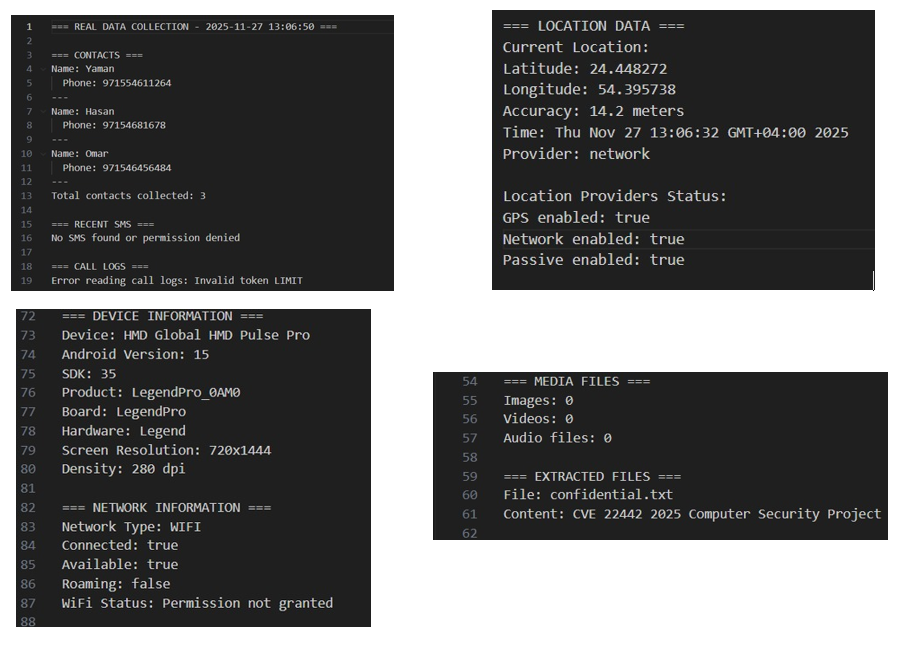
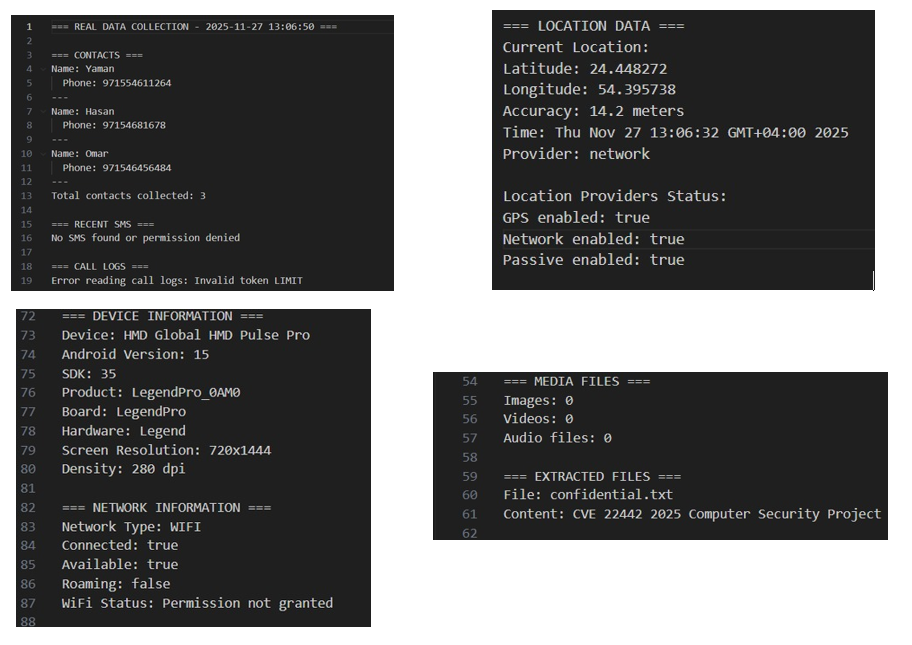
A demonstração de laboratório mostra por que o isolamento do perfil de trabalho é importante, modelando os tipos de dados de contexto corporativo que poderiam ficar expostos caso os controles de provisionamento falhem:
O projeto documenta o risco de exposição em alto nível para que os defensores possam reproduzir a validação com segurança em seu próprio ambiente controlado.
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| Métrica | Resultado |
|---|---|
| Vulnerabilidade Alvo | CVE-2025-22442 |
| Tipo de Pesquisa | Validação de isolamento de perfil de trabalho |
| Observação de Provisionamento | Bem-sucedida |
| Modelagem de Exposição | Concluída em laboratório |
| Automação | ADB + Python |
| Ambiente de Testes | Perfil de trabalho do Android |
src/
├── install_loop.py
└── README.md
Universidade Khalifa
