Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
iTop-CVEs-exploit — Este repositório contém exploits para iTOP CVE-2024-52002, 52000, 31998, 31448 que envolvem encadeamento de CSRF+XSS para obter RCE. | Kitploit
Ferramentas/GitHubGitHub/harshit-mashru/itop-cves-exploit
Ferramentas de PhishingAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubharshit-mashru/itop-cves-exploit

iTop-CVEs-exploit

Compartilhar

Este repositório contém exploits para iTOP CVE-2024-52002, 52000, 31998, 31448 que envolvem encadeamento de CSRF+XSS para obter RCE.

Ver Repositório
41há 1 anoAinda não revisado

iTop-CVEs-exploit

Este repositório contém exploits para iTOP CVE-2024-52002, 52000, 31998, 31448 que envolvem encadeamento de CSRF+XSS para obter privilégios de administrador no software.

Configuração

  1. Baixe a versão vulnerável do iTOP a partir do docker
sudo docker run -d -p 8090:80 --name=my-itop2 vbkunin/itop:3.1.1 
  1. Navegue até localhost:8090 e realize a instalação padrão
  2. Use o comando abaixo para obter a senha
sudo docker logs my-itop2 | grep -A7 -B1 "Your MySQL user 'admin' has password"
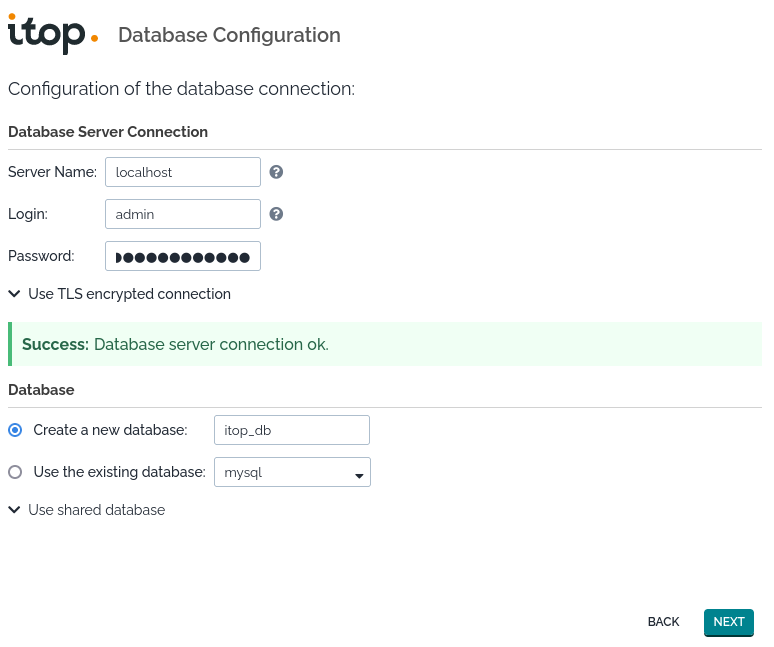
image Deve ser algo parecido com isto

  1. Agora continue com as etapas padrão de instalação
  2. Isso concluirá a fase de configuração e agora você pode acessar o iTOP image

Exploração

Sinta-se à vontade para explorar o software iTOP.

Como atacante, a coisa mais valiosa seria obter acesso remoto ao software por meio do login de administrador localizado em http://localhost:8090/pages/UI.php?c%5Bmenu%5D=UserAccountsMenu

XSS

Vamos começar testando o exploit de XSS; você pode usar o xss.csv neste repositório do GitHub para testar.

  1. Navegue até http://localhost:8090/pages/csvimport.php?c%5Bmenu%5D=CSVImport
  2. Clique em Selecionar um arquivo e envie o xss.csv
  3. Continue com as opções padrão até a etapa 3
  4. Na etapa 3, selecione Person como o tipo de importação image
  5. Ao clicar em Simular a importação, podemos ver o XSS image
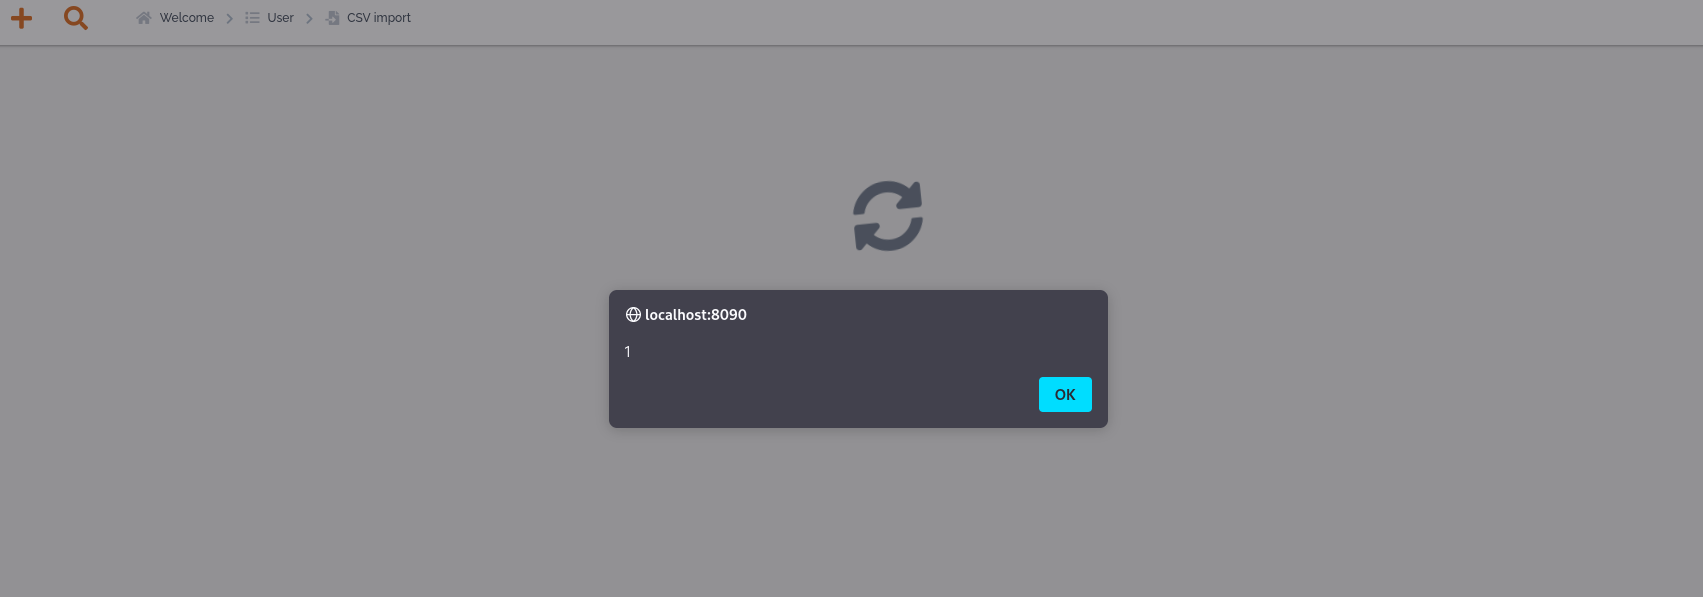
  6. Isso comprova a presença de XSS.
  7. Isso sozinho não tem muito valor; voltaremos a isso.

CSRF

Vamos explorar o CSRF, pois as páginas do CVE nos informam que existem CSRF em várias páginas. Tanto CSRF quanto XSS isoladamente não nos dão muito, mas juntos podemos fazer algo para eventualmente criar uma conta de administrador.

  1. Vamos realizar um teste simples; observando no burpsuite todos os parâmetros, criaremos um arquivo HTML de teste simples e o hospedaremos em um servidor Python. (first_step_import_data.html) python3 -m http.server 9001
  2. Este arquivo explora o CSRF e o XSS acima para nos alertar com o token CSRF necessário para concluir a tarefa de importação.
  3. Descobrimos que esse token não está vinculado a nenhuma ação; assim, ao receber esse token, podemos fazer o usuário concluir alguma outra operação obtendo o token a partir da página vulnerável a XSS.
  4. Ao hospedar o arquivo HTML acima e clicar nele como usuário autenticado, você verá que o token é exibido em um alerta no navegador.
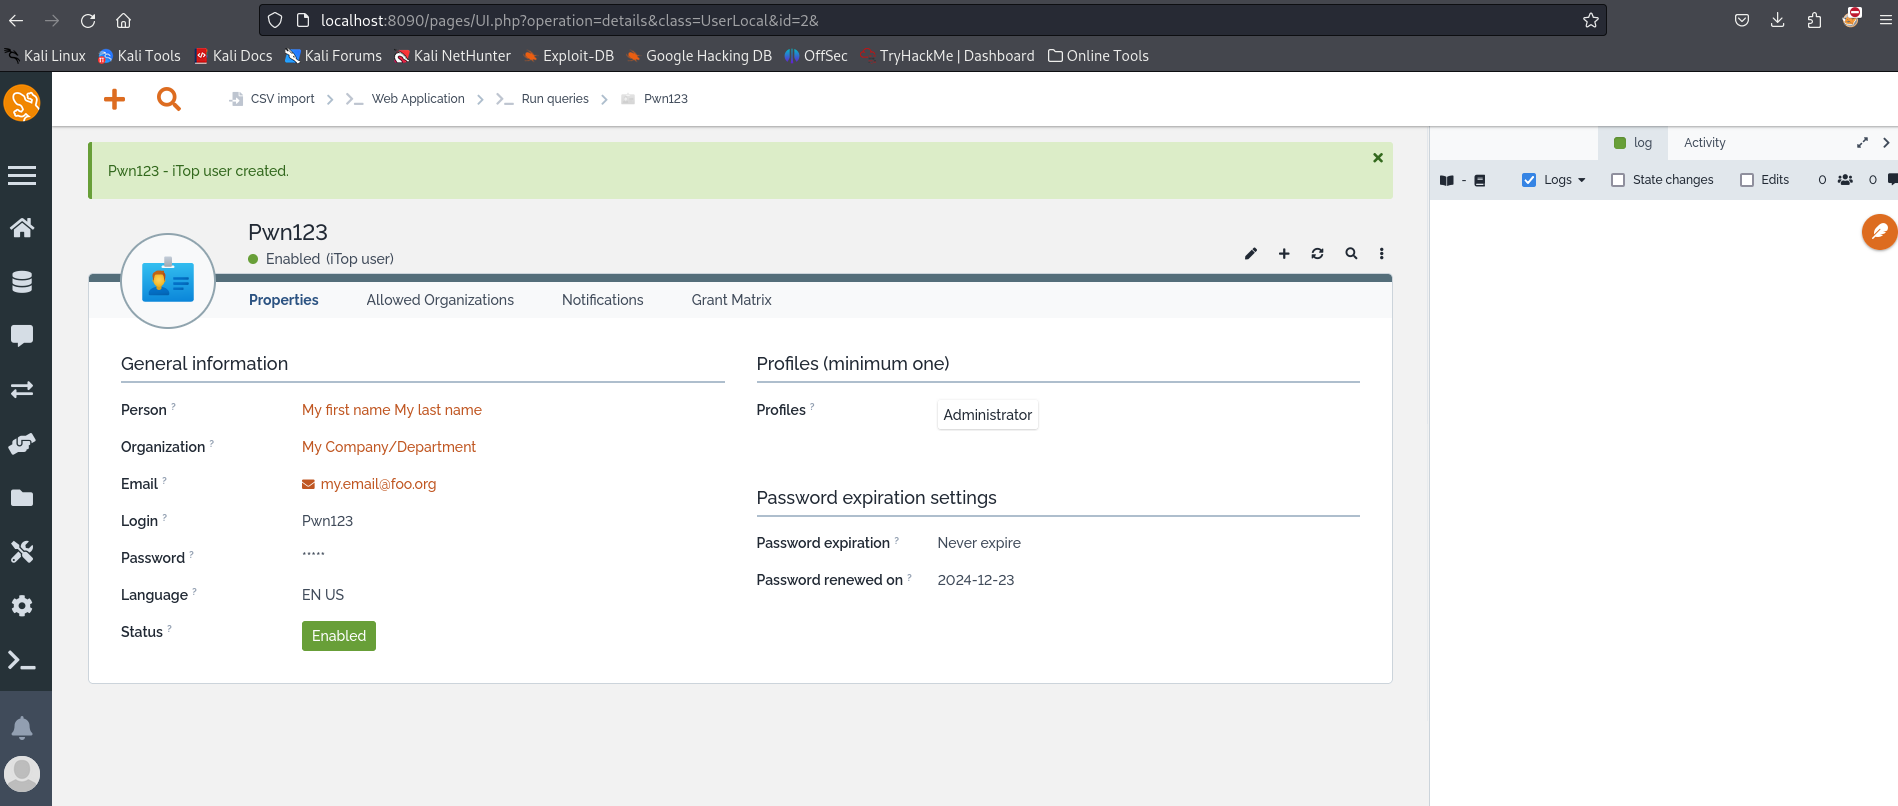
  5. Agora vamos ajustar esse exploit para chamar nosso servidor com o token, que será então encadeado à outra parte do exploit, onde será usado para criar um usuário. first_step_add_user.html e last_step_add_user.html
image

Podemos ver que, quando o usuário clica no link first_step_add_user.html, ele primeiro usa o CSRF+XSS para obter o token de ação e depois o utiliza para criar o usuário por meio do encadeamento. Essencialmente, isso se torna CSRF+XSS+CSRF

O link vulnerável pode ser enviado ao usuário usando um e-mail de phishing de exemplo adicionado no repositório do GitHub.


Referências

  • https://nvd.nist.gov/vuln/detail/cve-2024-52002
  • https://nvd.nist.gov/vuln/detail/cve-2024-52000
  • https://nvd.nist.gov/vuln/detail/CVE-2024-31998
  • https://nvd.nist.gov/vuln/detail/CVE-2024-31448
  • https://owasp.org/www-community/HttpOnly
  • https://bugbase.ai/blog/how-to-bypass-csrf-protection
  • https://medium.com/sessionstack-blog/how-javascript-works-5-types-of-xss-attacks-tips-on-preventing-them-e6e28327748a
  • https://www.sitepoint.com/get-url-parameters-with-javascript/
  • https://portswigger.net/web-security/csrf#how-to-construct-a-csrf-attack
  • https://developer.mozilla.org/en-US/docs/Web/HTTP/CORS
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →