

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Zydra — Ferramenta de recuperação de senhas multithread para arquivos RAR, ZIP, PDF e shadow do Linux usando métodos de dicionário e força bruta com conjuntos de caracteres configuráveis e intervalos de comprimento. | Kitploit
Ferramentas/GitHubGitHub/hameda2/zydra
Quebra de SenhasAtaques de SenhaRecuperação de Dados
GitHubhameda2/zydra

Zydra

Ferramenta de recuperação de senhas multithread para arquivos RAR, ZIP, PDF e shadow do Linux usando métodos de dicionário e força bruta com conjuntos de caracteres configuráveis e intervalos de comprimento.

Ver Repositório
43511078há 6 anosRevisado pelo Kitploit
Compartilhar

Zydra

Zydra é uma ferramenta de recuperação de senhas de arquivos e quebrador de shadow files do Linux. Ela usa o método de busca em dicionário ou força bruta para quebrar senhas.

Arquivos Suportados

  • Arquivos RAR
  • Arquivos ZIP Legados
  • Arquivos PDF
  • Arquivos Shadow do Linux (o zydra pode encontrar todas as senhas de usuários no arquivo shadow do Linux uma após a outra)

Pré-requisitos

Para executar o aplicativo, os requisitos mínimos são:

  • Python 3.3 ou superior
  • Distribuição Linux baseada em Debian, de preferência Kali Linux 2
  • Pacotes qpdf e unrar
    Instalar esses pacotes no Kali é tão fácil quanto executar os seguintes comandos no terminal:
    $ sudo apt-get update
    $ sudo apt-get install qpdf unrar
  • Alguns módulos Python neste programa precisam ser instalados manualmente, como: zipfile, rarfile, crypt, pyfiglet, py-term (para o módulo term) e assim por diante. Você pode usar o pip3 para instalá-los. Exemplo:
    $ pip3 install py-term
    aviso: arquivos rar, zip e pdf devem ter uma extensão, arquivos shadow não precisam de extensão.
  • Instale a fonte figlet "epic" se ela não existir no seu sistema:
    sudo wget http://www.figlet.org/fonts/epic.flf -O /usr/share/figlet/epic.flf

Aviso Legal

Esta ferramenta é apenas para fins de teste e acadêmicos. Não a use para fins ilegais!

Características

  • Quebrar senhas de arquivos usando dois métodos: 1. método de dicionário 2. método de força bruta
  • No método de força bruta, você pode especificar o comprimento mínimo e máximo das senhas.
  • No método de força bruta, você pode especificar o tipo de caracteres que podem ser usados na senha.
  • Há uma barra de progresso percentual mostrando quanto do processo foi realizado.
  • Tratamento de erros.
  • Uma das características mais importantes do Zydra é a funcionalidade de multiprocessamento que acelera o programa. Por exemplo, se você tiver 8 núcleos de CPU, o Zydra usará todos eles para processamento ao mesmo tempo.

Instalação

Baixe o Zydra clonando o repositório Git:
$ git clone https://github.com/hamedA2/Zydra.git

Você também pode usar o vagrant para instalar e executar automaticamente o Zydra (mais informações no final da página).

Uso

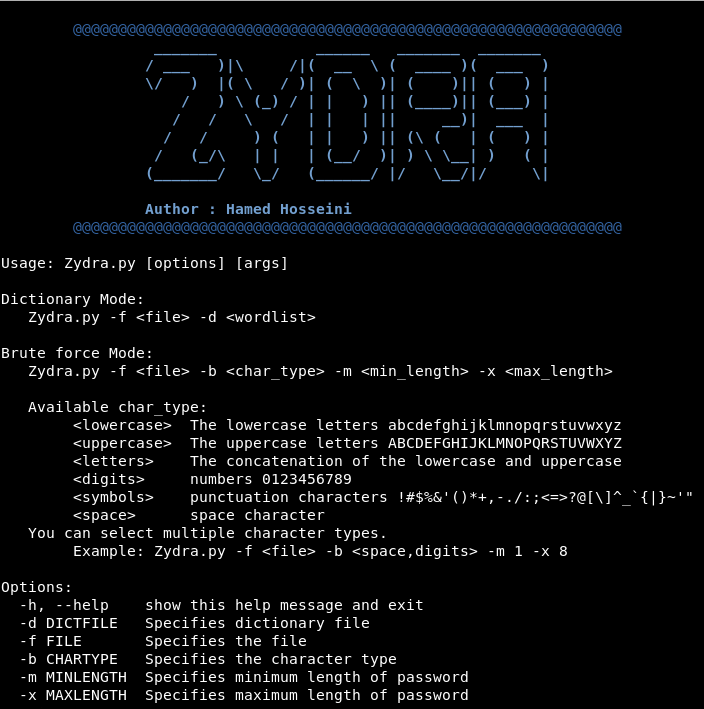
Para obter uma lista de todas as opções e aprender como usar este aplicativo, execute o seguinte comando:

$ python3 Zydra.py -h
texto alternativo

Exemplos

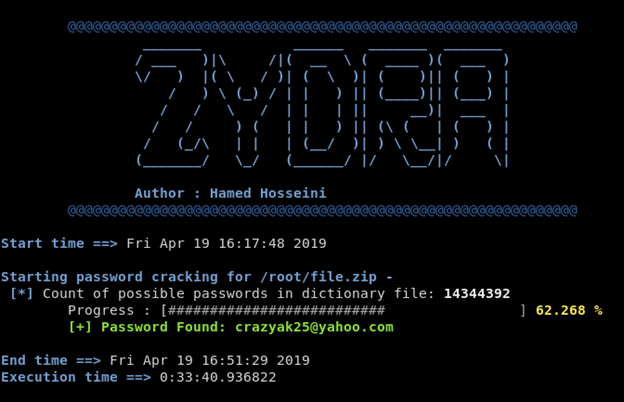
1- Busca em dicionário para encontrar a senha de um arquivo zip
Neste exemplo, uso o dicionário rockyou.txt

$ python3 Zydra.py –f file.zip –d rockyou.txt
texto alternativo

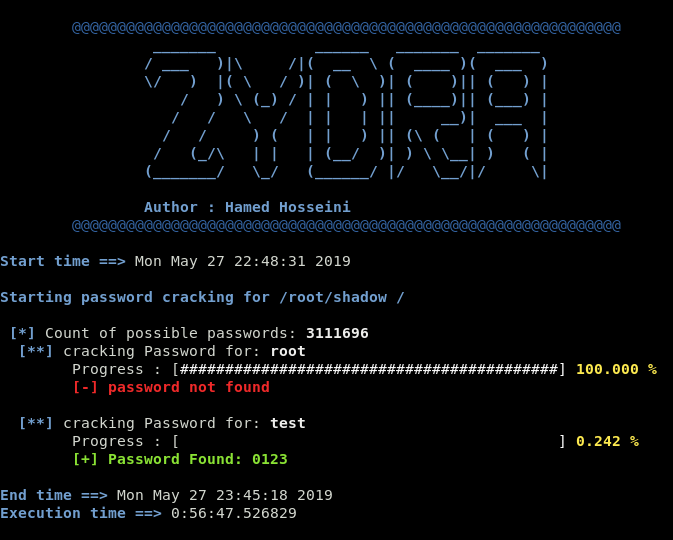
2- Busca por força bruta para encontrar a senha dos usuários no arquivo shadow
O comprimento mínimo da senha é 4 e o máximo é 4, e tentamos encontrar senhas que são compostas por letras numéricas e símbolos.

$ python3 Zydra.py –f shadow –b digits,symbols –m 4 –x 4
texto alternativo

Vagrant

Para executar o Zydra usando vagrant, use o seguinte comando (você precisa estar na mesma pasta do repositório):

vagrant up

e quando a inicialização terminar, você pode executar:

vagrant ssh

para se conectar à máquina virtual.

Para sair da máquina virtual, basta digitar exit no shell.

Para destruir a máquina virtual, execute vagrant destroy.

Mais informações sobre o uso do vagrant podem ser encontradas aqui

Nota: Por padrão, o Vagrantfile usa as seguintes configurações:

    vb.cpus = 4
    vb.memory = 4096

Edite o Vagrantfile e altere esses valores para melhorar o desempenho.

Autor

  • Hamed Hosseini

Um agradecimento especial a, Hamed Izadi

Licença

Este projeto está licenciado sob a Licença MIT - consulte o arquivo LICENSE.md para obter detalhes


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




