
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-46169 — Cacti: Exploit de Execução Remota de Código Não Autenticada em Ruby | Kitploit

Ferramentas/GitHubGitHub/habib0x0/cve-2022-46169
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticaçãoFerramenta de Acesso Remoto
GitHubhabib0x0/cve-2022-46169

CVE-2022-46169

Cacti: Exploit de Execução Remota de Código Não Autenticada em Ruby

Ver Repositório
128há 3 anosAinda não revisado
Compartilhar

Cacti | Bypass de Autenticação | RCE | CVE-2022-46169

Cacti: Exploit de Execução Remota de Código Não Autenticado em Ruby
Screenshot 2023-01-16 at 10 52 09 AM

Cacti Docker

Esta é uma aplicação dockerizada que é vulnerável à vulnerabilidade RCE do Cacti (CVE-2022-46169). Siga o link para colocar o Cacti em funcionamento

https://github.com/vulhub/vulhub/tree/master/cacti/CVE-2022-46169

Uso

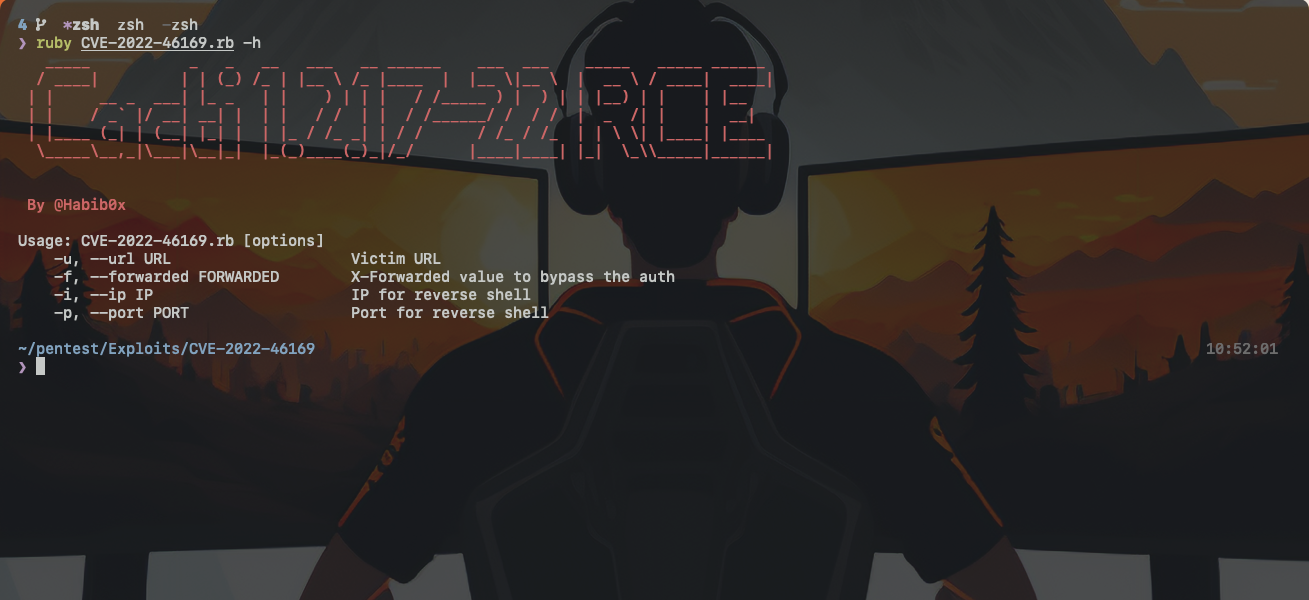
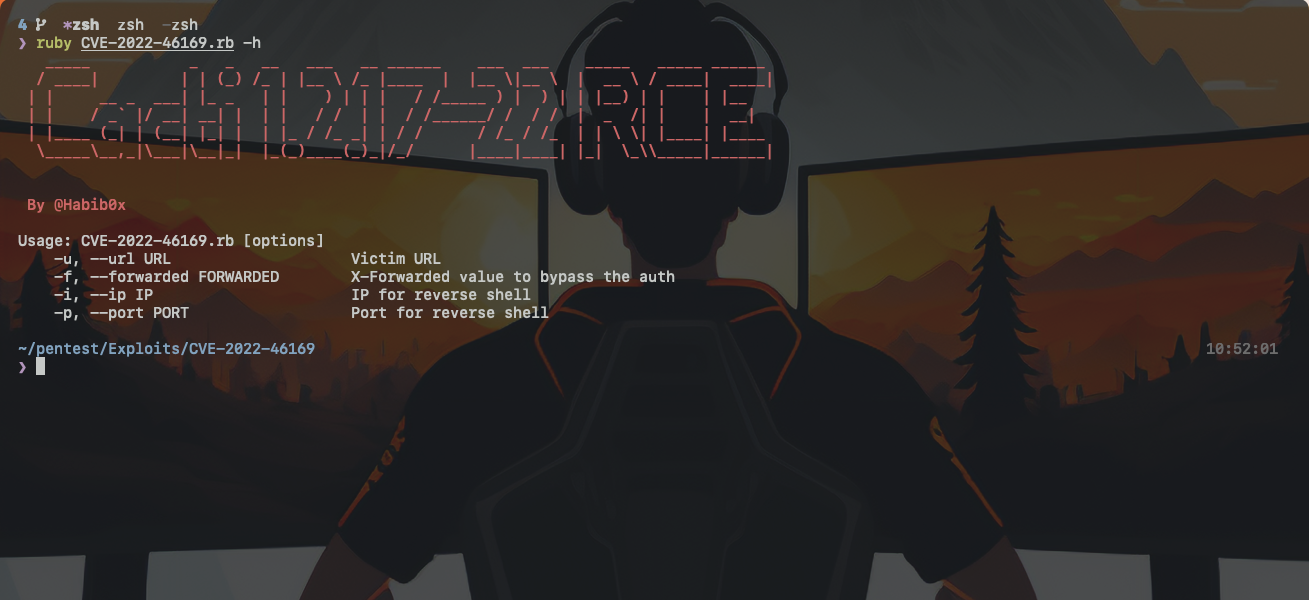
   _____           _   _   __   ___   __ ______    ___  ___    _____   _____ ______ 
  / ____|         | | (_) /_ | |__ \ /_ |____  |  |__ \|__ \  |  __ \ / ____|  ____|
 | |     __ _  ___| |_ _   | |    ) | | |   / /_____ ) |  ) | | |__) | |    | |__   
 | |    / _` |/ __| __| |  | |   / /  | |  / /______/ /  / /  |  _  /| |    |  __|  
 | |____ (_| | (__| |_| |  | |_ / /_ _| | / /      / /_ / /_  | | \ \| |____| |____ 
  \_____\__,_|\___|\__|_|  |_(_)____(_)_|/_/      |____|____| |_|  \_\\_____|______|
                                                                                    
                                                                                    
 By @Habib0x

Usage: CVE-2022-46169.rb [options]
    -u, --url URL                    Victim URL
    -f, --forwarded FORWARDED        X-Forwarded value to bypass the auth
    -i, --ip IP                      IP for reverse shell
    -p, --port PORT                  Port for reverse shell


https://user-images.githubusercontent.com/24976957/212615669-0dd754de-a57e-4a0d-b37e-dac49a4439b3.mp4

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




