
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-42533-nginx — CVE-2026-42533 Nginx | Kitploit
Ferramentas/GitHubGitHub/gagaltotal/cve-2026-42533-nginx
Análise EstáticaScanners de VulnerabilidadesAnálise de CódigoAuditoria de ConfiguraçãoSegurança WebConfiguração Incorreta
GitHubgagaltotal/cve-2026-42533-nginx

CVE-2026-42533-nginx

CVE-2026-42533 Nginx

Ver Repositório
57há 3 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-42533 nginx

Este repositório contém um scanner baseado em Go para identificar padrões de configuração do nginx associados ao problema de "capture-clobbering" em duas passagens do complex_value descrito na CVE-2026-42533.

Visão Geral

A ferramenta analisa arquivos e diretórios de configuração do nginx para detectar configurações arriscadas em que capturas de regex e variáveis de mapa regex podem compartilhar o mesmo buffer de requisição. Nesses casos, o parser pode produzir uma incompatibilidade de comprimento/valor que pode levar a gravações fora dos limites no heap ou à divulgação de informações.

Recursos

  • Examina recursivamente arquivos e diretórios de configuração do nginx
  • Segue arquivos de configuração incluídos por padrão
  • Suporta saída JSON para automação e ferramentas downstream
  • Reporta diretivas vulneráveis e as variáveis de captura/mapa relacionadas
  • Fornece orientação de remediação para os achados identificados

Requisitos

  • Go 1.21 ou mais recente

Build

Na raiz do projeto, execute:

go build -o exploit .
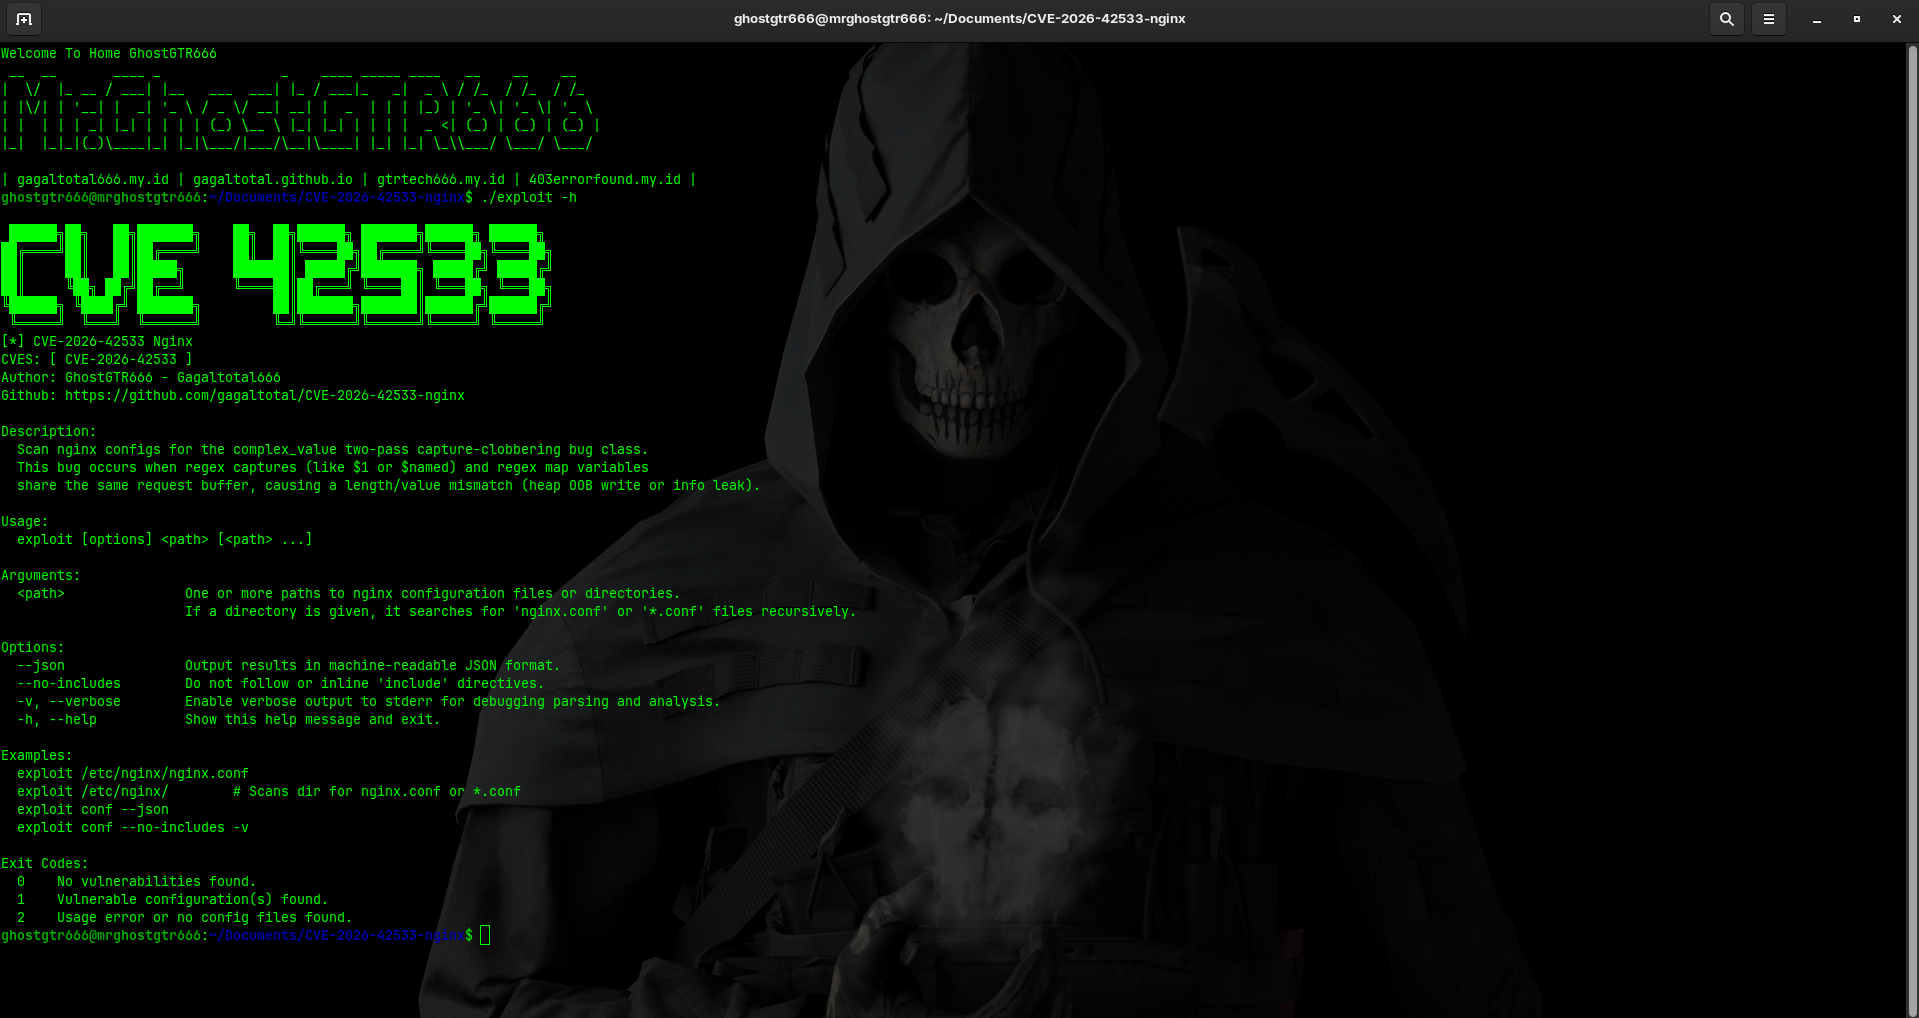
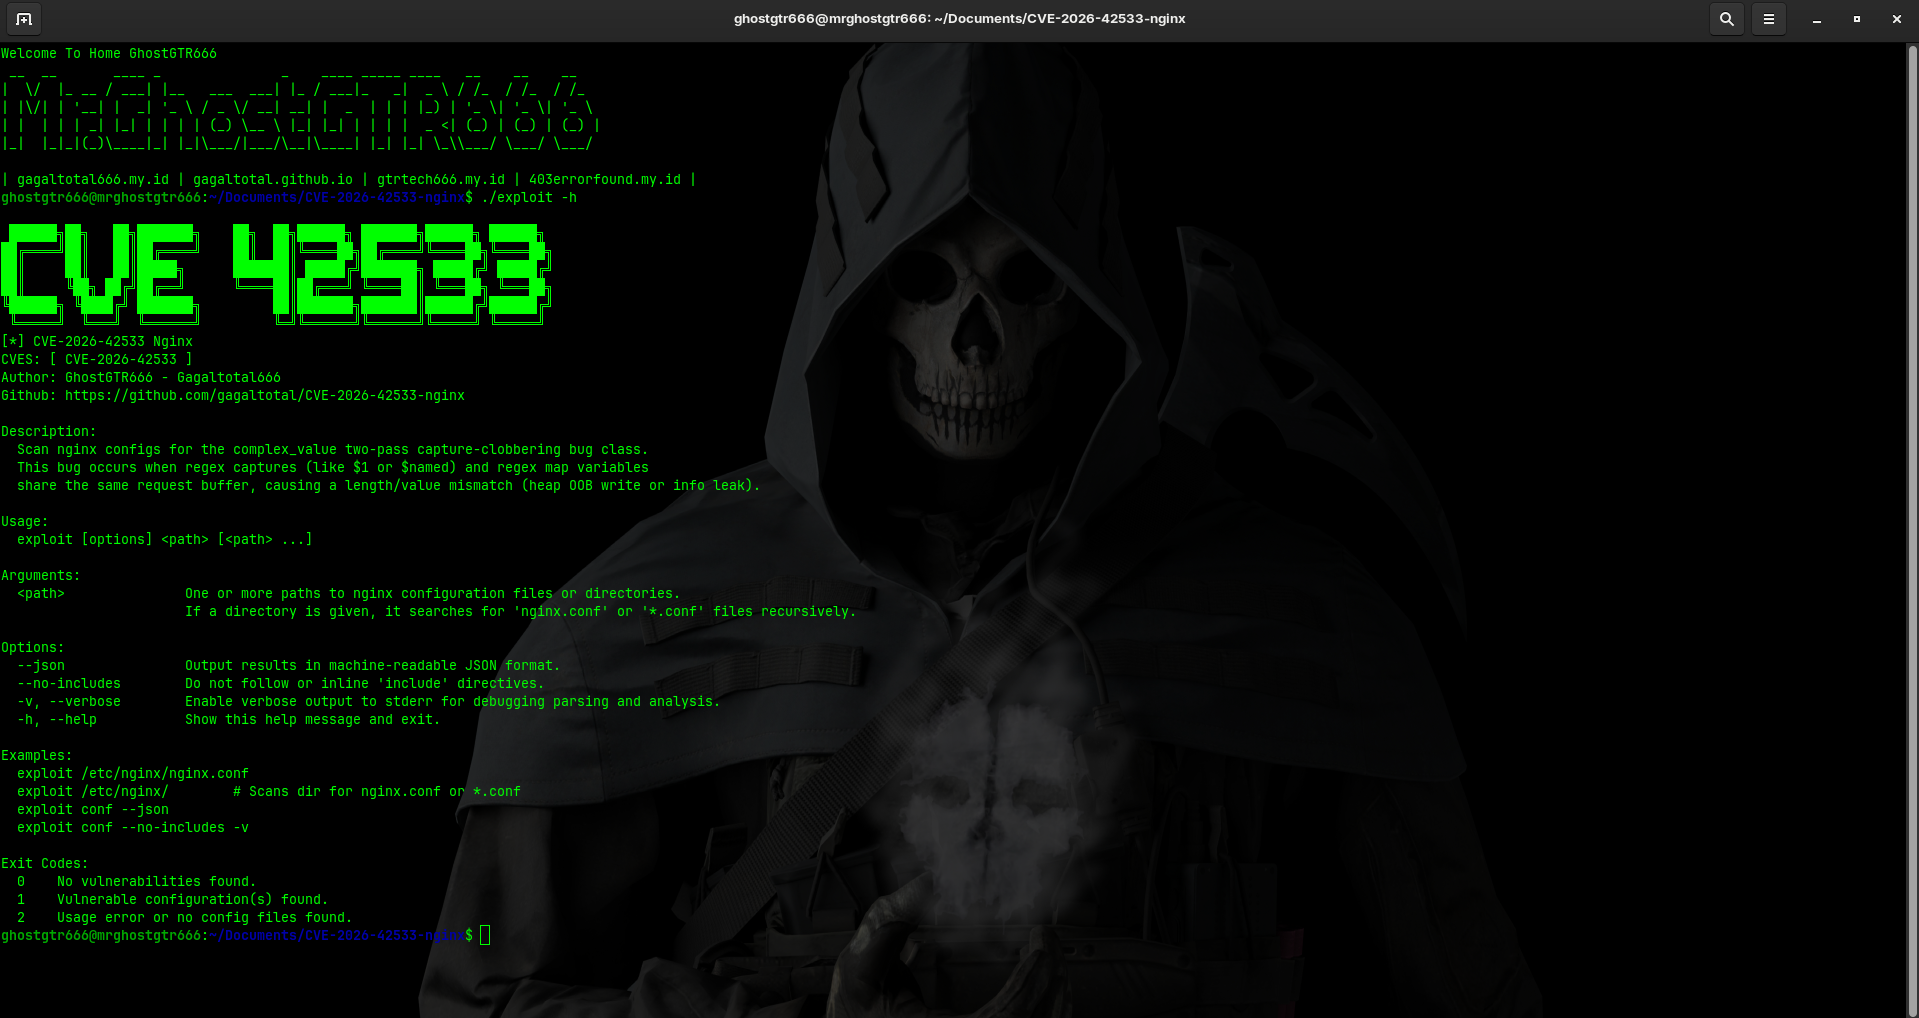
Uso

Screen Capture

Exibir ajuda:

./exploit --help

Escanear um único arquivo de configuração:

./exploit /etc/nginx/nginx.conf

Escanear um diretório:

./exploit /etc/nginx/

Escanear sem seguir os includes:

./exploit conf --no-includes

Gerar saída JSON:

./exploit conf --json

Códigos de Saída

  • 0: nenhuma vulnerabilidade encontrada
  • 1: configuração(ões) vulnerável(is) encontrada(s)
  • 2: erro de uso ou nenhum arquivo de configuração encontrado

Estrutura do Projeto

.
├── images
├── exploit.go
├── go.mod
├── README.md
└── .gitignore

Notas

Este projeto destina-se a análise defensiva e pesquisa de segurança. Use-o com responsabilidade e somente em sistemas que você está autorizado a avaliar.

Baixar ferramenta