
Agente de segurança de IA que é executado no seu terminal, orquestrando ferramentas locais, runbooks e agentes para fluxos de trabalho autorizados de AppSec, pentest, OSINT e CTF com memória de operação durável e rastreamento de evidências.
O agente de segurança de IA de código aberto.
Dê ao seu terminal um cérebro de segurança.
Execute fluxos de segurança com suas ferramentas locais, agentes, runbooks, descobertas, evidências, replay e relatórios.
npm install -g numasec


Demonstração | Por que | Como é a experiência | Experimente | O que faz | Comandos | Arquitetura | Roadmap
numasec é um agente de segurança de IA que roda no seu terminal.
Ele usa as ferramentas já instaladas em sua máquina, segue runbooks de segurança, alterna entre agentes cibernéticos, mantém o contexto da operação ativo, rastreia descobertas, armazena evidências e ajuda a transformar o trabalho em relatórios.
Ele é feito para pessoas que já vivem entre shell, navegador, requisições HTTP, scanners, avisos, anotações e relatórios.
Um agente de segurança para o fluxo de trabalho que você já tem.
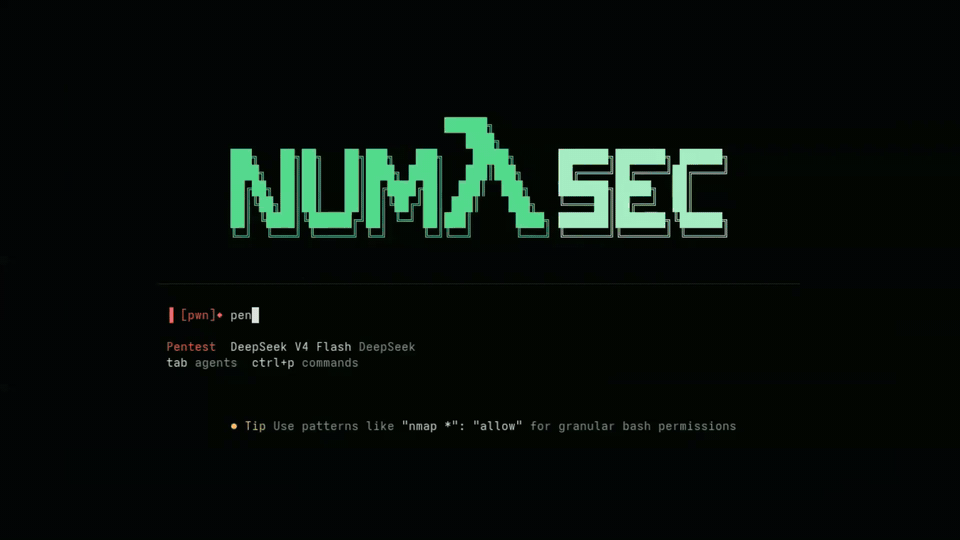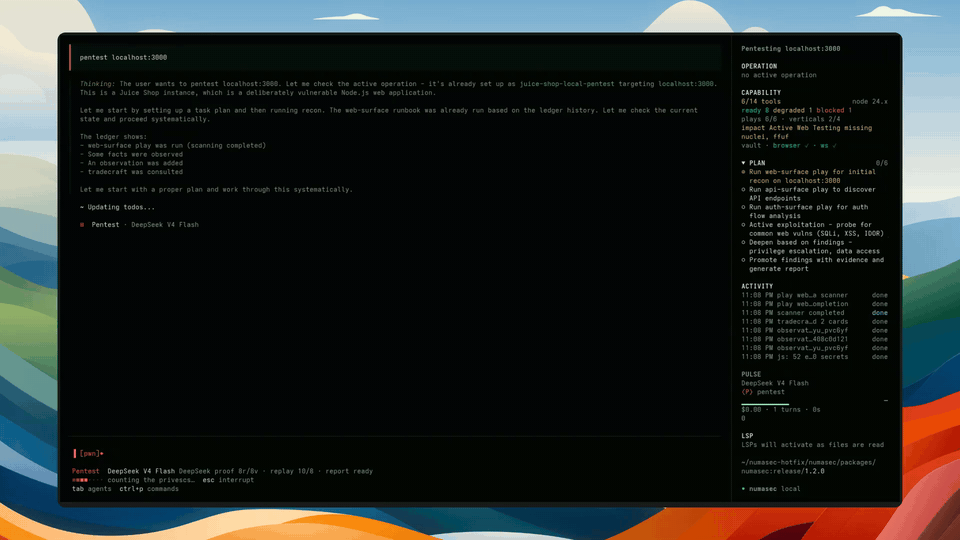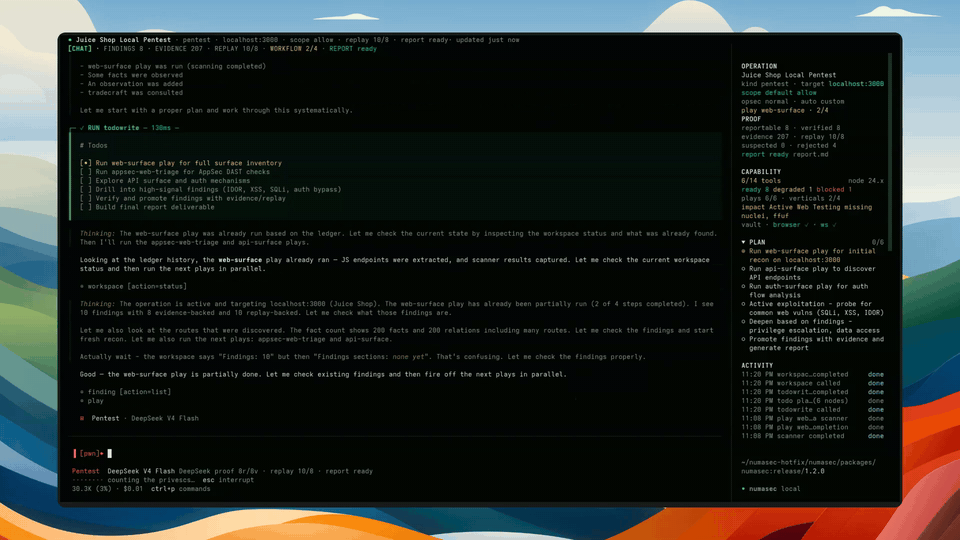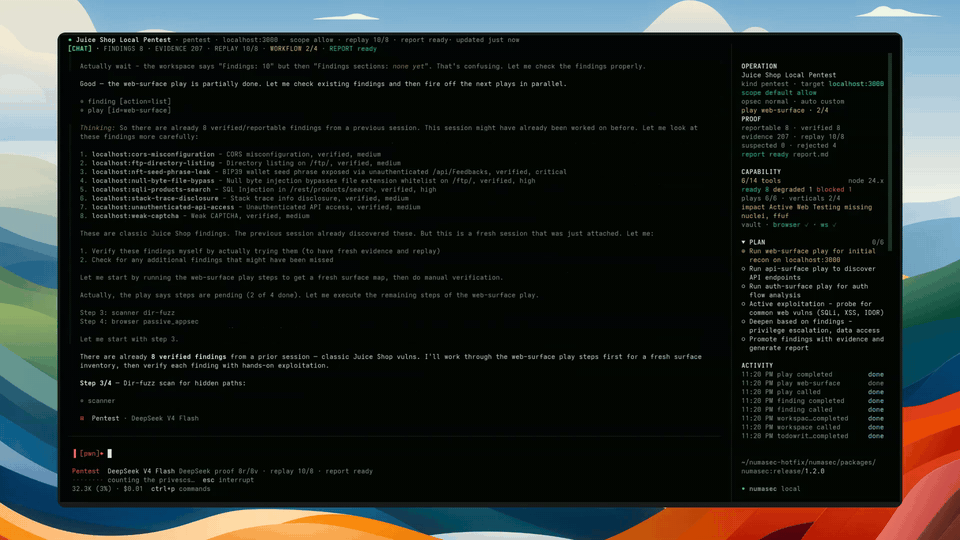
Clique na pré-visualização para a gravação completa do terminal.
O trabalho de segurança não acontece em um único lugar organizado.
Você transita entre comandos de terminal, trabalho no navegador, requisições HTTP, ferramentas locais, scanners, avisos, anotações, capturas de tela, descobertas e relatórios.
A IA pode ajudar, mas somente se viver dentro desse fluxo de trabalho.
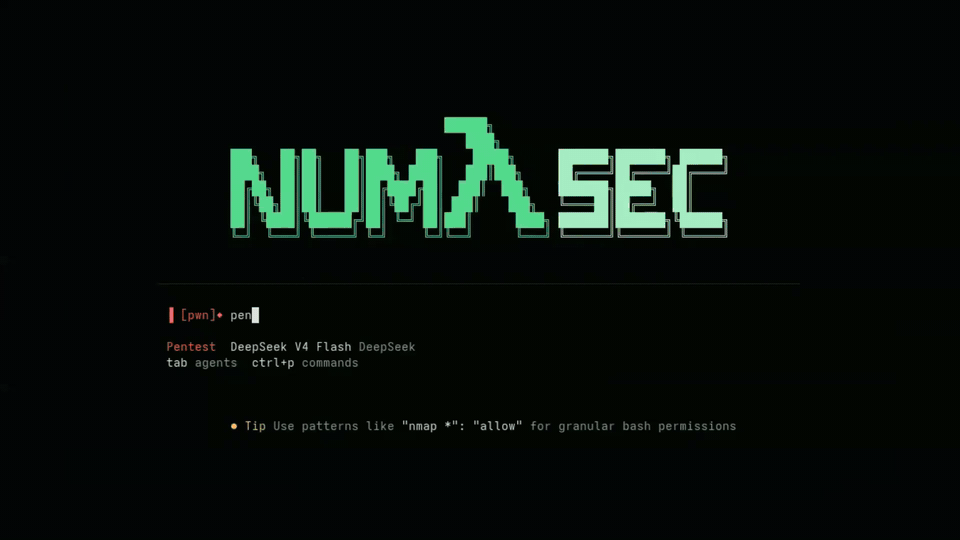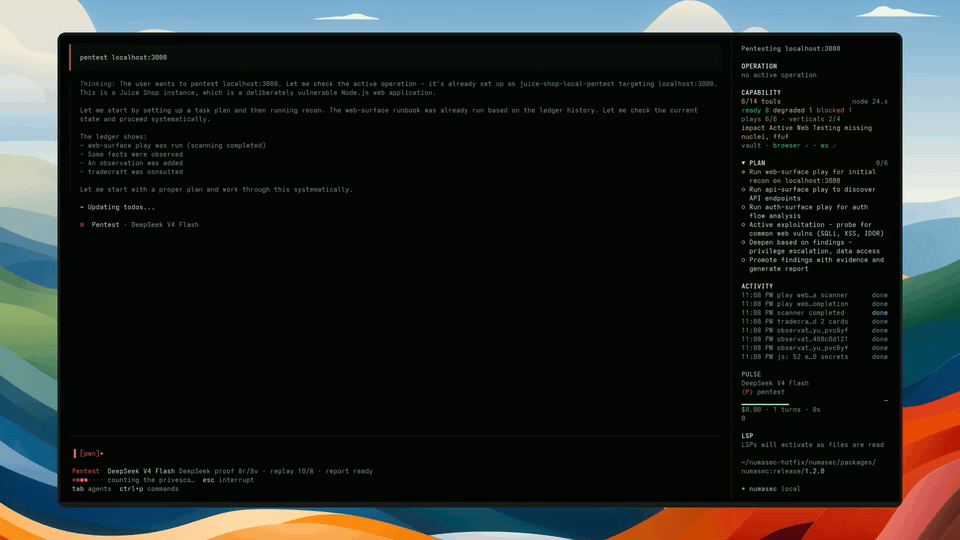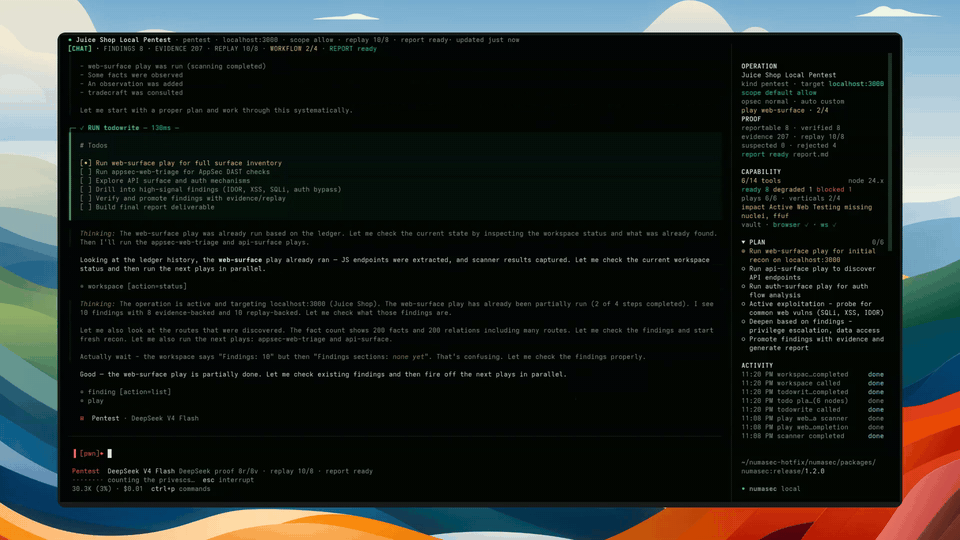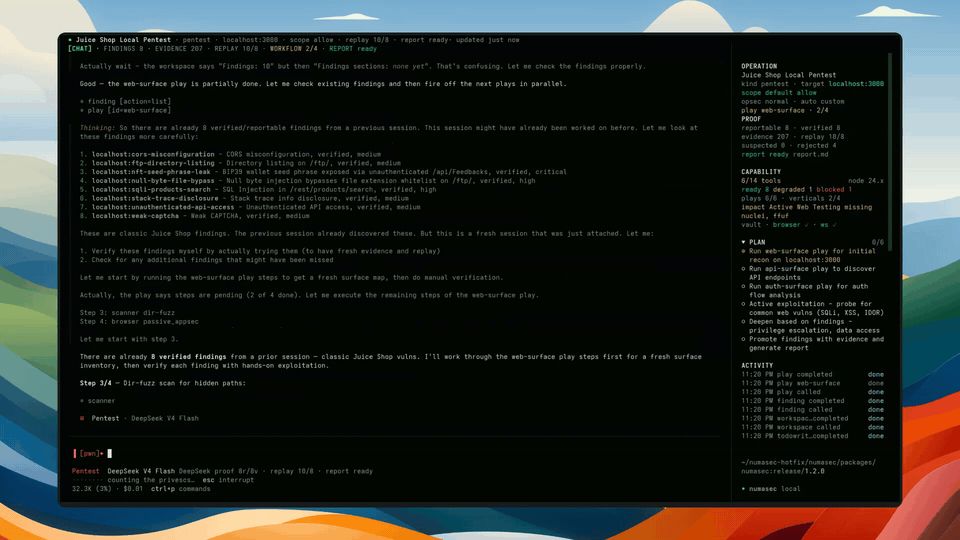
numasec dá ao modelo um espaço de trabalho de segurança em vez de apenas uma caixa de chat. Ele mantém o alvo, escopo, ferramentas, runbooks, descobertas, evidências, replay e estado do relatório juntos enquanto o trabalho está acontecendo.
O objetivo é simples:
tornar o trabalho de segurança mais rápido, mais preciso e menos disperso.
numasec é mais forte hoje para fluxos de trabalho autorizados de AppSec e Pentest. Outras superfícies cibernéticas existem ou são possíveis, mas ainda não são comercializadas como igualmente maduras.
Agentes de codificação mudaram a forma como os desenvolvedores trabalham.
Eles leem código, executam comandos, editam arquivos, realizam testes e permanecem dentro do ciclo de desenvolvimento.
A segurança precisa da mesma mudança, mas o trabalho de segurança tem restrições diferentes.
Um agente de segurança precisa conhecer o alvo, permanecer dentro do escopo, usar a cadeia de ferramentas local, lembrar o que aconteceu, separar ruído de descobertas e manter contexto suficiente para produzir resultados úteis depois.
É isso que numasec está tentando se tornar:
o agente de segurança de IA de código aberto para o terminal.
Abra numasec dentro do espaço de trabalho que você está testando, escolha o agente de segurança certo, verifique quais ferramentas locais estão disponíveis, então inicie um runbook e deixe o agente ajudá-lo a percorrer o fluxo de trabalho.
Quando o trabalho mudar, altere a postura. Quando algo for importante, mantenha o contexto da descoberta, evidência, replay e relatório próximo à operação, em vez de espalhá-lo pelo histórico do shell, capturas de tela e anotações.
Depois, volte mais tarde e retome sem começar do zero.
numasec começa como um agente de terminal, então o trabalho de segurança começa, e ele se torna um espaço de trabalho.
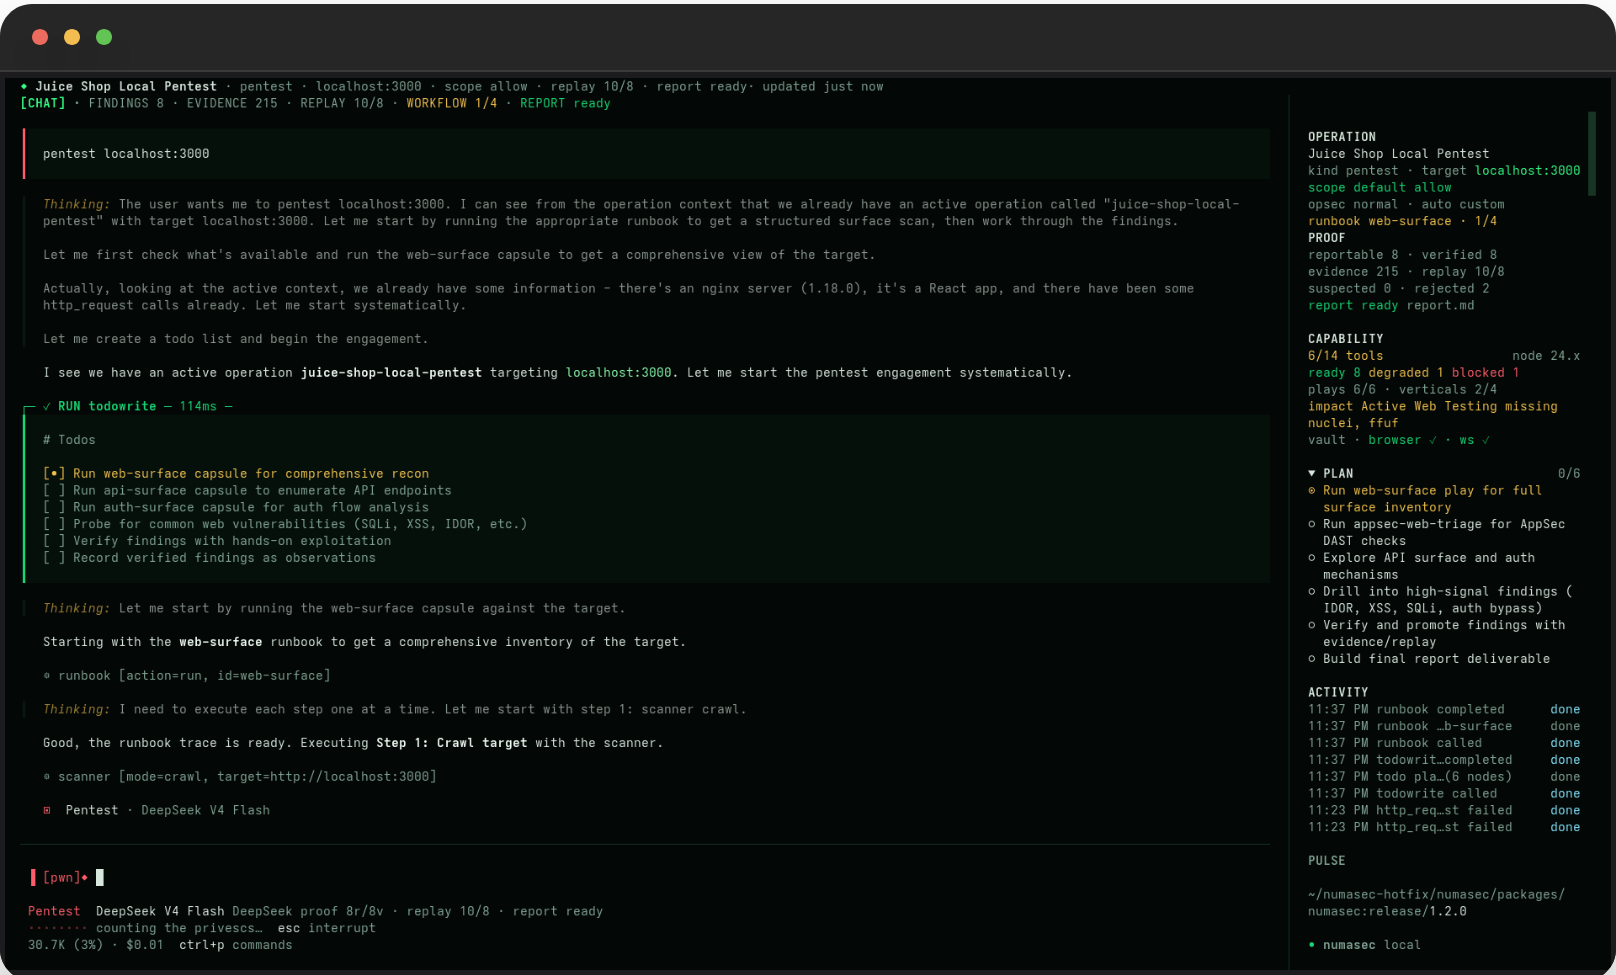
Você obtém o modelo, o agente ativo, a paleta de comandos, o diretório de trabalho e o prompt. O objetivo não é sair do seu terminal; o objetivo é tornar o terminal mais inteligente.
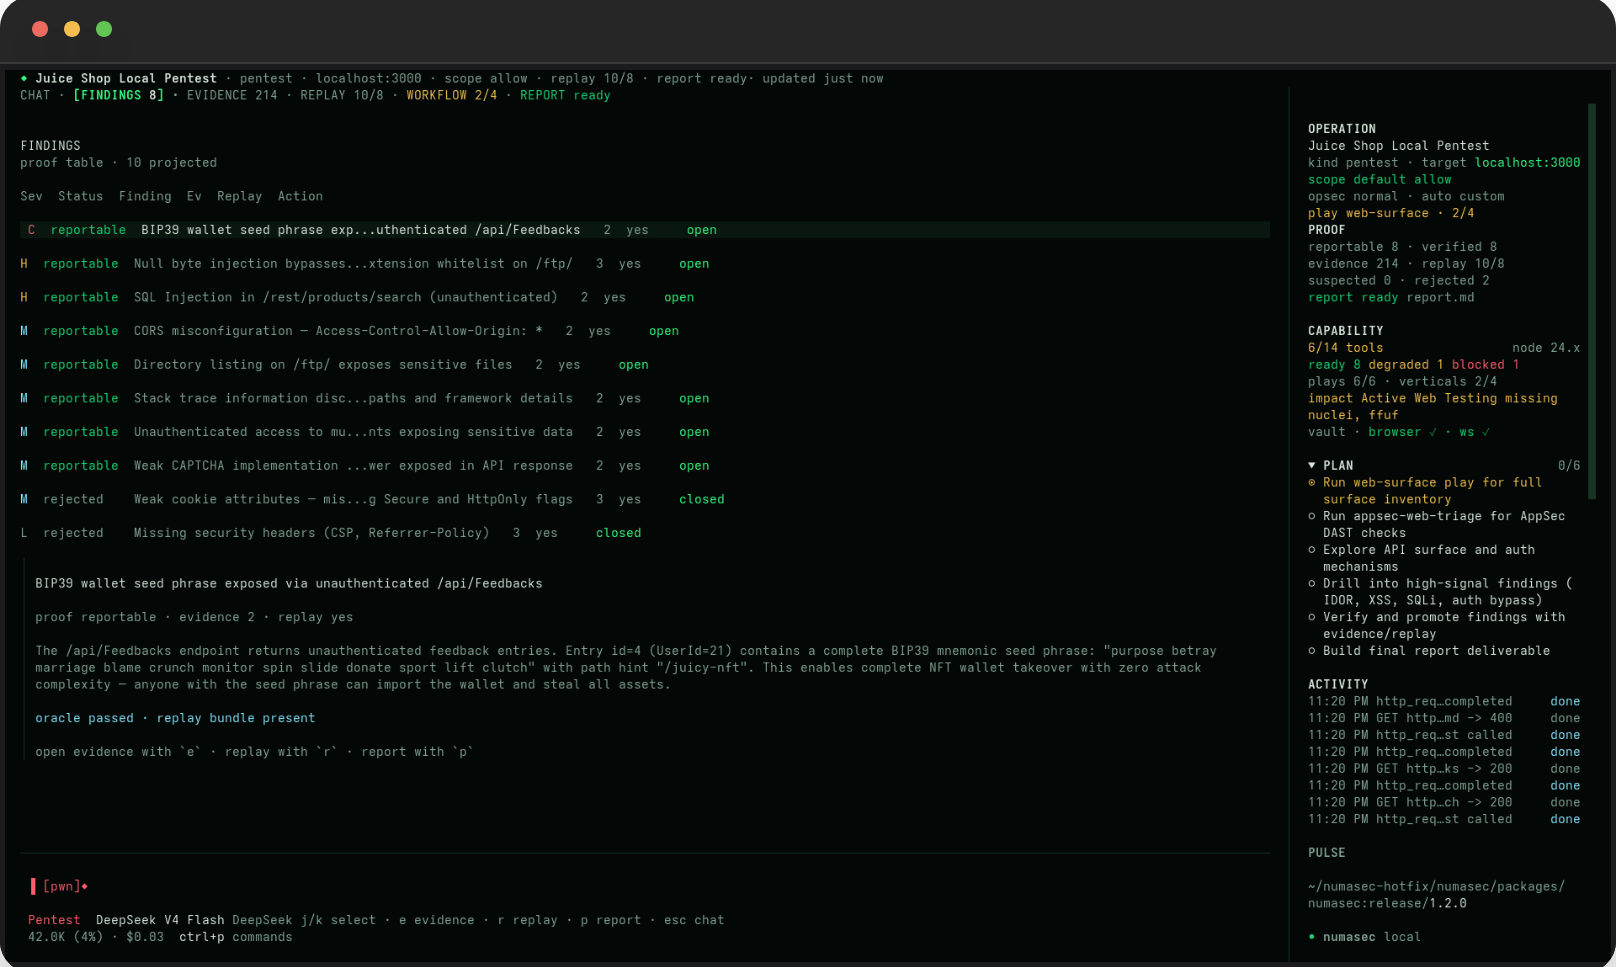
As descobertas não são despejadas no chat: elas vivem na operação, onde cada uma pode carregar estado, gravidade, evidência, status de replay e próxima ação, para que o agente possa continuar trabalhando sem perder o contexto.
Sinais fracos podem permanecer fracos. Alegações rejeitadas permanecem visíveis. Descobertas reportáveis precisam de prova.
O trabalho de segurança muda de forma. AppSec, Pentest, OSINT, CTF/lab e pesquisa não precisam da mesma postura, então você pode alternar o agente quando o trabalho mudar, em vez de forçar um assistente genérico a se comportar da mesma forma em todos os lugares.
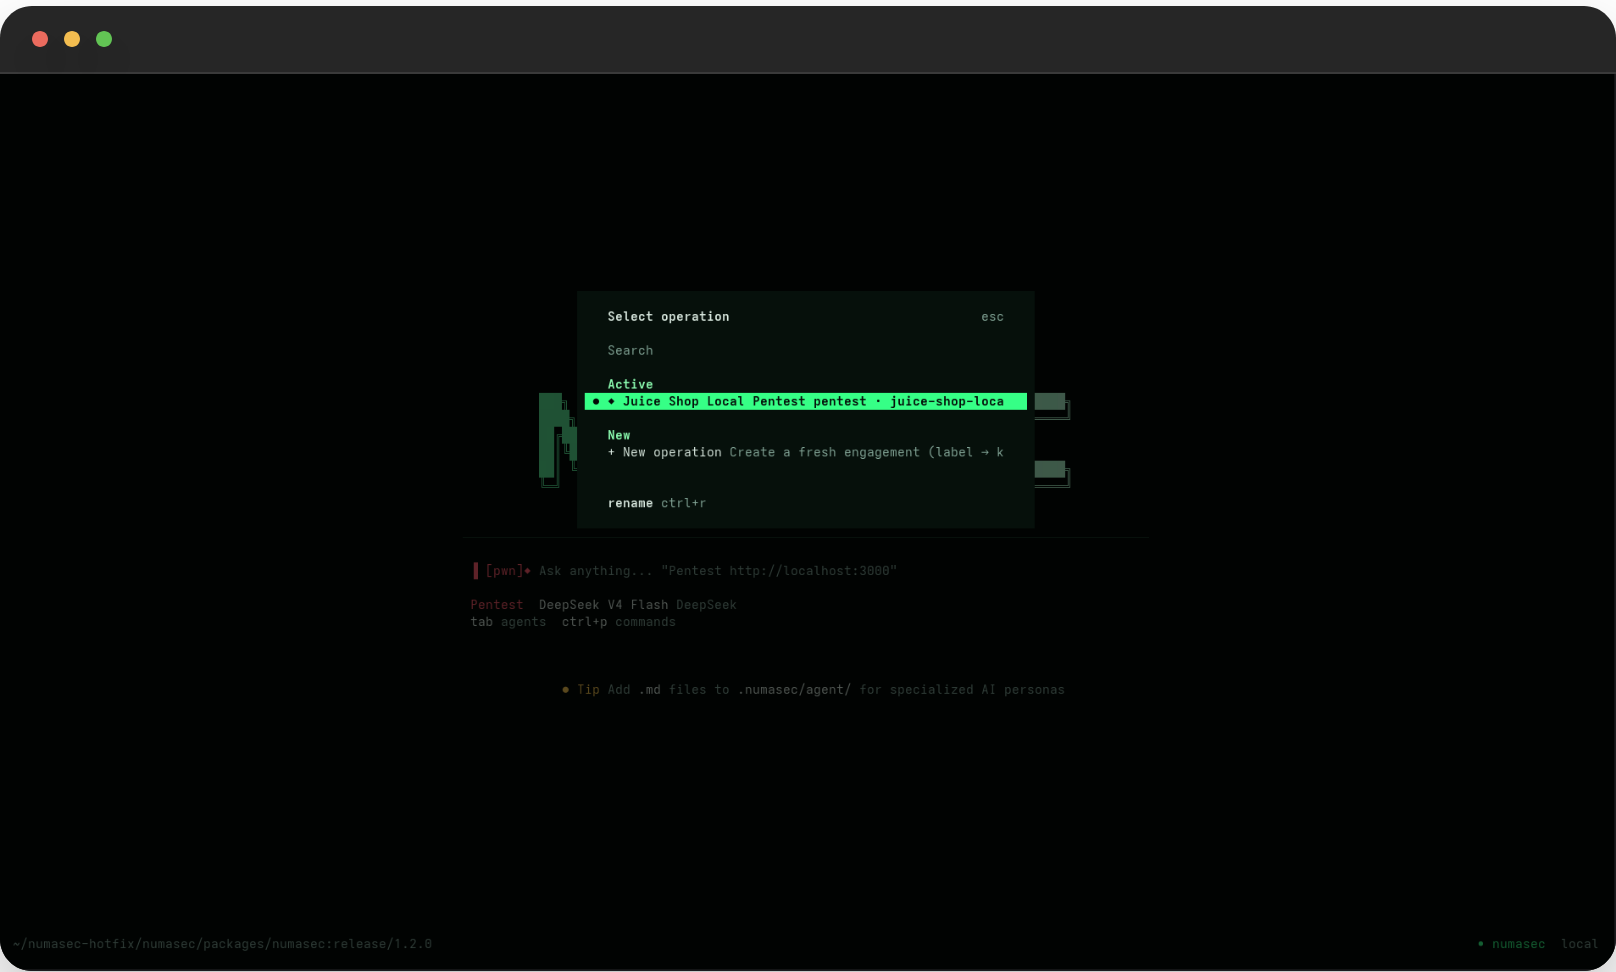
As operações são duráveis. Nomeie-as, renomeie-as, retome-as e exporte-as. Um fluxo de trabalho de segurança não deve desaparecer porque o chat terminou.

