
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/fracturelabs/spring4shell_victim
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubfracturelabs/spring4shell_victim

spring4shell_victim

Aplicação Spring intencionalmente vulnerável para testar CVE-2022-22965

Ver Repositório
2276há 4 anosAinda não revisado
Compartilhar


spring4shell_victim

Aplicação Spring intencionalmente vulnerável para testar CVE-2022-22965

Para mais informações: https://www.fracturelabs.com/posts/effective-spring4shell-scanning-exploitation/

@fracturelabs @brkr19


Uso

Construir

O código a seguir construirá rapidamente uma imagem Docker vulnerável usando os seguintes componentes:

  • JDK 11.0.14
  • Tomcat 9.0.60
  • Spring 2.6.4
git clone https://github.com/fracturelabs/spring4shell_victim.git
cd spring4shell_victim
docker image build -t spring4shell_victim .

Executar

docker container run -it -p 8080:8080 --name spring4shell_victim --rm spring4shell_victim

Exploração

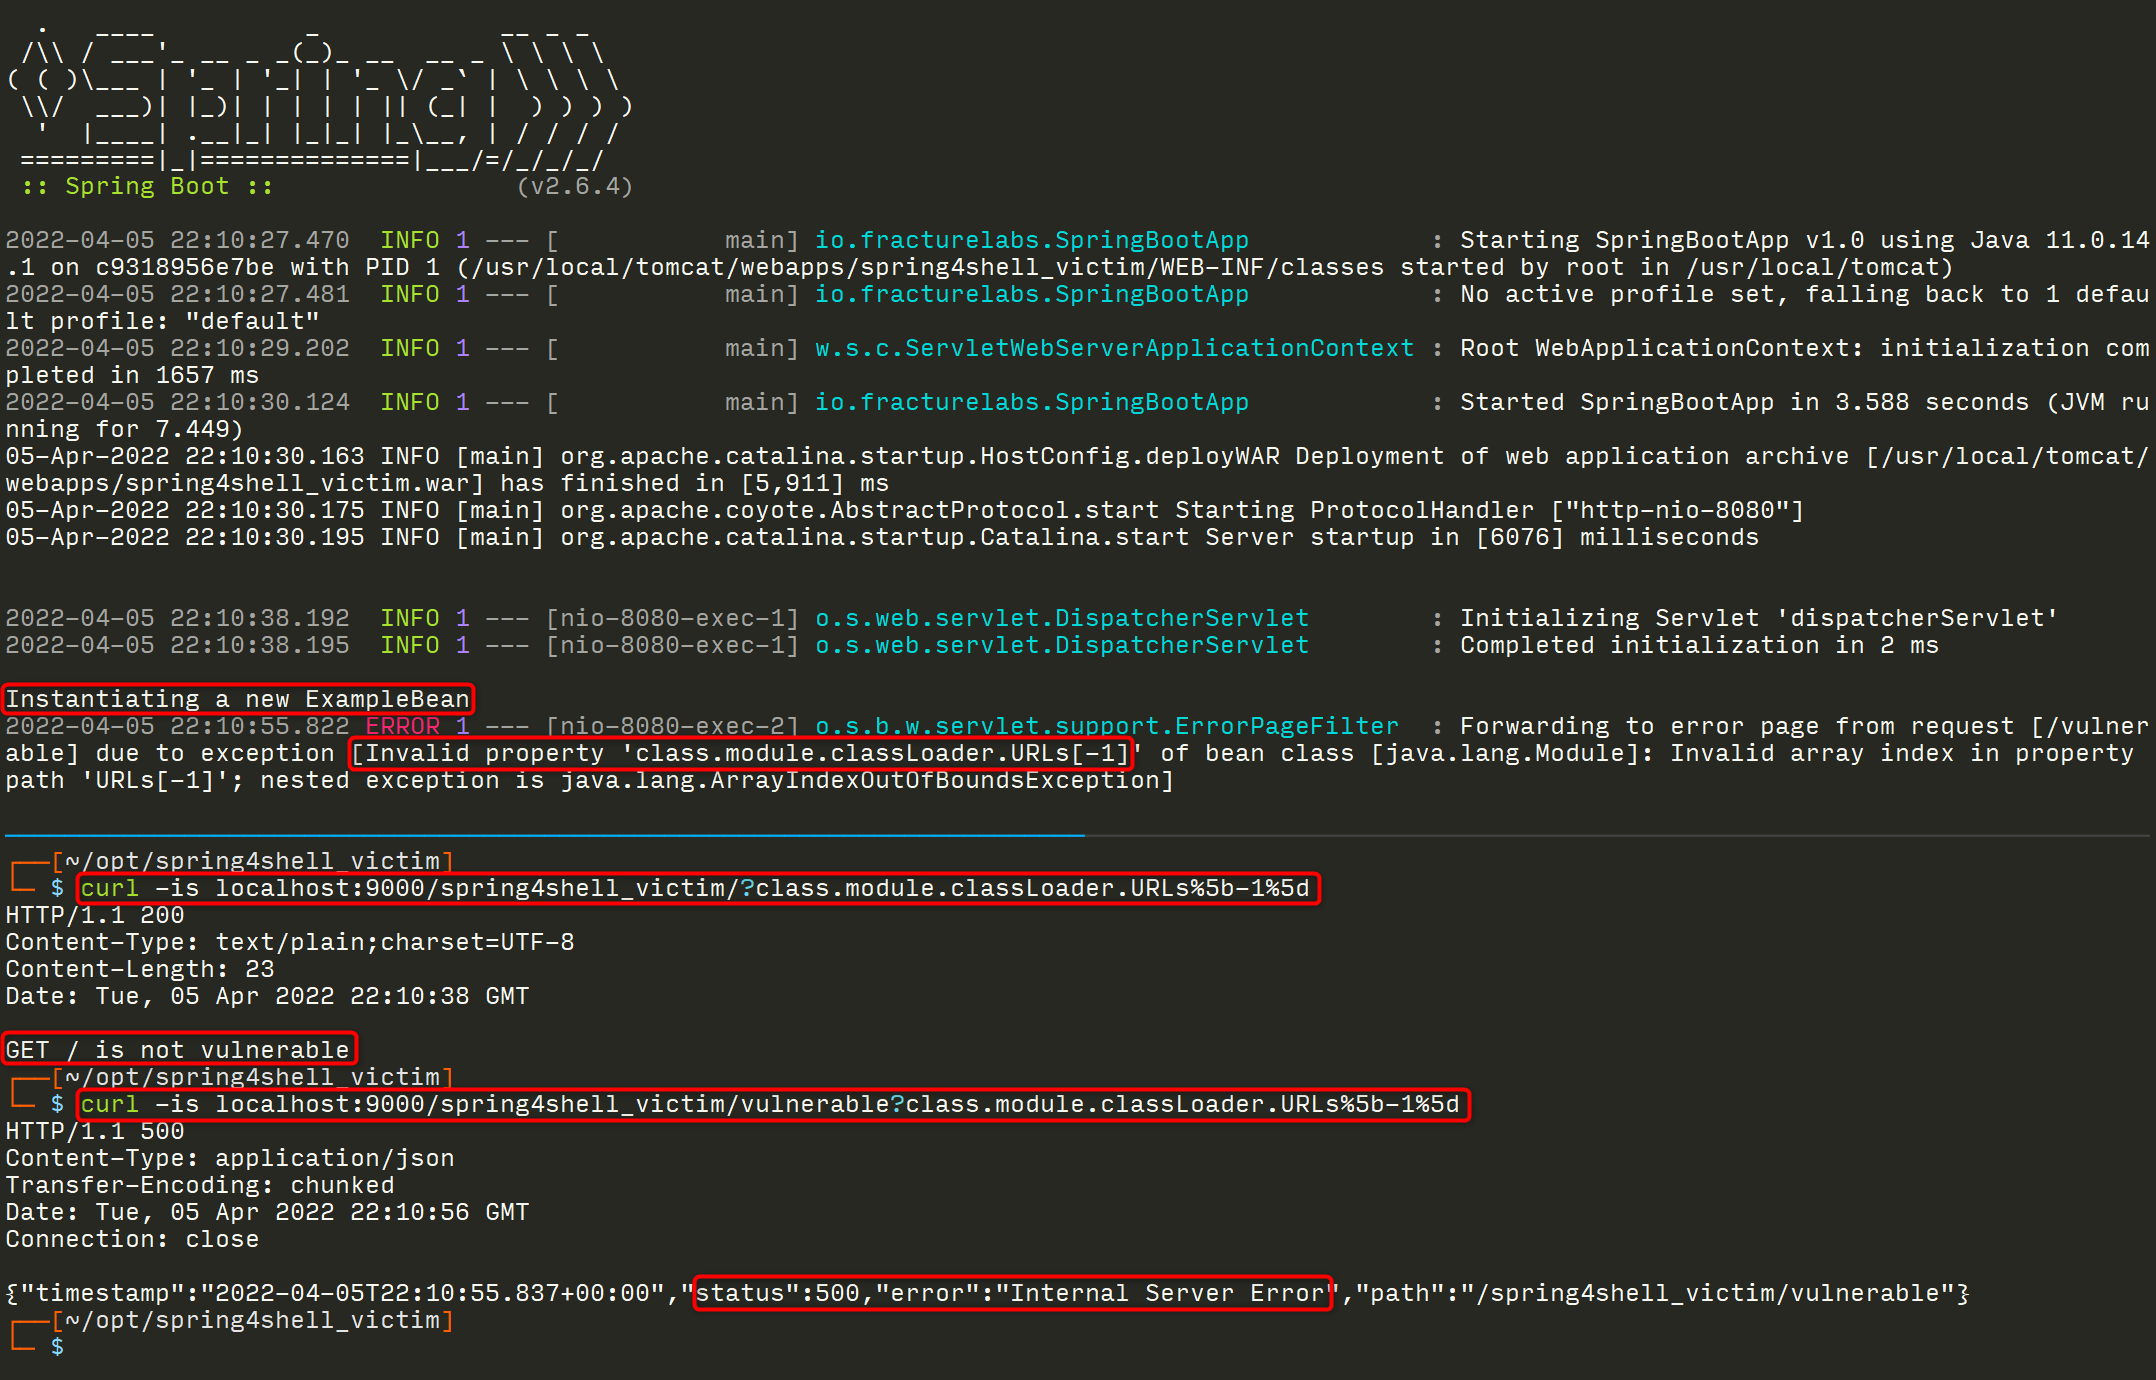
Existem duas rotas definidas: /spring4shell_victim e /spring4shell_victim/vulnerable. Você pode usar isso para verificar se quaisquer ferramentas de varredura estão funcionando corretamente. A rota padrão (/) não é vulnerável especificamente para fazer você pensar em como configurar suas ferramentas de varredura para encontrar endpoints vulneráveis.

Exemplo

# This route is not vulnerable
curl -is localhost:9000/spring4shell_victim/?class.module.classLoader.URLs%5b-1%5d

# This route is vulnerable
curl -is localhost:9000/spring4shell_victim/vulnerable?class.module.classLoader.URLs%5b-1%5d
screenshot

Verificação

Você pode verificar se seu código foi implantado corretamente conectando-se a um shell no container e verificando o diretório /usr/local/tomcat/webapps/.

docker exec -it spring4shell_victim /bin/bash

NOTA: O código POC acima apenas causa uma falha que você pode detectar (erro 500). Ele não faz upload de nenhum código.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




