Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
reburp — Uma extensão do Burp Suite que expõe toda a API Montoya como uma API REST local, com Swagger UI | Kitploit
Ferramentas/GitHubGitHub/forefy/reburp
Scanners de VulnerabilidadesProxies Web e InterceptaçãoScripting e AutomaçãoTestes de Segurança de APIsSegurança WebFuzzingTestes de PenetraçãoUtilitários e FrameworksRed TeamingSegurança de IA
GitHub
13614207há 22 diasRevisado pelo Kitploit
forefy/reburp

reburp

Uma extensão do Burp Suite que expõe toda a API Montoya como uma API REST local, com Swagger UI
Ver Repositório
Compartilhar

reburp

reburp

A API/MCP do Burp é LIMITADA - reburp é uma extensão do Burp Suite que expõe toda a API Montoya como uma API REST openapi servida localmente, otimizada para seus agentes de IA.

reburp releases Build reburp code size reburp commit activity GitHub last commit Issues Forefy Twitter

Issues | Discussões

O que é o reburp

O reburp transforma o Burp Suite em algo que você pode scriptar. Ele é carregado como uma extensão Java e serve a API Montoya por meio de uma API REST HTTP em http://127.0.0.1:9090, com uma especificação OpenAPI e Swagger UI. Qualquer coisa que você clicaria no Burp - ler o histórico do proxy, enviar uma requisição, editar o escopo, executar um scan, decodificar um token - torna-se uma chamada JSON que um agente ou uma linha de curl pode fazer.

Ele se combina com a skill de agente burp-interaction para que um assistente de IA possa controlar o Burp diretamente.

  • O que o reburp desbloqueia
  • Instalação
  • Carregar no Burp Suite
  • Documentação da API
  • Endpoints
  • Início rápido
  • Segurança
  • Cobertura da API
  • Notas
  • Contribuindo

O que o reburp desbloqueia

Recursos do Burp que seu agente agora pode controlar via REST:

  • Scanner - iniciar uma auditoria ativa ou crawl, parar uma tarefa em execução, obter o relatório
  • Intruder e mecanismo de requisições - fuzzing, além de um mecanismo de alta vazão no estilo Turbo Intruder (enfileirar, pausar, retomar, cancelar)
  • Mapa de sites do alvo - iterar e pesquisar toda a árvore do alvo, não apenas o histórico do proxy
  • WebSockets - abrir uma conexão e enviar frames de texto/binários, não apenas ler o histórico
  • Ferramentas de engajamento - gerar um PoC de CSRF, descobrir conteúdo, encontrar referências, enviar para o decoder
  • Testes de controle de acesso - reenviar uma requisição com e sem seu token e comparar as respostas, no estilo Autorize (BOLA/BFLA)
  • BChecks e Bambda - importar regras de scan personalizadas, construir cadeias de filtros, levantar issues personalizadas
  • A própria janela do Burp - capturar tela, alternar abas (incluindo sub-abas de extensões) e clicar, digitar ou selecionar qualquer elemento visível, menu de contexto ou diálogo via REST, sem necessidade de acessibilidade do SO ou captura de tela

Instalação

Baixe o reburp-*.jar mais recente em Releases, ou compile a partir do código-fonte (requer Java 17+).

Compatibilidade

Cada versão do reburp é compilada contra uma versão mínima do Burp Suite (Montoya). Em um Burp mais antigo, baixe o jar correspondente em Releases.

reburpBurp Suite (Montoya) mínimo
1.1.152026.7
1.1.142026.7
1.1.132026.7
1.1.122026.7
1.1.112026.7
1.1.102026.7
1.1.92026.7
1.1.82026.7
1.1.72026.7
1.1.62026.7
1.1.52026.7
1.1.42026.7
1.1.32026.7
1.1.22026.7
1.1.12026.7
1.1.02026.7
1.0.x2025.12

Compilar a partir do código-fonte

git clone https://github.com/forefy/reburp.git
cd reburp
./gradlew shadowJar
# Output: build/libs/reburp.jar  (plus a versioned copy, reburp-<version>.jar)

Carregue reburp.jar em vez da cópia versionada. O Burp recarrega uma extensão a partir do caminho de onde ela foi carregada, e o nome versionado muda a cada lançamento, então o não versionado continua recarregando após uma atualização em vez de silenciosamente deixá-lo na compilação anterior.

Se o seu JAVA_HOME não estiver definido, aponte-o para o seu JDK:

JAVA_HOME=/path/to/jdk17 ./gradlew shadowJar

Carregar no Burp Suite

  1. Abra o Burp Suite → Extensions → Installed → Add
  2. Tipo de extensão: Java
  3. Ficheiro da extensão: build/libs/reburp.jar (ou o reburp-*.jar que descarregou dos Releases)
  4. Clique em Next - a extensão inicia automaticamente na porta 9090

Aparece um separador reburp no Burp, mostrando cada chamada REST à medida que acontece.
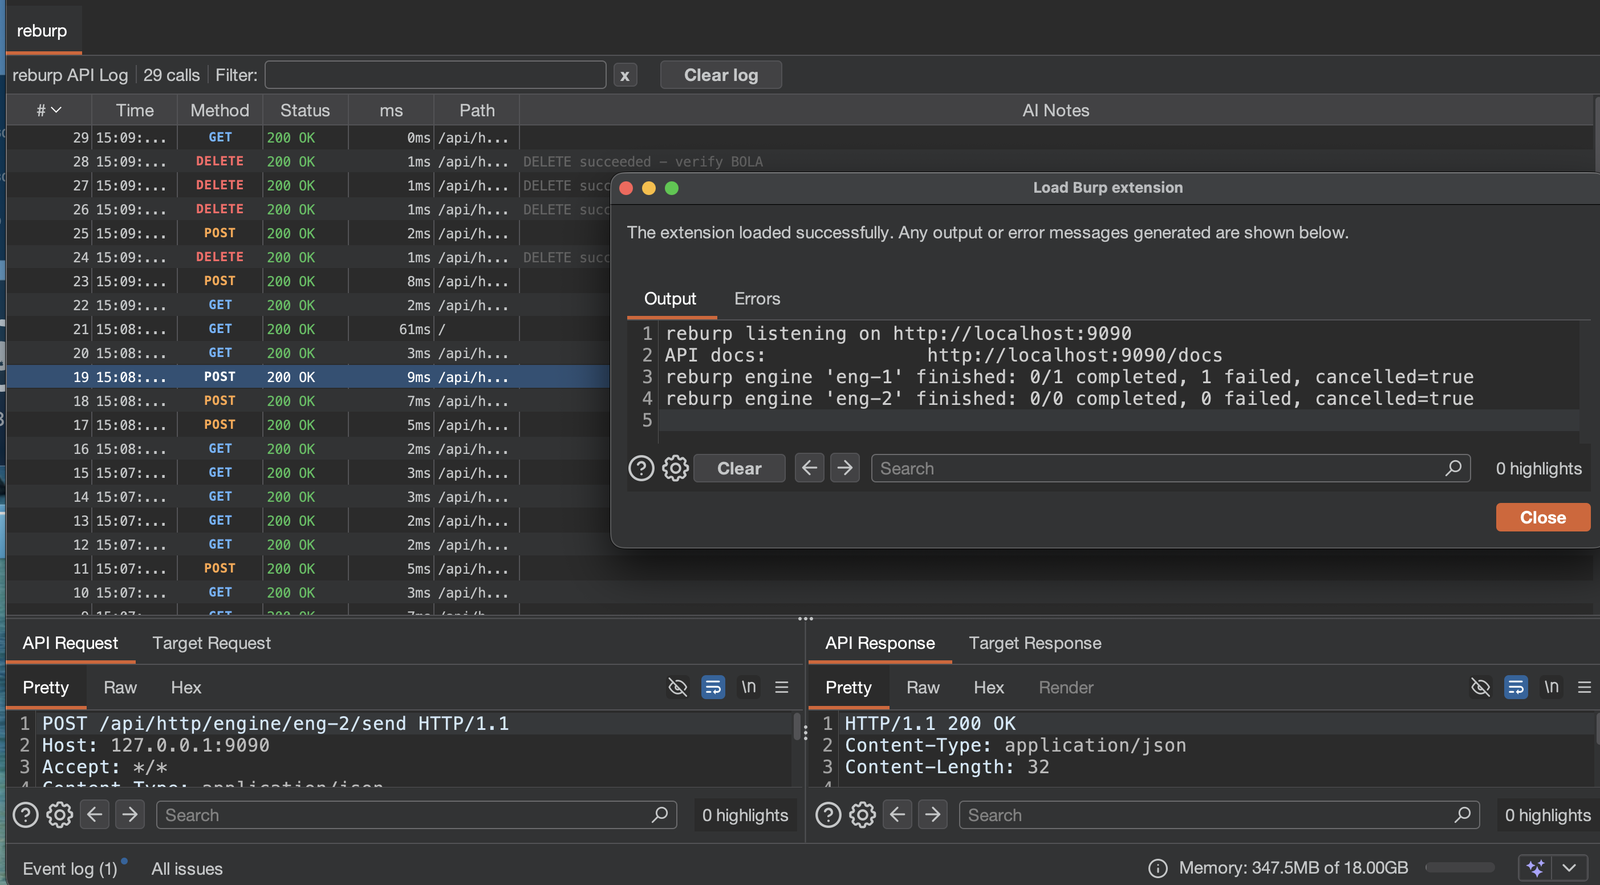
O separador reburp no Burp Suite: um API Log de chamadas GET, POST e DELETE com método, estado, temporização, host de destino, caminho e notas de IA; uma barra de filtros com um seletor de campo, uma opção Bodies, um toggle In scope only e um botão Export; e, abaixo, o pedido e a resposta de destino da chamada selecionada

Cada linha é uma chamada REST. Ao selecioná-la, são mostrados o pedido e a resposta da API, bem como o pedido e a resposta que o reburp enviou ao destino em seu nome.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →