

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
net-Shield — Uma solução Anti-DDoS fácil e simples para VPS, Servidores Dedicados e dispositivos IoT - Beta | Kitploit
Ferramentas/GitHubGitHub/fnzv/net-shield
Ferramentas DefensivasSegurança de Rede
GitHubfnzv/net-shield

net-Shield

Uma solução Anti-DDoS fácil e simples para VPS, Servidores Dedicados e dispositivos IoT - Beta

Ver Repositório
25047124há 7 anosRevisado pelo Kitploit
Compartilhar

net-Shield

Build Status
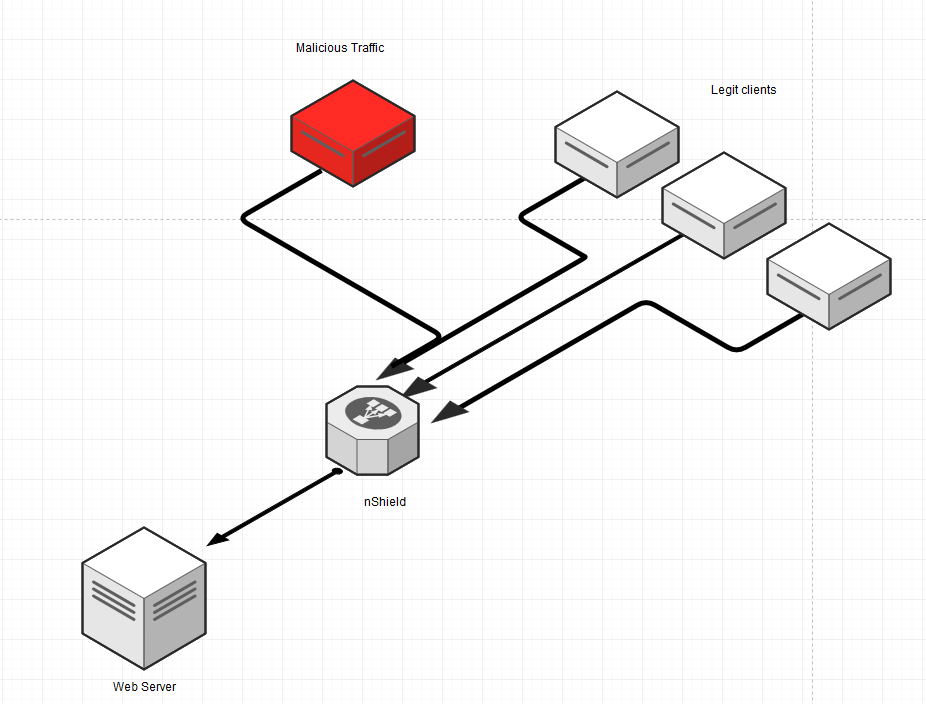
Uma solução Anti-DDoS fácil e simples para VPS, Servidores Dedicados e dispositivos IoT baseada em iptables/ipsets

Requisitos

  • Sistema Linux com golang, iptables/ipsets
  • Nginx

Início Rápido

Execute o script bash (install.sh) para instalar todas as dependências necessárias.

bash install.sh


Será solicitado que insira um domínio e o endereço IP real associado a ele para que o net-Shield configure para você o primeiro proxydomain (você pode ver as alterações em /etc/nshield/nshield.conf).

Domínios Proxy

Para configurar proxydomains, você precisa ativar a opção proxy em /etc/nshield/nshield.conf (proxy = 1) e garantir que a lista de proxydomains (no mesmo arquivo de configuração) esteja correta:

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

Uso

Após completar a instalação com o script de início rápido, você pode chamar o comando "config-nshield" que lerá o nshield.conf e reconfigurará as regras de shield com base na nova configuração.

Exemplo: Quero ativar SSL em sami.pw que configurei acima:

  1. Edite /etc/nshield/nshield.conf e defina autossl = 1
  2. No seu terminal execute: # config-shield
  3. Agora você pode ver as alterações na configuração do Nginx

O domínio deve apontar para a instância do net-Shield, caso contrário, a verificação do Let's Encrypt falhará.

Os logs são exibidos em: /var/log/nshield.log

Como funciona

Basicamente, este script está configurado por padrão para ser executado a cada 30 minutos e executar estas operações:

  • Obter as listas mais recentes de reputação de Bots, Spammers, IPs/Rede ruins e bloquear se esses caras maus estiverem atacando seu servidor (Agradecimentos ao FireHol http://iplists.firehol.org/ )
  • Ativar métodos básicos Anti-DDoS para negar tráfego indesejado/malicioso
  • Limitar taxa quando sob ataque
  • Permite proxy HTTP(S) para proteger seu site

Demo

asciicast

Testado no Ubuntu 16.04 e 14.04 LTS

Contribuidores

Sinta-se à vontade para abrir issues ou me enviar um e-mail

Binários

Caso não consiga compilar por conta própria e/ou executar o install.sh, você pode encontrar os binários em: https://github.com/fnzv/net-Shield/tree/master/binaries

Licença

Código distribuído sob licença MIT.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





