Guia de CTF de código aberto que abrange Pwn, engenharia reversa e segurança web, com capítulos estruturados, exemplos práticos e configuração de ferramentas para prática hands-on.
Este livro 《Guia Autoritativo de Competições CTF (Edição Pwn)》(escrito por Yang Chao, revisado por Wu Shi da equipe eee) já está disponível!!! Comprar na JD Comprar na Dangdang
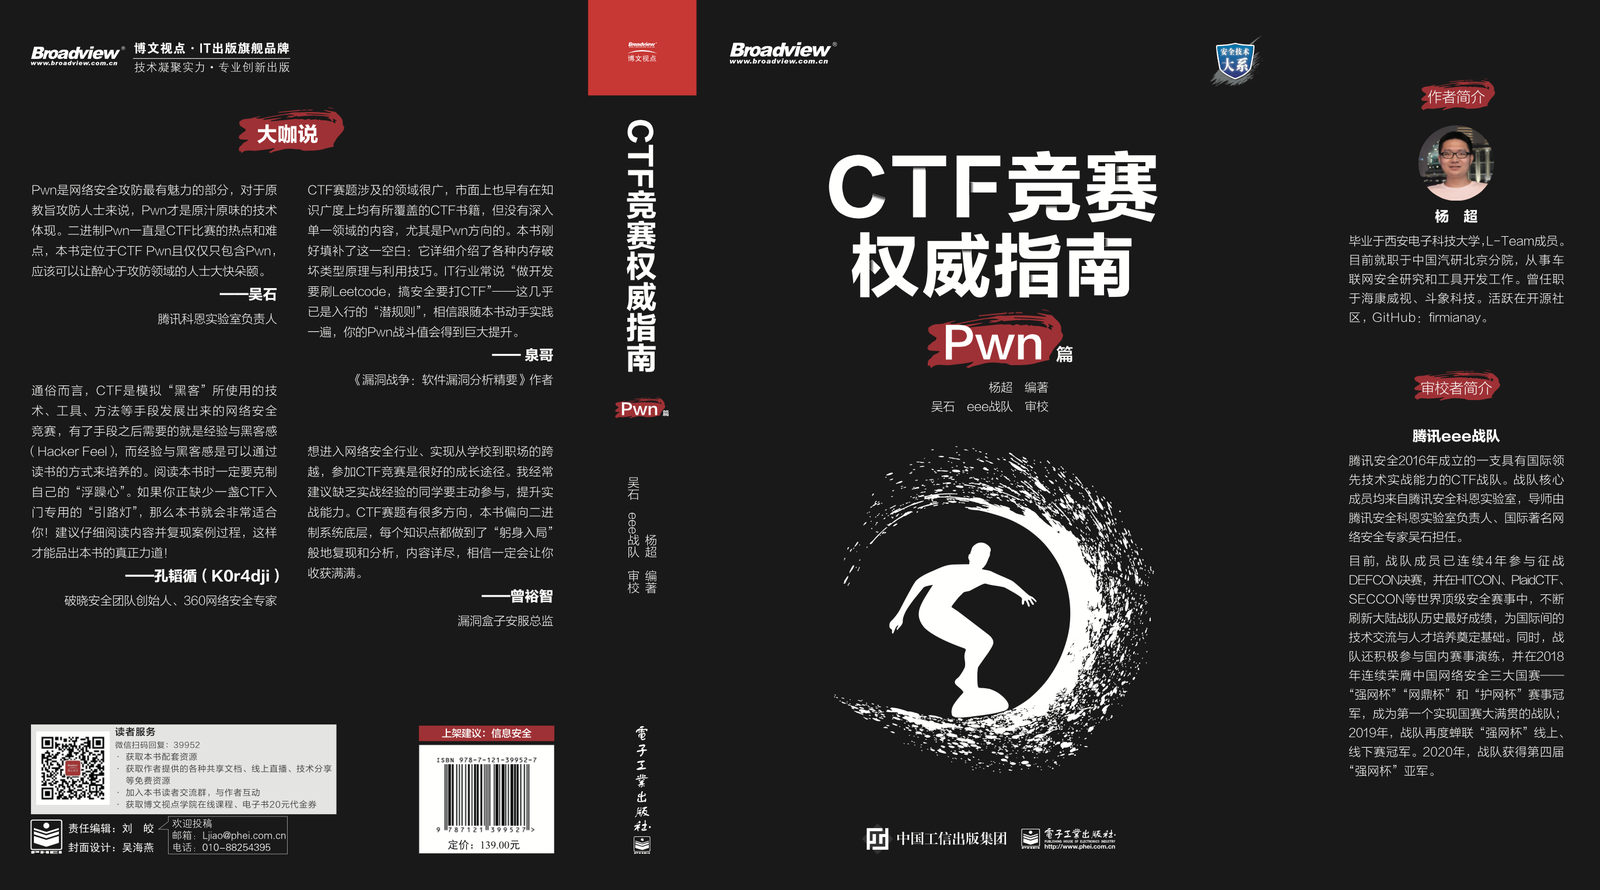
Este livro é voltado principalmente para iniciantes em CTF Pwn, com foco em segurança binária no Linux. A obra contém 12 capítulos, começando pelas camadas mais baixas do binário, analisando detalhadamente, em conjunto com o código-fonte, as vulnerabilidades comuns de segurança binária, os mecanismos de mitigação e os métodos de exploração, além de complementar com explicações sobre ferramentas de análise e configuração de ambiente, de forma progressiva, permitindo ao leitor um aprendizado sistemático. O livro é relativamente contínuo e completo na seleção de conteúdo e materiais, cada ponto de conhecimento é acompanhado de exemplos clássicos, e foi dedicado um grande espaço à explicação, com o objetivo de restaurar ao máximo a linha de raciocínio da análise e o processo de resolução, alcançando o efeito de extrapolar a partir de um exemplo.
pwn é a parte mais fascinante da segurança cibernética ofensiva e defensiva; para os praticantes da linha de frente do ataque e defesa, pwn é a expressão técnica mais autêntica. O pwn binário sempre foi um ponto quente e difícil nas competições CTF; este livro é posicionado no conteúdo de ctf pwn e contém apenas pwn, o que deve permitir que os entusiastas da área de ataque e defesa se deleitem.—Wu Shi, responsável pelo Laboratório Keen da Tencent
As questões de CTF abrangem uma ampla gama de áreas, e já existem há tempos no mercado livros de CTF que cobrem a amplitude do conhecimento, mas nenhum aprofunda em uma única área, especialmente na direção de Pwn. Este livro preenche exatamente essa lacuna: ele detalha os princípios de vários tipos de corrupção de memória e técnicas de exploração. A indústria de TI costuma dizer "para fazer desenvolvimento é preciso praticar Leetcode, para fazer segurança é preciso jogar CTF" — isso já é quase uma "regra não escrita" para entrar na área; acredito que, seguindo este livro e praticando, seu poder de combate em Pwn terá um enorme aumento.—Quan Ge, autor de 《Guerra de Vulnerabilidades: Essência da Análise de Vulnerabilidades de Software》. Mais conversas sobre livros de CTF
Para entrar na indústria de segurança cibernética e realizar a transição da escola para o mercado de trabalho, o CTF é um excelente caminho de crescimento. Costumo sugerir que os estudantes com pouca experiência prática participem ativamente de competições CTF para aprimorar suas habilidades práticas. Este livro é voltado para as camadas mais baixas dos sistemas binários, e cada ponto de conhecimento permite "mergulhar de cabeça" para reproduzir e analisar o processo; o conteúdo do livro é detalhado e certamente lhe trará grandes ganhos.—Zeng Yuzhi, Diretor de Serviços de Segurança da Vulbox
A perspectiva acessível do CTF é a de competições de segurança cibernética desenvolvidas a partir da simulação das técnicas, ferramentas e métodos utilizados por "hackers"; tendo os meios, o que se precisa é de experiência e Hacker Feel, e a experiência e o Hacker Feel podem ser cultivados por meio da leitura. Ao ler este livro, é preciso conter a própria "inquietação"; se você está justamente carente de uma "luz guia" dedicada à introdução ao CTF, este livro será muito adequado para você. Recomendo ler atentamente o conteúdo e reproduzir os processos nele contidos para saborear o verdadeiro sabor deste livro.—Kong Taoxun (K0r4dji), fundador da equipe de segurança Poxiao, especialista em segurança cibernética da 360
Sobre o livro | Índice | Capítulo de amostra | Recursos relacionados (código-fonte, errata, etc.)
Grupo QQ para interação com leitores: 808542982, 217863340
Para o grupo de WeChat, adicione-me no WeChat e observe "entrar no grupo". Bem-vindo a seguir a conta oficial:
A elaboração de um livro consome tempo e esforço, e o autor dedicou muita energia; combata a pirataria e preserve os originais!
Em elaboração...
Sobre o livro | Índice | Capítulo de amostra | Recursos relacionados (código-fonte, errata, etc.)
Em elaboração...
Sobre o livro | Índice | Capítulo de amostra | Recursos relacionados (código-fonte, errata, etc.)
——"Em vez de acreditar em boatos, é melhor estudar sempre."
Endereço no GitHub: https://github.com/firmianay/CTF-All-In-One
Endereço no GitBook: https://firmianay.gitbook.io/ctf-all-in-one/
Consulte SUMMARY.md
Consulte CONTRIBUTING.md
Consulte CHANGELOG
CC-BY-SA-4.0