Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
thm-blue-writeup — Writeup da sala Blue do TryHackMe — exploração do EternalBlue (MS17-010/CVE-2017-0143). | Kitploit
Ferramentas/GitHubGitHub/fernandotdalcin/thm-blue-writeup
ReconhecimentoAnálise de VulnerabilidadesExploraçãoSegurança de RedeCTFTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
Compartilhar
GitHub
fernandotdalcin/thm-blue-writeup

thm-blue-writeup

Writeup da sala Blue do TryHackMe — exploração do EternalBlue (MS17-010/CVE-2017-0143).

Ver Repositório
34há 6 mesesAinda não revisado

TryHackMe — Blue | Fase 1: Reconhecimento com Nmap

Curso: Cyber Security 101 | Sala: Blue | Ferramenta: Nmap


Contexto

A sala Blue tem como objetivo principal o uso do Metasploit. Porém, o primeiro exercício foca em reconhecimento — identificar portas abertas e vulnerabilidades no alvo antes de qualquer exploração.


Comando utilizado

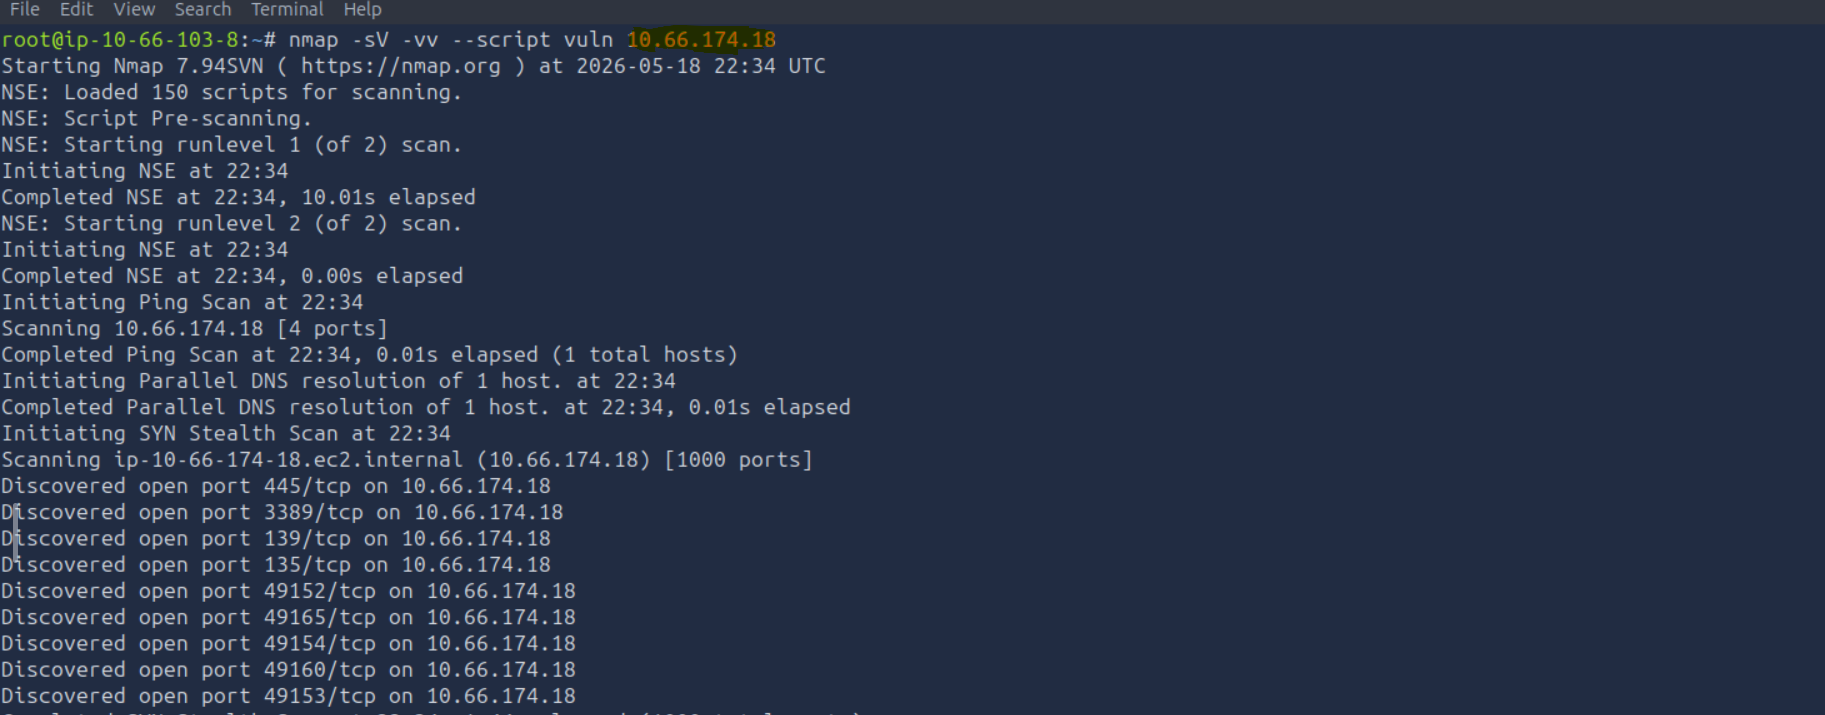
nmap -sV -vv --script vuln <IP>
FlagFunção
-sVDetecta versão dos serviços nas portas
-vvSaída detalhada
--script vulnExecuta scripts NSE de detecção de vulnerabilidades

Portas descobertas

Varredura Nmap — portas abertas

PortaProtocoloServiço
135TCPRPC
139TCPNetBIOS
445TCPSMB
3389TCPRDP
49152–49165TCPPortas dinâmicas Windows

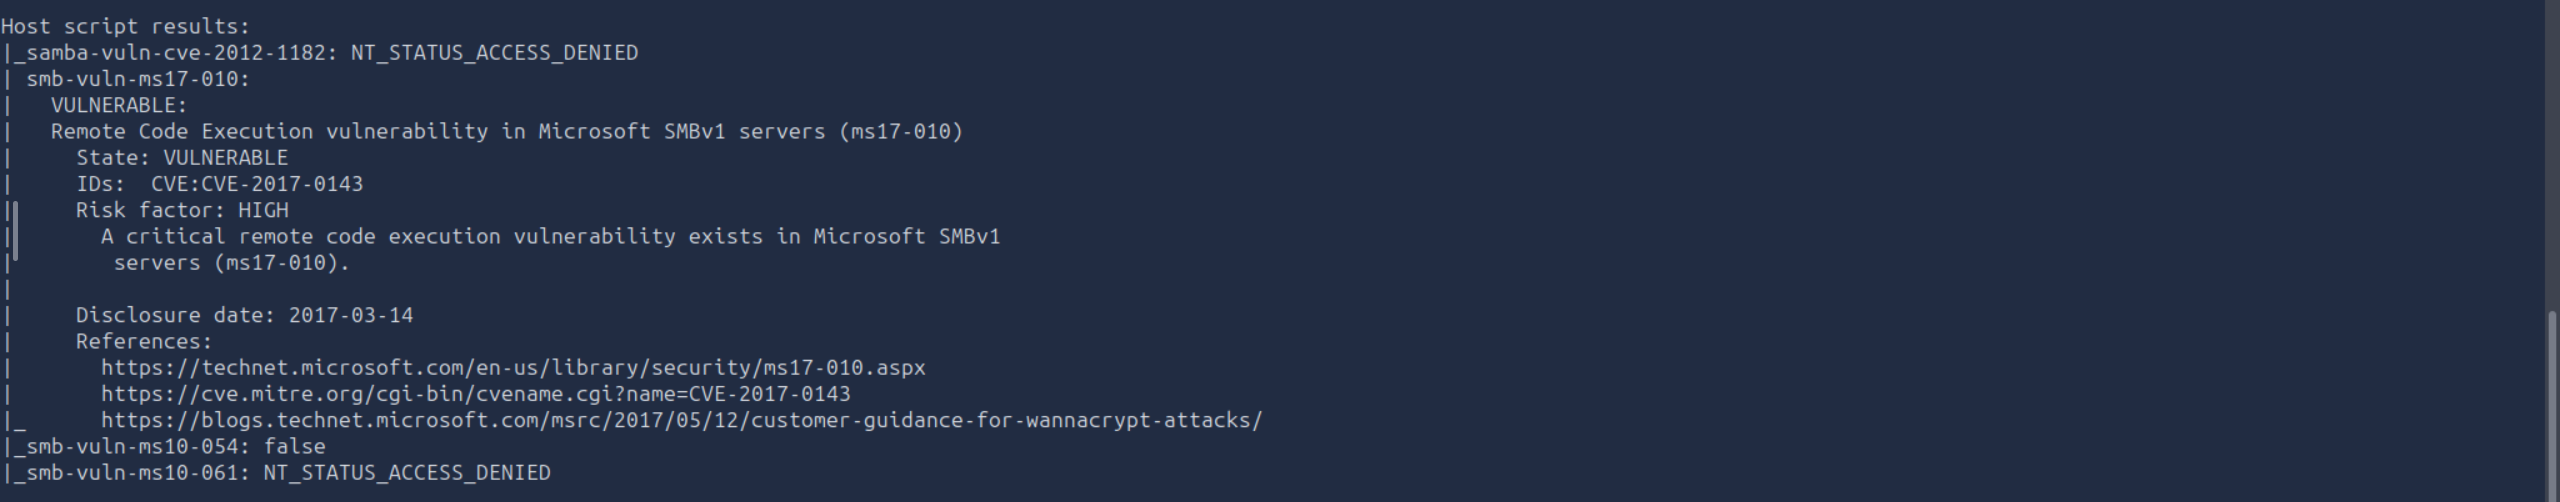
Vulnerabilidade identificada

Resultado MS17-010 — EternalBlue

smb-vuln-ms17-010: VULNERABLE
CVE: CVE-2017-0143
Risk factor: HIGH
Disclosure date: 2017-03-14

O script NSE smb-vuln-ms17-010 confirmou que o SMBv1 está ativo e vulnerável ao EternalBlue — a mesma falha usada pelo ransomware WannaCry em 2017.


Perspectiva Blue Team

Essa etapa de reconhecimento é um exercício valioso também para quem atua na defesa. O que o Nmap revela sobre o alvo é exatamente o que um analista de Blue Team deveria identificar proativamente na própria rede.

O que essa varredura indica para o time defensivo:

ObservaçãoAção defensiva recomendada
SMBv1 ativo (porta 445)Desabilitar SMBv1 — protocolo legado sem suporte
MS17-010 sem patchAplicar atualização de segurança disponível desde março/2017
RDP exposto (porta 3389)Restringir acesso por firewall ou VPN
Varredura não detectadaImplementar alertas para port scanning na rede

Pergunta central: se um atacante consegue essas informações em segundos com o Nmap, o time de defesa já tem visibilidade sobre essa superfície de ataque?

O reconhecimento não é só uma etapa ofensiva — é um espelho do que o Blue Team deveria estar enxergando primeiro.


Room concluída em maio de 2026 — TryHackMe Cyber Security 101

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →