Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/emrekybs/signalops
OSINT (Inteligência de Fontes Abertas)ReconhecimentoSegurança IoTAnálise de VulnerabilidadesColeta de InformaçõesSegurança de RedeSegurança Sem FioSegurança MóvelInteligência de AmeaçasRastreadorSegurança de IA
7133há 1 mêsAinda não revisado
Compartilhar
GitHub
emrekybs/signalops

signalops

Painel de fusão de inteligência de múltiplas fontes — feeds de WiFi, celular, CCTV, ADS-B, orbital e SDR unificados em um único mapa tático. Apenas para pesquisa de segurança.

Ver Repositório

SignalOps

O SignalOps coloca em um único mapa o que está transmitindo ao redor de uma localização: dispositivos Wi-Fi e Bluetooth, torres de celular, câmeras expostas e públicas, aeronaves, satélites, navios e redes de RF. Ele roda na sua própria máquina. Não há conta nem backend em nuvem.
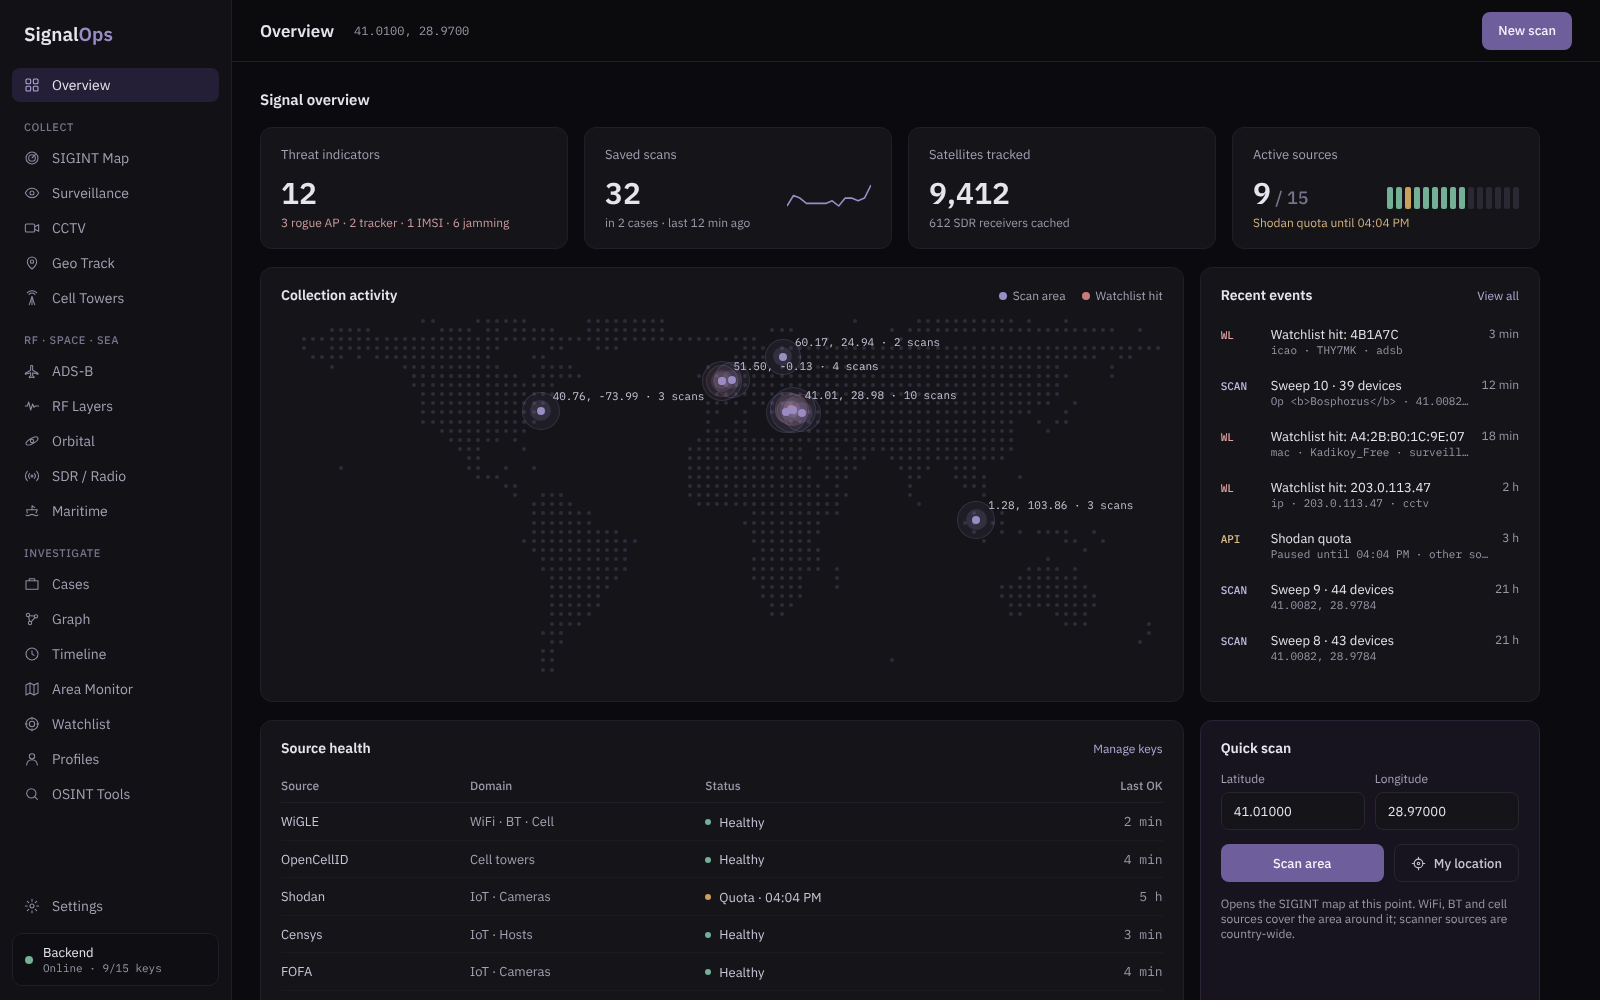
Visão geral

O que ele encontra

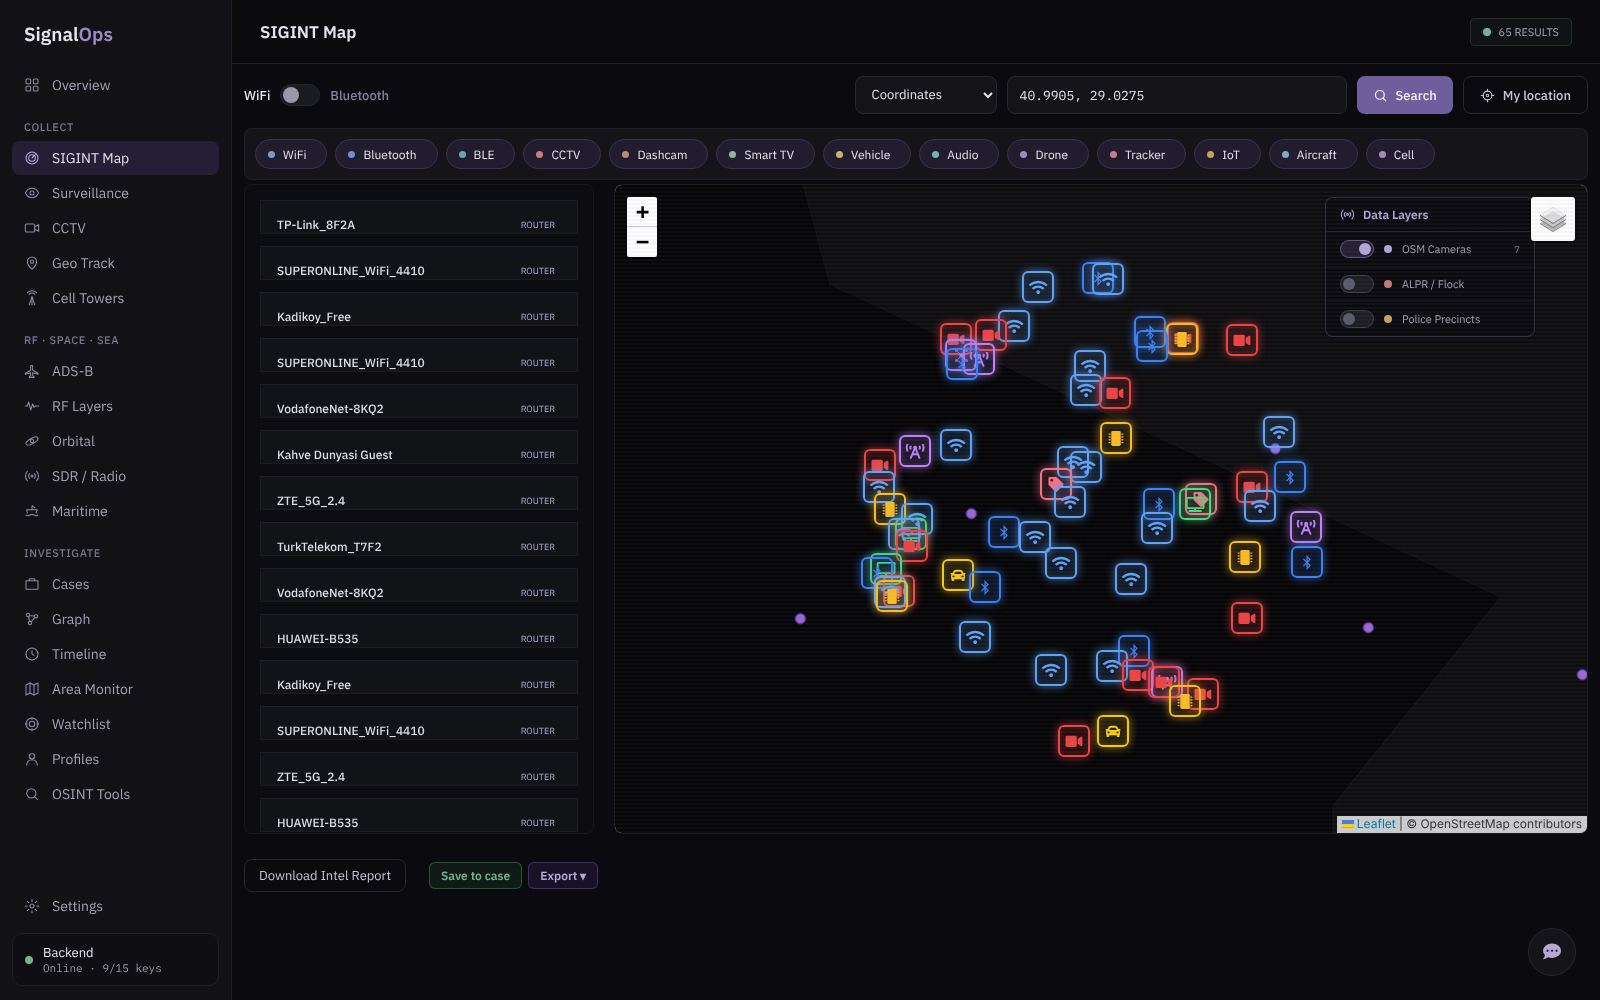
  • Sem fio e celular: pontos de acesso Wi-Fi, dispositivos Bluetooth e BLE e torres de celular ao redor de um ponto (WiGLE, OpenCellID), com heurísticas de AP rogue, rastreadores e IMSI-catcher.
  • Câmeras:
    • Câmeras IP expostas à internet do Shodan, FOFA, Censys, Netlas e ZoomEye.
    • 21 redes oficiais de câmeras públicas, incluindo TfL, NYC DOT, Caltrans, Digitraffic, DGT, Vegagerðin, NSW, QLDTraffic, os sistemas 511, NPS e USGS.
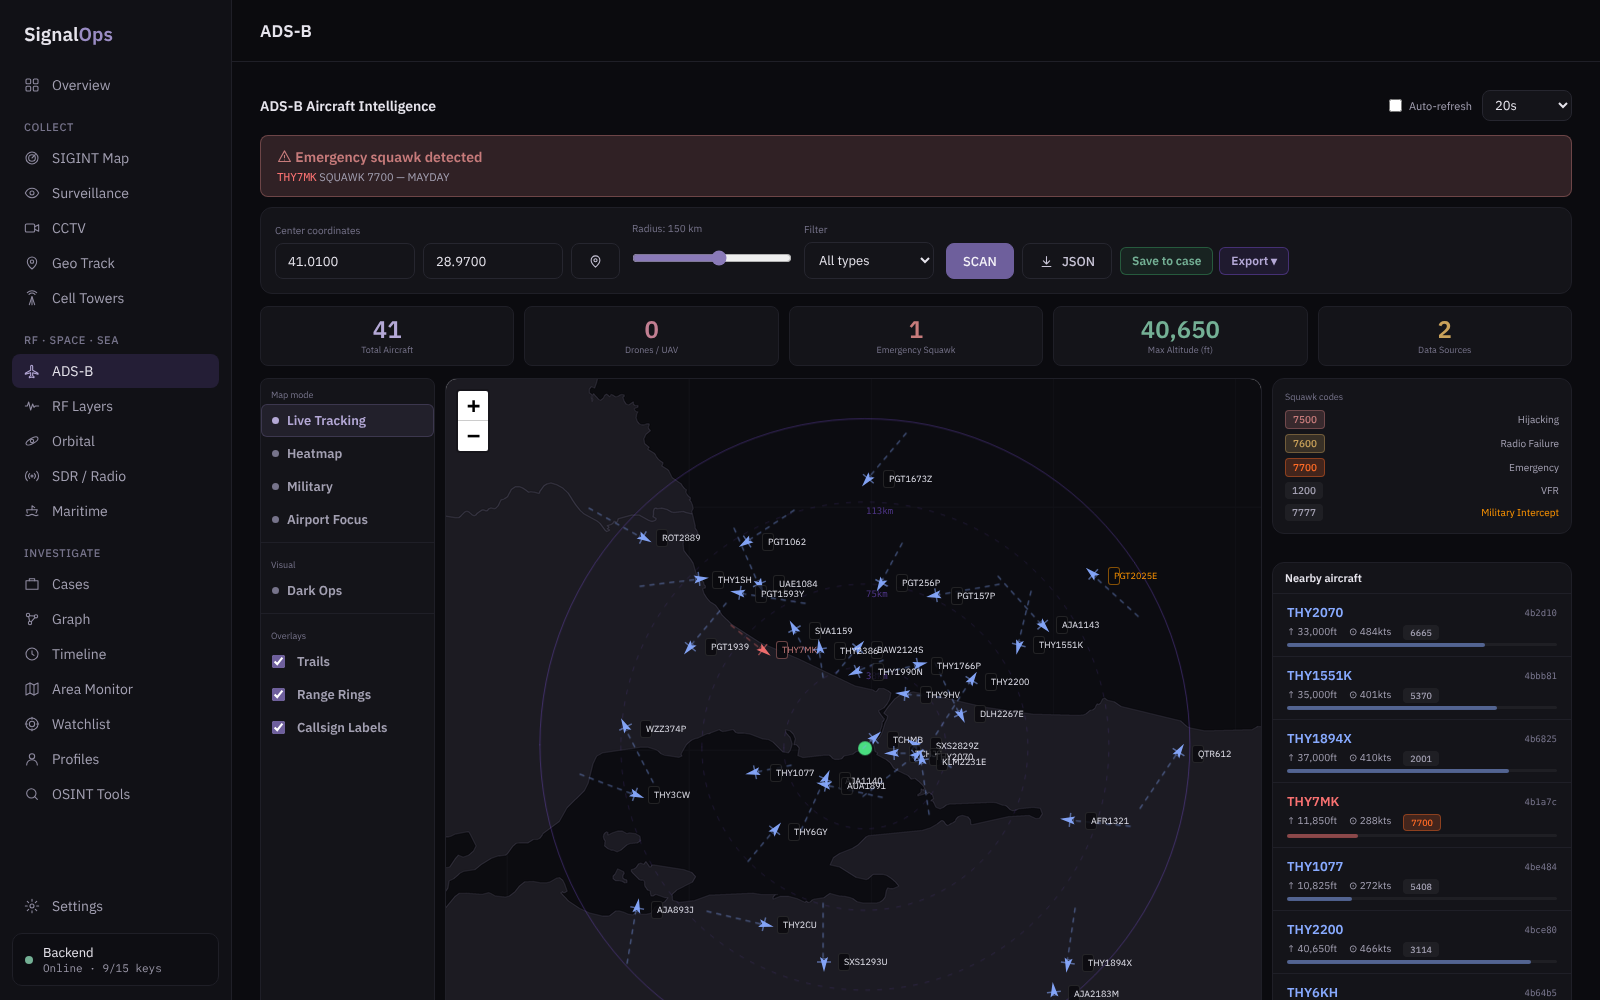
  • Ar: tráfego ADS-B ao vivo com squawks de emergência, detecção de drones, rotas e registros.
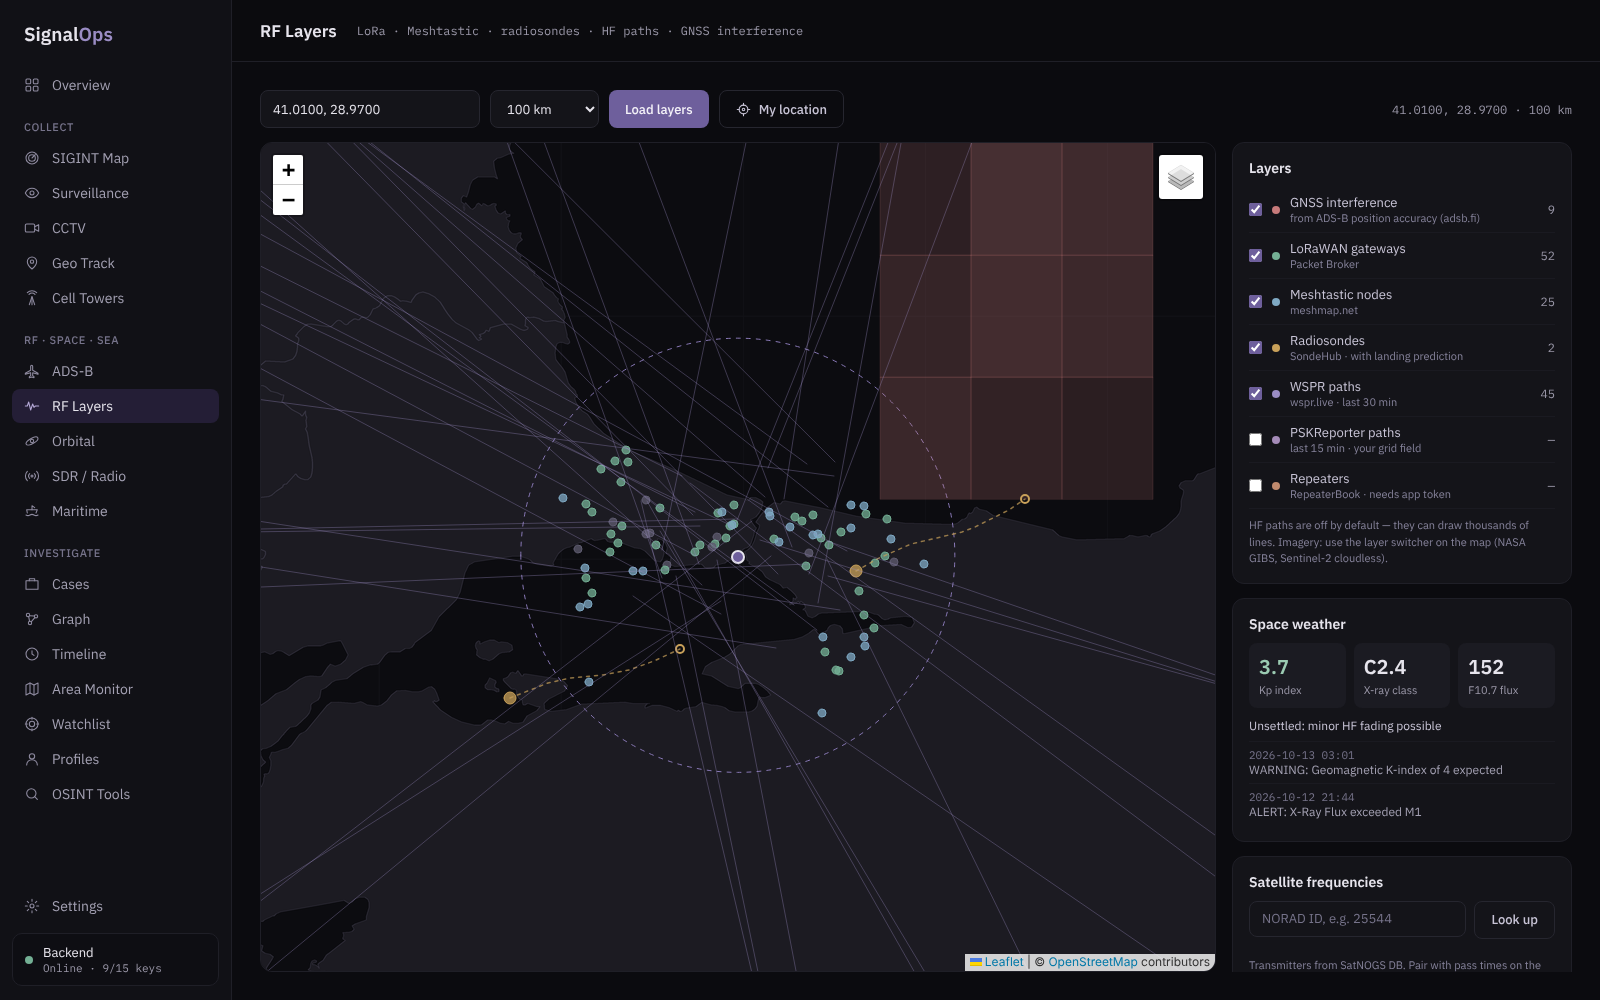
  • RF: zonas de interferência GNSS derivadas do ADS-B, gateways LoRaWAN, nós Meshtastic, radiossondas com previsões de pouso, caminhos HF do WSPR / PSKReporter, receptores KiwiSDR e estações APRS.
  • Espaço e mar: passagens de satélites com suas frequências de downlink (SatNOGS), clima espacial (NOAA) e embarcações AIS.
  • Investigação: casos, detecção de mudanças entre varreduras, um grafo de correlação, uma reprodução de linha do tempo, monitoramento de área com alertas via webhook, uma watchlist e exportação em PDF / KML / GeoJSON / CSV.

Mapa SIGINT

ADS-B

Camadas de RF

As capturas de tela usam dados fictícios e IPs de faixa de documentação.

Instalação

pipx install signalops-sigint     # or: pip install signalops-sigint (inside a venv)
signalops

No Debian / Ubuntu / Kali, o pip install simples fora de um virtualenv é bloqueado (PEP 668), então use pipx (sudo apt install pipx).

O aplicativo abre em http://localhost:8080. Adicione as chaves de API que você tiver em Settings. Toda fonte é opcional, e as gratuitas (OSM, adsb.fi, CelesTrak, SondeHub, Meshtastic, NOAA, câmeras públicas) funcionam sem chave.

Para rodar a partir do código-fonte, em vez disso:

git clone https://github.com/emrekybs/signalops.git && cd signalops
./start.sh            # Windows: start.bat · Docker: docker compose up -d
  • Estado: com pip, as chaves, o banco de dados e os dados ficam em ~/.signalops; a partir do código-fonte, eles permanecem na pasta do repositório.
  • Conjuntos de dados opcionais: os conjuntos de dados de câmeras, ALPR e precinct vão em data/.
  • Opções: signalops --port 9090 --home /path, além de Tor opcional ou um proxy SOCKS em Settings.
  • Guia de instalação em turco: KURULUM.md.

Uso responsável

O SignalOps é destinado a pesquisa e educação lícitas e autorizadas. Encontrar um dispositivo não lhe dá permissão para acessá-lo. Siga a lei local e os termos de cada provedor.

Licença

MIT © 2026 Emre Kybs

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →