Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
elmocut — Spoofer ARP visualmente atraente para Windows | Kitploit

Ferramentas/GitHubGitHub/elmoiv/elmocut
Sniffing e Análise de PacotesReconhecimentoColeta de InformaçõesSegurança de RedeTestes de PenetraçãoRed Teaming
GitHubelmoiv/elmocut

elmocut

Spoofer ARP visualmente atraente para Windows
Ver Repositório
3485141há 4 mesesRevisado pelo Kitploit
Compartilhar


elmoCut icon
elmoCut

Spoofer ARP visualmente agradável para Windows

elmoCut - Spoofer ARP visualmente agradável para Windows | SourceForge        elmoCut - Spoofer ARP visualmente agradável para Windows | SourceForge        elmoCut - Spoofer ARP visualmente agradável para Windows | SourceForge        elmoCut - Spoofer ARP visualmente agradável para Windows | SourceForge


Aviso Legal • Capturas de Tela • Descrição • Funcionalidades • Limitações • Download • Requisitos • Manual • Executar a partir do código-fonte • Compilar a partir do código-fonte • TODO • Contribuição • Licença


Aviso Legal

O uso deste software é feito por sua própria conta e risco e com a concordância de que você será o único responsável por qualquer dano ao seu/sistema de computador de terceiros ou perda de dados que possa/irá resultar de tais atividades

Capturas de Tela

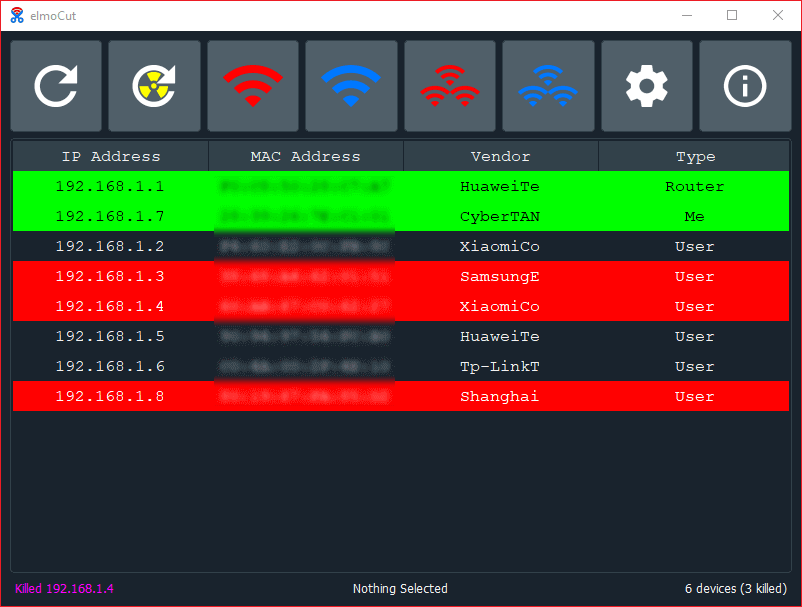
Janela principal

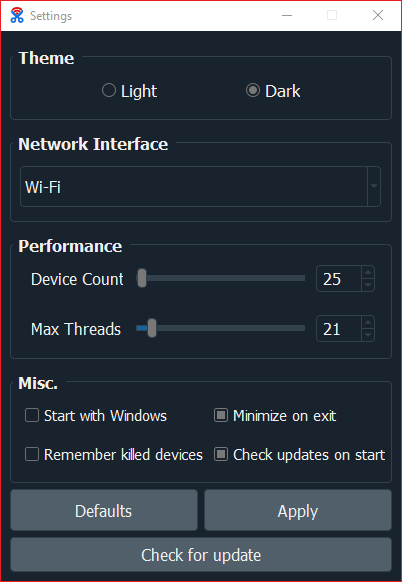
Janela de configurações

Janela de configurações

Ícone da bandeja

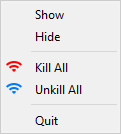
Menu da bandeja

Janela de configurações Ícone da bandeja Menu do ícone da bandeja

Descrição

O elmoCut tem como objetivo tornar o ARP spoofing fácil para todos os usuários, com todo o trabalho pesado feito nos bastidores.

Uma de suas principais características é utilizar o menor uso possível de CPU e RAM, oferecendo quase os mesmos resultados que outros spoofers de código fechado.
Funcionalidades

  • Interface limpa.
  • Alternar entre interfaces disponíveis.
  • Um clique para bloquear todos os dispositivos.
  • Monitorar o tráfego de qualquer dispositivo na rede.
  • Re-bloquear dispositivos que mudaram seu IP durante o bloqueio.
  • Lembrar dispositivos bloqueados antes de sair.
  • Iniciar com o Windows.
  • Executar minimizado em segundo plano.

Limitações

  • Funciona apenas para Windows com idioma inglês (Temporário)
  • Pode pesquisar apenas 255 dispositivos (máscaras de sub-rede 255.255.255.0)
  • Ambos os tipos de varredura são manuais.

Download

  • GitHub:

baixar elmoCut

  • SourceForge:

Baixar elmocut

Requisitos

  • x64 Microsoft Windows >= 7
  • .NET Framework 3+
  • Pacotes redistribuíveis do Visual C++: Download
  • Npcap: Download
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →