Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
parsedmarc — Um pacote Python e CLI para análise de relatórios DMARC agregados e forenses | Kitploit

Ferramentas/GitHubGitHub/domainaware/parsedmarc
Ferramentas DefensivasAutenticaçãoSegurança de EmailAnálise de DNSAnálise de LogsTop em Segurança de Email nº3
GitHubdomainaware/parsedmarc

parsedmarc

Um pacote Python e CLI para análise de relatórios DMARC agregados e forenses

Ver Repositório
1.3k277120há 2 diasRevisado pelo Kitploit
Compartilhar
Site

parsedmarc

Build
Status Code
Coverage PyPI
Package PyPI - Downloads

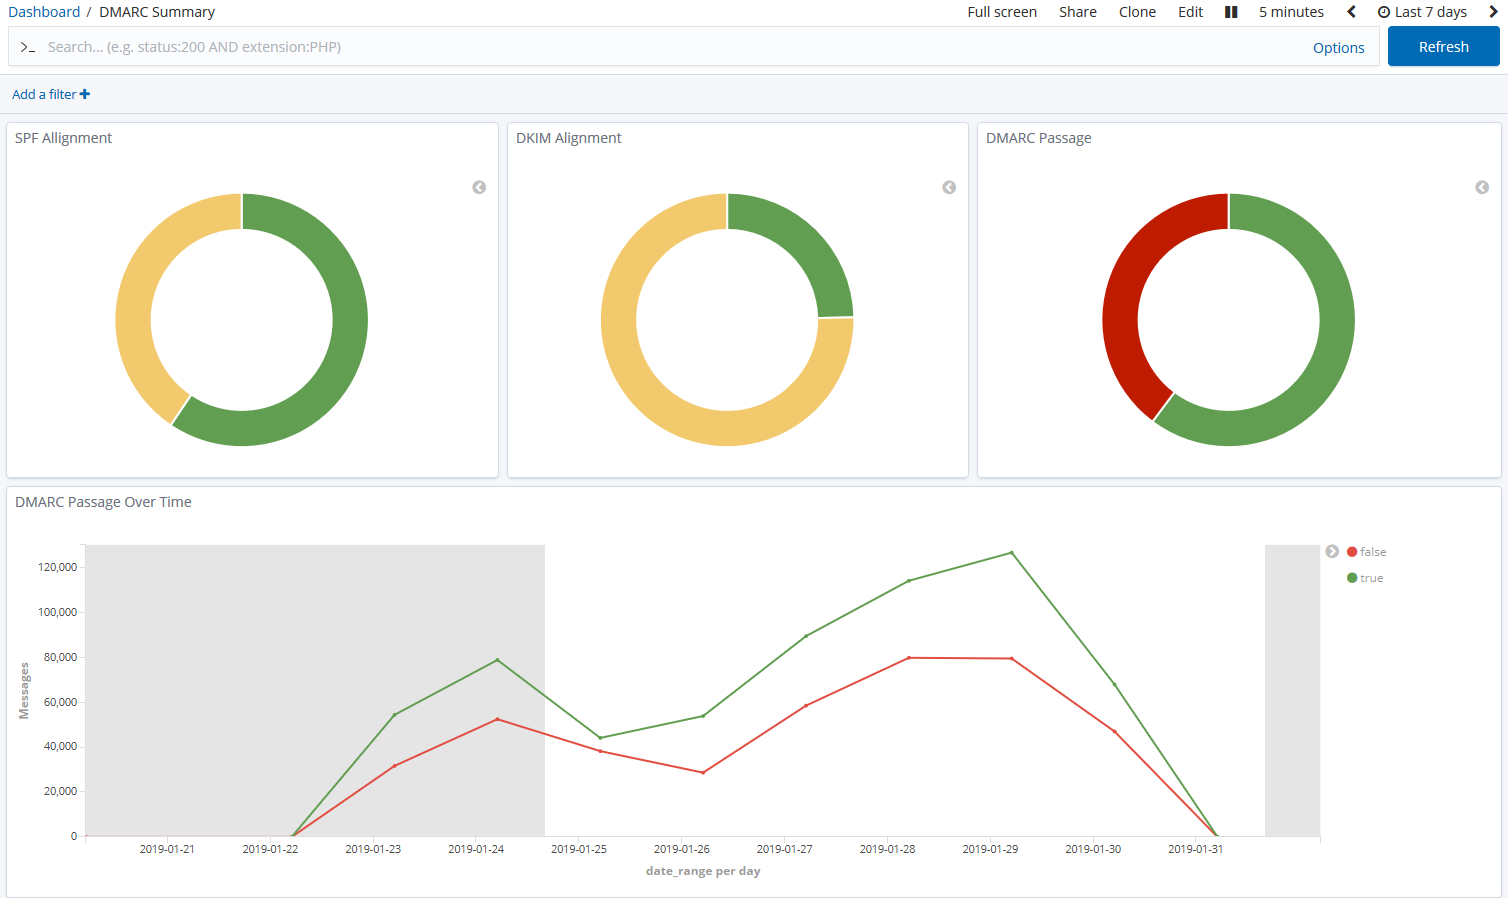
Uma captura de tela dos gráficos de resumo do DMARC no Kibana

parsedmarc é um módulo Python e utilitário de linha de comando (CLI) para analisar relatórios DMARC. Quando usado com Elasticsearch e Kibana (ou Splunk), ou com OpenSearch e Grafana, funciona como uma alternativa open-source auto-hospedada aos serviços comerciais de processamento de relatórios DMARC, como Agari Brand Protection, Dmarcian, OnDMARC, ProofPoint Email Fraud Defense e Valimail.

[!NOTE] Domain-based Message Authentication, Reporting, and Conformance (DMARC) é um protocolo de autenticação de e-mail.

Patrocinadores

Este projeto é mantido por um único desenvolvedor. Considere patrocinar meu trabalho se você ou sua organização se beneficiam dele.

Recursos

  • Analisa relatórios DMARC agregados/rua: o esquema legado de rascunho e o 1.0 (RFC 7489) e o novo esquema RFC 9990 para o padrão final DMARC (RFC 9989)
  • Analisa relatórios DMARC de falha/ruf (RFC 6591 e RFC 9991; anteriormente chamados de relatórios forenses)
  • Analisa relatórios de SMTP TLS Reporting (TLS-RPT, RFC 8460)
  • Pode analisar relatórios de uma caixa de entrada via IMAP, Microsoft Graph ou Gmail API
  • Lida de forma transparente com relatórios compactados em gzip ou zip
  • Estruturas de dados consistentes
  • Saída simples em JSON e/ou CSV
  • Opcionalmente envia os resultados por e-mail
  • Opcionalmente envia os resultados para Elasticsearch, OpenSearch, Splunk ou PostgreSQL, para uso com dashboards pré-fabricados
  • Opcionalmente envia os resultados para Apache Kafka, Amazon S3, Azure Log Analytics (Microsoft Sentinel), um endpoint Graylog (GELF), um servidor syslog, Grafana Loki ou um webhook HTTP

Compatibilidade com Python

Este projeto suporta as seguintes versões do Python, que são mantidas ativamente ou são as versões padrão para RHEL ou Debian.

VersãoSuportadaMotivo
< 3.6❌Fim de vida (EOL)
3.6❌Usada no RHEL 8, mas não suportada pelas dependências do projeto
3.7❌Fim de vida (EOL)
3.8❌Fim de vida (EOL)
3.9❌Usada no Debian 11 e RHEL 9, mas não suportada pelas dependências do projeto
3.10❌Fim de vida (EOL)
3.11✅Mantida ativamente; suportada até junho de 2028 (Debian 12)
3.12✅Mantida ativamente; suportada até maio de 2035 (RHEL 10)
3.13✅Mantida ativamente; suportada até junho de 2030 (Debian 13)
3.14✅Suportada (requer imapclient>=3.1.0)
3.15✅Suportada
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →