Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-35794-WebSSH-Hijacking — Repositório contém descrição para CVE-2023-35794 descoberto por Dodge Industrial Team para a plataforma Dodge OPTIFY. | Kitploit
Ferramentas/GitHubGitHub/dodge-mptc/cve-2023-35794-webssh-hijacking
Autenticação e AutorizaçãoSegurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebArchived
GitHubdodge-mptc/cve-2023-35794-webssh-hijacking

CVE-2023-35794-WebSSH-Hijacking

Repositório contém descrição para CVE-2023-35794 descoberto por Dodge Industrial Team para a plataforma Dodge OPTIFY.

Compartilhar
Ver Repositório
341há 3 anosAinda não revisado

CVE-2023-35794-WebSSH-Hijacking

Repositório contém descrição para CVE-2023-35794 descoberto pela Dodge Industrial Team para a plataforma Dodge OPTIFY.


CVE ID: CVE-2023-35794
Vendor: Cassia Networks
Product: Access Controller
Version: Cassia-AC-2.1.1.2303271039


Vulnerabilidade: Controle de Acesso Incorreto
Afectado: web ssh, gateways
Descrição: A sessão WebSSH pode ser sequestrada
Status: Confirmado pelo fornecedor, Corrigido
Versão Corrigida: Cassia-AC-2.1.1.2308181707


Detalhes

A Cassia usa o WebSSH2 por billchurch para iniciar sessões SSH do AC para Gateways. WebSSH2 é um cliente SSH web que utiliza ssh2, socket.io, xterm.js e express. Um exemplo básico de um emulador de terminal baseado na web HTML5 e cliente SSH. Ele usa SSH2 como cliente em um host para fazer proxy de uma conexão Websocket/Socket.io para um servidor SSH2.

Quando uma sessão WebSSH é estabelecida com um Gateway, qualquer utilizador externo pode sequestrá-la sem qualquer autenticação e autorização.

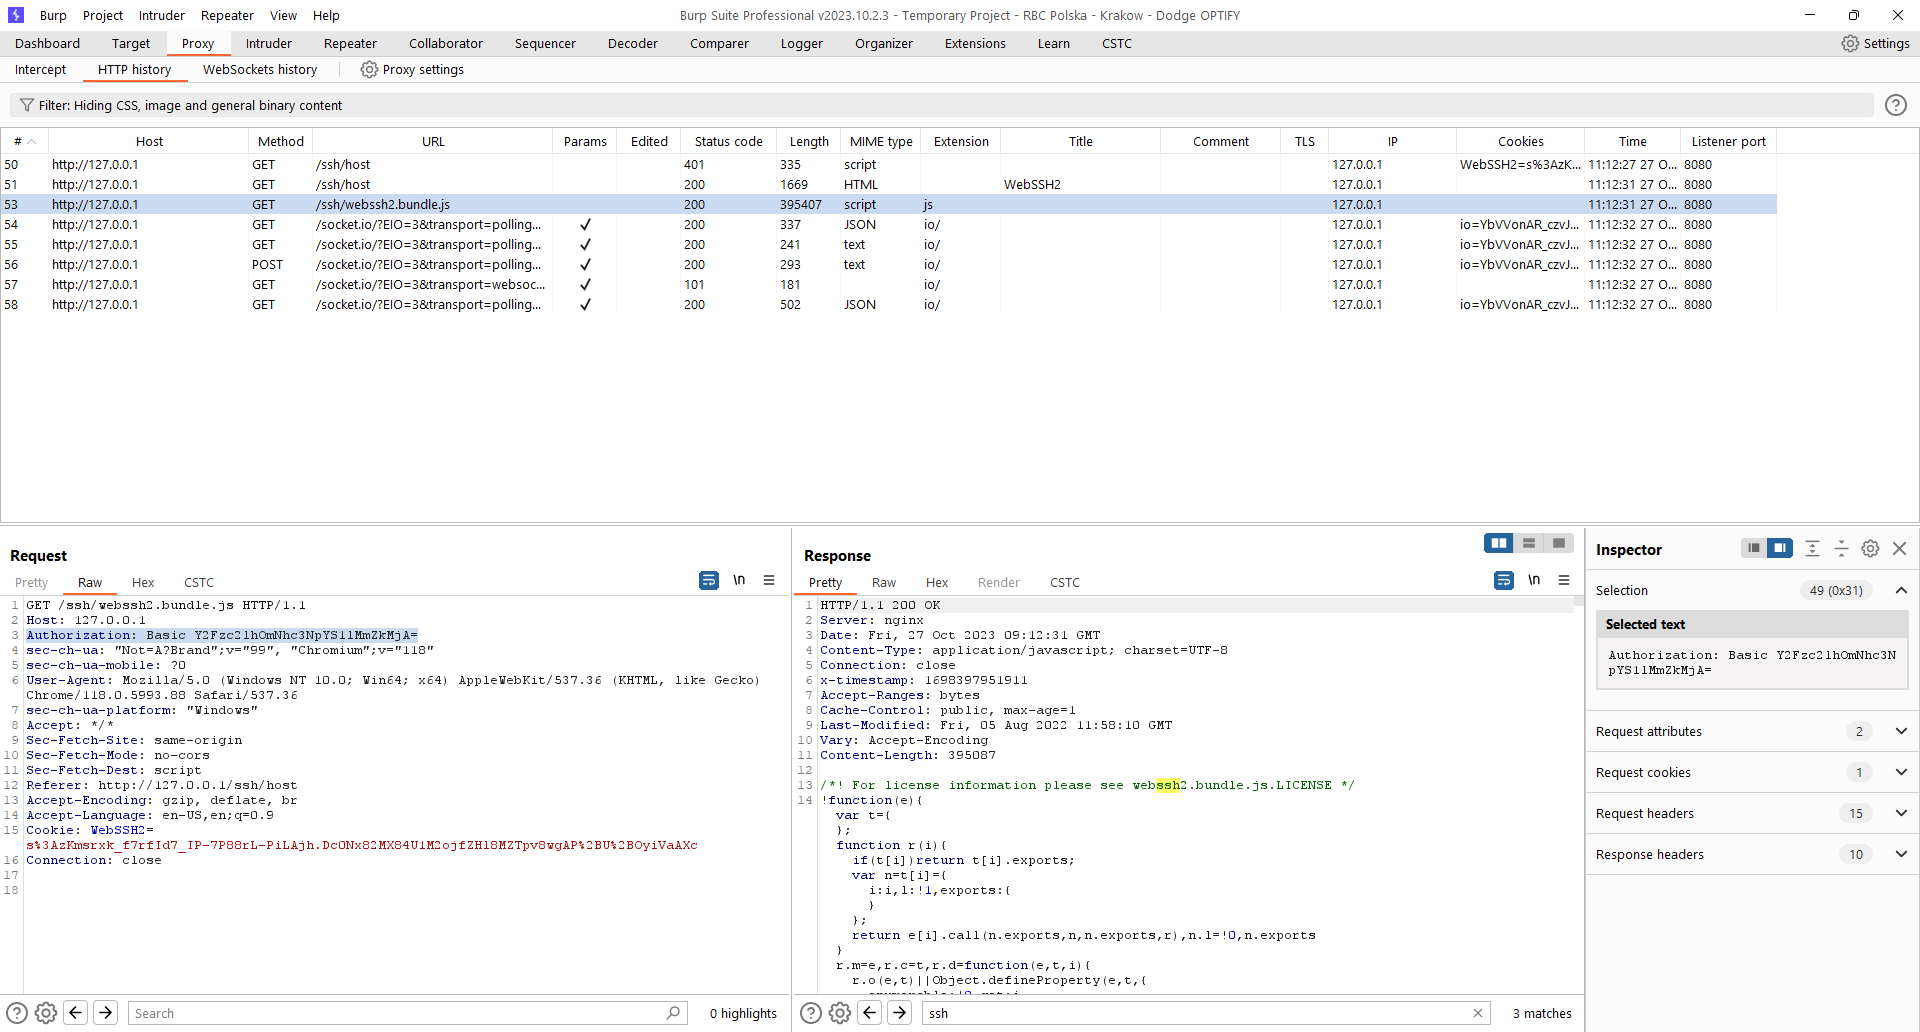
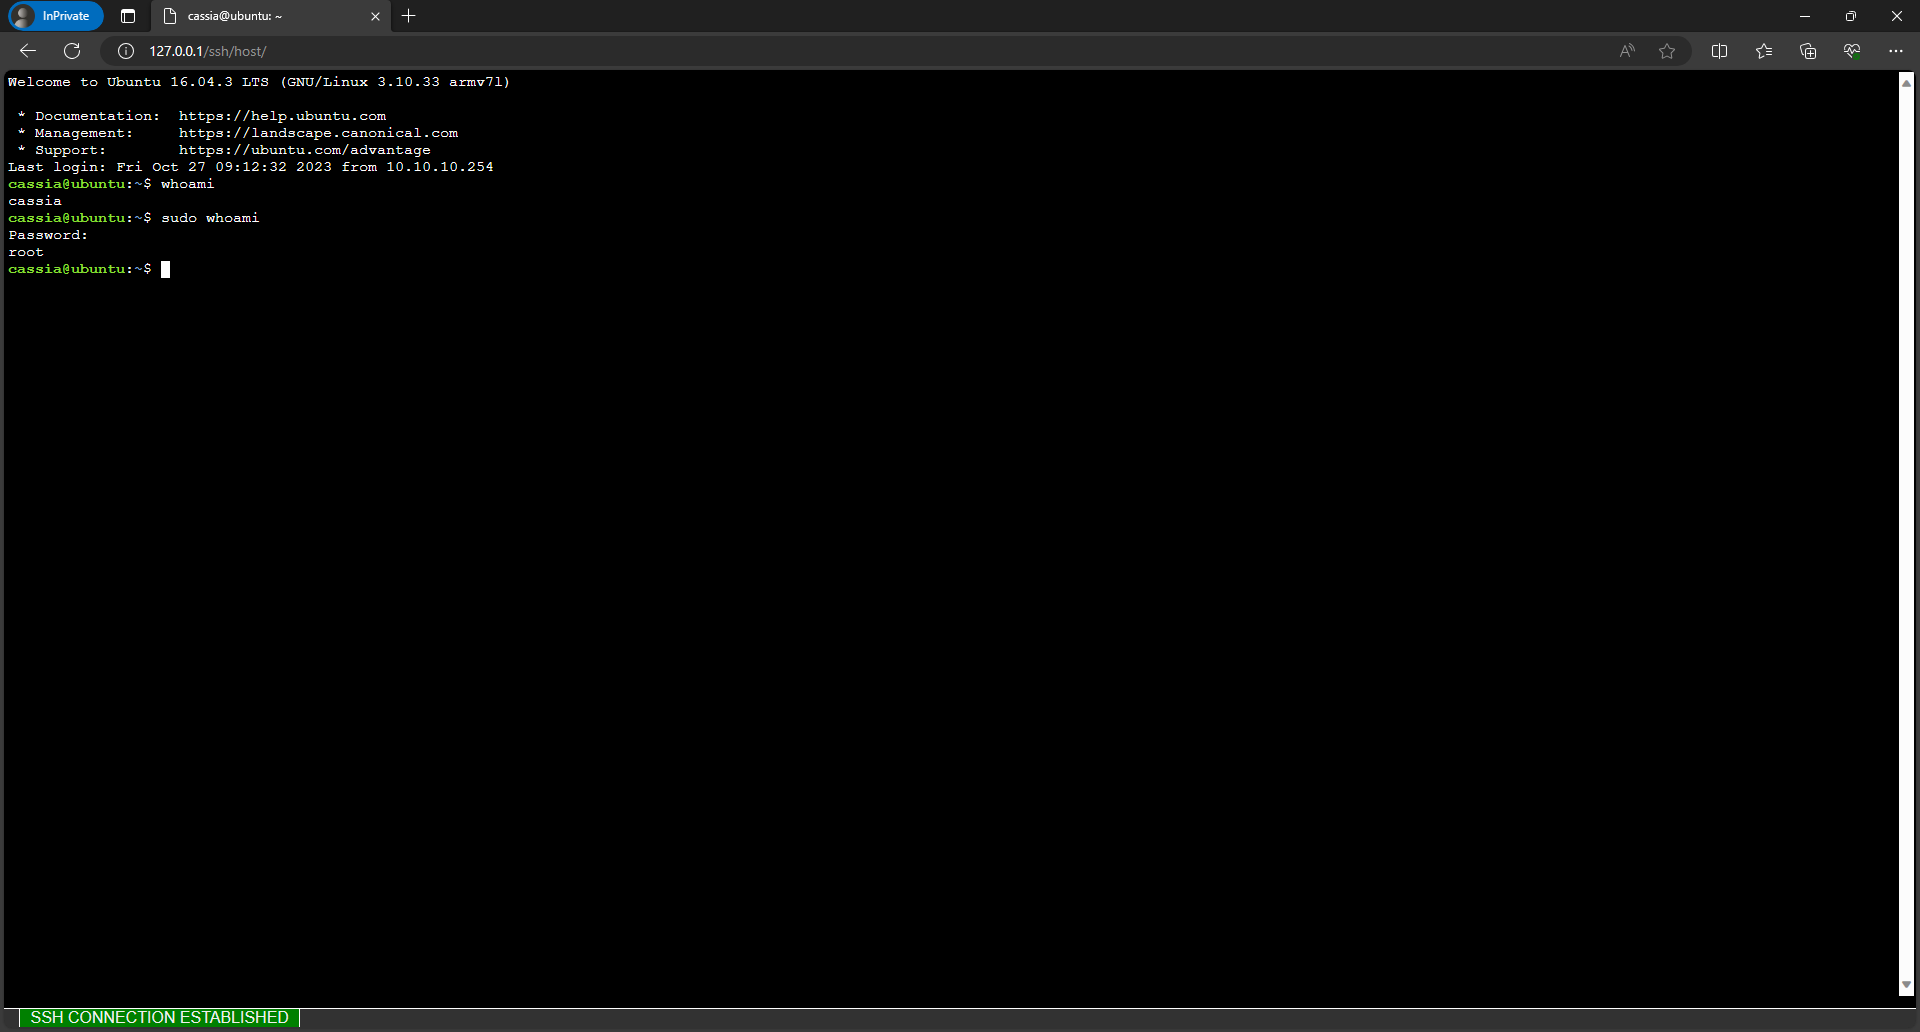
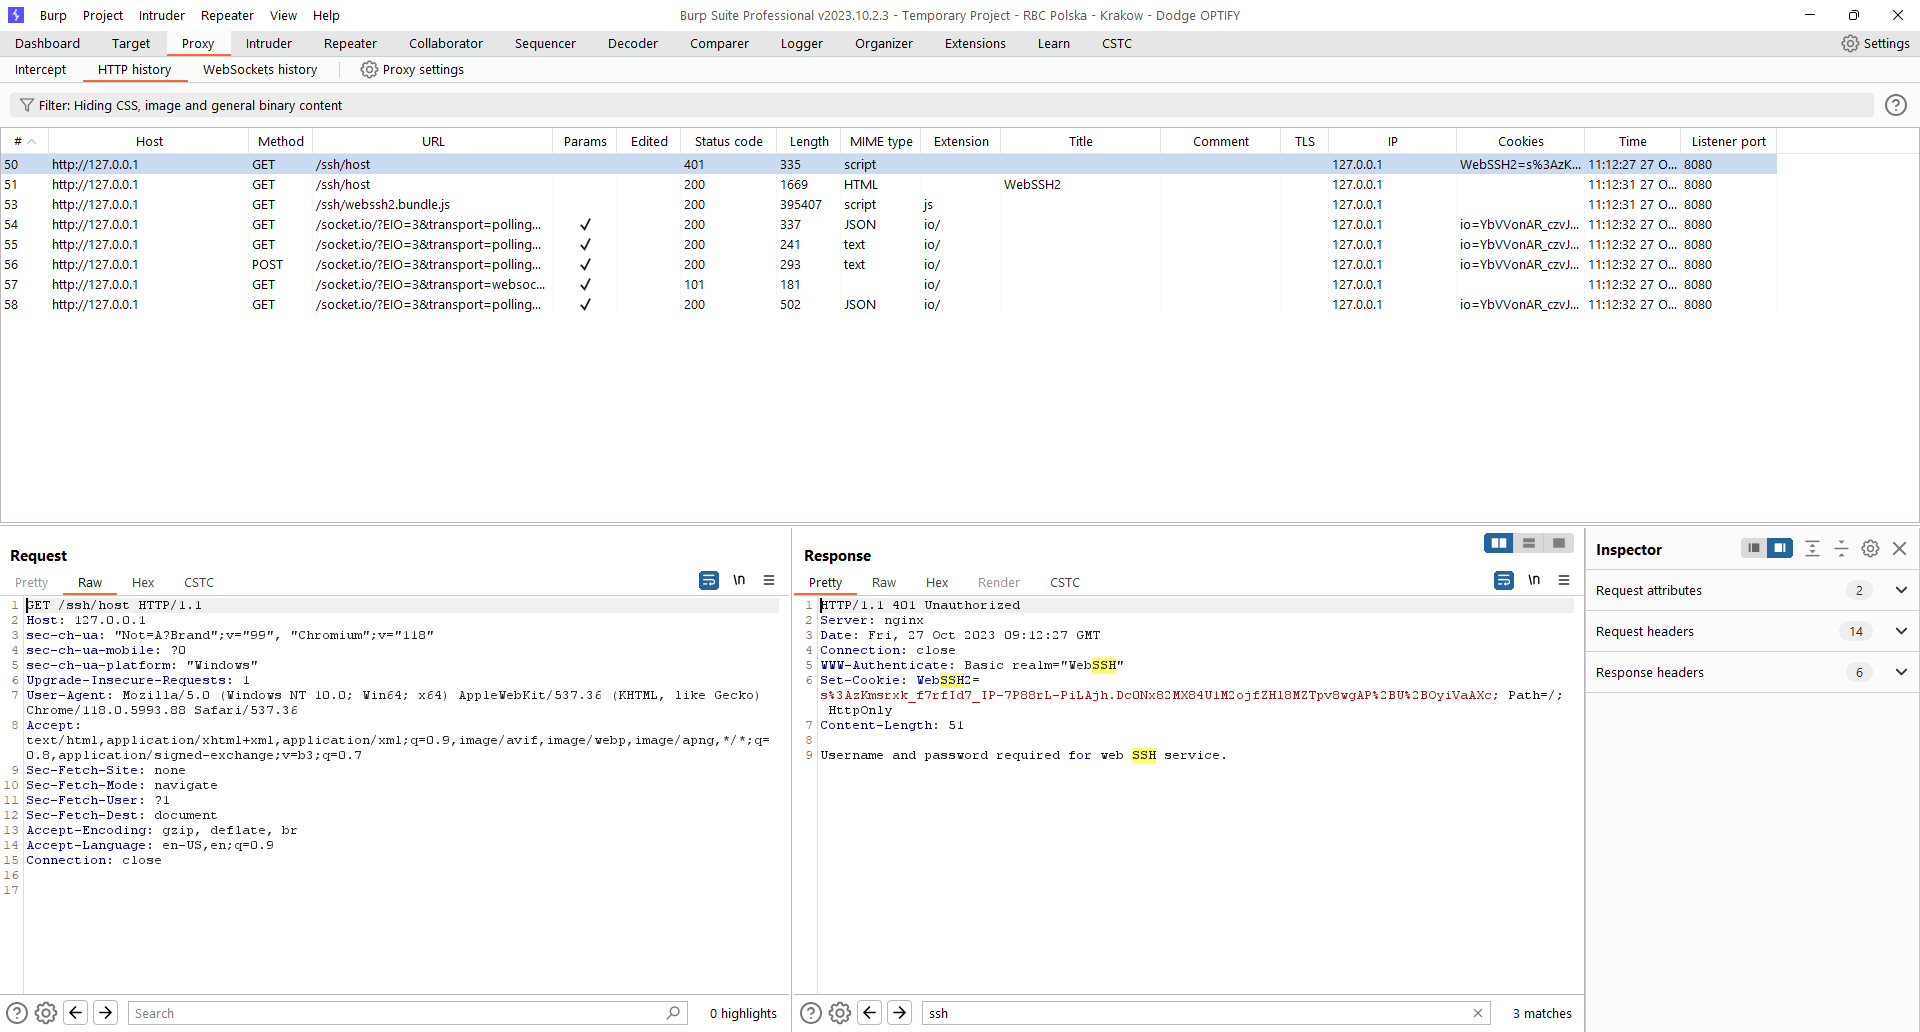
O estabelecimento da sessão é feito via pedido GET para o apropriado /ap/remote/<mac>?ssh_port=<ac-rev-ssh-port> O Gateway então recebe o pedido através do canal MQTT (ou CAPWAP) e estabelece um túnel SSH com encaminhamento de porta local para o Access Controller. Então o Access-Controller vincula-se à porta encaminhada com a Sessão Web SSH. O utilizador que invocou a sessão web ssh é redirecionado para /ssh/host mas o cookie da sessão não é validado. O novo cookie WebSSH2 é fornecido com erro 401. Alt text Na verdade, o utilizador está a ser solicitado a fornecer autenticação Basic. Alt text As credenciais de autenticação Basic obtidas são enviadas nos próximos pedidos e potencialmente consumidas por webssh2.bundle.js como credenciais usadas para autenticar no dispositivo escolhido. Alt text Alt text Isto permite que um Utilizador não autorizado no portal do Access Controller sequestre uma sessão SSH já existente apenas sabendo o nome de utilizador e a palavra-passe SSH (note que isto pode ser comumente o padrão cassia:cassia-<last-mac-6-digits>).

Exploração

Um atacante pode usar CVE-2023-35793 para enganar qualquer utilizador autenticado a iniciar uma sessão para qualquer dispositivo ligado ao AC (note que o utilizador não precisa de fazer login no gateway, a sessão em si será iniciada apenas explorando o CSRF do CVE-2023-35793). Em seguida, usando esta vulnerabilidade e sabendo o endereço MAC, um atacante pode facilmente obter acesso ao dispositivo através do WebSSH.

Vamos supor que um atacante provocou alguém e a sessão é estabelecida para o gateway onde as credenciais padrão são usadas.

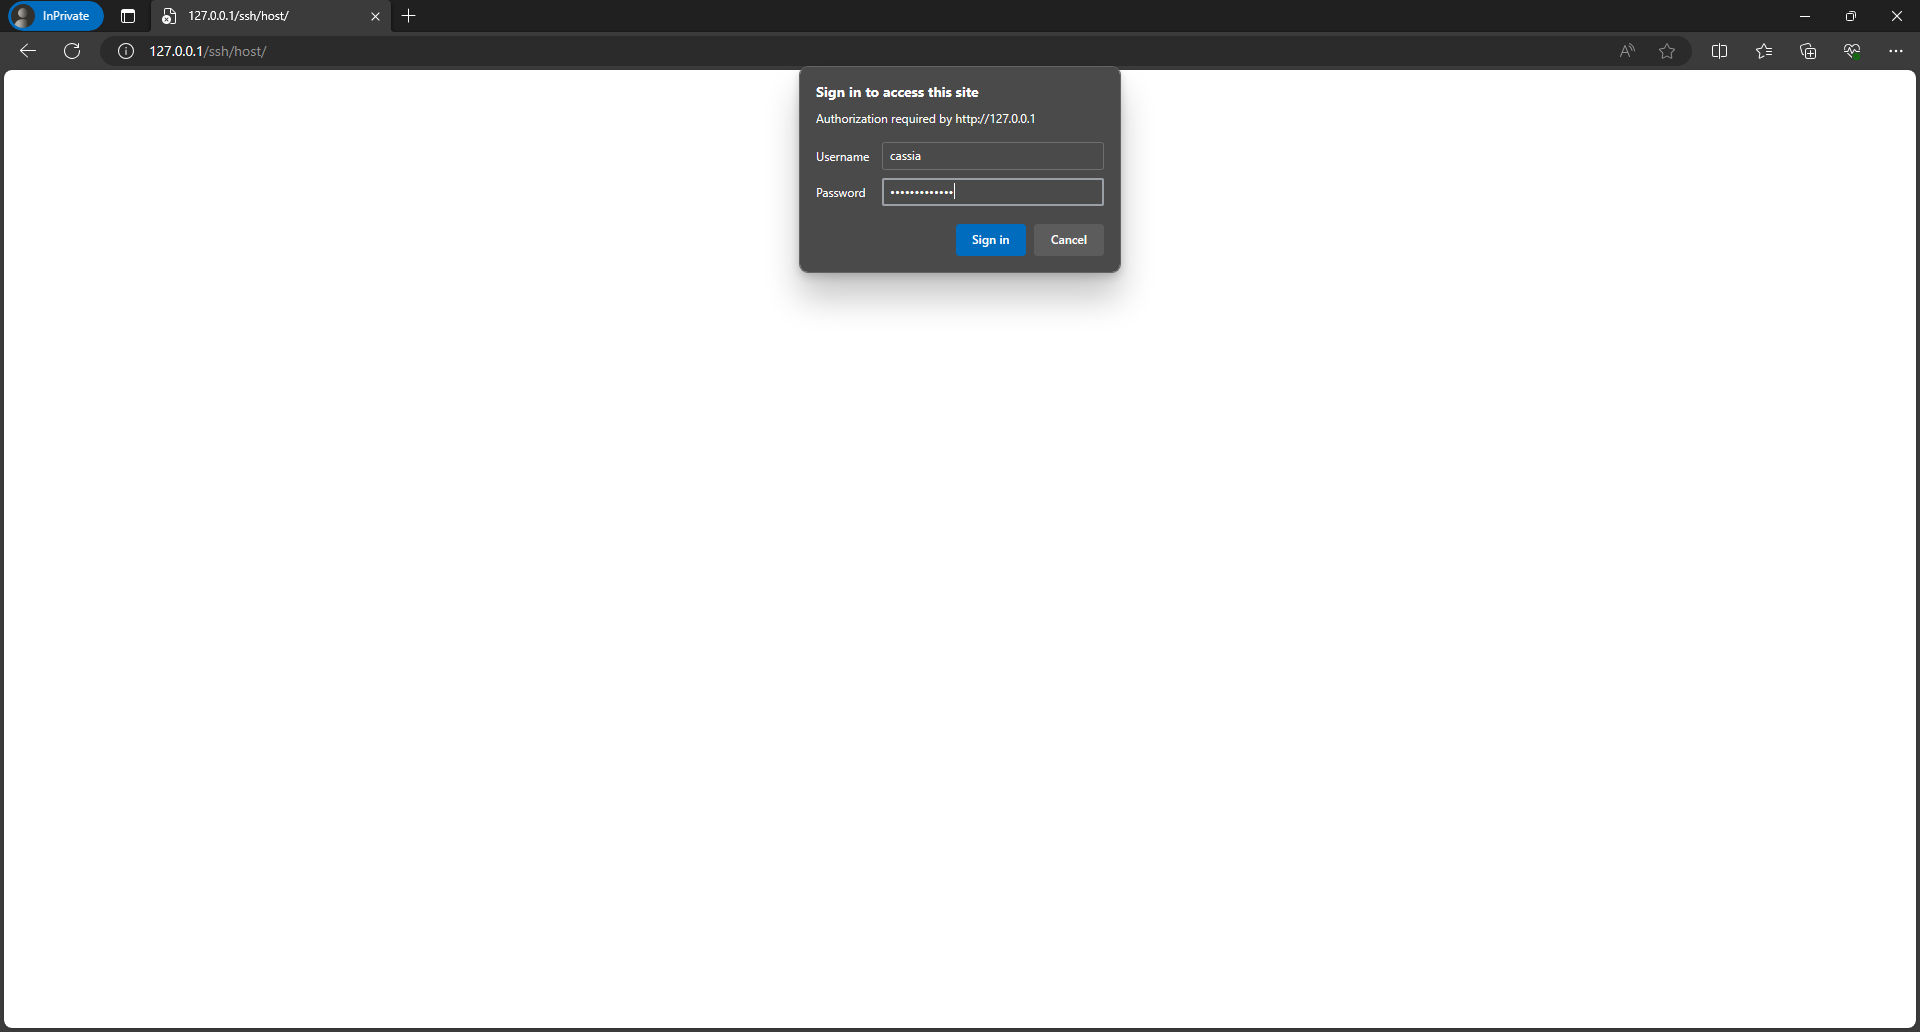
  1. O atacante apenas abre o navegador web e introduz as credenciais padrão para o dispositivo conhecido.
  2. O atacante, sabendo qual dispositivo foi acionado, fornece as credenciais padrão (comumente estas não são alteradas)
  3. O atacante é autenticado no contentor LXC do dispositivo como um utilizador que tem direitos de root por defeito Alt text

Remediação

  • Atualize para a versão mais alta possível disponível em Cassia Networks
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →