
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/dnr6419/cve-2018-6905
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubdnr6419/cve-2018-6905

CVE-2018-6905

Ambiente de reprodução passo a passo para CVE-2018-6905, uma vulnerabilidade de XSS armazenado no install.php do TYPO3, com configuração Docker e guia de execução de payload.

Ver Repositório
28há 5 anosAinda não revisado
Compartilhar

Ordem de instalação e execução

0. Instalação do type3

 $docker-compose up  

1. Iniciar e instalar o servidor web typo3

Acesse http://[ip do servidor web]:porta/typo3 e ignore a seguinte mensagem.

 Directory / is not writable
Path /var/www/html/typo3 exists, but no file underneath it can be created.  

2. Instalação do typo3

Entre no site typo3 carregado no contêiner e prossiga com a instalação. O host do mysql db é db.

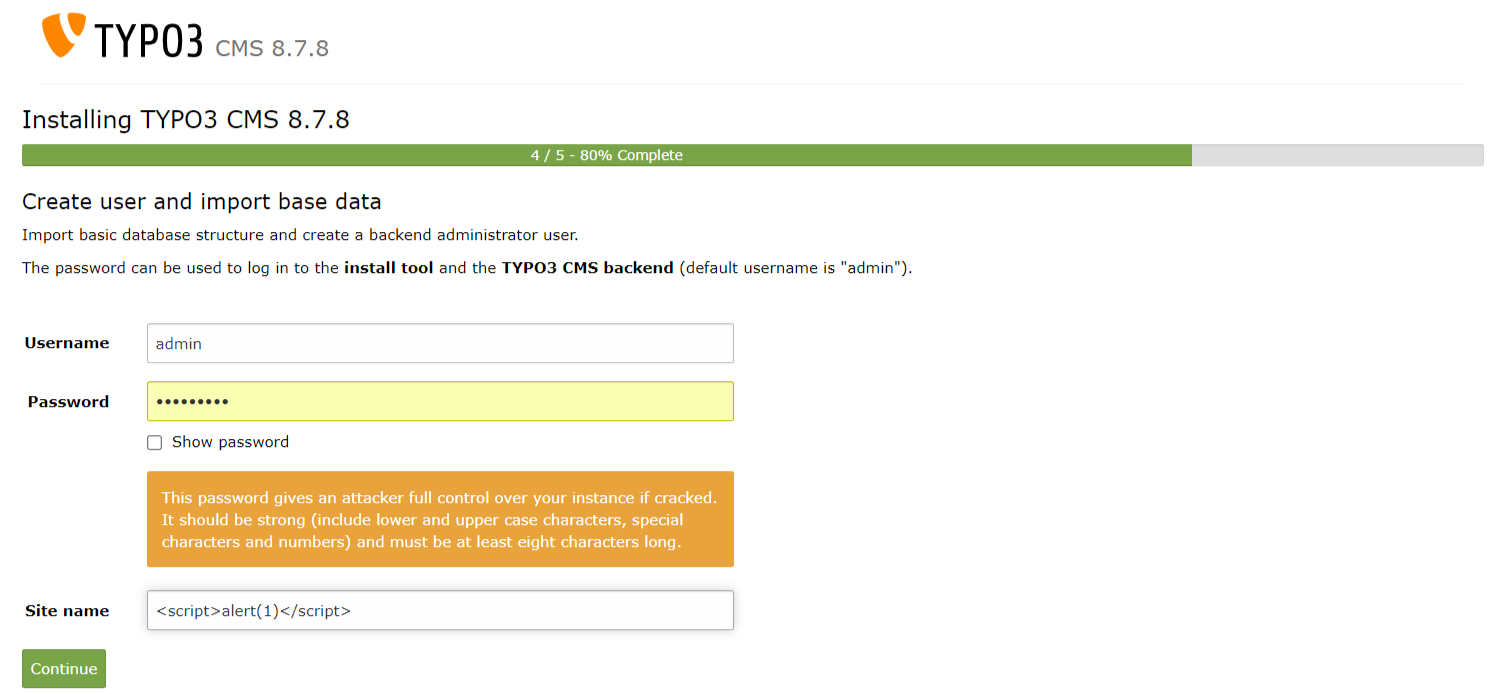
3. Injeção de XSS no typo3

Durante a instalação, na etapa 4/5, insira o payload de XSS no nome do site. image
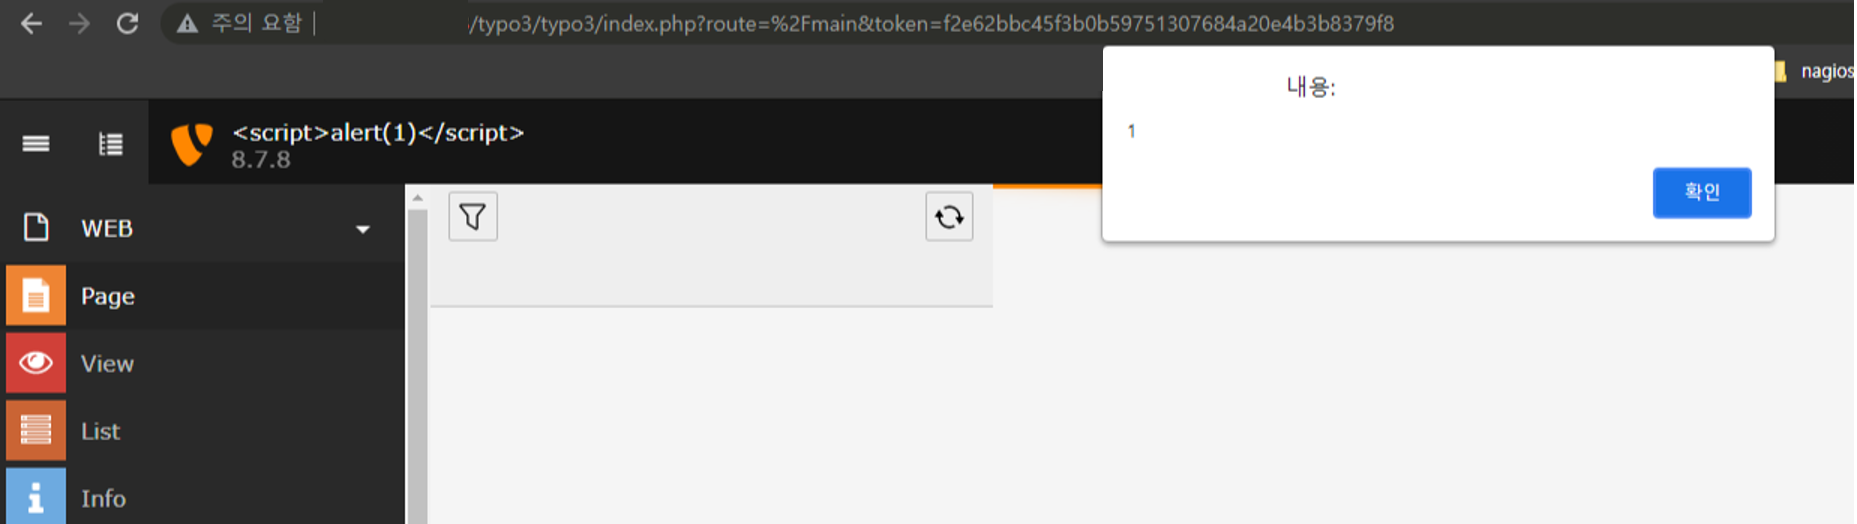
4. Execução do XSS

Após a instalação ser concluída e o login ser feito, você pode ver o XSS sendo executado como abaixo. image
Erros de construção

Para automatizar algumas perguntas feitas pelo debconf via CLI, conforme abaixo, o debconf-utils foi instalado e modificado.
debconf: unable to initialize frontend: Readline
debconf: (This frontend requires a controlling tty.)
debconf: falling back to frontend: Teletype
RUN apt-get install -y debconf-utils
RUN echo 'debconf debconf/frontend select Noninteractive' | debconf-set-selections
RUN apt-get install -y -q [package]

Devido à característica do servidor apache2, que é executado como usuário www-data, a pasta typo3 foi criada como www-data.

As versões de banco de dados compatíveis são as seguintes.

A imagem mysql foi definida como versão 5.8.

System Requirements 
For more information as well as installation instructions see the Installation guide.
Operating System	Linux, Windows or Mac, or common cloud infrastructure setups
Webserver	Apache httpd, Nginx, Microsoft IIS, Caddy Server
Supported Browsers	Chrome (latest)
Edge (latest)
Firefox (latest)
Internet Explorer >= 11
Safari (latest)
Database	MariaDB >= 10.0 <= 10.3
Microsoft SQL Server
MySQL >= 5.0 <= 5.7
PostgreSQL
SQLite
Hardware	RAM >= 256 MB
PHP	PHP >= 7.2 <= 7.4
Há um problema com o character-set do mysql.

A opção de comando foi definida no contêiner mysql.

Invalid Charset
Your database uses character set "latin1", but only "utf8" is supported with TYPO3. You probably want to change this before proceeding.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





