
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
obex — Obex – Bloqueando DLLs indesejadas no modo de usuário | Kitploit

Ferramentas/GitHubGitHub/dis0rder0x00/obex
Evasão de IDS/IPSPós-ExploraçãoRed TeamingAtaque Adversário
GitHubdis0rder0x00/obex

obex

Obex – Bloqueando DLLs indesejadas no modo de usuário

Ver Repositório
2813737há 1 anoRevisado pelo Kitploit
Compartilhar

Obex - Bloqueio de DLL

Obex é uma ferramenta/técnica de PoC que pode ser usada para impedir que módulos indesejados (por exemplo, EDR ou bibliotecas de monitoramento) sejam carregados em um processo recém-iniciado durante a inicialização do processo ou em tempo de execução.

Recursos

  • Inicia qualquer processo com argumentos sob controle de depuração.
  • Bloqueia uma lista configurável de DLLs por nome.
  • Funciona tanto para DLLs de inicialização quanto para DLLs carregadas dinamicamente (LoadLibrary*).
  • Escrito em C puro, sem dependências externas.

Uso

obex.exe "<command with args>" [dll1.dll,dll2.dll,...]
  • Se nenhuma lista de DLLs for fornecida, uma lista de bloqueio padrão é usada (no momento em que este texto foi escrito, apenas amsi.dll).
  • Os nomes de DLL não diferenciam maiúsculas de minúsculas.

Como Funciona?

Além de analisar os argumentos de linha de comando, o PoC faz o seguinte (em uma visão geral aproximada):

Para um entendimento mais profundo, consulte o código (obviamente) ou fale comigo no discord ou no twitter.

Captura de tela

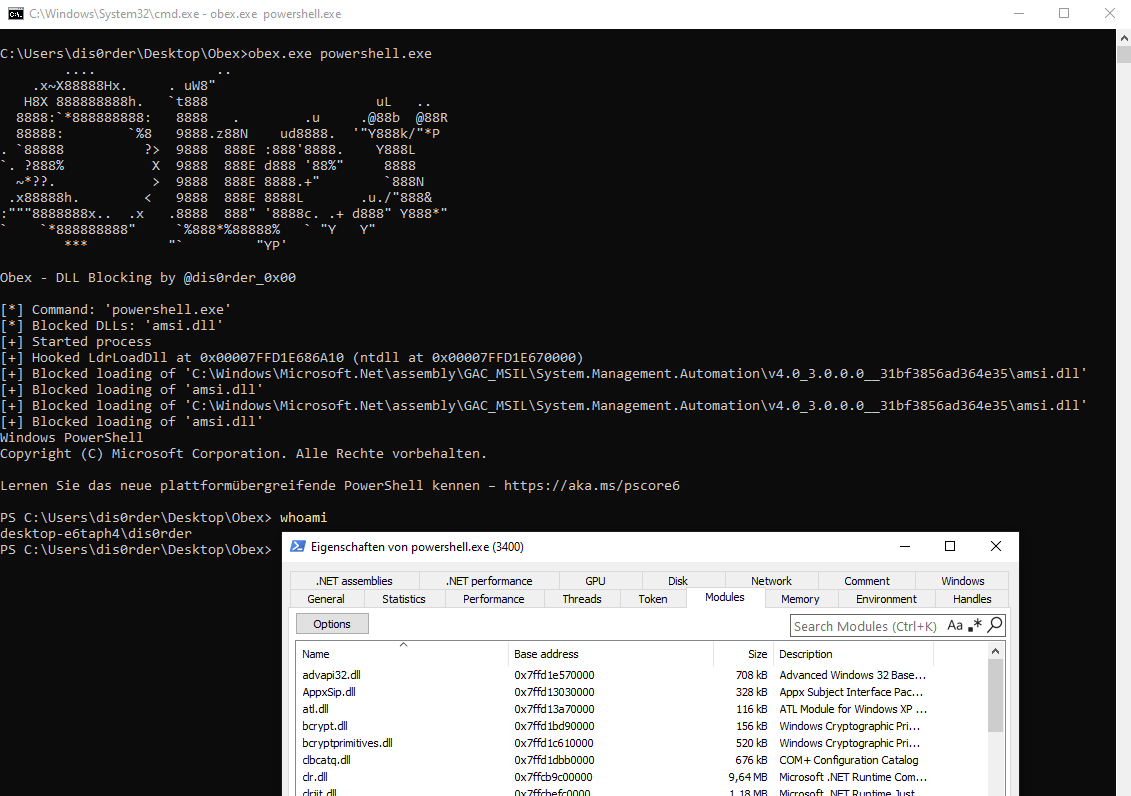
A captura de tela mostra obex iniciando powershell.exe com a lista de bloqueio padrão (apenas amsi.dll). Além disso, você pode ver a lista de módulos do processo iniciado para verificar se amsi.dll não foi carregada.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





